
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/prasad-1808/tool-29489
ماسحات الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الويباختبار الاختراق
GitHubprasad-1808/tool-29489

tool-29489

تُستخدم هذه الأداة للتحقق من ثغرة CVE-2023-29489 في عنوان URL المقدَّم باستخدام مجموعة الحمولات المتاحة.

عرض المستودع
26منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

Tool-29489

image

نظرة عامة 🔍:

  • تُستخدم هذه الأداة لتحديد عناوين URL التي تحتوي على ثغرة CVE-2023-29489.
  • تستخدم الأداة حمولات (payloads) لتحديد الثغرة.
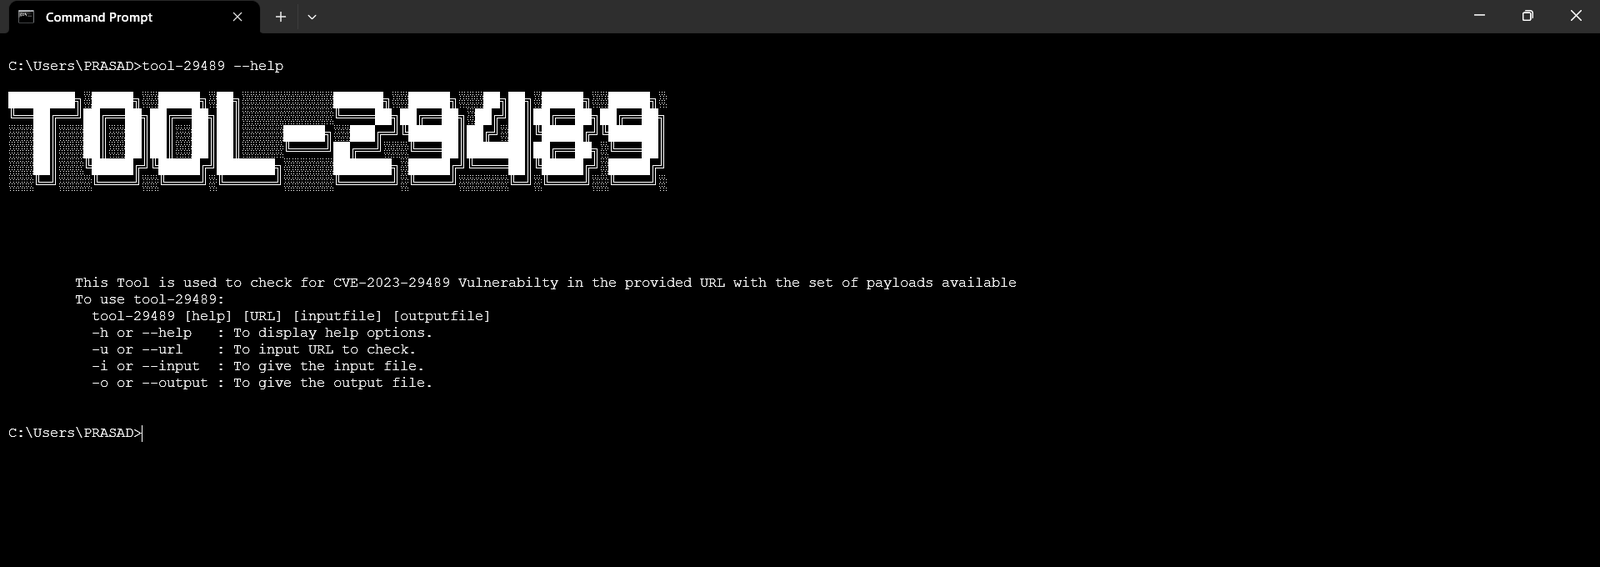
  • قائمة المساعدة للأداة tool-29489:
    • python main.py [help] [URL] [inputfile] [outputfile]
    • -h أو --help : لعرض خيارات المساعدة.
    • -u أو --url : لإدخال عنوان URL للفحص.
    • -i أو --input : لتقديم ملف الإدخال.
    • -o أو --output : لتقديم ملف الإخراج.

حول CVE-2023-29489 🔍:

  • وصف CVE:-

    • تم اكتشاف مشكلة في cPanel قبل الإصدار 11.109.9999.116. يمكن أن يحدث scripting عبر المواقع (Cross-site scripting) على صفحة خطأ cpsrvd عبر معرّف webcall غير صالح.
  • الوصف:-

    • scripting عبر المواقع (المعروف أيضًا باسم XSS) هو ثغرة أمنية في الويب تسمح للمهاجم باختراق تفاعلات المستخدمين مع تطبيق ضعيف. تسمح للمهاجم بالتحايل على سياسة نفس الأصل (same origin policy)، المصممة لفصل المواقع المختلفة عن بعضها البعض. عادةً ما تسمح ثغرات scripting عبر المواقع للمهاجم بالانتحال كضحية، وتنفيذ أي إجراءات يمكن للمستخدم القيام بها، والوصول إلى أي من بيانات المستخدم. إذا كان المستخدم الضحية لديه وصول مميز داخل التطبيق، فقد يكتسب المهاجم سيطرة كاملة على جميع وظائف التطبيق وبياناته.
  • المراجع:-

    • https://forums.cpanel.net/threads/cpanel-tsr-2023-0001-full-disclosure.708949/
    • https://nvd.nist.gov/vuln/detail/CVE-2023-29489
    • https://blog.assetnote.io/2023/04/26/xss-million-websites-cpanel/
  • مزيد من التفاصيل:

    • KarthiTheHacker
    • GitHub:
      • https://github.com/karthi-the-hacker
      • https://github.com/cappriciosec

ميزات إضافية:

  • هذه الأداة متاحة في pip لسهولة الوصول.

  • للتثبيت:

    • pip install -i https://test.pypi.org/simple/ tool-29489==2.0.1
  • لاستخدام tool-29489:

    • tool-29489 --help
  • الصور المرجعية مرفقة أدناه:

    image

نظام التشغيل المدعوم 🖥️

Windows Linux Mac OS Android Termux

الأدوات المطلوبة ⚙️

Python Programming Language Command Line Interface


تواصل معي 📱

Cybercheck Twitter Cybercheck Linkedin Cybercheck Instagram Cybercheck BlogPage

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    315

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →