
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 x41sec/cve-2021-34600
إثبات مفهوم لاستغلال CVE-2021-34600، يوضح ثغرة في توليد المفاتيح في أنظمة التحكم في الوصول من Telenot باستخدام أجهزة Proxmark3 RFID.
 x04000/autopwnkit
أداة لأتمتة استغلال ثغرة PWNKIT (CVE-2021-4034)
 whyiamsobusy/cve-2026-4350
استغلال وإثبات مفهوم لحذف ملفات تعسفي في إضافة Perfmatters لووردبريس (CVE-2026-4350)، مع سكربت استغلال بلغة بايثون وسكربتات POC بلغة باش لاختبار…
 weirdindiankid/copy-fail
إثبات مفهوم لاستغلال CVE-2026-31431 يرفع صلاحيات مستخدم عادي إلى صلاحيات الجذر (root) على معظم توزيعات لينكس ومعالجاتها.
 walac/cve-2021-3864
إثبات مفهوم لاستغلال CVE-2021-3864، وهي ثغرة تصعيد صلاحيات في logrotate، تُظهر توليد ملف أساسي (core file) لتحقيق وصول بصلاحيات الجذر (root).
 vytlanikhil/cve-2026-37272
إثبات مفهوم لثغرة XSS المنعكسة في نظام إدارة البنوك في Web 1.0، مع توضيح الاستغلال عبر معامل msg في settings.php.
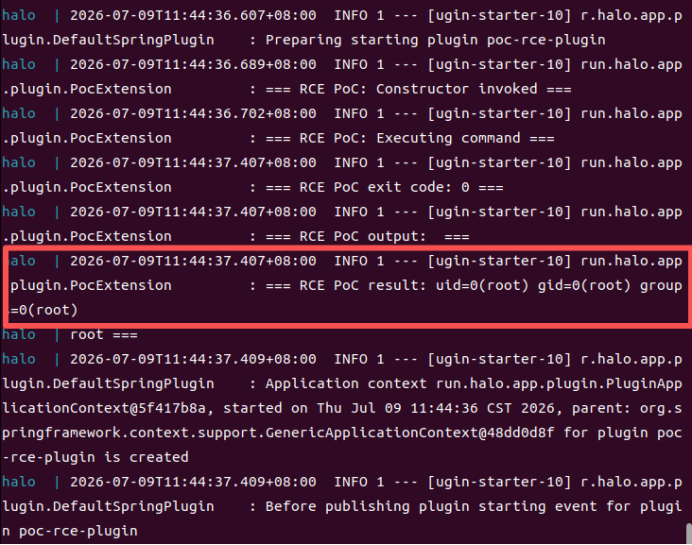 unpredictable21/halo-2.25.4-cve-2026-67919
يُظهر ثغرة تنفيذ الأوامر عن بُعد المُصادَق عليها في Halo 2.25.4 عبر تثبيت URI للمكوّن الإضافي دون تحقق، بما في ذلك التحليل الفني واستغلال إثبات…
 typeconfused/cve-2026-24061
GNU telnetd خدمة من GNU InetUtils تجاوز المصادقة
 tony102741/cve-2026-15469
# تحليل استشاري وفني لـ CVE-2026-15469، مفتاح خاص ثابت لمجموعة RSA-512 في أجهزة توجيه TP-Link Deco، بما في ذلك السبب الجذري والتأثير ومنهجية إثبات…
 themaxlpalfaboy/cve-2025-54897-lab
مختبر تعليمي يوضح ثغرة إلغاء التسلسل في Microsoft SharePoint والتي تتيح تنفيذ التعليمات البرمجية عن بُعد، مع واجهة استغلال عملية للاختبار المصرح به.
 thehackersbrain/cve-2021-41773
استغلال بلغة بايثون لخادم Apache HTTP Server 2.4.49 لاجتياز المسارات وتنفيذ الأكواد عن بُعد (CVE-2021-41773)، مما يتيح تضمين الملفات المحلية (LFI)…
 theexploiters/cve-2024-40111-exploit
استغلال لـ: CVE-2024-40111: تخزين البرمجة النصية عبر المواقع (XSS) في Automad 2.0.0-alpha.4
 theexploiters/cve-2024-39123-exploit
# استغلال لـ: CVE-2024-39123: XSS مخزّن في Calibre-web 0.6.21
 theexploiters/cve-2024-36840-exploit
# استغلال لـ: CVE-2024-36840: ثغرة حقن SQL في نظام إدارة Boelter Blue (الإصدار 1.3)
 theexploiters/cve-2024-27115-exploit
# استغلال لـ SOPlanning 1.52.01 (أداة التخطيط عبر الإنترنت البسيطة) - تنفيذ التعليمات البرمجية عن بُعد (RCE) (مصادق عليه)
 the8frust/cve-2026-1492
إثبات مفهوم لاستغلال CVE-2026-1492 في إضافة تسجيل المستخدمين في ووردبريس، مما يتيح تصعيد الامتيازات غير المصادق عليه إلى مسؤول عبر تسجيل عضوية مُصمم…
 tecxx/cve-2025-59287-wsus
PowerShell proof-of-concept لاستغلال CVE-2025-59287 يستهدف خوادم WSUS. يقوم بأتمتة توليد الحمولة باستخدام ysoserial.net ويُطلق قشرة عكسية عبر كائن…
 syphonetic/cve-2026-30345
إثبات مفهوم لاستغلال CVE-2026-30345، وهو كتابة ملفات تعسفية في استيراد النسخ الاحتياطي لـ CTFd، مما يتيح بابًا خلفيًا دائمًا عبر .bashrc.








