
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 jarnovandenbrink/cve-2026-26128
يستغل انعكاس Kerberos عبر التطبيع الأحادي (Unicode normalization) في Windows Active Directory لإعادة توجيه المصادقة إلى ADCS وMSSQL، مما يتيح تصعيد…
 imbas007/poc_cve-2026-41940
إثبات مفهوم لاستغلال CVE-2026-41940 يستهدف cPanel، مما يتيح تعداد الحسابات، وتنفيذ الأوامر، والوصول إلى قشرة تفاعلية على المضيفات المعرضة للخطر.
 guiimoraes/cve-2026-31431
استغلال تصعيد صلاحيات محلي لنواة لينكس مكتوب بلغة بايثون لثغرة CVE-2026-31431، يستغل xfrm ESP-in-UDP MSG_SPLICE_PAGES no-COW لاستبدال ملف /etc/passwd…
 grabesec/xcp_ng_cve-2026-31431_tester
أداة كشف غير تخريبية لثغرة CVE-2026-31431 (Copy Fail) لتصعيد الامتيازات المحلية في XCP-ng 8.3 Dom0، تتحقق من ثغرة النواة عبر اختبار تلف ذاكرة التخزين…
 gman0x00/keycloak-cve-2026-18963
PoC، بيئة تجريبية عبر Dockerfile والسبب الجذري من تحليل فرق التصحيح.
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
أداة استغلال لنظام إدارة المحتوى Fuel CMS مبنية على بايثون لتنفيذ الأوامر عن بُعد (RCE) المذكورة في CVE-2018-16763.
 efeanilarslan/cve-2026-42167-exploit
استغلال بلغة بايثون لثغرة CVE-2026-42167 (ProFTPD mod_sql). يتضمن فحصًا آليًا للملفات واستخراجًا أعمى للبيانات يعتمد على التوقيت.
 dinosn/cve-2026-6379
# مجموعة مختبرية قائمة على Docker لـ CVE-2026-6379، وهي حقن SQL غير مصادق عليه في WP Photo Album Plus. تتضمن إثبات مفهوم أعمى قائم على الوقت، وتحليل…
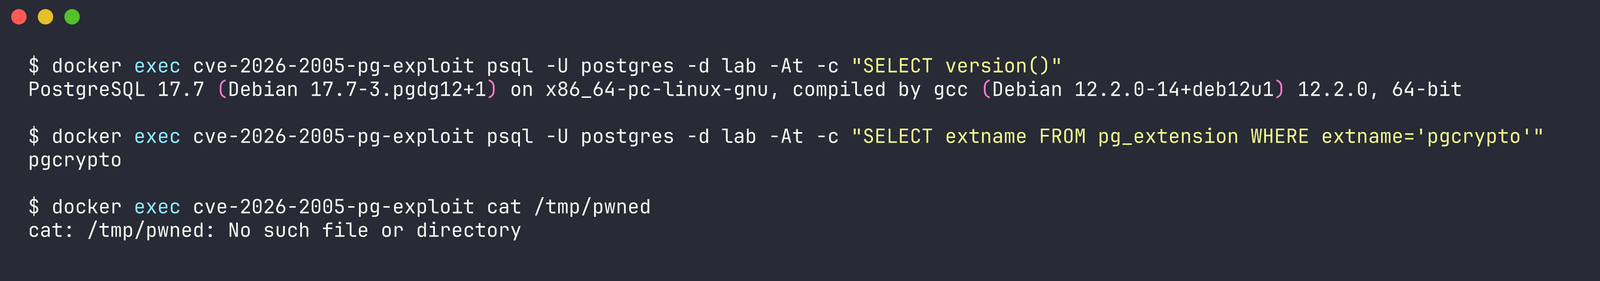 dinosn/cve-2026-2005
استغلال لثغرة CVE-2026-2005، وهي تجاوز سعة في الكومة (heap overflow) في امتداد pgcrypto الخاص بـ PostgreSQL تؤدي إلى تنفيذ تعليمات برمجية عن بُعد.…
 debugactiveprocess/cve-2026-18963
قالب Nuclei لاكتشاف نقاط نهاية إعادة تعيين بيانات الاعتماد الخاصة بـ Keycloak المكشوفة عبر مسارات متعددة، مما يساعد في التحقق من التعرض لثغرة…
 danimrtzp/cve-2026-31431-revshell
سلاح استغلال مكتوب بلغة بايثون لثغرة CVE-2026-31431، يربط تصعيد الامتيازات في نواة لينكس بقشرة عكسية جذرية تعمل كخفيّة مع PTY كامل، مع تصحيح…
 ckq7703/cve-2020-1472
استغلال لثغرة CVE-2020-1472 (Zerologon) يستغل خللاً تشفيرياً في بروتوكول Netlogon لرفع الصلاحيات إلى مسؤول المجال في بيئات Active Directory.
 amirhosseinjamshidi64/cve-2026-7567-poc
إثبات مفهوم لاستغلال CVE-2026-7567، وهو تجاوز للمصادقة في إضافة تسجيل الدخول المؤقت لووردبريس <= 1.0.0، مما يتيح الاستيلاء على الحساب. لأغراض تعليمية…
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 - إثبات مفهوم لتجاوز المصادقة المتبادلة اللاسلكية لـ ADB
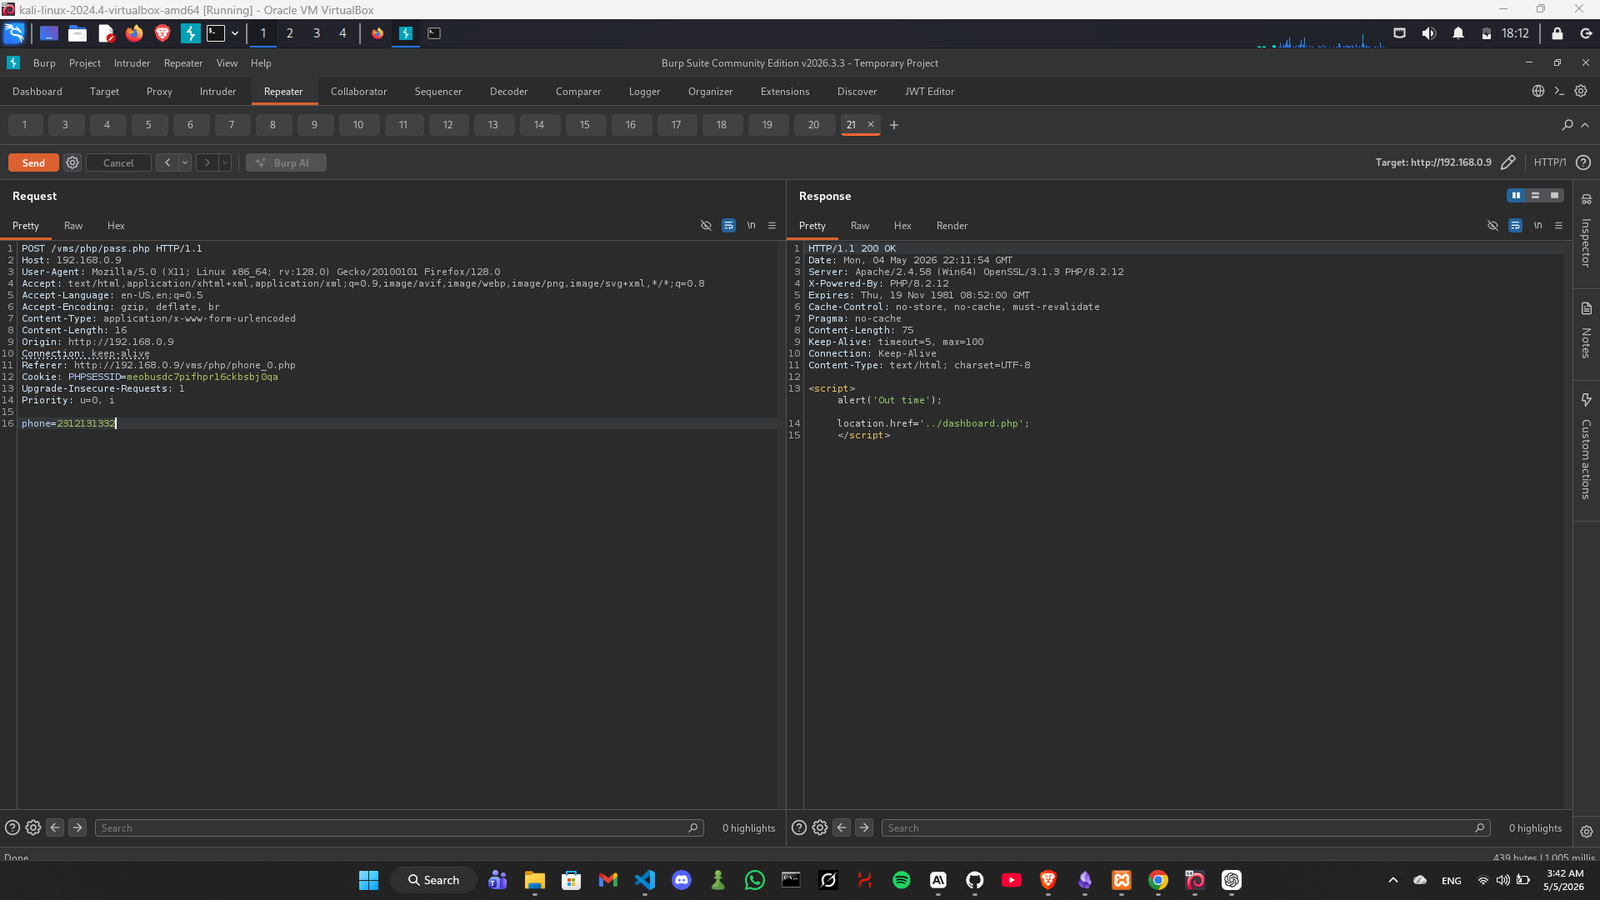 xmyronn/cve-2026-10170-rce
إثبات مفهوم يوضح حقن SQL ورفع الملفات غير المقيد معًا لتحقيق تنفيذ التعليمات البرمجية عن بُعد في نظام إدارة الزوار 1.0، بما في ذلك دليل الاستغلال…
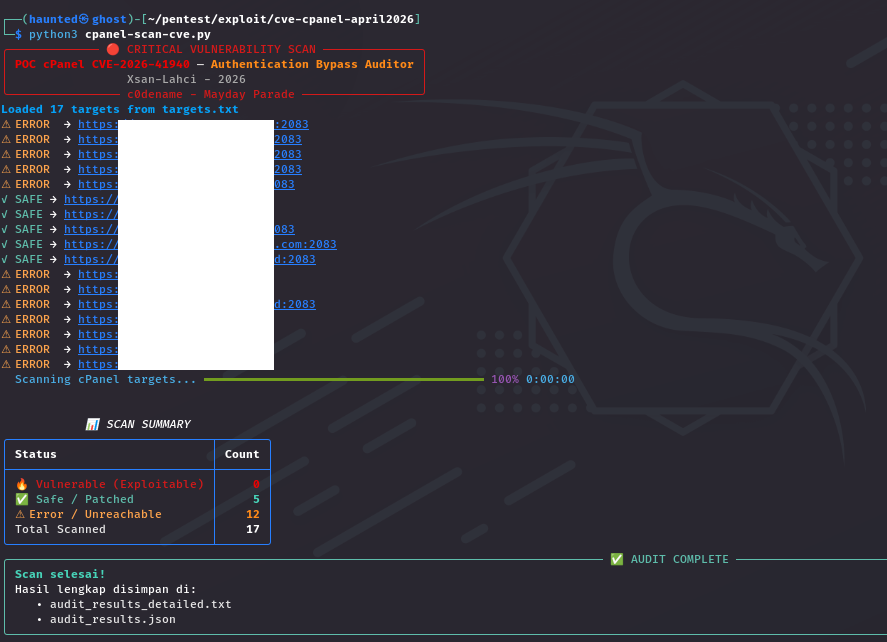 xsanflip/poc-cpanel-cve-2026-41940
أداة تدقيق أمني متعددة الخيوط تكتشف CVE-2026-41940، وهو تجاوز للمصادقة في cPanel/WHM، باستخدام حقن CRLF واكتشاف المنافذ الديناميكي لاختبار الاختراق…
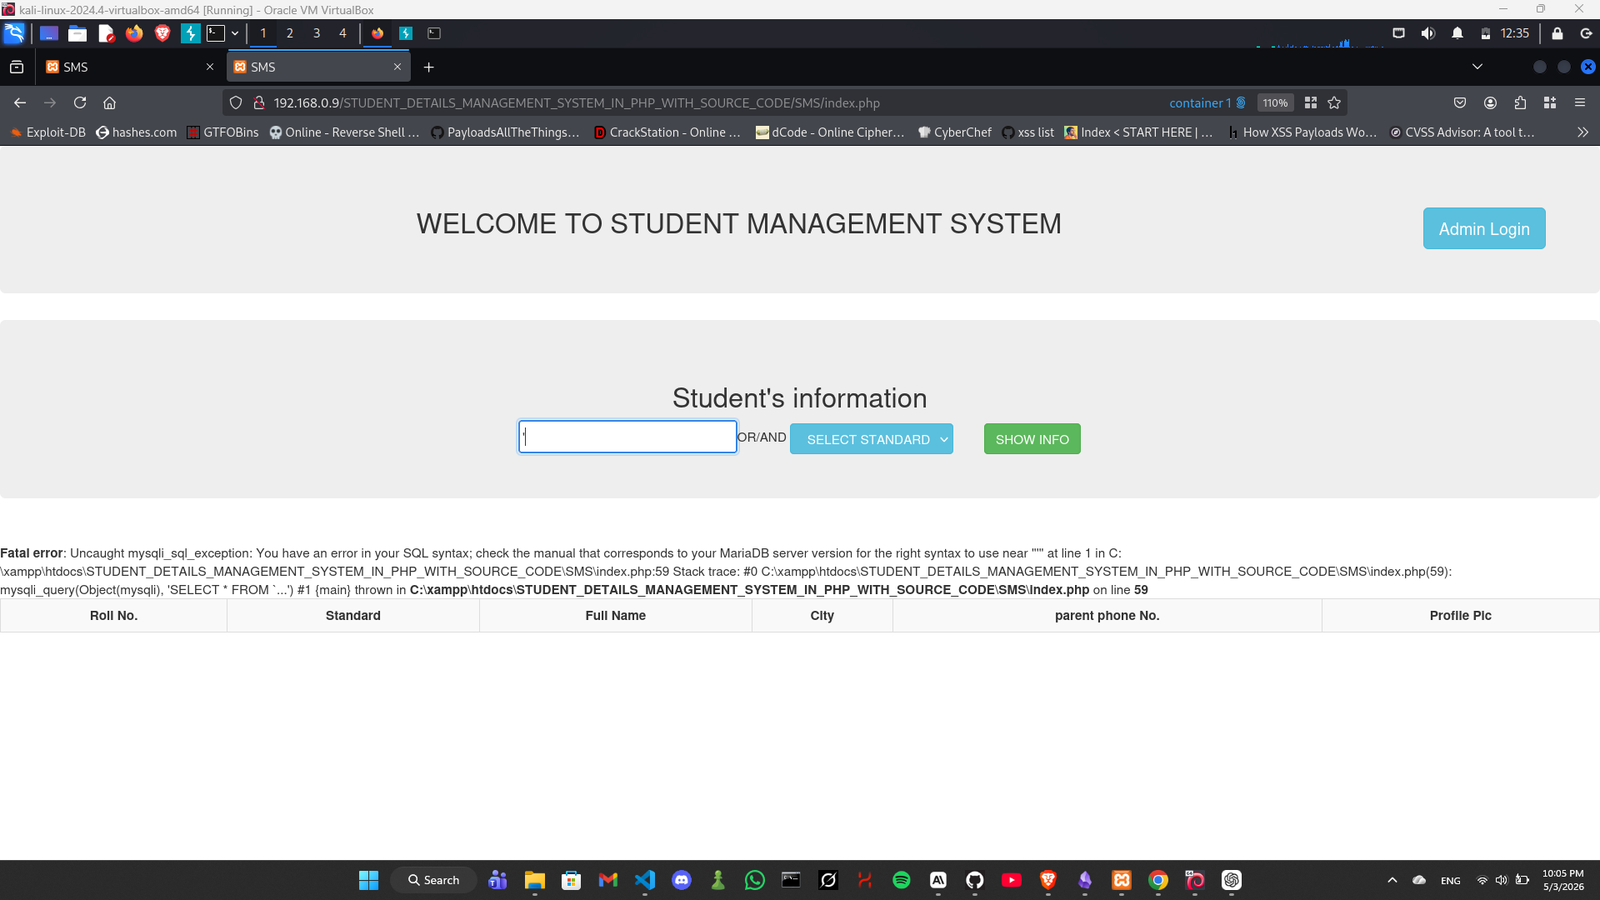 xmyronn/cve-2026-10110-sqli
إثبات مفهوم لثغرة حقن SQL غير مصادق عليها في نظام إدارة بيانات الطلاب الإصدار 1.0، مع توضيح استخراج البيانات القائم على UNION وسرقة بيانات الاعتماد.
 strikoder-premium/cve-2026-29000-pac4j-jwt
# CVE-2026-29000 PoC: تجاوز المصادقة PlainJWT-in-JWE في pac4j-jwt








