
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 sadreck/crackerjack
واجهة رسومية قائمة على الويب لـ Hashcat تعمل على تبسيط كسر كلمات المرور من خلال إدارة الجلسات، وتوليد الأقنعة، ودعم قوائم الكلمات، والوصول متعدد…
 wi3memake/react2shell-scanner
أداة إطار عمل لتقييم الأمان عبر سطر الأوامر لتطبيقات React وNext.js، تقوم بتحليل مكونات خادم React (React Server Components) بحثًا عن الأخطاء في…
 biitts/cve-2026-82286-gpt-crawler-arbitrary-file-write
CVE-2026-82286 — gpt-crawler <=1.5.1 كتابة ملفات تعسفية غير مصادق عليها عبر outputFileName (POST /crawl). PoC + مختبر Docker مكتفٍ ذاتيًا. CVSS 8.6،…
 dinosn/cve-2026-23989-opencloud-lab
# مختبر إعادة إنتاج (A/B Docker) لـ CVE-2026-23989 — تجاوز التحقق من نطاق الروابط العامة في OpenCloud / ownCloud Infinite Scale في Reva
 yora1928/papercut-cve-2026-81578-82078
أداة بحث أمني لثغرات PaperCut CVE-2026-81578 وCVE-2026-82078
 rootdirective-sec/cve-2026-27541-analysis-lab
مختبر Docker لإعادة إنتاج CVE-2026-27541، وهو تصعيد صلاحيات مُصادق عليه في WooCommerce Wholesale Prices. يقارن بين البنيات الثغرة والمصححة، ويتضمن…
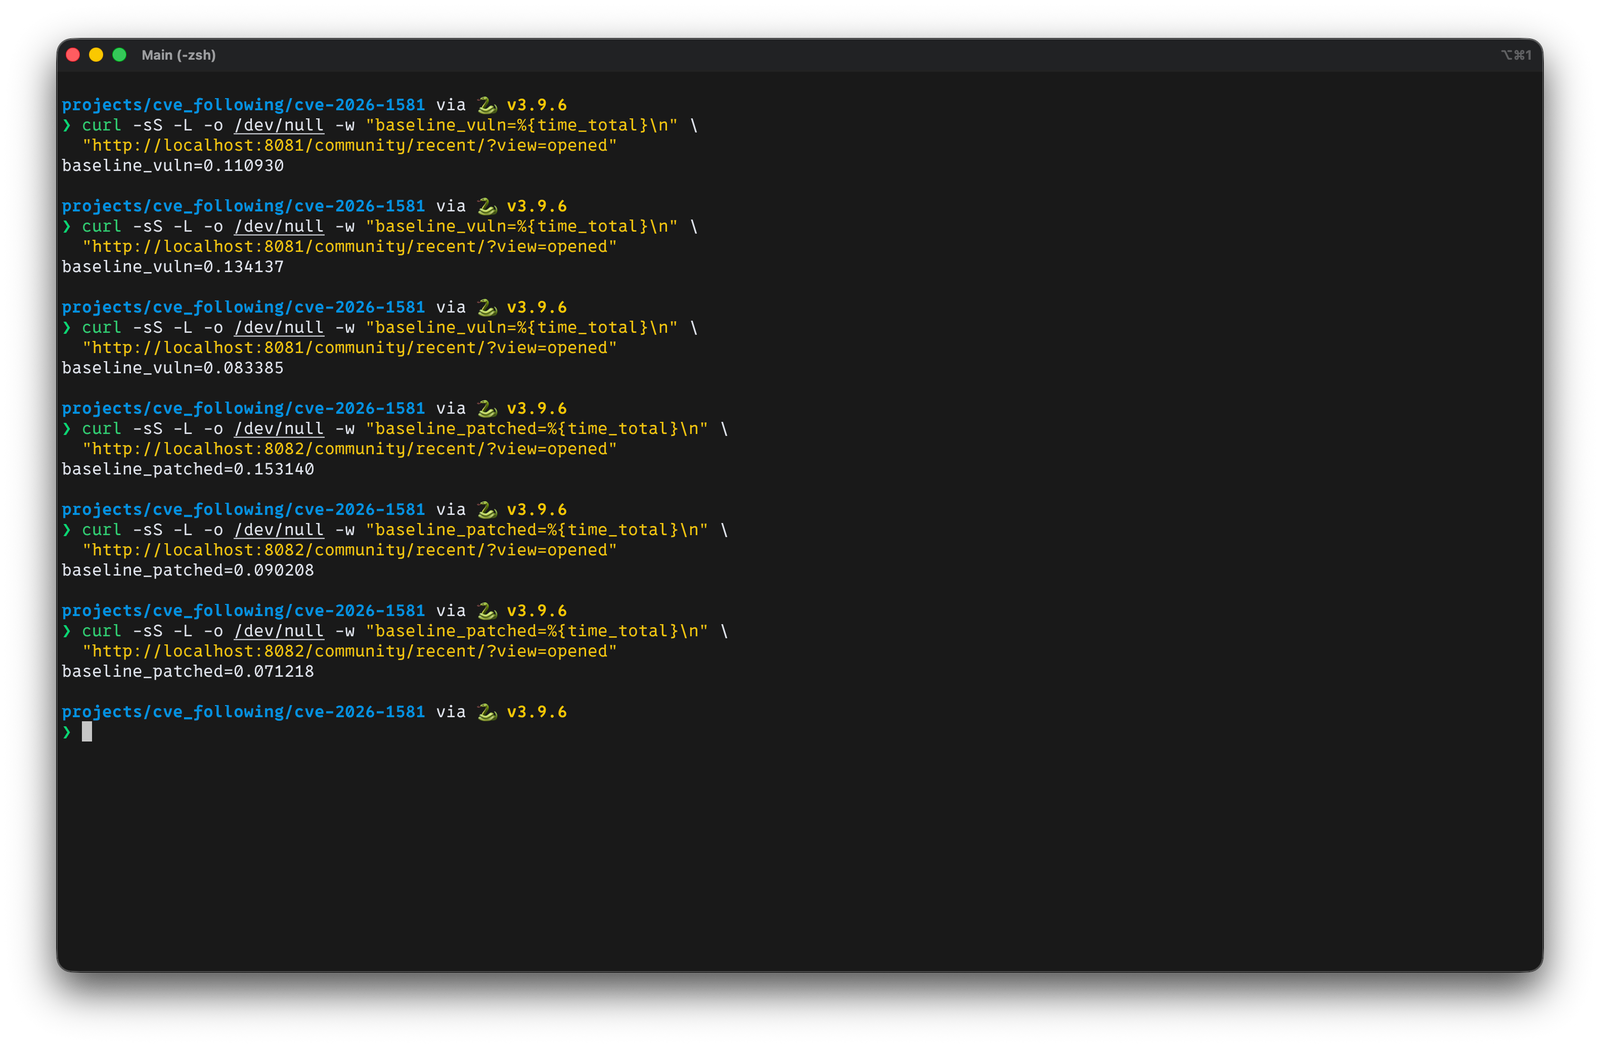 rootdirective-sec/cve-2026-1581-analysis-lab
يعيد إنتاج CVE-2026-1581، وهو حقن SQL قائم على الوقت دون مصادقة في wpForo Forum <=2.4.14، مع مختبر Docker وPoC لإظهار الثغرة والتحقق من التصحيح.
 ilokaas/cve-2026-24061-payload
استغلال إثبات المفهوم (PoC) لثغرة CVE-2026-24061 - تجاوز المصادقة عبر حقن الوسائط في GNU InetUtils telnetd
 lakr233/vphone-cli
قم بتشغيل وإدارة أجهزة iPhone افتراضية على Apple Silicon مع تصحيح البرامج الثابتة، وأنواع كسر الحماية، وميزات أبحاث الأمان لاختبار وتحليل iOS.
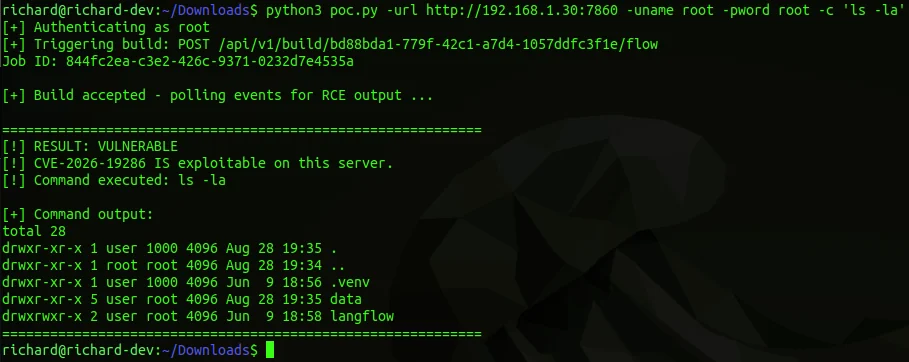 rmhowe425/poc-cve-2026-19286
إثبات مفهوم لاستغلال CVE-2026-19286 في Langflow، مما يسمح بتنفيذ أوامر عن بُعد للمستخدمين المُصادَق عليهم عبر طلبات HTTP مُصمَّمة بعناية.
 horkimhab/cve-2026-66384
مستودع تعليمي لـ CVE-2026-66384، يوفر موارد إثبات المفهوم وإرشادات للبحث الأمني المصرح به، والتوعية بالثغرات، والممارسات الدفاعية في بيئات خاضعة…
 investigato/cve-2026-76060_zoneminder_commandinjection-poc
إثبات مفهوم لاستغلال CVE-2026-76060، وهو حقن أوامر نظام التشغيل في تصدير الأحداث في ZoneMinder، مما يوضح تنفيذ الأوامر عن بُعد (RCE) عبر أسماء مراقبة…
 ahseven/cve-2026-33017-poc-reverse-shell
استغلال لثغرة CVE-2026-33017، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) غير مصادق عليها في Langflow، تتيح الحصول على قشرة عكسية عبر حمولة CustomComponent…
 horkimhab/cve-2023-27350-cve-2023-27351
إثبات مفهوم تعليمي لسلسلة تنفيذ التعليمات البرمجية عن بُعد (RCE) قبل المصادقة في PaperCut (CVE-2023-27350، CVE-2023-27351) مع نصوص إعداد ودليل اختبار…
 horkimhab/cve-2026-65643
مستودع تعليمي لتعلّم والبحث في ثغرة CVE-2026-65643 في بيئات خاضعة للتحكم، مع نصوص برمجية للإعداد ومراجع لاختبارات أمنية مصرّح بها.
 k4pxd/cve-2022-46169
Cacti 1.2.22 حقن أوامر بدون مصادقة
 khashayarnzk/cve-2025-10952-ml-logger-afr
إثبات المفهوم (PoC) لـ CVE-2025-10952 — قراءة ملفات تعسفية غير مصادق عليها في ml-logger. درجة CVSS 5.3
 machiavelliii/cve-2024-23897
استغلال قراءة ملفات عشوائية بدون مصادقة لـ Jenkins CVE-2024-23897، مع دعم HTTPS و CSRF-crumb لتجاوز الحالات المحصّنة.








