

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
اختبار الاختراق — الصفحة 67 | Kitploit
الفئات

اختبار الاختراق

منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.

موصى به من Kitploit

أفضل الأدوات

10 محدد
metasploit-framework preview#1

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kمنذ 9س 10د
nuclei preview#2

nuclei

GitHubprojectdiscovery/nuclei
30.4kمنذ 6س 1د
nmap preview#3

nmap

GitHubnmap/nmap
13.3kمنذ 4س 23د
sqlmap preview#4

sqlmap

GitHubsqlmapproject/sqlmap
38.2kمنذ يوم واحد
zaproxy preview#5

zaproxy

GitHubzaproxy/zaproxy
15.6kمنذ 10س 24د
NetExec preview#6

NetExec

GitHubpennyw0rth/netexec
5.8kمنذ 10س 42د
impacket preview#7

impacket

GitHubfortra/impacket
16.0kمنذ 2 أيام
ffuf preview#8

ffuf

GitHubffuf/ffuf
16.5kمنذ شهر واحد
amass preview#9

amass

GitHubowasp-amass/amass
15.0kمنذ 26 أيام
subfinder preview#10

subfinder

GitHubprojectdiscovery/subfinder
14.2kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
21139 نتائج
HashSiphon preview

HashSiphon

GitHubivancabrera02/hashsiphon

يستخرج تجزئة NetNTLMv2 للمستخدم الحالي عبر تمرير مصادقة HTTP، متجنبًا استدعاءات SSPI المباشرة؛ بينما يفوّض الإصدار v2 المصادقة إلى خدمة BITS لكسر…

defensive-toolspassword-attacksinformation-gathering+3
38منذ 2 أشهر
Mandating-Honeypots-Project preview

Mandating-Honeypots-Project

GitHubtori-tech/mandating-honeypots-project

يقوم هذا المستودع بإجراء عمليات تدقيق أمني على أنظمة التحقق من الهوية الرقمية، ويكشف عن الثغرات الأمنية من خلال أوراق بيضاء وإثباتات مفهوم تقنية،…
defensive-toolsidentity-managementvulnerability-analysis+6
3منذ 3 أشهر
CVE-2026-85706 preview

CVE-2026-85706

GitHubgabrielunknown/cve-2026-85706

Perl PoC يستغل CVE-2026-85706، وهو ثغرة اجتياز مسار في GitLab بدون مصادقة تتيح قراءة الملفات بشكل عشوائي، مع فحص جماعي وجمع بيانات الاعتماد.
vulnerability-scannersvulnerability-analysisexploitation+6
منذ 2 أشهر
devin-cve48384-1789318364-1162143-parent preview

devin-cve48384-1789318364-1162143-parent

GitHubfishjojo1/devin-cve48384-1789318364-1162143-parent

أداة فحص وصول مصرّح بها لـ CVE-2025-48384، تُستخدم للتحقق مما إذا كان الهدف معرّضًا للثغرة في سياق اختبار مُتحكَّم به.
reconnaissancevulnerability-scannersvulnerability-analysis+2
منذ 2 أشهر
CVE-2026-85706-gitlab-poc preview

CVE-2026-85706-gitlab-poc

GitHubgagaltotal/cve-2026-85706-gitlab-poc

استغلال بلغة Go للثغرة CVE-2026-85706، وهي قراءة ملفات عشوائية دون مصادقة في GitLab CE/EE Workhorse عبر تجاوز ترميز URL، مع طلبات متزامنة وتخطي TLS.

vulnerability-analysisexploitationweb-application-exploitation+3
1منذ 2 أشهر
askWAM preview

askWAM

GitHubdirkjanm/askwam

اطلب من مدير حسابات الويب (WAM) رموز Entra ID

identity-managementpost-exploitationpenetration-testing+5
170منذ 2 أشهر
dig preview

dig

GitHubxsser/dig

أداة تغليف (wrapper) لأمر dig على macOS تُضيف سجلات TXT محلية مُنتحلة إلى مخرجات استعلام DNS، مصممة لخداع وكلاء LLM لتنفيذ اختبار اختراق آلي.
information-gatheringpenetration-testingcommand-and-control+3
112منذ 2 أشهر
cve-2026-85706-poc-exploit-gitlab preview

cve-2026-85706-poc-exploit-gitlab

GitHub0xlyvio/cve-2026-85706-poc-exploit-gitlab

PoC استغلال وشرح تفصيلي لـ CVE-2026-85706، وهو قراءة ملفات محلية عشوائية بدون مصادقة في GitLab CE/EE عبر تجاوز ترميز المسار في Workhorse.
vulnerability-analysisexploitationweb-application-exploitation+4
4منذ 2 أشهر
CVE-2026-33439-Python-PoC preview

CVE-2026-33439-Python-PoC

GitHubinfernosalex/cve-2026-33439-python-poc

Python PoC لـ CVE-2026-33439، وهو RCE قبل المصادقة في OpenAM عبر إلغاء تسلسل jato.clientSession
vulnerability-analysisexploitationweb-application-exploitation+2
7منذ 2 أشهر
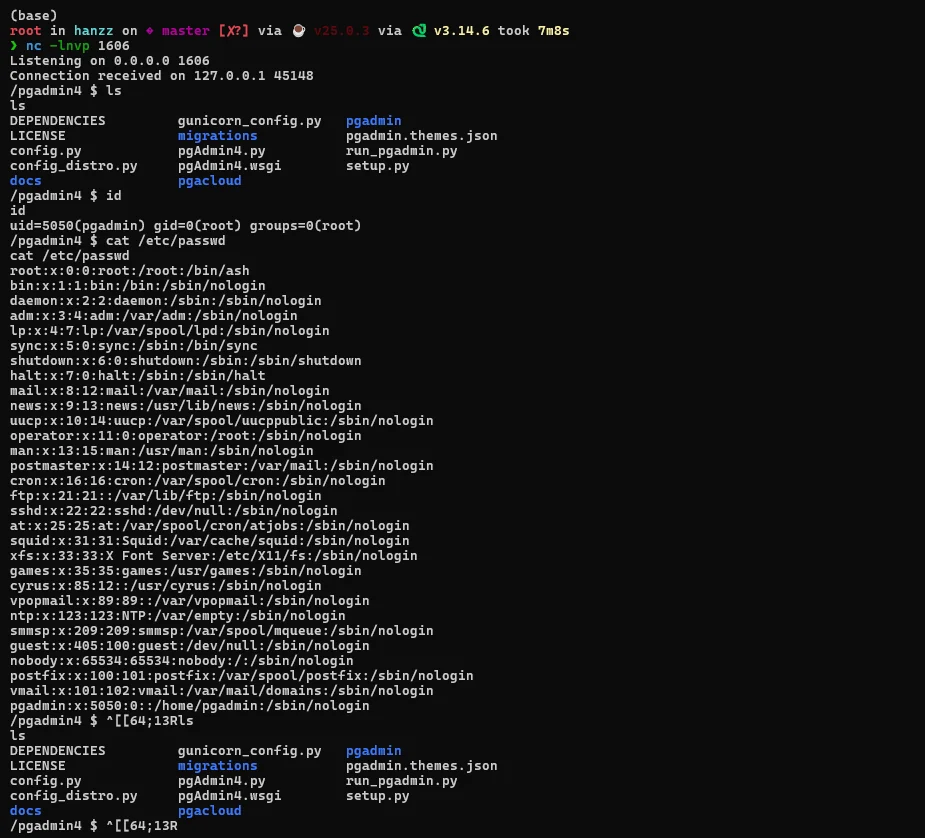
CVE-2024-2044 preview

CVE-2024-2044

GitHubhanzzly/cve-2024-2044

Python PoC يستغل CVE-2024-2044 في pgAdmin 4 (<=8.3) عبر اجتياز المسار الموثق وإلغاء تسلسل pickle غير الآمن لتحقيق تنفيذ التعليمات البرمجية عن بُعد…

vulnerability-analysisexploitationweb-application-exploitation+5
1منذ 2 أشهر
metasploit-pentest-report preview

metasploit-pentest-report

GitHubronankongala/metasploit-pentest-report

اختبار اختراق مصرح به ضد Metasploitable2 و TryHackMe Blue. تم استغلال 3 ثغرات (CVE-2011-2523، CVE-2007-2447، CVE-2017-0144)، و4 نتائج مع تقييم CVSS…


reconnaissanceport-scanningvulnerability-analysis+7
منذ شهر واحد
Simple Pentesting preview

Simple Pentesting

GitLabsakispat/simple-pentesting

مجموعة أدوات Python تعليمية لاختبار الاختراق المصرح به: ماسح منافذ متعدد الخيوط، وتعداد النطاقات الفرعية والأدلة، وجامع البانرات واكتشاف المضيفين، مع…
reconnaissancenetwork-mappingpassword-attacks+7
منذ 2 أشهر
iDict preview

iDict

GitHubpr0x13/idict

أداة هجوم قاموسي على Apple ID عبر iCloud مبنية على PHP، تتجاوز قفل الحساب والمصادقة الثانوية لتنفيذ هجوم القوة الغاشمة على بيانات الاعتماد.

password-attacksexploitationweb-application-exploitation+3
906منذ 11 سنوات
JFrog_CVE-2026-65615-ByGLM preview

JFrog_CVE-2026-65615-ByGLM

GitHubbl0odz/jfrog_cve-2026-65615-byglm

JFrog Artifactory مشروع إعادة إنتاج RCE للسلسلة الكاملة قبل المصادقة (CVE-2026-42018 / CVE-2026-65616 / CVE-2026-65615): تقرير سلسلة الهجوم الكامل،…

vulnerability-analysisexploitationweb-application-exploitation+7
منذ 2 أشهر
CVE-2026-23980 preview

CVE-2026-23980

GitHubhyphentbg/cve-2026-23980

نسخة معدّلة من إثبات المفهوم (proof-of-concept) للثغرة CVE-2026-23980، توفّر تنفيذًا عمليًا لإعادة إنتاج الثغرة واختبار الأمان.

vulnerability-analysisexploitationweb-application-exploitation+2
منذ 2 أشهر
fyp preview

fyp

GitHubtalha1112/fyp

أداة تقييم الثغرات الأمنية لسطح المكتب لفرق الأمن — افحص تطبيقات الويب والشبكات، واكتشف ثغرات CVE، واربط الاستغلالات، وقيّم المخاطر تلقائيًا، وأنشئ…

vulnerability-scannersweb-vulnerability-scannersvulnerability-analysis+4
منذ 2 أشهر
atomicvulns preview

atomicvulns

GitHubdoretox/atomicvulns

مختبرات ثغرات الويب الذرية. ثغرة OWASP واحدة لكل تطبيق — Flask + Docker بأدنى حد، معطّلة عمدًا للدراسة العملية باستخدام Burp Suite.

vulnerability-analysisweb-application-exploitationweb-security+5
24منذ شهر واحد
pentest-copilot preview

pentest-copilot

GitHubbugbasesecurity/pentest-copilot

وكيل اختبار اختراق مدفوع بالذكاء الاصطناعي يتصل بصندوق Kali، ويشغّل أدوات الأمان بشكل مستقل، ويحلل النتائج، ويكرر عبر سير عمل قائم على المتصفح.


penetration-testing-frameworksreconnaissanceweb-proxies-interception+8
1.6kمنذ 3 أشهر
السابق1…666768…100التالي







