
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 aranfarzami/cve-2026-89026
PoC exploit وماسح ضوئي لـ CVE-2026-89026، للتحقق من تجاوز المصادقة في Issabel PBXAPI عبر رموز JWT مزورة بخوارزمية HS256 على أهداف فردية أو مُدرجة.
 nxploited/cve-2026-14894
مستغِل جماعي متعدد الخيوط يربط ثغرات رفع الملفات غير المصادق عليها في WordPress في Super Forms وElementor Pro لنشر والتحقق من صدفة ويب PHP.
 oscar-collado/comfyui-cve-2026-68771-poc
مختبر أبحاث أمني — تنفيذ تعليمات برمجية عن بُعد (RCE) دون مصادقة عبر إلغاء التسلسل غير الآمن في ComfyUI v0.23.0 (CVSS 9.8). بيئة Docker معزولة، تحليل…
 jvidhan/autofs-cve-2026-84568
ملاحظات هندسة عكسية وإثبات مفهوم عامل لـ CVE-2026-84568، وهو انتهاك لحدود الثقة في automountd على macOS يسمح بعمليات التركيب من localhost أو من اسم…
 lzty/cve-2026-94128
تنفيذ إثبات المفهوم لـ CVE-2026-94128، مُقدَّم لأغراض الدراسة والبحث.
 mattgsys/cve-2026-19586
Python PoC يستغل CVE-2026-19586، وهو حقن أوامر بدون مصادقة في TP-Link Omada SSL VPN ينفذ أوامر عشوائية كـ root عبر حقن اسم مستخدم OpenVPN.
 zined/cve-2023-4762
استغلال إثبات المفهوم لـ CVE-2023-4762، ثغرة ارتباك النوع في Chromium V8 التي تتيح تنفيذ التعليمات البرمجية عن بُعد عبر JavaScript مُصمَّم خصيصًا.
 akash0x00/zoneminder-1.29-1.30-rce-exploit
حقن SQL غير مُصادَق عليه لاستغلال RCE في ZoneMinder 1.29/1.30 (CVE-2016-10204، EDB-41239). إثبات مفهوم (PoC) بلغة Python لتحويل حقن SQLi بأمر واحد…
 o-sec/cve-2026-41452-poc
إثبات مفهوم استغلال لـ CVE-2026-41452، وهو تجاوز حرج للمصادقة في Krayin CRM <= 2.2.4 يسمح بالاستيلاء على حساب المسؤول دون مصادقة عبر تجاوز البرمجيات…
 nimaarek/cve-2026-8932-poc
إثبات مفهوم يعيد إنتاج CVE-2026-8932، وهو خلل في مطابقة إعدادات mTLS غير المكتملة في إعادة استخدام اتصالات libcurl، مع خادم مختبري محلي وإثبات مفهوم…
 rh33t/cve-2026-33439-poc
إثبات مفهوم لـ CVE-2026-33439، وهو تنفيذ أوامر عن بُعد (RCE) دون مصادقة في OpenAM عبر إلغاء تسلسل Java
 exdev994/cve-2026-90817
أداة PoC بلغة Python للثغرة CVE-2026-90817، وهي تنفيذ تعليمات عن بُعد (RCE) غير مُصادَق عليه في REDCap عبر توجيه تمرير الاستبيان وحقن مسار الملف، مع…
 horkimhab/cve-2026-68121
إثبات مفهوم لـ CVE-2026-68121 (PPPoEject)، يوفر تطبيق استغلال بلغة Python لأبحاث الأمن المصرح بها واختبار المختبرات.
 horkimhab/cve-2026-74469
مستودع بحثي إثبات مفهوم وتعليمي لـ CVE-2026-74469 (DiagSpill)، يوفر مواد تحليل الثغرات لاختبارات المختبر المصرح بها.
 horkimhab/cve-2026-80844
مستودع إثبات المفهوم والبحث الخاص بـ CVE-2026-80844 (DirtyAH6)، يوفر مواد تعليمية وإرشادات لإعداد المختبر لاختبار الثغرات المصرّح به.
 horkimhab/cve-2026-81000
مستودع إثبات مفهوم تعليمي لـ CVE-2026-81000 لأغراض البحث الأمني المصرّح به، والتوعية بالثغرات، والاختبار المخبري المُتحكَّم به.
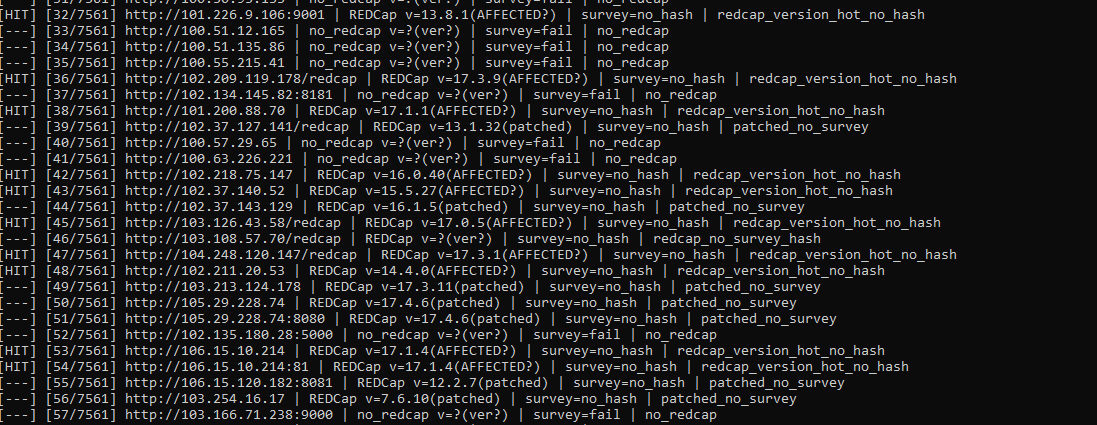 murrez/cve-2026-90817
مدقق Python وخطاف استغلال لـ CVE-2026-90817، وهو RCE حرج غير مصادق عليه في REDCap عبر توجيه __passthru في الاستبيان، مع فحص جماعي واستيراد أهداف FOFA.
 whgojp/javaseclab
مختبر شامل لثغرات Java يتضمن كوداً مصاباً وكوداً مُصلحاً، وسيناريوهات هجوم، وملاحظات تدقيق المصدر/المصب، وإرشادات الترميز الآمن للتدريب الأمني وتقييم…








