#1

 bcoles/kasld
يقوم KASLD بإزالة العشوائية من تخطيط الذاكرة الافتراضية والفيزيائية لنواة Linux من عملية محلية، باستخدام ما تسمح به وجهة نظره — من صلاحيات وتكوين…
 cervantessec/cervantes
منصة تعاونية مفتوحة المصدر لمختبرِي الاختراق والفرق الحمراء لإدارة المشاريع والعملاء والثغرات، وإنشاء تقارير متوافقة مع OWASP من مساحة عمل مركزية.
 ghostvectoracademy/dllhijackhunter
اكتشاف اختطاف DLL الآلي، والتحقق منه، والتأكيد عليه. تحويل الأخطاء المحلية في التهيئة إلى مسارات هجوم مؤكدة ومسلحة.
 shutdownrepo/smartbrute
أداة رش كلمات المرور والقوة الغاشمة لخدمات مجال Active Directory
 momenbasel/htb-writeups
مجموعة منظمة لأكثر من 500 تقرير تفصيلي لأجهزة Hack The Box، وأكثر من 400 حل للتحديات، وأدوات تعلم تفاعلية تشمل رسوم بيانية للمعرفة، ومخططات لمسارات…
 betab0t/cve-2017-7494
استغلال إثبات المفهوم لثغرة CVE-2017-7494 (Samba RCE من مشاركة قابلة للكتابة)
 get-get-get-get/powerproxy
وكيل SOCKS في PowerShell مع قدرات وكيل عكسي
 ka1n4t/cve-2020-17530
استغلال إثبات مفهوم لثغرة CVE-2020-17530 (Apache Struts2 S2-061) مع حمولة حقن OGNL لاختبار تنفيذ التعليمات البرمجية عن بُعد.
 ajayantoisdev/wasonar
أداة استخبارات واستنزاف الموارد لتطبيق واتساب. تشمل ميزاتها تتبع الأجهزة في الوقت الفعلي، واستقصاء RTT الصامت، واختبار إجهاد البروتوكول لأغراض البحث…
 theshinigami/mafrida
وحدة Magisk تعمل على تبسيط تشغيل خادم Frida على Android، مع أوامر إدارة سهلة لتحميل إصدارات محددة، تمكين أو تعطيل الخادم، والمزيد.
 zeropathai/proftpd-cve-2026-42167-poc
POCs لإثبات الثغرة CVE-2026-42167 في ProFTPD
 filiplain/fortinet-poc-auth-bypass
Bash PoC لتجاوز المصادقة في فورتينت - CVE-2022-40684
 jakabakos/cve-2017-9096-itext-xxe
إثبات المفهوم لاستغلال CVE-2017-9096 يوضح حقن الكيان الخارجي XML (XXE) في مكتبة iText PDF عبر بيانات XMP وحقول النموذج الخبيثة.
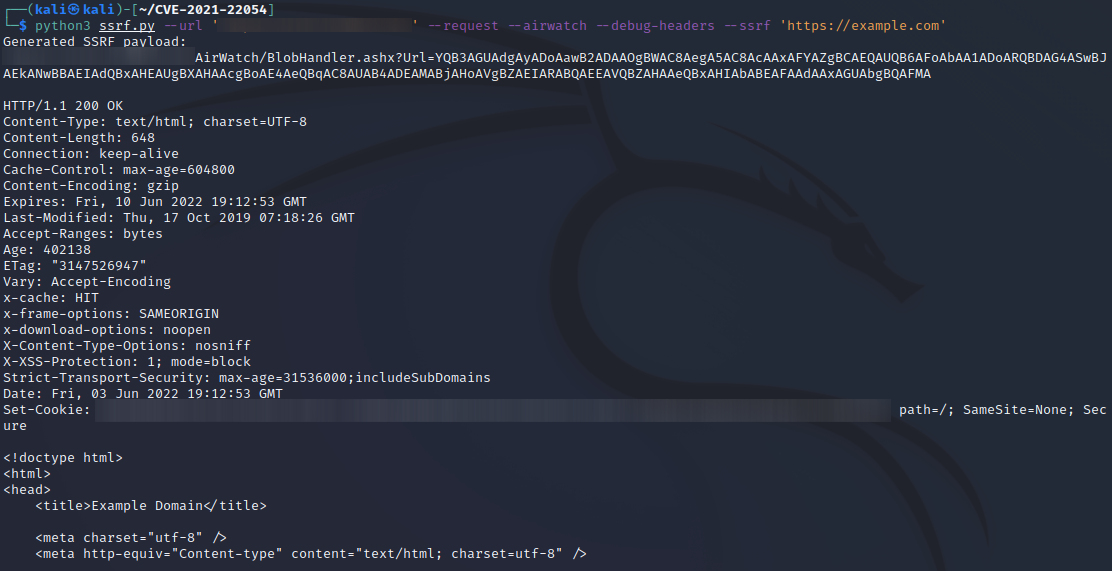 mksx/cve-2021-22054
توليد حمولات SSRF
 yesspider-hacker/log4j-payload-generator
log4j-paylaod generator : مولد حمولة عام لـ Apache log4j RCE CVE-2021-44228
 00xcanelo/cve-2025-32778
استغلال PoC لـ CVE-2025-32778: حقن أوامر في أداة Web-Check OSINT
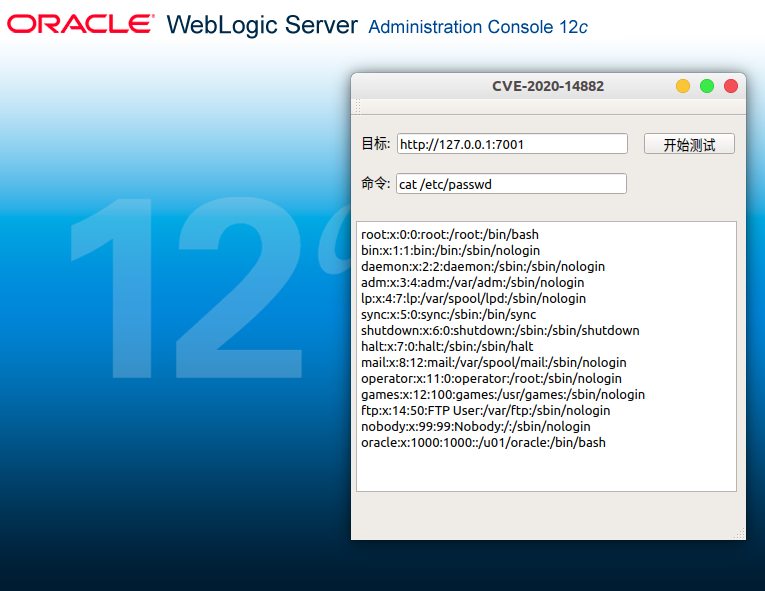 ormicron/cve-2020-14882-gui-test
أداة اختبار رسومية مبنية على Qt لعرض استجابة ثغرة CVE-2020-14882.