
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 bishopfox/sparkplugfuzzer
Fuzzer لبروتوكول Sparkplug B الخاص بإنترنت الأشياء الصناعي
 xpgdgit/cve-2022-31793
إثبات مفهوم لاستغلال CVE-2022-31793 مع فحص الأهداف بناءً على عنوان IP أو ملف، ووضع التحقق، وقراءة ملفات عشوائية عبر طلبات HTTP.
 jisi-001/cve-2024-48307poc
إثبات مفهوم لاستغلال CVE-2024-48307، وهي ثغرة حقن SQL في واجهة برمجة تطبيقات getDictItemsByTable في Jeecg-Boot. يدعم فحص عنوان URL واحد ومتعدد مع…
 userr404/cve-2025-52399-sqli-institute-of-current-students
استغلال إثبات المفهوم لـ CVE-2025-52399، يوضح حقن SQL في نقطة نهاية loginlinkfaculty في Institute-of-Current-Students، مما يتيح تجاوز المصادقة…
 rayferrufino/make-and-break
قمت ببناء جهاز افتراضي مخصص، يعمل بنظام Ubuntu 18.04.1 و Webmin 1.810. استخدام CVE-2019-15107 لاستغلال باب خلفي في جهاز Linux.
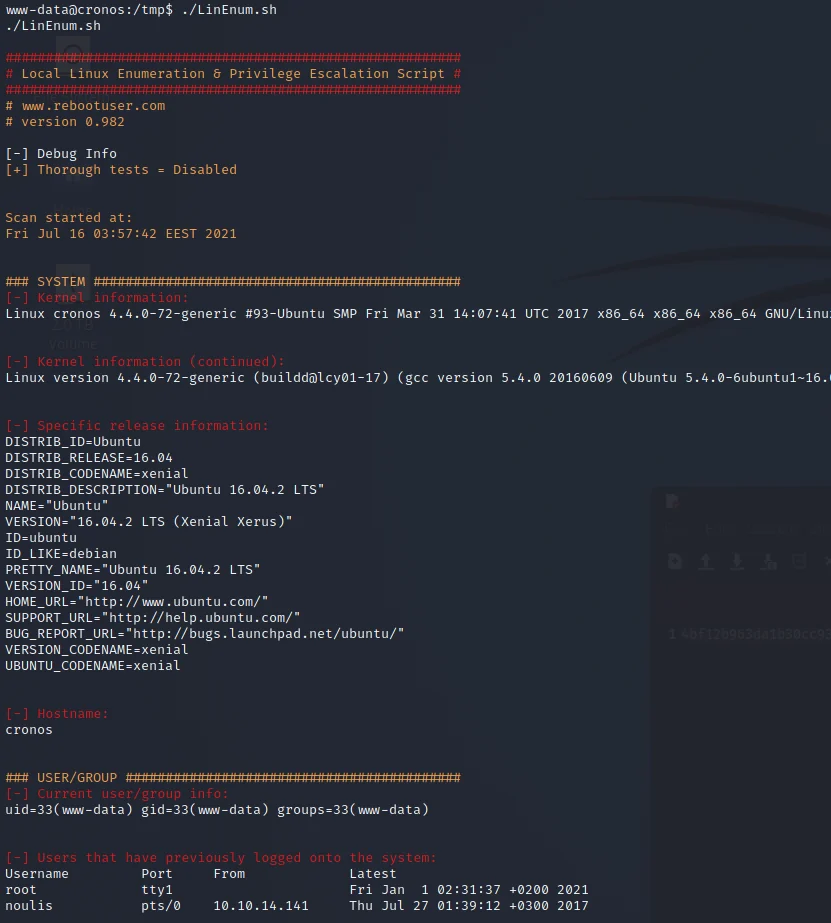 h3x0v3rl0rd/lin_enum
نص برمجي شل (Shell script) للتعداد الآلي لأنظمة لينكس بهدف تحديد نواقل تصعيد الامتيازات ونقاط الضعف في الإعدادات.
 h3x0v3rl0rd/linenum
سكربت تعداد لأنظمة لينكس لجمع معلومات النظام آليًا وتحديد نواقل تصعيد الامتيازات المحتملة أثناء اختبار الاختراق.
 yzee00/cve-2018-15473
إصلاح لـ CVE-2018-15473
 yzee00/cve-2017-12617
CVE-2017-12617
 thorat-shubham/jxl_infotainment_cve-2025-69515
استغلال إثبات المفهوم لـ CVE-2025-69515 يُظهر التزييف الثابت لنظام تحديد المواقع العالمي (GPS) على وحدات الترفيه المعلوماتي أندرويد بحجم 9 بوصة من…
 snappyjack/cve-2018-16373
Frog CMS 0.9.5 لديه ثغرة Upload > يمكنها إنشاء ملفات عبر > /admin/?/plugin/file_manager/save
 seqred-s-a/cve-2020-29007
تنفيذ التعليمات البرمجية عن بُعد في Mediawiki Score

 lucastran05/cve-2023-48223
إثبات مفهوم يوضح ارتباك خوارزمية JWT في مكتبة fast-jwt. يتضمن خادمًا ضعيفًا وسكربت تزوير الرموز وإصلاح التحقق للتعليم الأمني.
 likekabin/cve-2017-11882
مولّد استغلال مبني على Python لـ CVE-2017-11882 (تنفيذ التعليمات البرمجية عن بُعد في محرر المعادلات في Microsoft Office) مع دعم لـ shellcode مخصص…
 imathewvincent/cve-2023-30212-ourphp-vulnerability
استغلال لـ CVE-2023-30212 يستهدف OURPHP، مما يتيح تنفيذ الأوامر عن بُعد عبر طلب مصمم. صُمم لمختبرين الاختراق للتحقق من الثغرة وإظهارها في الأنظمة…
 geraldoalcantara/cve-2023-49982
نظام إدارة رسوم المدرسة v1.0 - التحكم غير الصحيح في الوصول - تصعيد الامتيازات
 crankyyash/sitecore-rce-detection
نص برمجي بلغة Python لاكتشاف ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) قبل المصادقة في منصة Sitecore Experience Platform (CVE-2021-42237) من خلال…








