
 #1
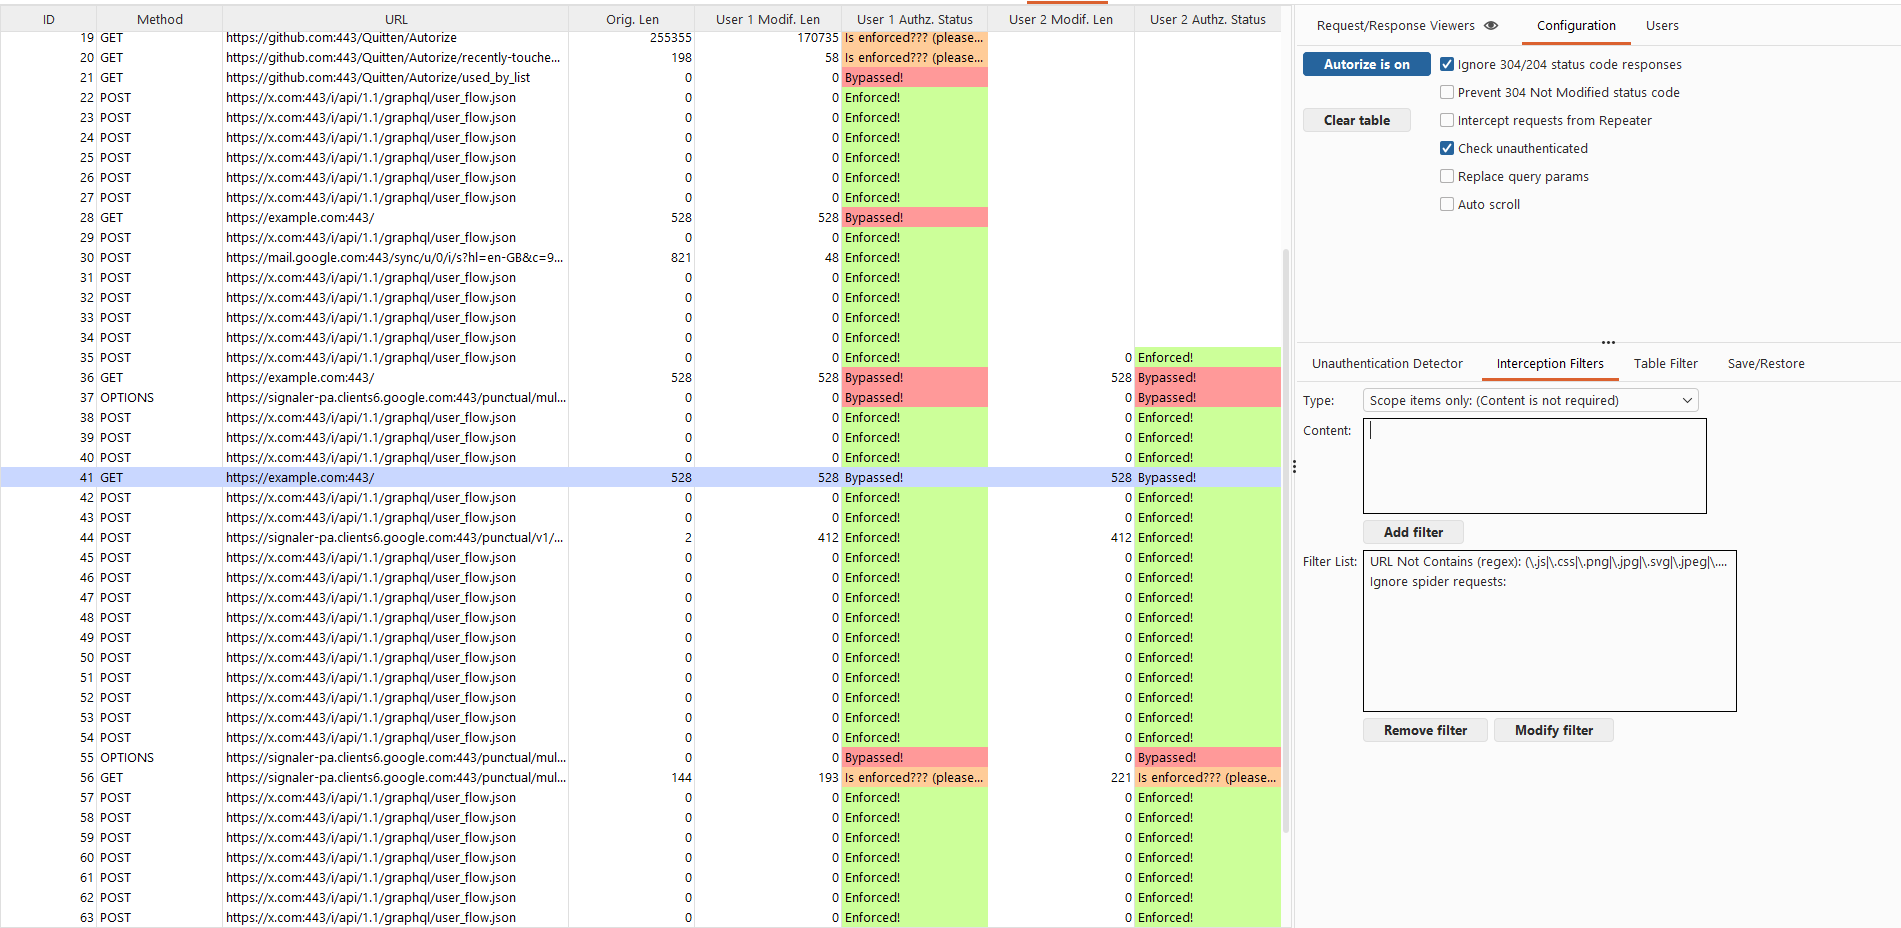
 quitten/autorize
إضافة للكشف التلقائي عن فرض التفويض لـ Burp Suite مكتوبة بلغة Jython طورها Barak Tawily بهدف تسهيل عمل أشخاص أمن التطبيقات وتمكينهم من إجراء اختبارات…

 uphiago/recon-skills
حزمة مهارات أمن هجومي معتمدة ميدانيًا تضم 169 تقنية للاستطلاع واختبار الاختراق. تغطي CORS، SSRF، الاستيلاء على النطاقات الفرعية، إساءة استخدام IAM…
 bats3c/adcspwn
أداة لتصعيد الامتيازات في شبكة الدليل النشط عن طريق إجبار حسابات الآلات على المصادقة وترحيلها إلى خدمة الشهادات.
 joelgmsec/invoke-stealth
أداة تعتيم بسيطة وقوية لسكريبتات PowerShell
 0xsauby/yasuo
نص روبي يقوم بمسح التطبيقات الويب التابعة لجهات خارجية القابلة للاستغلال والثغرات على الشبكة
 wmal/linux-kodachi
نظام تشغيل مُقوَّى قائم على دبيان يضمن الخصوصية، مع مجموعة أدوات إخفاء الهوية مدمجة مسبقًا (Tor، VPN، DNSCrypt)، وأدوات مكافحة التحليل الجنائي، ومركز…
 edoardottt/missing-cve-nuclei-templates
قائمة محدّثة أسبوعياً بالثغرات (CVEs) المفقودة في المستودع الرسمي لقوالب nuclei. صُممت بشكل أساسي لبرامج مكافآت الثغرات (bug bounty)، لكنها مفيدة…
 zcgonvh/cve-2020-0688
أدوات استغلال وكشف لـ CVE-2020-0688
 3lp4tr0n/sessionhop
اختطاف جلسة Windows عبر COM
 mverschu/adwsdomaindump
Active Directory information dumper via ADWS for evasion purposes.
 mcw0/dahuaconsole
Dahua Console، الوصول إلى وحدة التحكم الداخلية للتصحيح و/أو وظائف أخرى مكتشفة في أجهزة Dahua. لا تتردد في المساهمة في هذا المشروع.
 bhdresh/cve-2017-8759
مجموعة أدوات الاستغلال CVE-2017-8759 - الإصدار 1.0 هي سكريبت بايثون عملي يوفر لمختبري الاختراق وباحثي الأمان طريقة سريعة وفعالة لاختبار ثغرة تنفيذ…
 nettitude/malsccm
استغلال خوادم SCCM لنشر تطبيقات ضارة على الأجهزة المُدارة للحركة الجانبية وعمليات الفريق الأحمر.
 noptrix/sshprank
أداة سريعة لمسح SSH الشامل، اختراق تسجيل الدخول، التقاط البانر، والتحقق من كلمة المرور باستخدام وحدات python-masscan و shodan.
 ctxis/dllhsc
أداة فحص آلية لاكتشاف مرشحات اختطاف ترتيب البحث عن DLL في ملفات ويندوز التنفيذية، وتتضمن تحليل جدول الاستيراد، تعداد الوحدات في وقت التشغيل، وخطافات…
 almounah/silph
أداة حصاد كلمات المرور المحلية الخفية في الذاكرة (SILPH): استخراج LSA وSAM وDCC2 عبر استدعاء النظام غير المباشر









