
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 yuriisanin/cve-2022-25262
إثبات المفهوم + تفاصيل الثغرة الأمنية لـ CVE-2022-25262 / استيلاء على استجابة SAML بنقرة واحدة في JetBrains Hub
 devarshishimpi/cve-2024-6387-check
اكتشاف سريع وفعال وموثوق لثغرة regreSSHion. امسح أهدافًا متعددة في ثوانٍ بدون أي تبعيات.
 xlucas/dirtycow.cr
استغلال CVE-2016-5195 مكتوب بلغة Crystal
 0dayninja/cve-2021-3560
استغلال تجاوز المصادقة عبر Polkit D-Bus
 zephrfish/notproxyshellscanner
تنفيذ بلغة Python لـ NotProxyShell المعروف أيضًا بـ CVE-2022-40140 & CVE-2022-41082
 hienkiet/cve-2022-21445-for-12.2.1.3.0-weblogic
استغلال تنفيذ التعليمات البرمجية عن بُعد بدون مصادقة مسبقة لـ Oracle WebLogic ADF Faces (CVE-2022-21445, CVSS 9.8). يتضمن إعداد بيئة مفصلة، إنشاء…
 analyticeth/tesla-security-research
بحث في نقاط الضعف في أنظمة المعلومات والترفيه في Tesla Model 3/Y. 6 نقاط ضعف، 4 CVEs (CVE-2022-42005 إلى CVE-2022-42008). شل جذر، وصول مستمر، تزوير…
 jpts/cve-2022-0847-dirtypipe-container-breakout
إثبات مفهوم لاستغلال CVE-2022-0847 (DirtyPipe) يتيح الهروب من الحاويات عبر تصعيد الامتيازات على مستوى النواة. يتضمن عرضًا توضيحيًا ومرجعًا لمدونة…
 felmoltor/freakvulnchecker
يتحقق هذا السكريبت مما إذا كانت قائمة الخوادم لديك تقبل مجموعات تشفير التصدير (Export cipher suites)، وبالتالي قد تكون عرضة للثغرة CVE-2015-0204.
 aancw/cve-2022-1388-rs
CVE-2022-1388 F5 BIG-IP iControl REST تجاوز المصادقة وتنفيذ الأوامر عن بُعد (RCE) مكتوب بلغة Rust
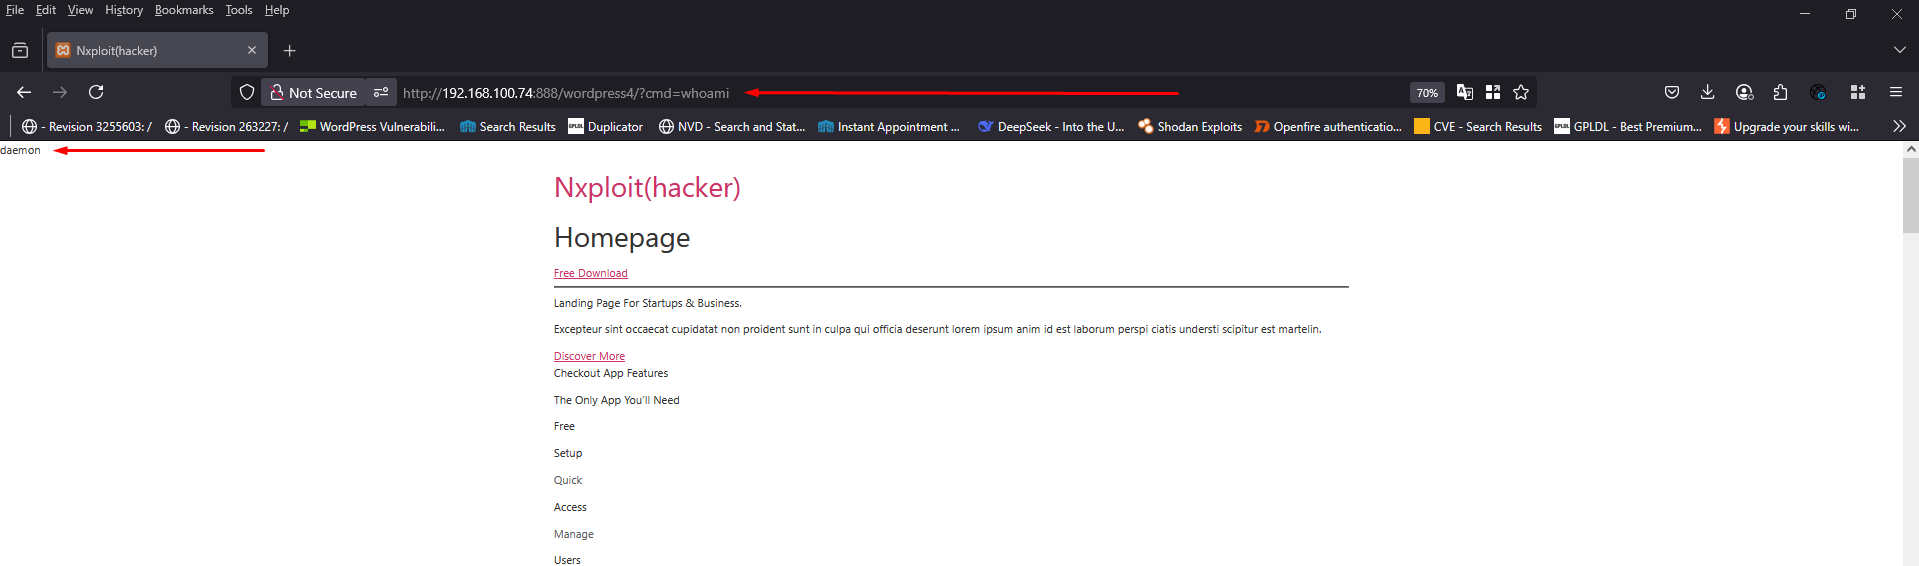 nxploited/cve-2025-39601
إضافة WordPress Custom CSS, JS & PHP <= 2.4.1 - ثغرة CSRF إلى RCE
 canumay/cve-2018-1335
CENG 325 - مبادئ أمن المعلومات والخصوصية
 razureink/cve-2024-38077-madlicense_reproduction
إعادة إنتاج CVE: cve-2024-38077-madlicense_reproduction
 sromanhu/cve-2023-43360-cmsmadesimple-stored-xss---file-picker-extension
ثغرة برمجة نصية عبر المواقع (XSS) في CMSmadesimple الإصدار 2.2.18 تسمح لمهاجم محلي بتنفيذ كود عشوائي عبر نص برمجي مصمم إلى الدليل العلوي في قائمة…
 datntsec/cve-2020-1206
تحليل فني لثغرة CVE-2020-1206 (SMBleed) للإفصاح عن معلومات kernel في Windows SMBv3، بما في ذلك نبوءة تسرب الذاكرة غير المصادق عليها وتقنيات الاستغلال…
 alaeddine03/cve-2025-69212-poc
CVE-2025-69212 - PoC لحقن أوامر نظام التشغيل في OpenSTAManager








