#1

 qianlijaingshan/milvus-auth-audit
نص برمجي للكشف عن أمان المصادقة في Milvus: CVE-2025-64513 (باب خلفي في sourceid) / CVE-2026-26190 (token ضعيف في /expr) / المنفذ الداخلي 53100
 7h30th3r0n3/cve-2026-53625-glpi-poc
إثبات مفهوم لتصعيد الامتيازات في GLPI عبر التلاعب بـ authtype - CVE-2026-53625. إثبات مفهوم أخلاقي لثغرة GLPI التي تسمح لفني بالسيطرة الكاملة على أي…
 ixzodiak/cve-2025-8110
استغلال خدمة Gogs والحصول على مستخدم root

 kalilinux/packages/rubeus
مجموعة أدوات C# للتفاعل الخام مع Kerberos وإساءة استخدامه: طلبات TGT/TGS، وإساءة استخدام تفويض S4U، وKerberoasting، وAS-REP roasting، وحصاد التذاكر.
 owasp/blt
مستودع أحادي لمشاريع أداة تسجيل الأخطاء من OWASP: الإبلاغ عن الثغرات بمشاركة الجمهور، وسير عمل مكافآت الأخطاء، ونطاق CVE، والترقيع التلقائي، والتوعية…
 affolter-engineering/ldapin
أداة سطر أوامر لتنفيذ مهام LDAP الأساسية لتقييمات الأمان
 abraxas/cve-2026-78159
إثبات مفهوم استغلال لـ CVE-2026-78159، وهو RCE غير مُصادَق عليه في إضافة The Events Calendar لـ WordPress عبر مصرف فئات أداة parse_array.
 ehaoxiongdiycw/cve-2014-085
قالب Nuclei وPoC لاستغلال ثغرة الوصول غير المصرح به في ZooKeeper (CVE-2014-085)، مما يتيح إجراء اختبارات أمنية آلية ضد عناوين IP المستهدفة.
 midox008/cve-2026-24061
GNU Inetutils telnetd تجاوز المصادقة عن بُعد
 mfloresdacunha/cve-2026-31431
استغلال تصعيد الامتيازات المحلية لثغرة CVE-2026-31431 في وحدة algif_aead بنواة لينكس، باستخدام splice لاستبدال ذاكرة التخزين المؤقت للصفحات والحصول…
 ufrisk/pcileech
برنامج هجوم الوصول المباشر للذاكرة (DMA)
 interceptsuite/proxybridge
Proxy Client to force proxy to any Windows, MacOS, Linux, Android & iOS Application TCP and UDP traffic
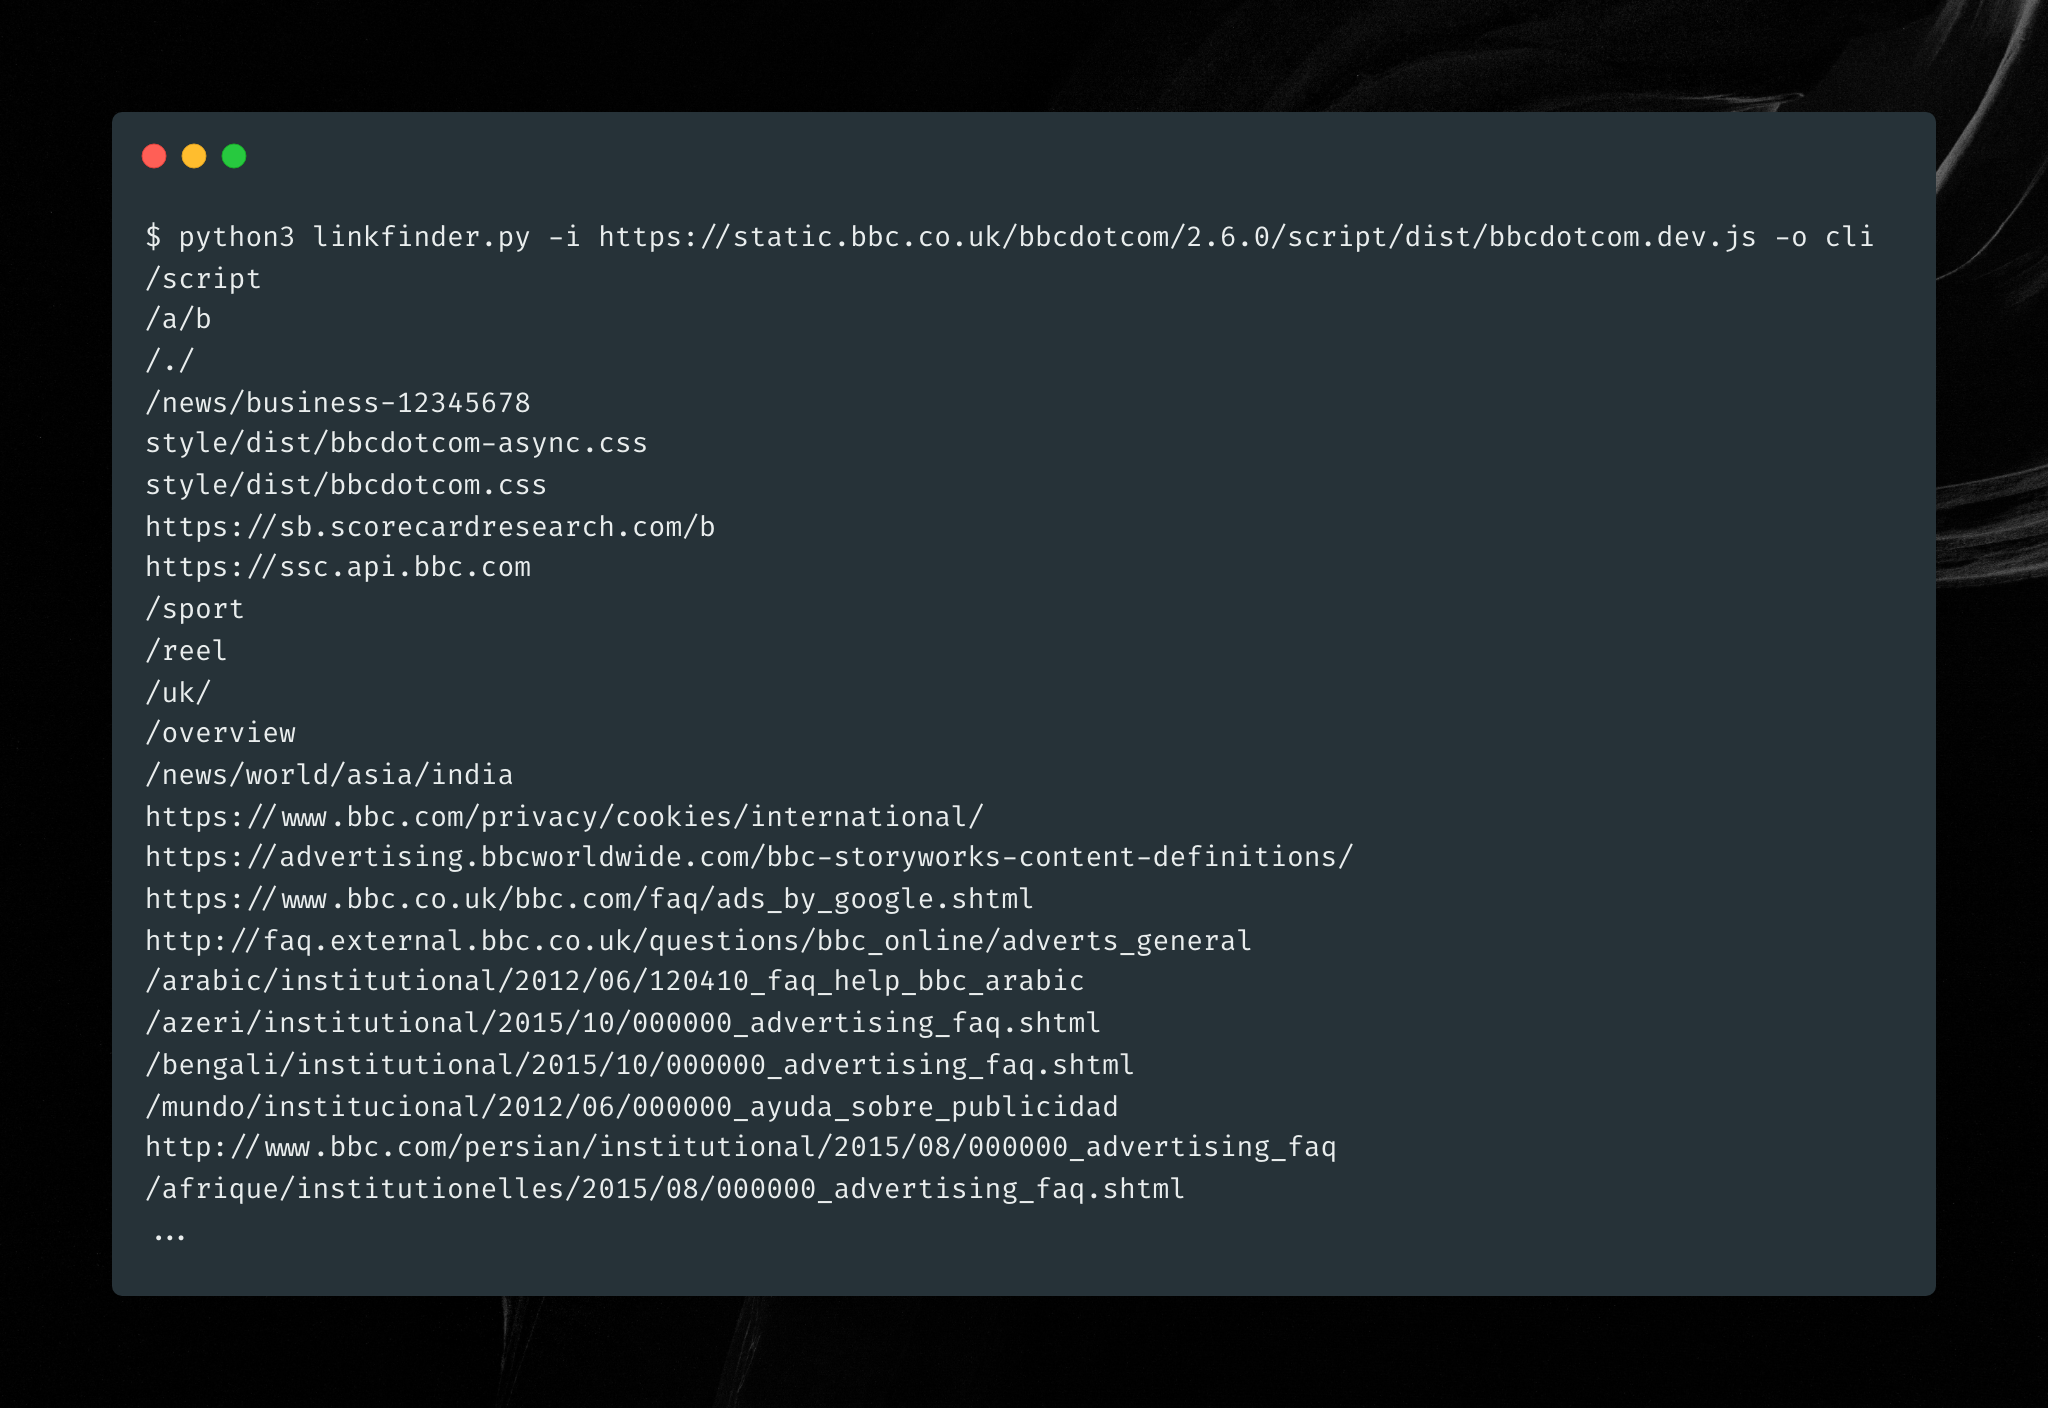 gerbenjavado/linkfinder
سكريبت بايثون يكتشف نقاط النهاية في ملفات JavaScript
 tr0uble-maker/poc-bomber
استخدام عدد كبير من ثغرات/استغلالات عالية التهديد للحصول بسرعة على صلاحيات الهدف، للاختراق والاستطلاع السريع للفريق الأحمر
 tom0li/collection-document
مجموعة من المقالات الأمنية عالية الجودة. مقالات رائعة.
 fsociety-team/fsociety
إطار اختبار اختراق معياري
 redbyte1337/graphspy
أداة للوصول الأولي وما بعد الاستغلال لـ Entra ID و M365 مع واجهة مستخدم رسومية قائمة على المتصفح