
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
LinkFinder — سكريبت بايثون يكتشف نقاط النهاية في ملفات JavaScript | Kitploit

أدوات/GitHubGitHub/gerbenjavado/linkfinder
الاستطلاعجمع المعلوماتأمن الويباختبار الاختراق
GitHubgerbenjavado/linkfinder

LinkFinder

سكريبت بايثون يكتشف نقاط النهاية في ملفات JavaScript
عرض المستودع
4.4k65985منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

حول LinkFinder

LinkFinder هو سكريبت بايثون مكتوب لاكتشاف نقاط النهاية والمعاملات الخاصة بها في ملفات JavaScript. بهذه الطريقة، يمكن لمختبري الاختراق وصيادي الثغرات جمع نقاط نهاية جديدة ومخفية على المواقع التي يختبرونها، مما يؤدي إلى مجالات اختبار جديدة قد تحتوي على ثغرات جديدة. يقوم بذلك باستخدام jsbeautifier للبايثون مع تعبير منتظم كبير نسبيًا. يتكون التعبير المنتظم من أربعة تعبيرات منتظمة صغيرة مسؤولة عن العثور على:

  • روابط كاملة (https://example.com/*)
  • روابط مطلقة أو روابط منقطة (/\* أو ../*)
  • روابط نسبية تحتوي على شرطة مائلة واحدة على الأقل (text/test.php)
  • روابط نسبية بدون شرطة مائلة (test.php)

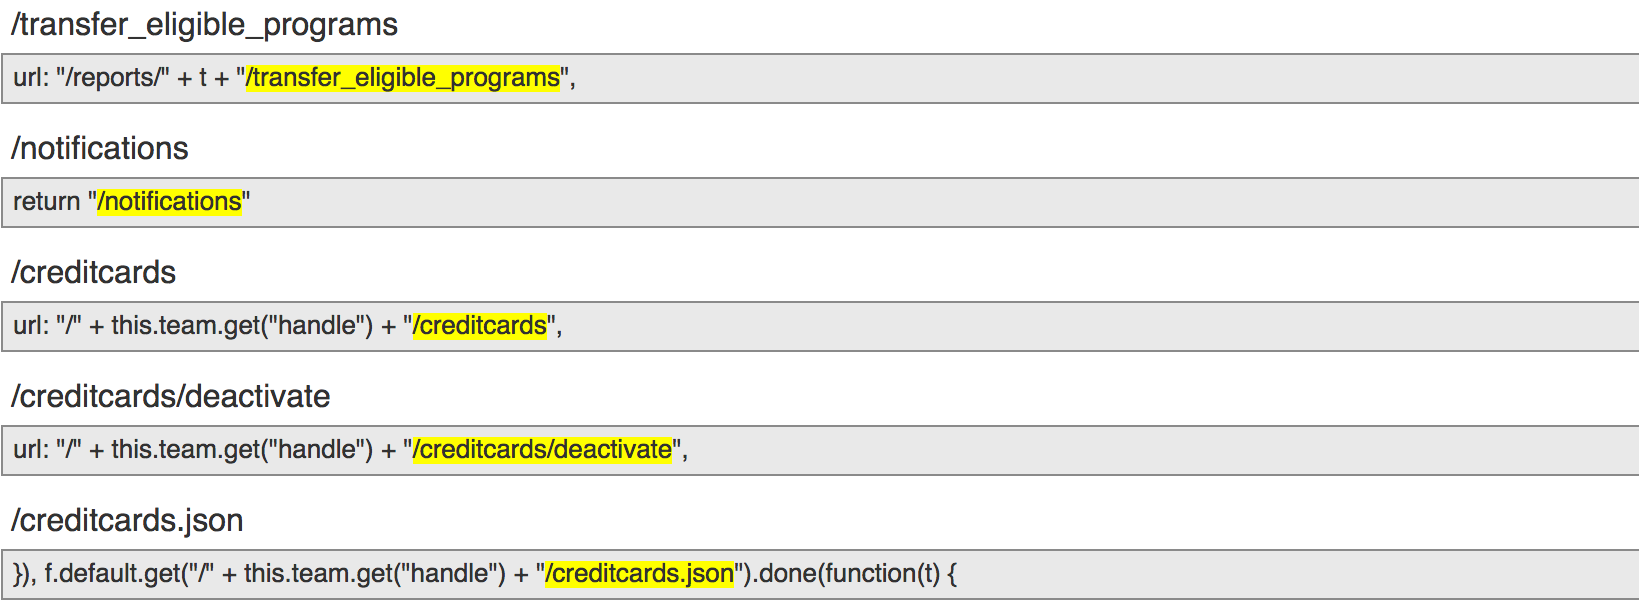
يتم إخراج النتيجة بصيغة HTML أو نص عادي. كتب @karel_origin إضافة كروم لـ LinkFinder يمكن العثور عليها هنا.
لقطات الشاشة

LinkFinder

التثبيت

يدعم LinkFinder Python 3.

$ git clone https://github.com/GerbenJavado/LinkFinder.git
$ cd LinkFinder
$ python setup.py install

التبعيات

يعتمد LinkFinder على وحدات بايثون argparse و jsbeautifier. يمكن تثبيت هذه التبعيات باستخدام pip.

$ pip3 install -r requirements.txt

الاستخدام

النموذج القصيرالنموذج الطويلالوصف
-i--inputإدخال: رابط، ملف، أو مجلد. بالنسبة للمجلدات يمكن استخدام حرف بدل (مثل '/*.js').
-o--output"cli" للطباعة إلى STDOUT، أو مكان حفظ ملف HTML. الافتراضي: output.html
-r--regexتعبير منتظم لتصفية نقاط النهاية التي تم العثور عليها (مثل ^/api/)
-d--domainقم بالتبديل للاستخدام عند تحليل نطاق كامل. يقوم بتعداد جميع ملفات JS التي تم العثور عليها.
-b--burpقم بالتبديل للاستخدام عند إدخال ملف 'Save selected' الخاص بـ Burp والذي يحتوي على عدة ملفات JS
-c--cookiesإضافة ملفات تعريف الارتباط (Cookies) إلى الطلب
-h--helpعرض رسالة المساعدة والخروج

أمثلة

  • الاستخدام الأساسي للعثور على نقاط النهاية في ملف JavaScript عبر الإنترنت وإخراج نتائج HTML إلى results.html:

python linkfinder.py -i https://example.com/1.js -o results.html

  • إخراج CLI/STDOUT (لا يستخدم jsbeautifier، مما يجعله سريعًا جدًا):

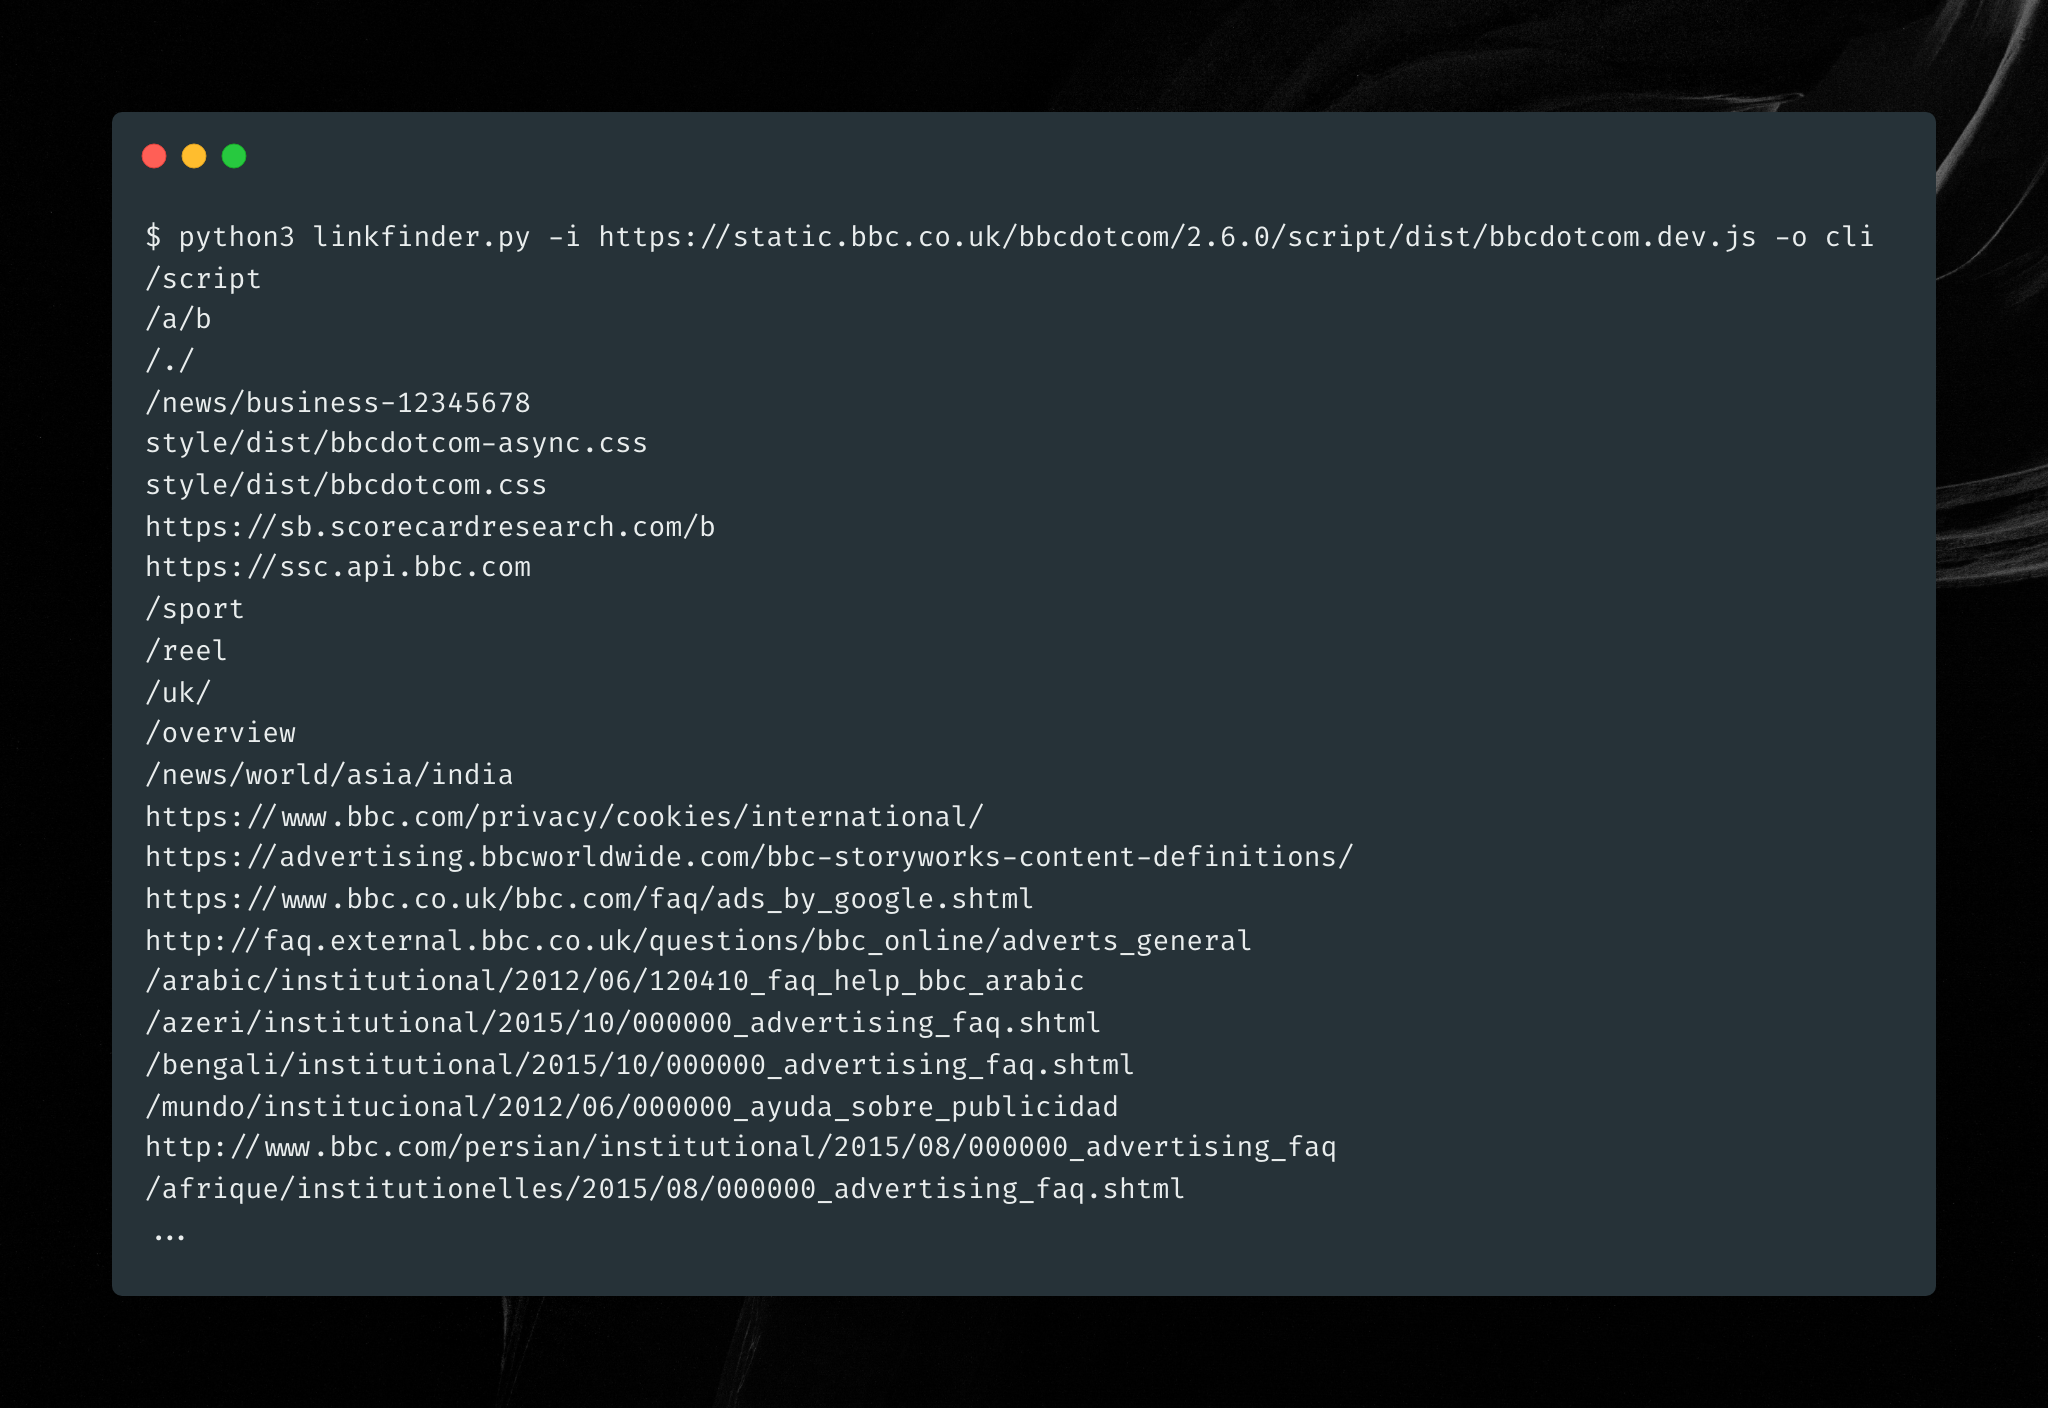
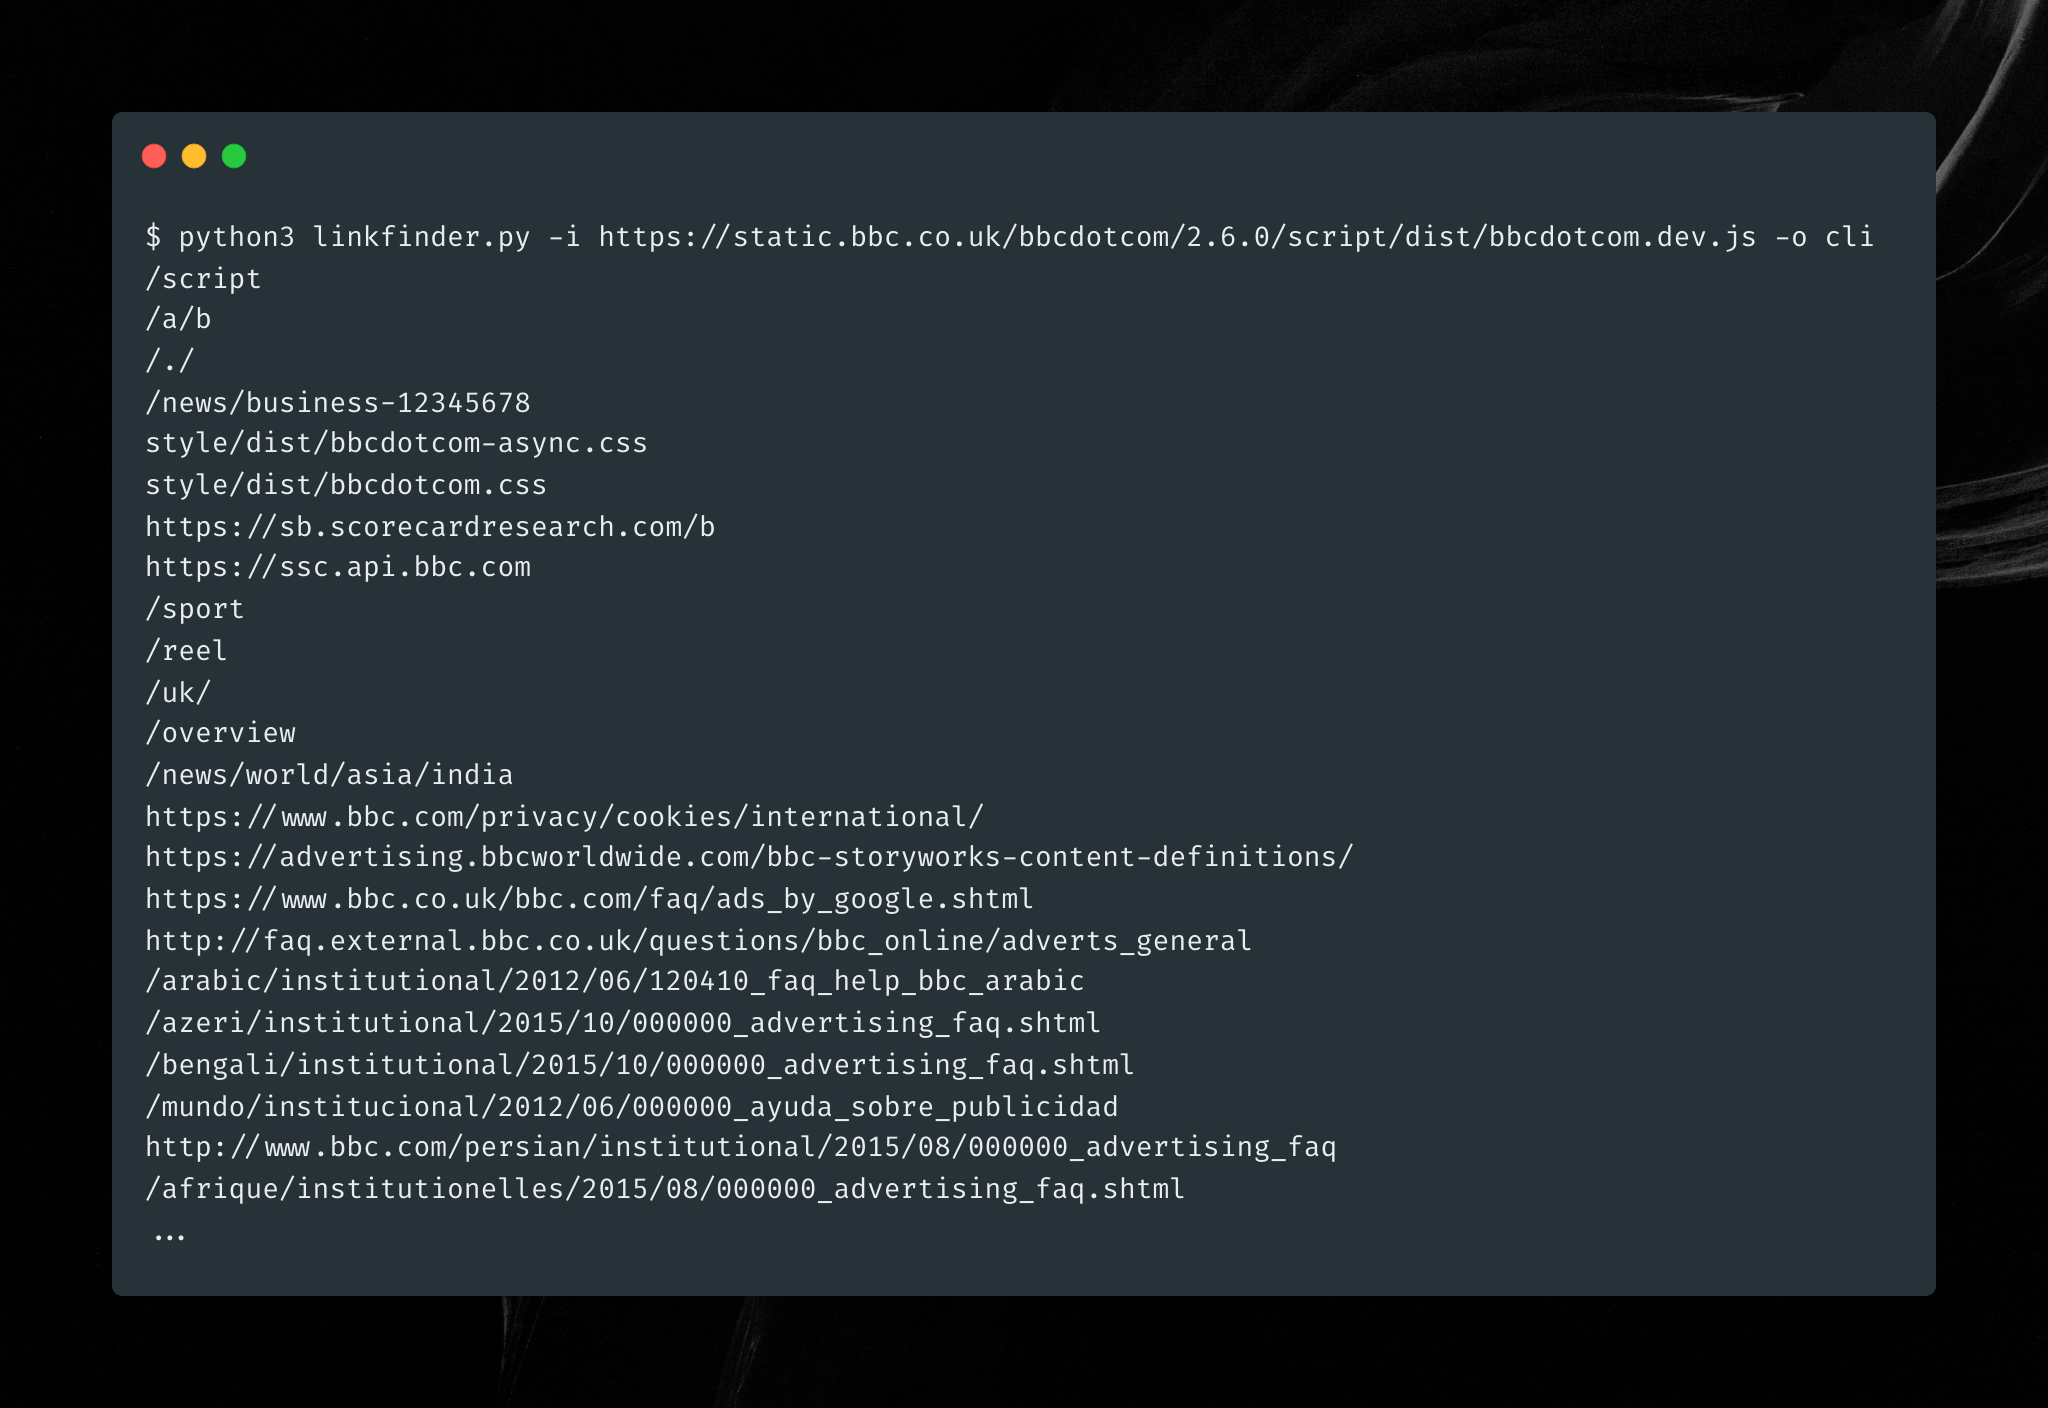
python linkfinder.py -i https://example.com/1.js -o cli

  • تحليل نطاق كامل وملفات JS الخاصة به:

python linkfinder.py -i https://example.com -d

  • إدخال Burp (حدد الملفات التي تريد حفظها في الهدف، انقر بزر الماوس الأيمن، 'Save selected items'، قم بإدخال هذا الملف كمدخل):

python linkfinder.py -i burpfile -b

  • تعداد مجلد كامل لملفات JavaScript، مع البحث عن نقاط النهاية التي تبدأ بـ /api/ وأخيرًا حفظ النتائج إلى results.html:

python linkfinder.py -i 'Desktop/*.js' -r ^/api/ -o results.html

Docker

  • بناء صورة Docker:

    docker build -t linkfinder

  • التشغيل باستخدام Docker

    docker run --rm -v $(pwd):/linkfinder/output linkfinder -i http://example.com/1.js -o /linkfinder/output/output.html

    تأكد من استخدام المسار /linkfinder/output في مسار الإخراج، وإلا سيفقد الإخراج عند خروج الحاوية.

اختبار الوحدة

  • يتطلب pytest

pytest test_parser.py

ملاحظات ختامية

  • هذه هي المرة الأولى التي أنشر فيها أداة بشكل علني. المساهمات موضع تقدير كبير!
  • LinkFinder منشور تحت رخصة MIT.
  • شكر لـ @jackhcable لملاحظاته.
  • شكر خاص لـ @edoverflow لجعل هذا المشروع أكثر نظافة وروعة.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






