
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 dviros/credsleaker
Credsleaker يسمح للمهاجم بصياغة موجه اعتماد مقنع للغاية باستخدام Windows Security، والتحقق من صحته ضد DC ومن ثم تسريبه عبر طلب HTTP.
 sailay1996/cdpsvclpe
تصعيد الامتيازات المحلي في Windows عبر خدمة CdpSvc (اختطاف DLL عبر مسار SYSTEM قابل للكتابة)
 euphrat1ca/cve-2020-0618
RCE في SQL Server Reporting Services(CVE-2020-0618)
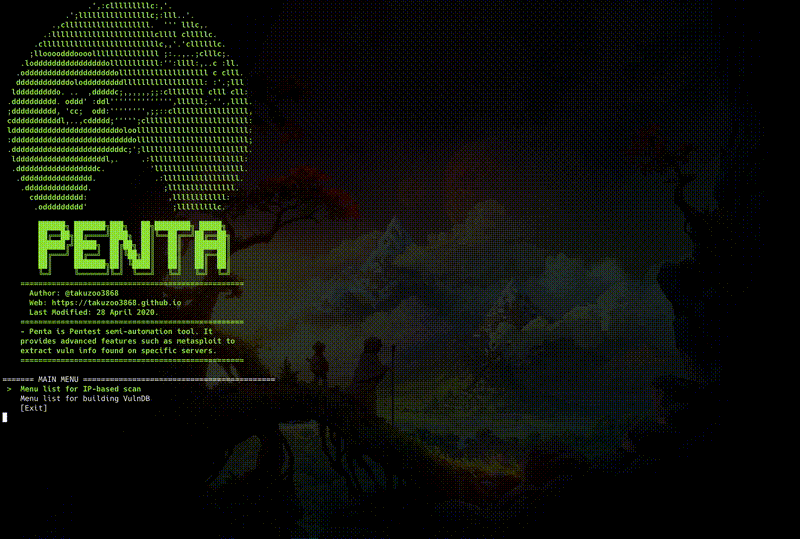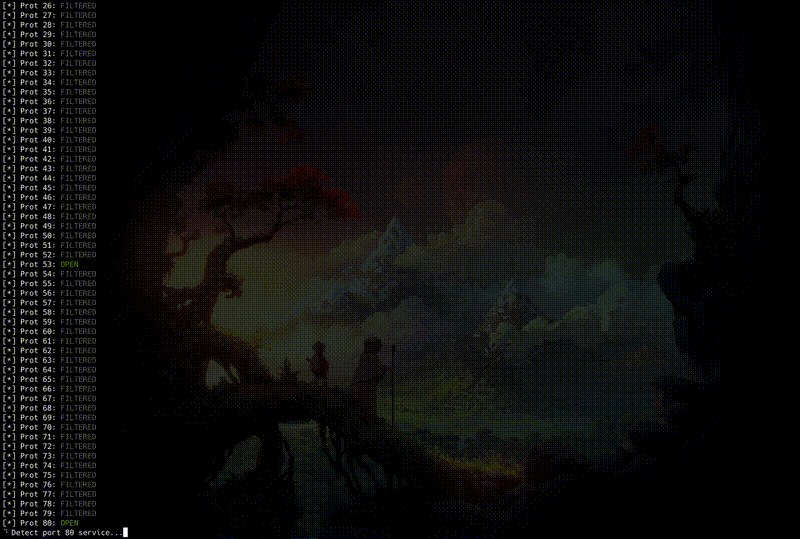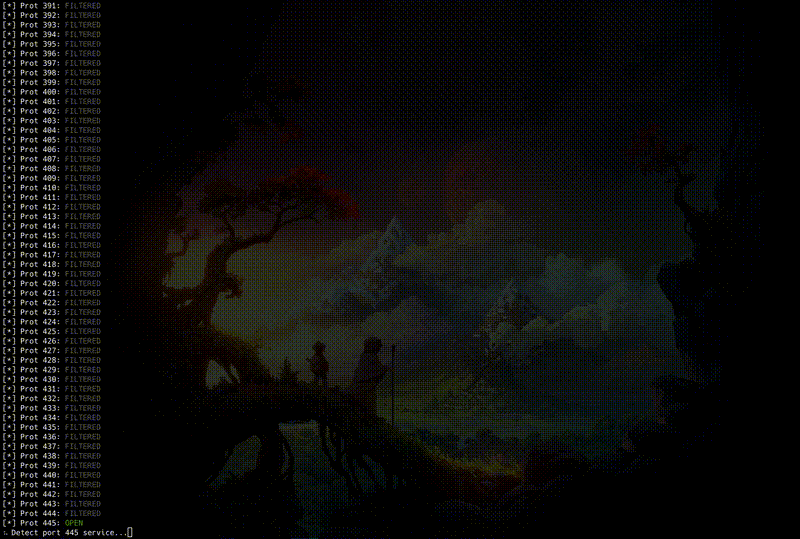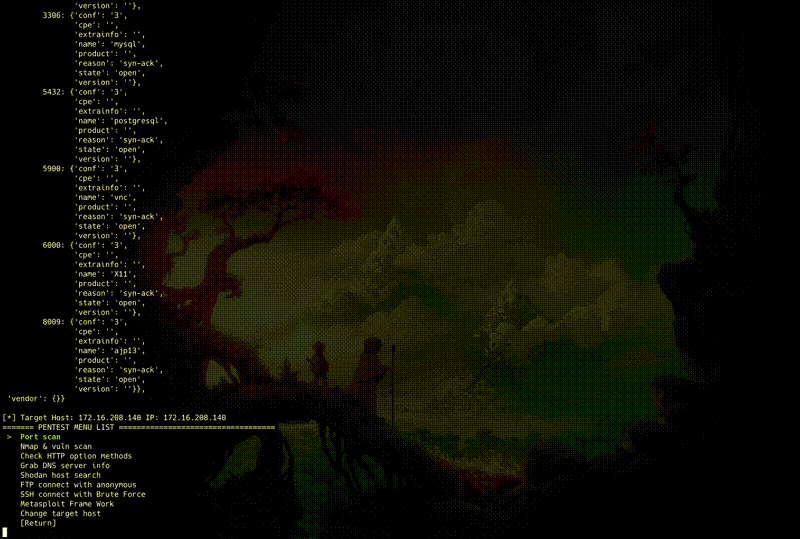 takuzoo3868/penta
أداة CLI شاملة ومفتوحة المصدر لأتمتة اختبار الاختراق بشكل شبه تلقائي.
 twelvesec/rootend
أداة تعداد *nix & استغلال الصلاحيات التلقائي.
 grines/scour
إطار عمل استغلال AWS قائم على الوحدات لاختبار الفريق الأحمر وتحليل الفريق الأزرق. يحاكي أنماط الهجوم في مستوى التحكم في AWS مع تتبع فريد لـ UA لتطوير…
 jas502n/cve-2018-2628
ثغرة إلغاء التسلسل في Weblogic (CVE-2018-2628)
 sinsinology/cve-2024-29849
تجاوز المصادقة في Veeam Backup Enterprise Manager (CVE-2024-29849)
 pikpikcu/nuubi
Nuubi Tools (جمع المعلومات|الماسح|الاستطلاع.)
 stuub/cve-2024-4040-ssti-lfi-poc
CVE-2024-4040 CrushFTP SSTI LFI & Auth Bypass | Full Server Takeover | Wordlist Support
 exploitblizzard/windowsmdm-lpe-0day
CVE-2021-24084 Windows Local Privilege Escalation تُركت دون تصحيح رسمي منذ عام 2020. وبالتالي، لا تزال ثغرة يوم صفر.
 oscarbataille/cve-2025-26794
CVE-2025-26794: حقن SQL أعمى في Exim 4.98 (SQLite DBM) - شرح الاستغلال
 rabbitsafe/cve-2021-37580
استغلال إثبات المفهوم لتجاوز مصادقة JWT في Apache ShenYu Admin (CVE-2021-37580). يتضمن نصًا لفحص اكتشاف الحالات الضعيفة واسترداد بيانات اعتماد…
 sylhetyhackvenger/hikraven
HIKRAVEN - منصة متقدمة لتقييم أمن أنظمة Hikvision لاختبار الاختراق الاحترافي. تكتشف أكثر من 12 ثغرة CVE بما في ذلك CVE-2021-36260 (حرجة)، وتختبر…
 aenlr/strutt-cve-2014-0114
تحليل فني وإثبات المفهوم لتلاعب معلمات فئة Apache Struts 1 (CVE-2014-0114)، يوضح تنفيذ التعليمات البرمجية عن بُعد على Tomcat ورفض الخدمة على…
 alihzsec/cve-2024-28000
مختبر استغلال عملي لـ CVE-2024-28000 — تصعيد صلاحيات بدون مصادقة في LiteSpeed Cache (إضافة WordPress، <=6.3.0.1). يقوم بتشغيل بيئة قابلة للاستغلال…
 gmh5225/cve-2024-6028-poc
CVE-2024-6028 Quiz Maker <= 6.5.8.3 - حقن SQL غير مصادق عليه عبر معامل 'ays_questions'
 0axz-tools/cve-2024-13513.py
ماسح ومستغل آلي لـ CVE-2024-13513 في إضافة Oliver POS لـ WordPress، يتحقق من التثبيتات المعرضة للخطر ويغير رسائل إعادة تعيين كلمة المرور على الأهداف…








