
 #1

 urbanesec/zackattack
تم الكشف عنه في DEF CON 20، ترحيل NTLM إلى كل الأشياء!
 cckuailong/pocsploit
إطار عمل خفيف الوزن، مرن ومبتكر مفتوح المصدر للتحقق من إثبات المفهوم (PoC)
 doudoudedi/hackembedded
تُستخدم هذه الأداة لتشفير الباب الخلفي، وإنشاء كود شيل وسوكس5 بروكسي، واسترجاع المعلومات، وترتيب الـ POC للأجهزة ذات البنى المختلفة.
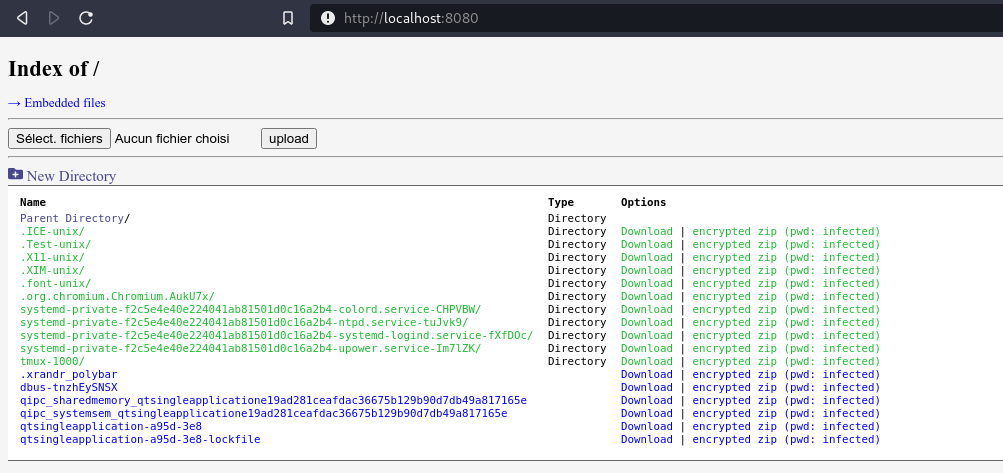 nodauf/swego
سويسري نايف سكين لخادم الويب بلغة Golang. حافظ على البساطة مثل خادم Python SimpleHTTPServer ولكن مع العديد من الميزات.
 nccgroup/blesuite
BLESuite هي حزمة بايثون توفر طريقة أسهل لاختبار أجهزة Bluetooth Low Energy (BLE)
 ethicalhackingplayground/tproxer
إضافة لـ Burp Suite مصممة لأتمتة عملية اكتشاف الـ SSRF القائم على مسار البروكسي العكسي.
 dev-2null/kerberosrun
أداة صغيرة للعب مع Kerberos.
 jacobmisirian/dbltekgoippwn
أداة للتحقق مما إذا كان عنوان IP الخاص بـ DblTek GoIP معرضًا للخطر في نظام تسجيل الدخول challenge-response، وإرسال رسائل SMS من النظام، وتنفيذ أوامر…
 didierstevens/falsepositives
الأدوات التي تُطلق تنبيهات إيجابية كاذبة من برامج مكافحة الفيروسات
 joanbono/gurp
Burp Commander مكتوب بلغة Go
 alexlinov/miniplasma-runner
CVE-2020-17103 مُكيَّف لـ C2 مع رد اتصال ثنائي مقسم للنظام (SYSTEM).
 ianxtianxt/ecologyexp.jar
قراءة ملف إعدادات قاعدة بيانات 泛微 OA
 julian911015/log4j-scanner-exploit
سكربت بلغة باش يمكن من تحديد ثغرة Log4j CVE-2021-44228 عن بعد.
 izzz0/cve-2023-27372-poc
إثبات مفهوم بلغة Python لكشف CVE-2023-27372 في SPIP CMS. يفحص عنوان URL واحدًا أو متعددًا بحثًا عن الثغرة ويخرج النتائج إلى الطرفية أو ملف.
 shamo0/cve-2022-1388
PoC لثغرة BIG-IP iControl REST CVE-2022-1388
 azizalshammari/cve-2020-36079.
استغلال إثبات المفهوم لـ CVE-2020-36079، يوضح الثغرة الأمنية ويوفر أساسًا لاختبار الأمان والتحقق من المعالجة.
 squ1dw3rm/cve-2023-52268
تجاوز المصادقة لبوابة المستخدم النهائي في FreeScout









