#1

 byt3bl33d3r/itwasalladream
ماسح ضوئي PrintNightmare (CVE-2021-34527) بلغة Python. امسح شبكات فرعية كاملة بحثًا عن المضيفين المعرضين لثغرة PrintNightmare RCE.
 nodauf/girsh
قم بإنشاء شل عكسية تفاعلية تلقائيًا لضحية لينكس أو ويندوز
 spyboy-productions/phantomcrawler
محاكي تفاعل ويب متعدد البروكسيات لتحليل سلوك حركة المرور وعناصر التحكم في الوصول وأنماط الاستجابة تحت ظروف شبكية متنوعة. يدعم تناوب بروكسيات…
 k8gege/cve-2021-1675
استغلال لـ CVE-2021-1675 (PrintNightmare) يتيح رفع الامتيازات إلى مستوى SYSTEM محليًا وعن بُعد على ويندوز عبر خدمة Print Spooler. يشمل تكامل وحدة…
 bl4ckarch/cve-2023-42326
هذا هو إثبات مفهوم بسيط لإظهار ثغرة حقن الأوامر في pfSense 2.7 (CVE-2023-42326)
 dnr6419/cve-2021-24145
ثغرة رفع الملفات في ووردبريس، إضافة Modern Events Calendar Lite لووردبريس قبل الإصدار 5.16.5
 akr3ch/cve-2017-9841
استغلال RCE لـ PHP Unit 5.6.2
 otissymbos/cve-2021-44228-log4shell-
استغلال إثبات المفهوم لـ CVE-2021-44228 (Log4Shell) ثغرة تنفيذ التعليمات البرمجية عن بُعد في Apache Log4j. يتضمن نص برمجي للصدفة للاختبار والاستغلال.
 0xfml/cve-2023-30765
CVE-2023-30765 / ZDI-23-905 - Delta Electronics Infrasuite Device Master تصعيد الامتيازات
 t0xodile-swig/http3-adapter
إضافة Burp Suite تعترض الطلبات وترسلها عبر HTTP/3، مع تحويل الاستجابات مرة أخرى إلى Burp، مع دعم الطلبات المعالجة (kettled requests) وفحوصات قدرات…
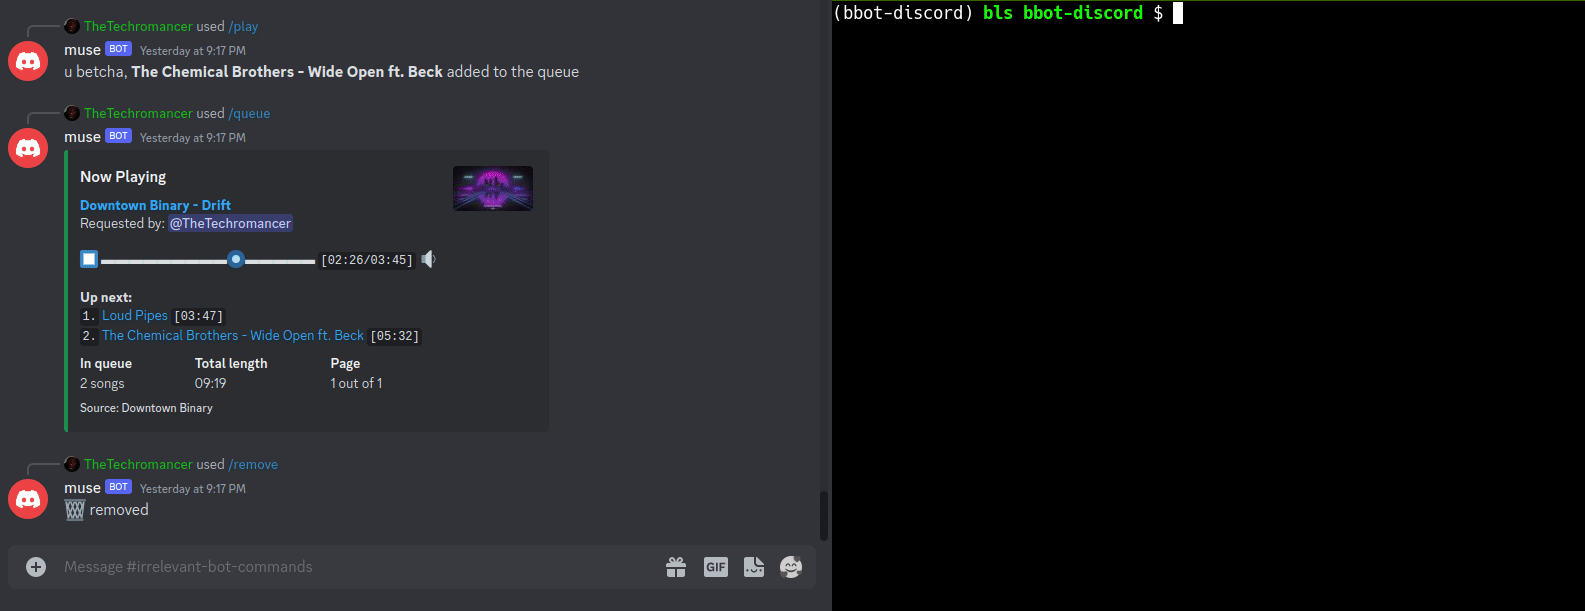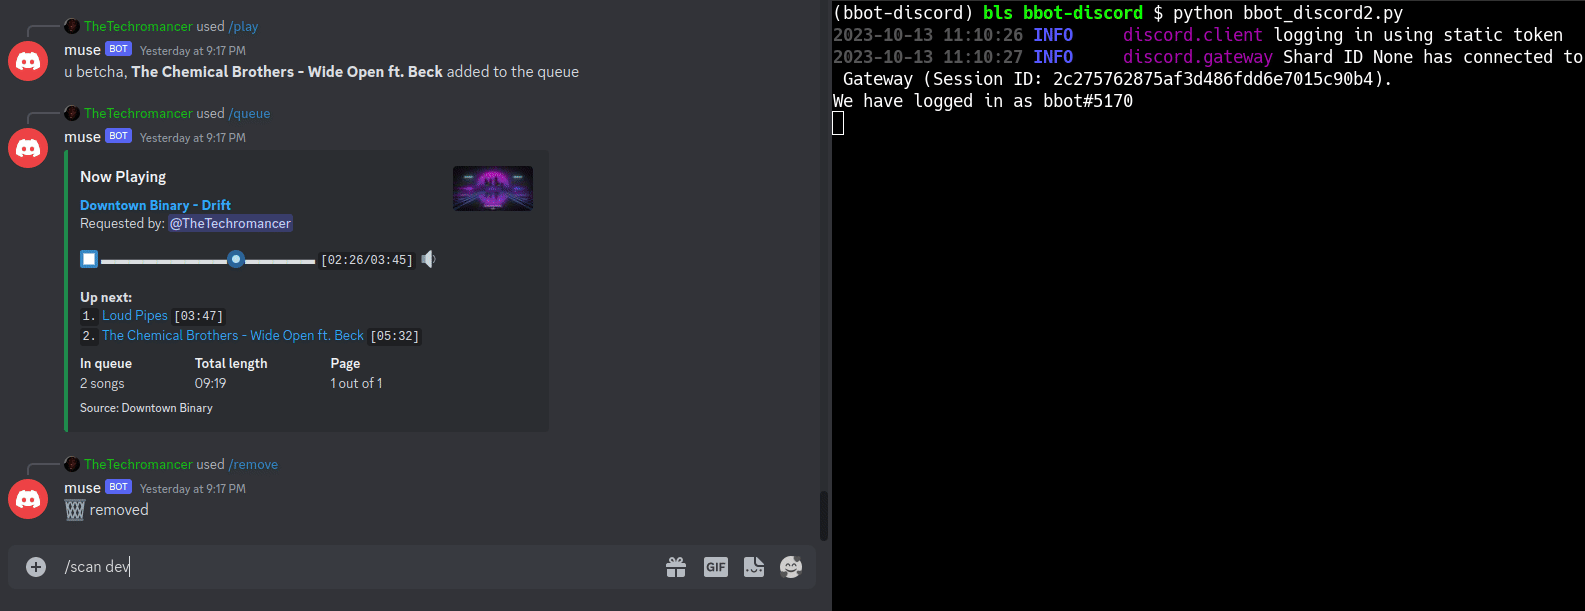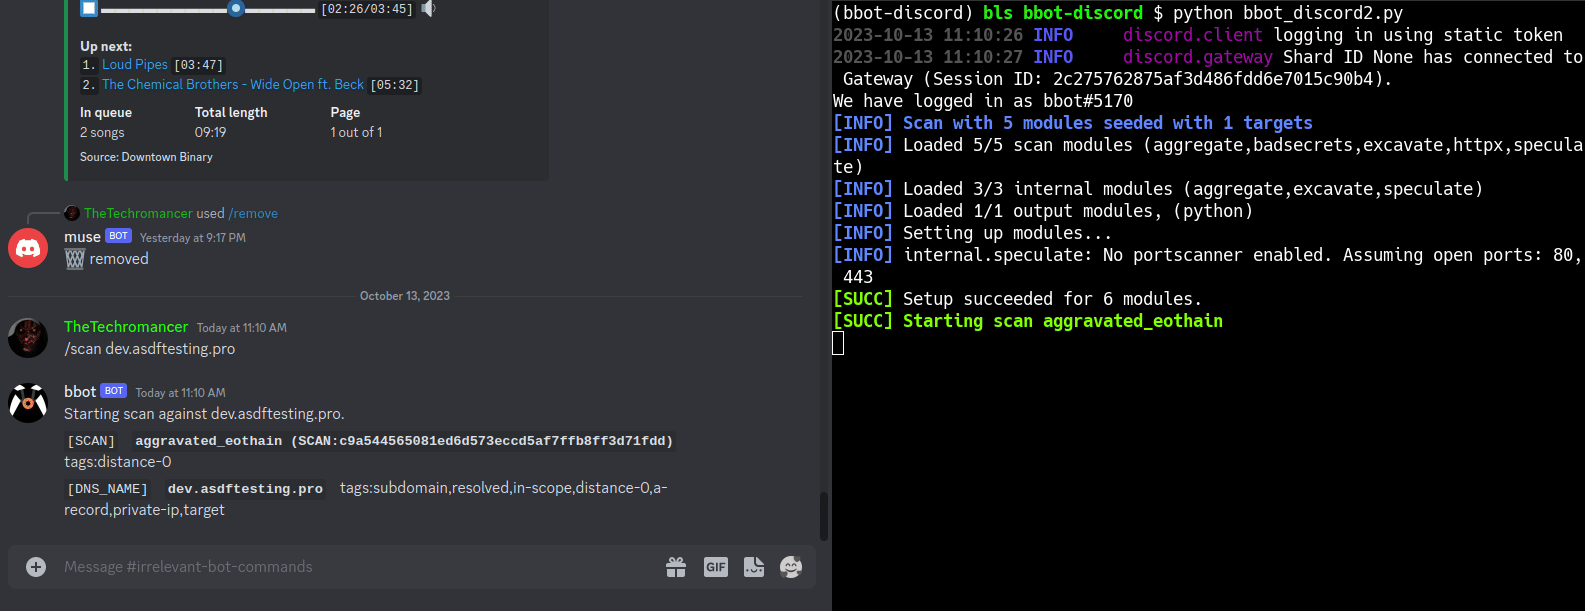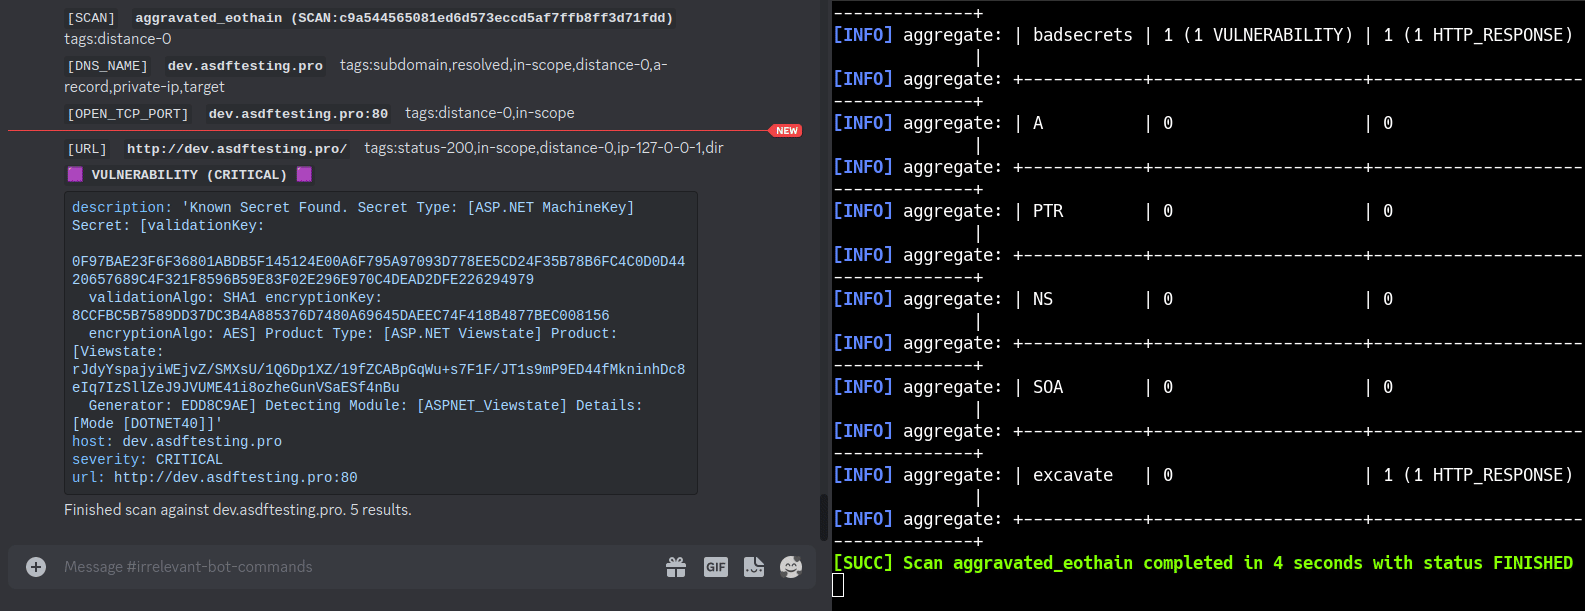 blacklanternsecurity/bbot
الماسح الضوئي التكراري للإنترنت للقراصنة. 🧡
 ashishb/android-security-awesome
A collection of android security related resources
 lolbas-project/lolbas
الاستفادة من الثنائيات والنصوص البرمجية الأصلية للنظام - (LOLBins and LOLScripts)
 mrwadams/attackgen
AttackGen هي أداة اختبار للاستجابة للحوادث في مجال الأمن السيبراني، تستفيد من قوة نماذج اللغات الكبيرة وإطار عمل MITRE ATT&CK الشامل. تولّد الأداة…
 mzfr/liffy
أداة استغلال تضمين الملفات المحلية
 asaotomo/hx0-hawkeye
一个轻量级浏览器抓包与安全分析扩展,在浏览器侧边栏中即可完成抓包、拦截、修改、重放、规则检测与AI辅助分析的完整工作流。(إضافة متصفح خفيفة لالتقاط حركة المرور وتحليل الأمان، تتيح الالتقاط والاعتراض والتعديل…
 h3x0v3rl0rd/cve-2007-2447
استغلال Python لثغرة CVE-2007-2447 يستهدف Samba smbd 3.0.20-Debian مع تسليم حمولة قشرة عكسية عبر مستمع Netcat.