
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 at0m-b0mb/specter-flipperzero
Specter — قارئ/ماسح NFC سلبي بتردد 13.56 MHz لكشف أجهزة التنصت لـ Flipper Zero. مقياس EMF لمكافحة المراقبة باستخدام شريحة NFC المدمجة. بدون أجهزة…

 0xsamy/sweet-pineapple-builder
قم ببناء البرنامج الثابت الخاص بك لـ WiFi Pineapple Tetra المخصص لأي جهاز توجيه يعتمد على بنية MIPS 24Kc. (WiFi Pineapple Tetra DIY)
 p4x1s/cve-2023-21768-poc
CVE-2023-21768 Windows 11 22H2 رفع الامتيازات المحلية للنظام POC
 ovi3/cve_2021_27850_poc
إثبات المفهوم (PoC) لـ Apache Tapestry CVE-2021-27850
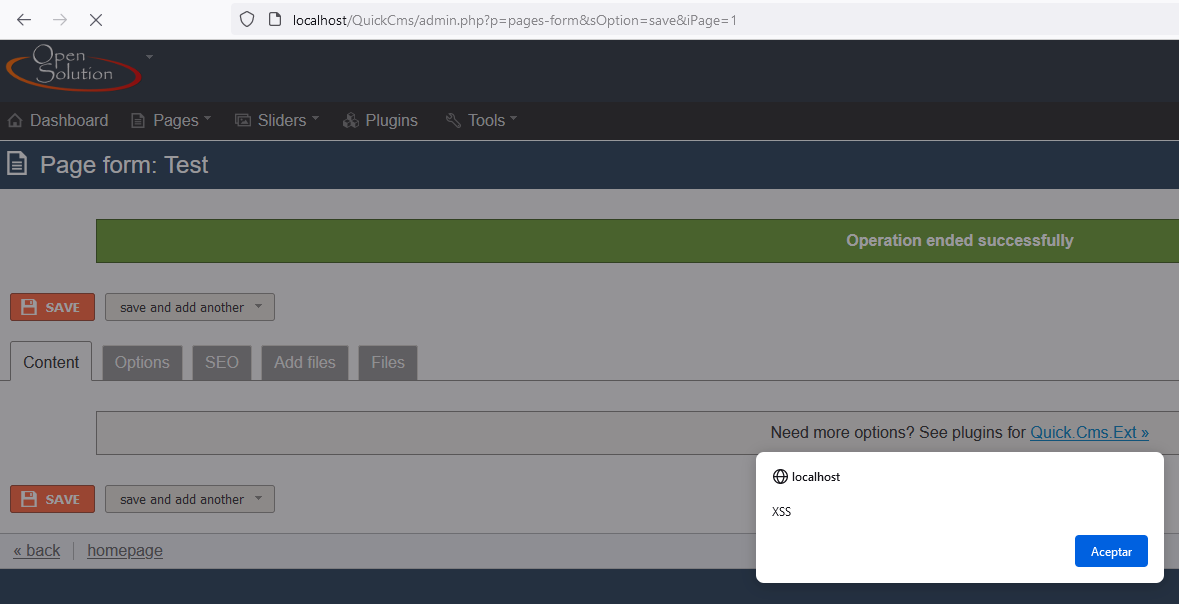 sromanhu/cve-2023-43344-quick-cms-stored-xss---seo-meta-description
Quick CMS 6.7 يتأثر بثغرة أمنية من نوع Cross-Site Scripting (XSS) تسمح للمهاجمين بتنفيذ كود عشوائي عبر حمولة مصممة خصيصًا لحقل وصف SEO- الوصف الوصفي…
 s4nshine/cve-2023-23169
إثبات مفهوم يوضح تضمين الملفات المحلية وتزوير الطلبات من جانب الخادم في PDFocus، مع خطوات إعادة الإنتاج ولقطات شاشة للعرض.
 0x90n/infosec-black-friday
كل العروض الخاصة بالبرامج/الأدوات المتعلقة بأمن المعلومات في هذا الجمعة السوداء
 bikini/exploitarium
أرشيف مُنسّق لاستغلالات إثبات المفهوم العامة وكتابات أبحاث الثغرات الأمنية التي تغطي أمن الويب والملفات الثنائية والشبكات، مع التركيز على ثغرات CVE…
 ovh/the-bastion
المصادقة، التفويض، التتبع والتدقيق لوصولات SSH.
 ghost-otpbot/smsotpbot
OTP BOT تجاوز التحقق عبر الرسائل النصية (SMS) من Paypal وInstagram وSnapchat وGoogle و3D Secure وغيرها الكثير...
 hoav18/cve-2021-22941
استغلال Python لثغرة CVE-2021-22941 يستهدف Citrix ShareFile RCE مع خيارات shell و ping لتنفيذ الأوامر عن بُعد واختبار الشبكة.
 sl4cky/cve-2018-7600
أداة اختبار واستغلال لـ Drupalgeddon 2 (CVE-2018-7600)
 gpiechnik2/nmap-cve-2022-21907
مستودع يحتوي على سكريبت NSE لثغرة CVE-2022-21907. وهي ثغرة في مكون (IIS) على نظام ويندوز. تسمح بتنفيذ الأكواد عن بُعد. تؤثر الثغرة على وحدة kernel…
 proclnas/shellshock-cgi-scan
سكريبت، بلغة C، للتحقق مما إذا كانت نصوص CGI معرضة للثغرة CVE-2014-6271 (ثغرة Bash)
 huzaifahussain98/cve-2020-23587
يمكن تنفيذ هجوم الرجل في المنتصف عبر CSRF
 nu11secur1ty/cisco
مجموعة أدوات تدقيق أمني لأجهزة شبكات Cisco، تركز على مراجعة التكوين، اكتشاف الثغرات، واختبار الاختراق للبنية التحتية للشبكات المؤسسية.
 rufflabs/ludus_crushftp_cve-2025-31161_sim
دور Ansible يحاكي سيناريو استغلال واقعي لـ CrushFTP CVE-2025-31161 مع ملفات بيانات حساسة متناوبة وتنظيف تلقائي من قبل المدافع لممارسة اختبار الاختراق.
 kernel-cyber/cve-2006-3392
استغلال لـ CVE-2006-3392: تضمين الملفات المحلية غير المصادق عليه في Webmin قبل 1.290 و Usermin قبل 1.220، متجاوزًا عوامل تصفية اجتياز المسار باستخدام…








