
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit
 skyllpro/cve-2021-44026-poc
سلسلة ثغرات XSS (CVE-2020-35730 و CVE-2023-43770) إلى SQLi (CVE-2021-44026)
 omaidnebari/rsc-scanner-poc
ماسح CVE-2025-55183
 euph00/zoneclaw-code
كود القياس والدفاع لهجمات الذاكرة الدائمة على وكلاء استخدام الحاسوب بأسلوب OpenClaw، مع تخفيف تقسيم الذاكرة، وسيناريوهات الهجوم، ونصوص التقييم.
 rfidresearchgroup/proxmark3
أداة عتادية لتحليل RFID ومحاكاته واختبار الاختراق. تدعم بروتوكولات 125kHz و13.56MHz (MIFARE وiClass وISO14443/15693) مع استعادة المفاتيح، والتنصت،…
 aquasecurity/kube-hunter
البحث عن نقاط الضعف الأمنية في مجموعات Kubernetes
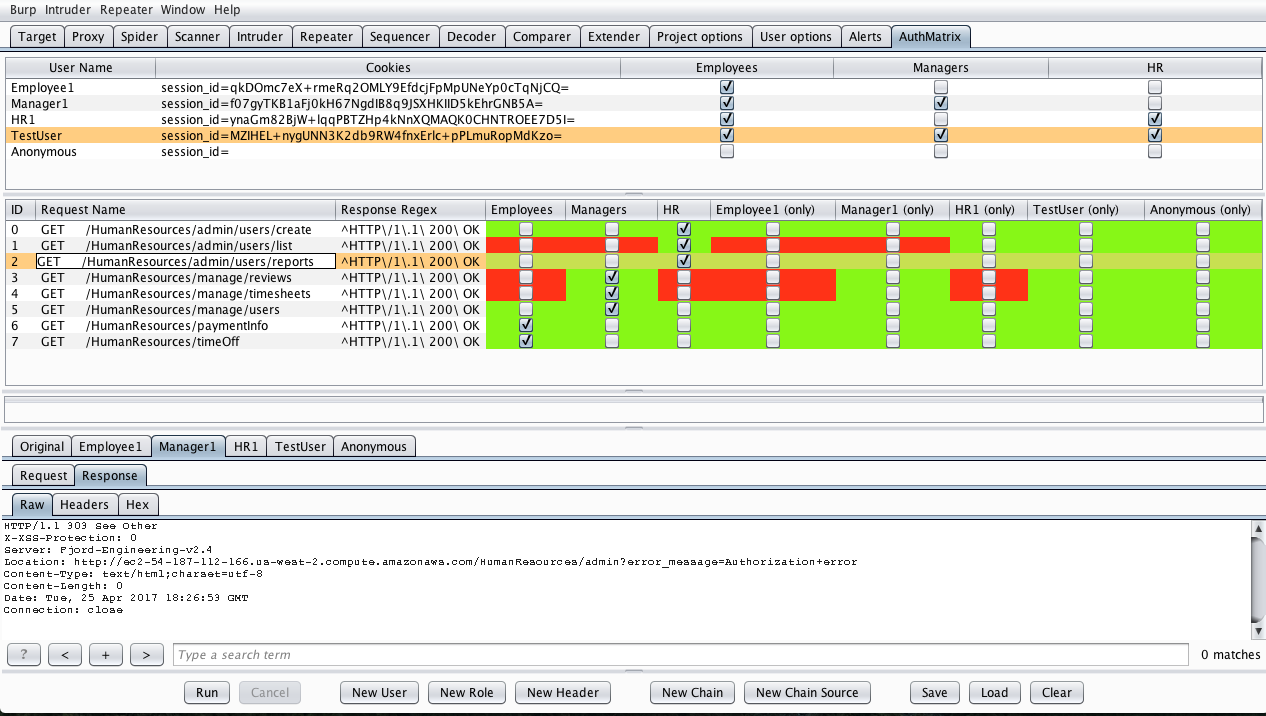 securityinnovation/authmatrix
AuthMatrix هو امتداد لـ Burp Suite يوفر طريقة بسيطة لاختبار التفويض في تطبيقات الويب وخدمات الويب.
 mfthomps/labtainers
مختبرات (Labtainers): إطار عمل للمختبرات السيبرانية يعتمد على Docker
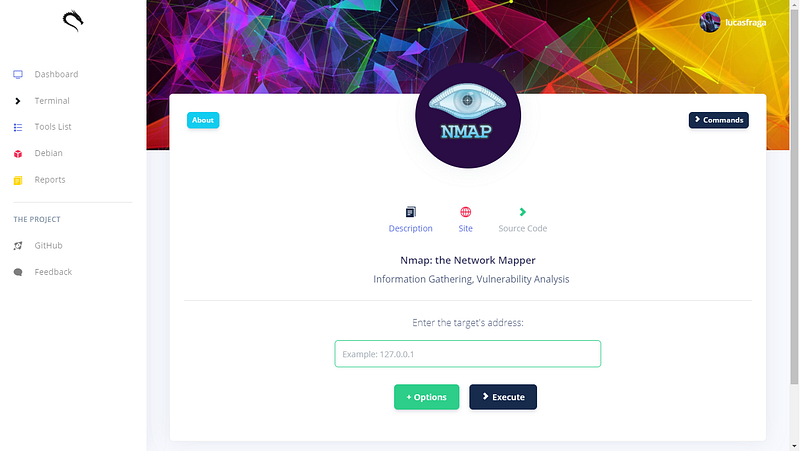 lucasfrag/kali-linux-tools-interface
واجهة ويب رسومية تم تطويرها لتسهيل استخدام أدوات معلومات الأمان.
 vmware-labs/attack-surface-framework
أداة لاكتشاف سطح الهجوم الشبكي الخارجي والداخلي
 busescanfly/rpi-hunter
اكتشاف تلقائي واستغلال أجهزة Raspberry Pi على الشبكة المحلية
 shadowy-pycoder/go-http-proxy-to-socks
وكيل MITM لواجهة الأوامر يقوم بتحويل SOCKS4/SOCKS5 إلى وكيل HTTP/HTTPS/HTTP2/HTTP3 مع إعادة توجيه TCP/UDP شفافة، وتزوير ARP/NDP/DNS، واعتراض حركة…
 jrrdev/cve-2017-5638
بيئة ضعيفة قائمة على Docker وسكربت استغلال بايثون يوضح CVE-2017-5638 (Apache Struts2 RCE) لاختبار الأمان التعليمي.
 digiprosec/microtrick
Python PoC مكتفٍ ذاتيًا يستغل سلسلة MikroTrick SSH (CVE-2026-86060، CVE-2026-67279) للحصول على وصول كامل غير مصادق عليه كمسؤول على أجهزة MikroTik…
 whgojp/javaseclab
مختبر شامل لثغرات Java يتضمن كوداً مصاباً وكوداً مُصلحاً، وسيناريوهات هجوم، وملاحظات تدقيق المصدر/المصب، وإرشادات الترميز الآمن للتدريب الأمني وتقييم…
 djsime1/awesome-flipperzero
🐬 مجموعة من الموارد الرائعة لجهاز Flipper Zero.
 goochbeater/spiritual-spell-red-teaming
مستودع لكسر قيود نماذج اللغة الكبيرة المختلفة، وبشكل أساسي Claude.
 mgeeky/stracciatella
مُساحة تشغيل Powershell آمنة من منظور عمليات الأمن (OpSec) من داخل C# (المعروفة بـ SharpPick) مع تعطيل AMSI ووضع اللغة المقيد وتسجيل كتل البرامج…
 chaelsoo/hollow
مولد محمّل شيلكود مع دعم لتقنيات حقن متعددة، مصمم لعمليات الفريق الأحمر.








