
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 horkimhab/cve-2026-wordpress
مجموعة إثبات مفهوم CVE تعليمية تستهدف ثغرات WordPress، مع نصوص إعداد وإرشادات مختبرية لأبحاث واختبارات الأمن المصرّح بها.
 nu11secur1ty/kousei
إطار عمل Python/Go يُنشئ طلبات إثبات مفهوم لحقن SQL، ويؤتمت هجمات sqlmap، ويدير نصوص استغلال معيارية مع اكتشاف المعاملات والتنظيف.
 wh02m1/cve-2026-78306
إثبات مفهوم يستغل حقن أوامر DUML عبر البلوتوث في طائرات DJI بدون طيار، حيث يرسل أوامر غير موثّقة لقراءة بيانات الاعتماد، وتعديل إعدادات Wi-Fi،…
 sensepost/objection
مجموعة أدوات استكشاف متنقلة تعمل بوقت التشغيل مدعومة بـ Frida لتقييم أمان تطبيقات iOS و Android. تجاوز تثبيت SSL، تفريغ سلاسل المفاتيح، التلاعب…
 dirkjanm/roadtools
مجموعة من أدوات Azure AD/Entra لأغراض الأمن الهجومي والدفاعي
 garagehq/nightcrawler
هاتف يعمل كأداة اختبار اختراق للفريق الأحمر مدعومة بالذكاء الاصطناعي المحلي
 halildeniz/dosinator
DoSinator هي أداة اختبار قوية لحرمان الخدمة (DoS) تم تطويرها بلغة Python.
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind ثغرة تنفيذ التعليمات البرمجية عن بعد
 nu11secur1ty/complete-google-dorks
مجموعة منسقة من استعلامات Google dork للاستطلاع المتقدم عبر محركات البحث، لكشف قواعد البيانات المكشوفة، وملفات الإعدادات، ولوحات الإدارة، والثغرات…
 umesh2807/ghostcat
استغلال CVE-2020-1938
 nxenon/h2spacex
مكتبة/أداة منخفضة المستوى لمزامنة الإطار الأخير في HTTP/2 (المعروفة أيضًا باسم هجوم الحزمة الواحدة) مبنية على Scapy + استغلال هجمات التوقيت
 lumoslab-innovation/openhunterai
فريق أحمر للذكاء الاصطناعي محلي أولاً لأمن تطبيقات الويب وواجهات API وتطبيقات LLM. تفكير بأسلوب المهاجم، ونتائج مدعومة بالأدلة، ومهارات لوكلاء…
 tyeurada/edrevasionworkshop
مواد ورشة عمل بعنوان “تطوير البرمجيات الخبيثة خطوة بخطوة: التهرب من EDR من اللوادر إلى النواة” قُدِّمت في DEF CON 34 وBSidesLV 2026. تغطي تطوير…
 pennyw0rth/netexec
إطار عمل ما بعد الاستغلال لاختبار المصادقة الشبكية الآلي، وجمع بيانات الاعتماد، والحركة الجانبية عبر بيئات Windows/AD مع دعم بروتوكولات معيارية.
 bhassani/eternalbluec
مجموعة EternalBlue المعاد بناؤها بلغة C/C++ والتي تتضمن: ثغرة MS17-010، كاشف ثغرة EternalBlue، كاشف DoublePulsar ورافع شيل كود و DLL لـ DoublePulsar
 voidsec/cve-2020-1472
كود استغلال لـ CVE-2020-1472 المعروف بـ Zerologon
 orensv/characterization-and-detection-of-cross-router-covert-channels
يتضمن هذا المستودع الكود المصدري المستخدم في ورقة "توصيف وكشف القنوات الخفية عبر الموجّهات".
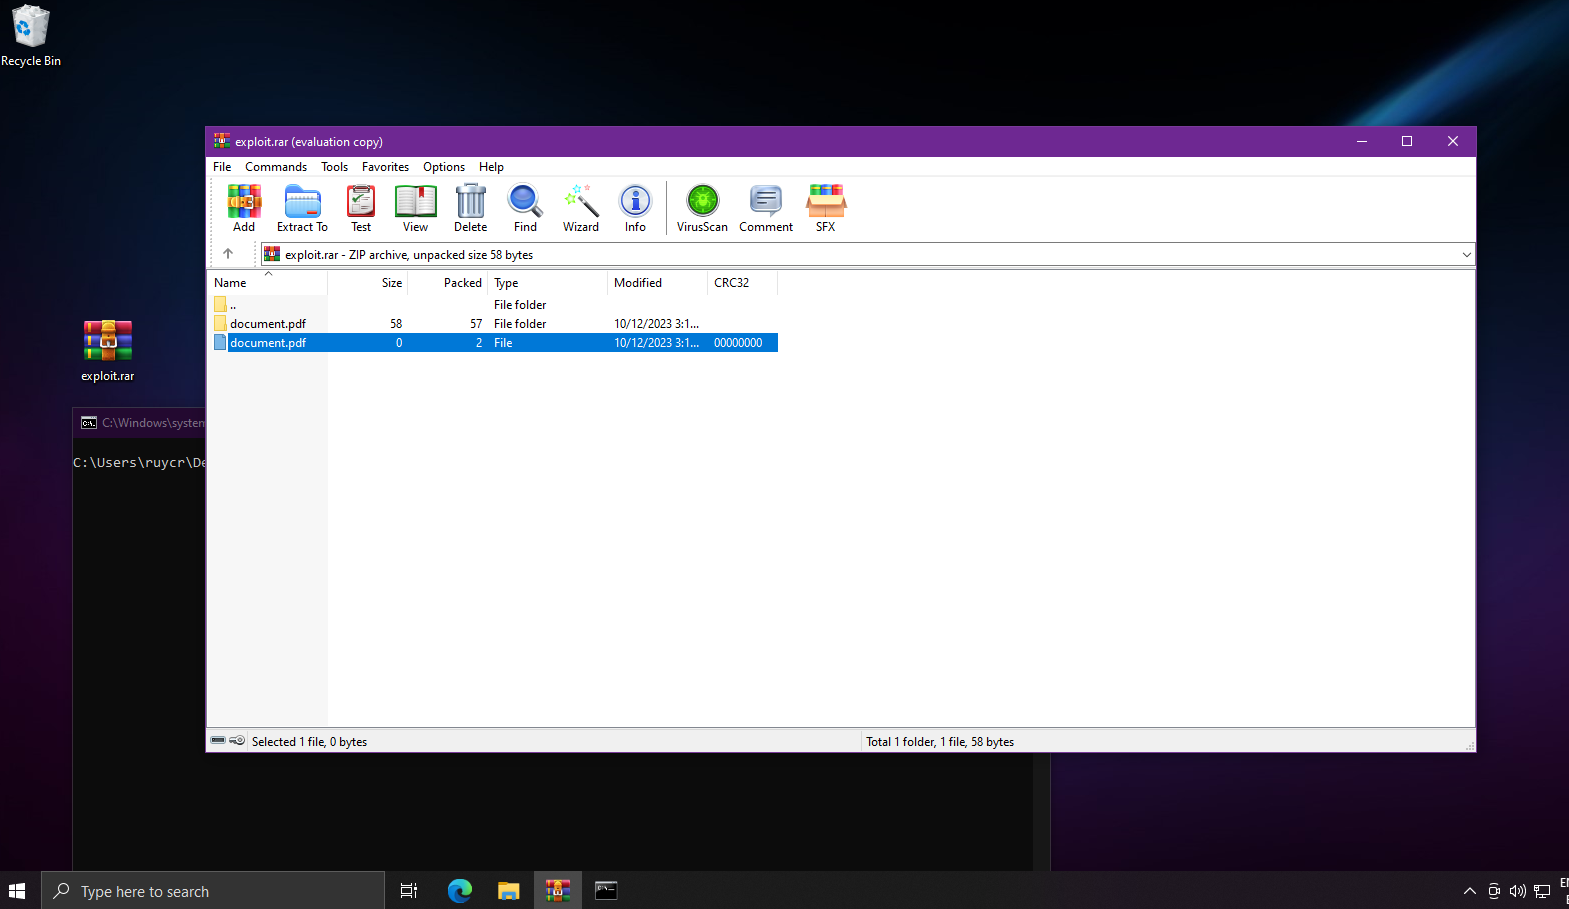 ruycr4ft/cve-2023-38831
استغلال لإثبات المفهوم لـ CVE-2023-38831 يستهدف الإصدارات الضعيفة، ويوفر شيل عكسي عبر استغلال تلقائي.







