
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 yunemse48/403bypasser
تقوم بأتمتة تقنيات تجاوز التحكم في الوصول لإرجاع HTTP 403 باستخدام التلاعب بالرؤوس، وتعمية المسار، وتحويل طريقة HTTP لاختبار أمان تطبيقات الويب.
 owasp/owasp-cstg
دليل اختبار أمني سحابي محايد تجاه البائعين يتضمن مراحل منظمة للتعداد، وتصعيد الامتيازات، والحركة الجانبية، وما بعد الاستغلال عبر منصات AWS وAzure…
 h4r335hr/reactshell
عميل شل تفاعلي لاستغلال RCE في React Server Components عبر تلويث __proto__ (CVE-2025-55182)
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 hilmiazizi/oorecon
واجهة طرفية لاكتشاف سطح الهجوم: استطلاع DNS، وتعداد النطاقات الفرعية، وفحص المنافذ، وعكس IP، وعناوين URL لتسجيل الدخول المسربة، وتنقيب أسرار…
 kevincrrl/evillimiter-ng
EvilLimiter الجيل التالي: مراقبة وتحليل وتحديد النطاق الترددي
 ph4l4nx/ctf-s-tools
مستودع لفهرسة الأدوات المفيدة لمسابقات CTF
 sullo/nikto
Nikto ماسح خادم الويب
 techchipnet/camphish
التقط صور الكاميرا وموقع GPS من كاميرا الهاتف الأمامية للهدف أو كاميرا الويب للحاسوب فقط بإرسال رابط.
 jas502n/cve-2019-11043
php-fpm+Nginx RCE
 padsalatushal/cve-2018-16763
Fuel CMS 1.4.1 - تنفيذ الأكواد عن بُعد
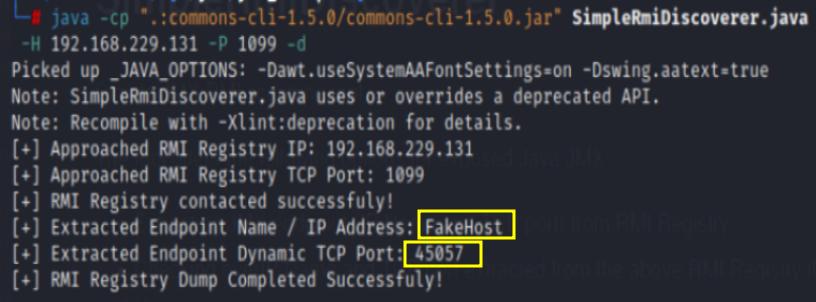 marcin-wolak/simplermidiscoverer
أداة فحص JMX RMI بسيطة
 google/bughunters
مراجع وموارد لبرامج مكافآت الثغرات الأمنية من Google، بما في ذلك مستويات النطاقات، وقوائم مستويات مستودعات OSS، وأمثلة على التصحيحات المُكافأة…
 wadingporque/apkprobe
# مفكك APK وماسح الأسرار لأبحاث أمن أندرويد! استخرج مفاتيح API المسربة، وبيانات الاعتماد المكتوبة في الكود، ونقاط النهاية من ملفات APK. apk2url، كشف…

 wattocyber/custom-oscp-tooling
مجموعة أدوات موجهة لاختبار OSCP لجمع المعلومات بأسلوب القراءة فقط من الشبكة وSMB وAD وDNS والويب وقواعد البيانات؛ فحص تصعيد الامتيازات (privesc)،…
 0dayctf/reverse-shell-generator
مولّد شل عكسية مستضافة مع الكثير من الوظائف. -- (رائع لـ CTFs)
 alphaseclab/awesome-rat
موارد RAT و C&C. أكثر من 250 مشروعًا مفتوح المصدر، وأكثر من 1200 مدونة/فيديو حول RAT/C&C.
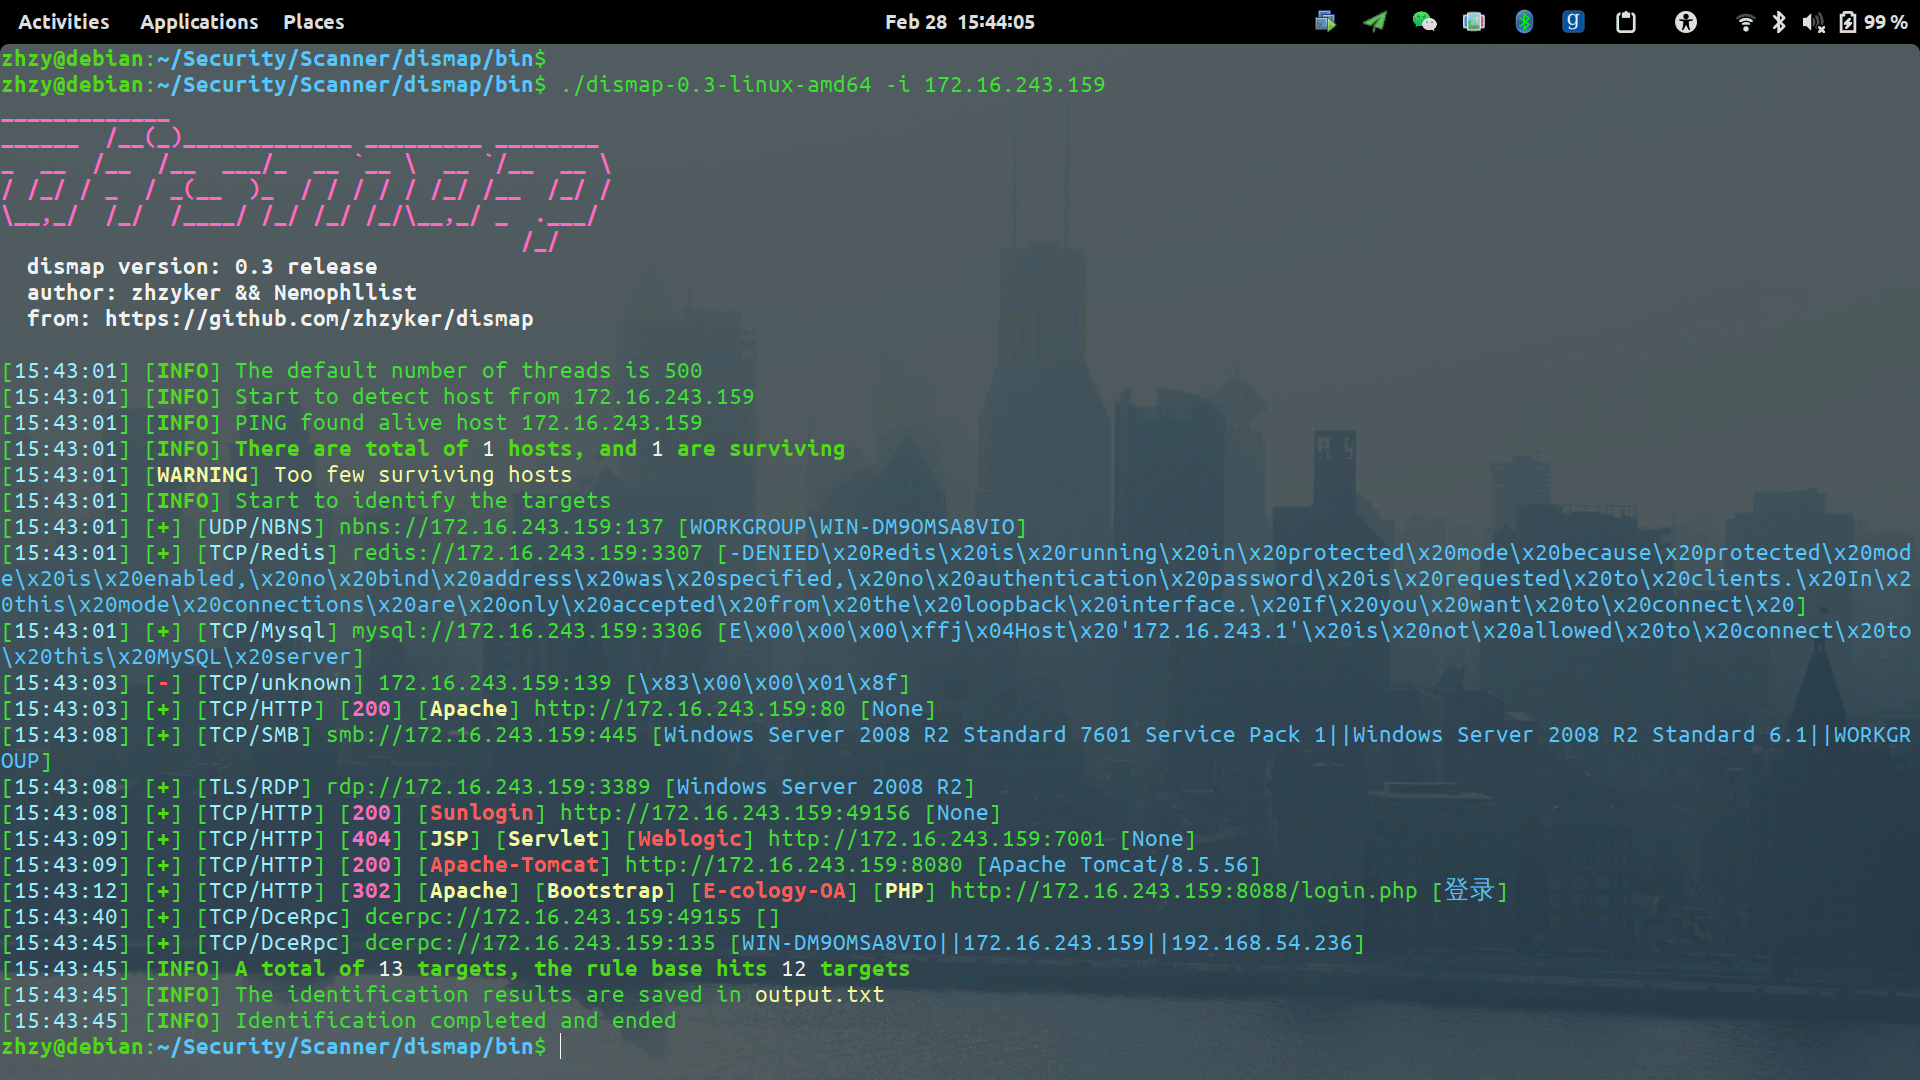 zhzyker/dismap
أدوات اكتشاف وتحديد الأصول التعرف السريع على معلومات بصمة الويب وتحديد نوع الأصول. تساعد الفريق الأحمر في تحديد معلومات الأصول المستهدفة بسرعة،…








