#1
 mttaggart/offensivenotion
نوتيون كمنصة للعمليات الهجومية
 wavestone-cdt/abaddon
منصة إدارة عمليات الفريق الأحمر تقوم بأتمتة نشر البنية التحتية، إعداد C2، حملات التصيد، والاستطلاع مع تنسيق الأدوات المتكامل وإعداد التقارير.
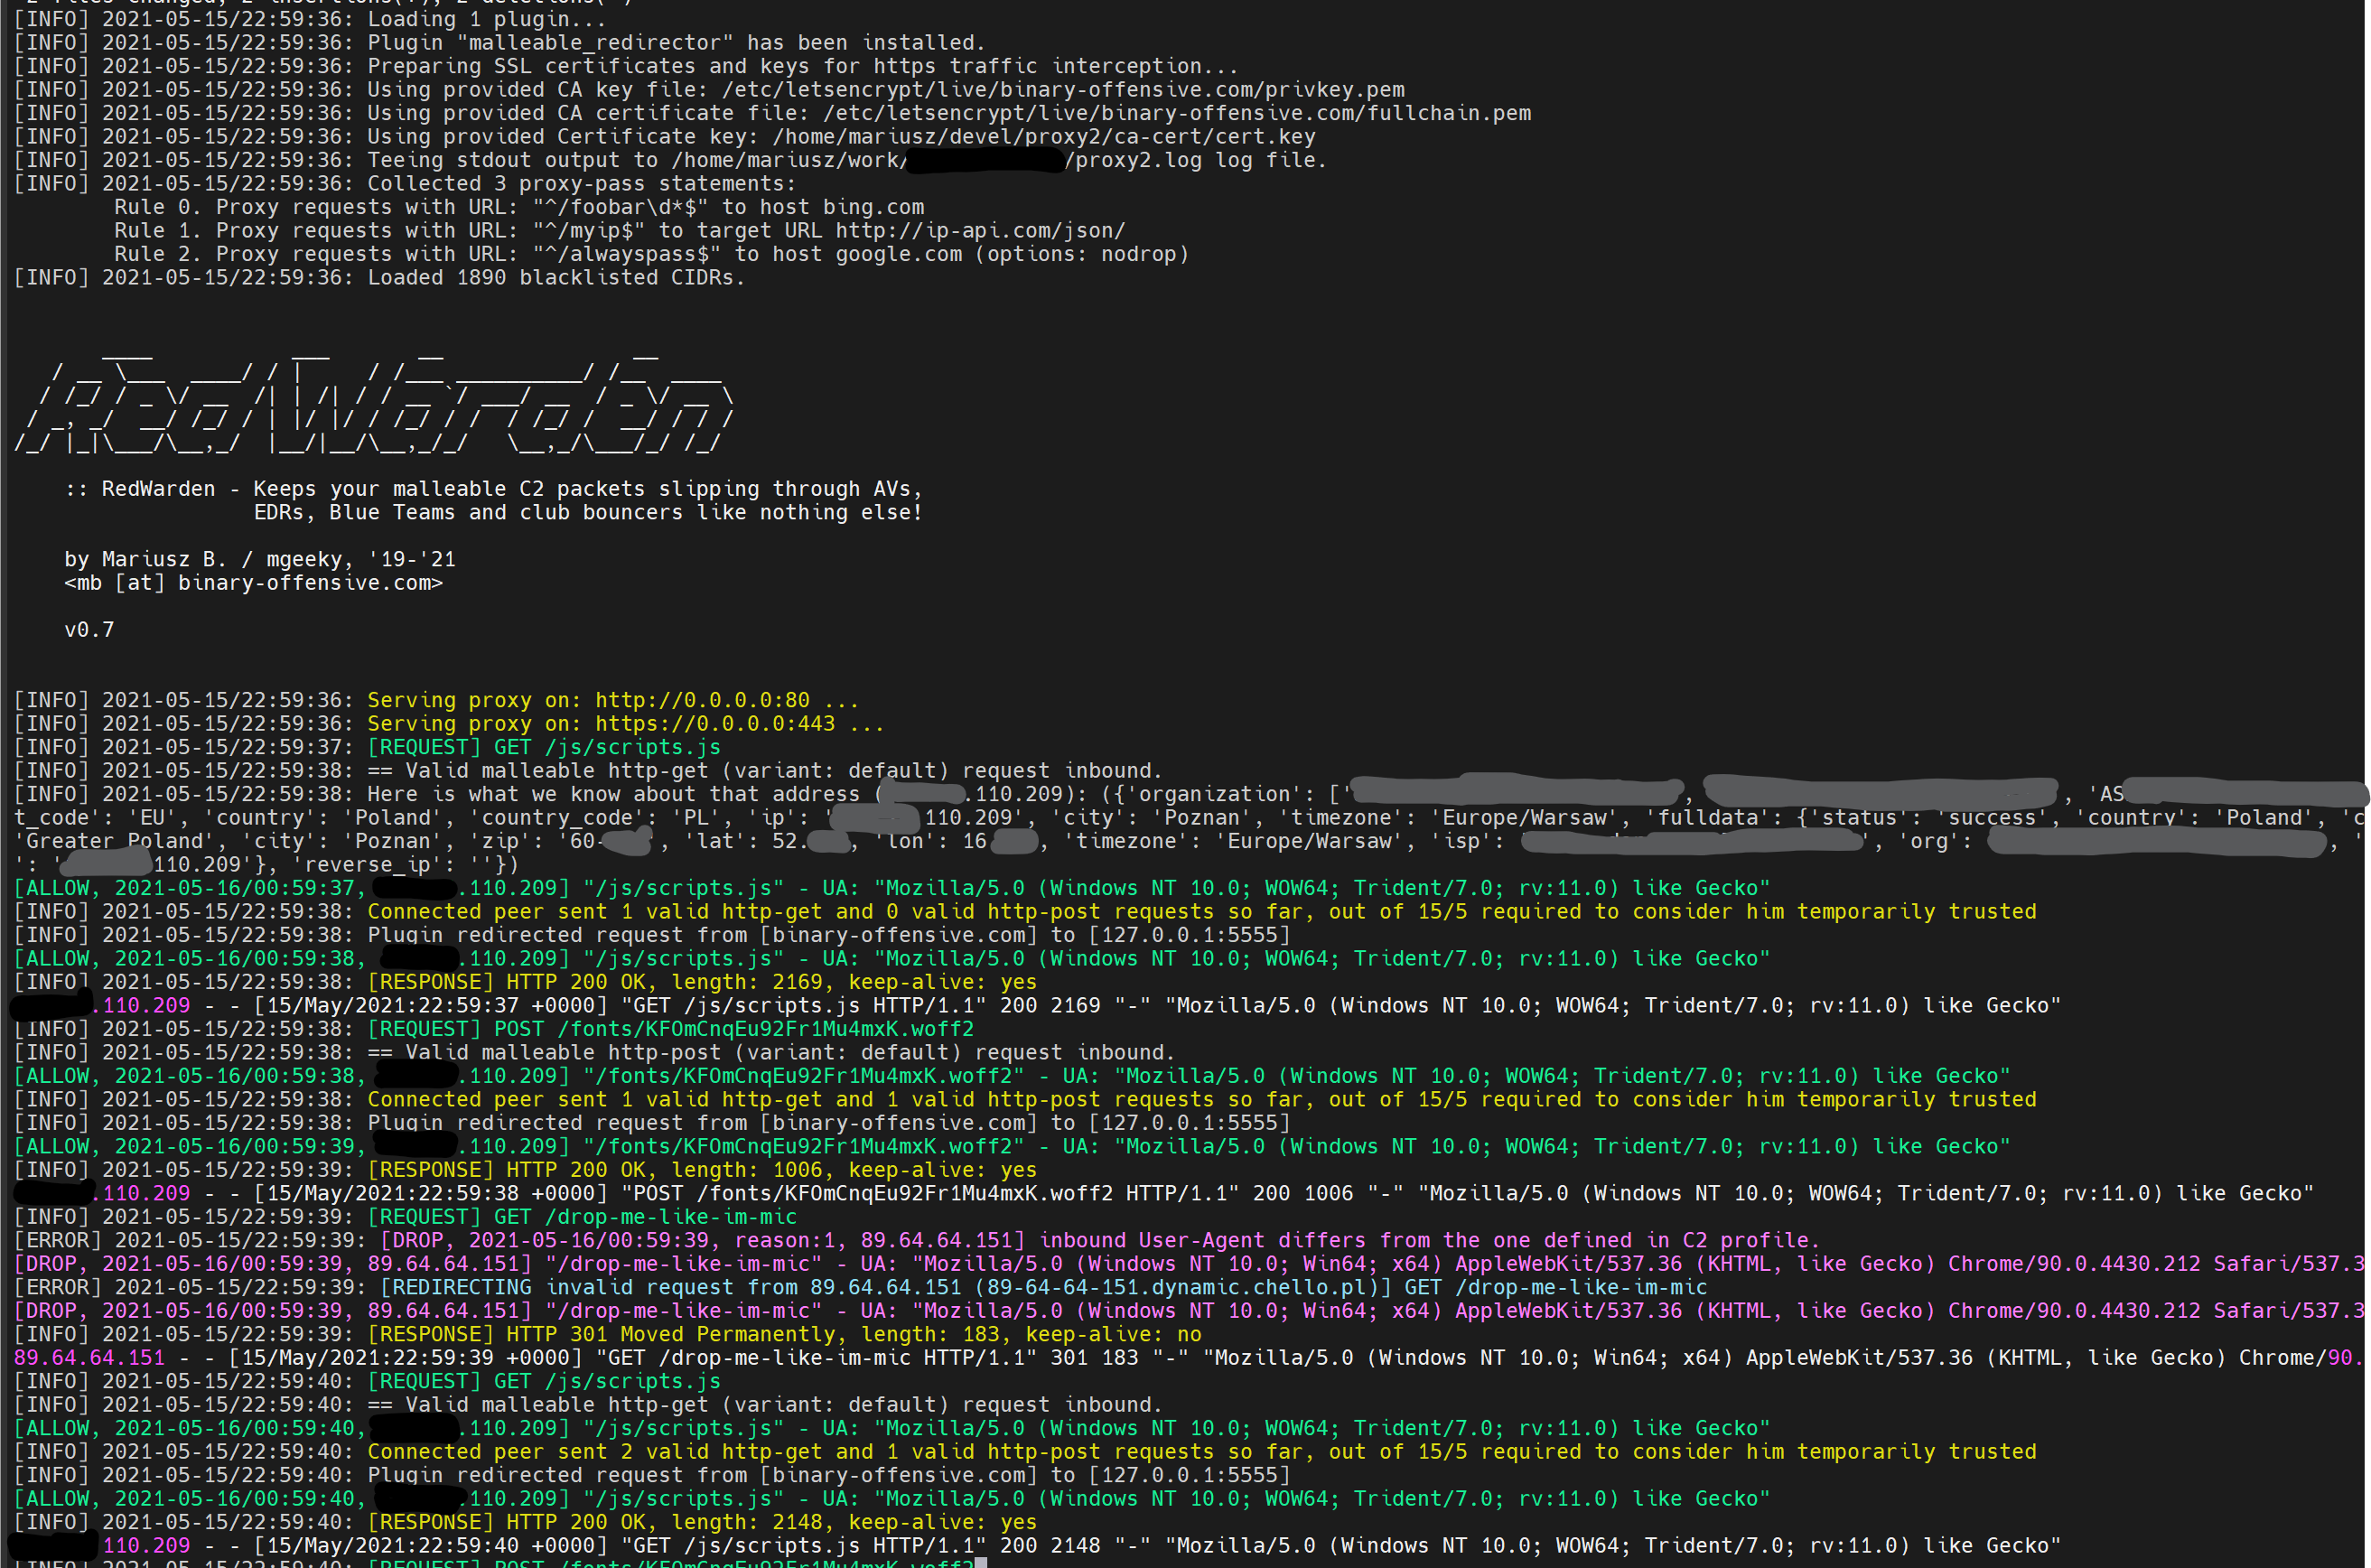 mgeeky/redwarden
وكيل عكسي لـ C2 من Cobalt Strike يصد الفرق الزرقاء ومضادات الفيروسات وأنظمة EDR والماسحات من خلال فحص الحزم وارتباط Malleable Profile
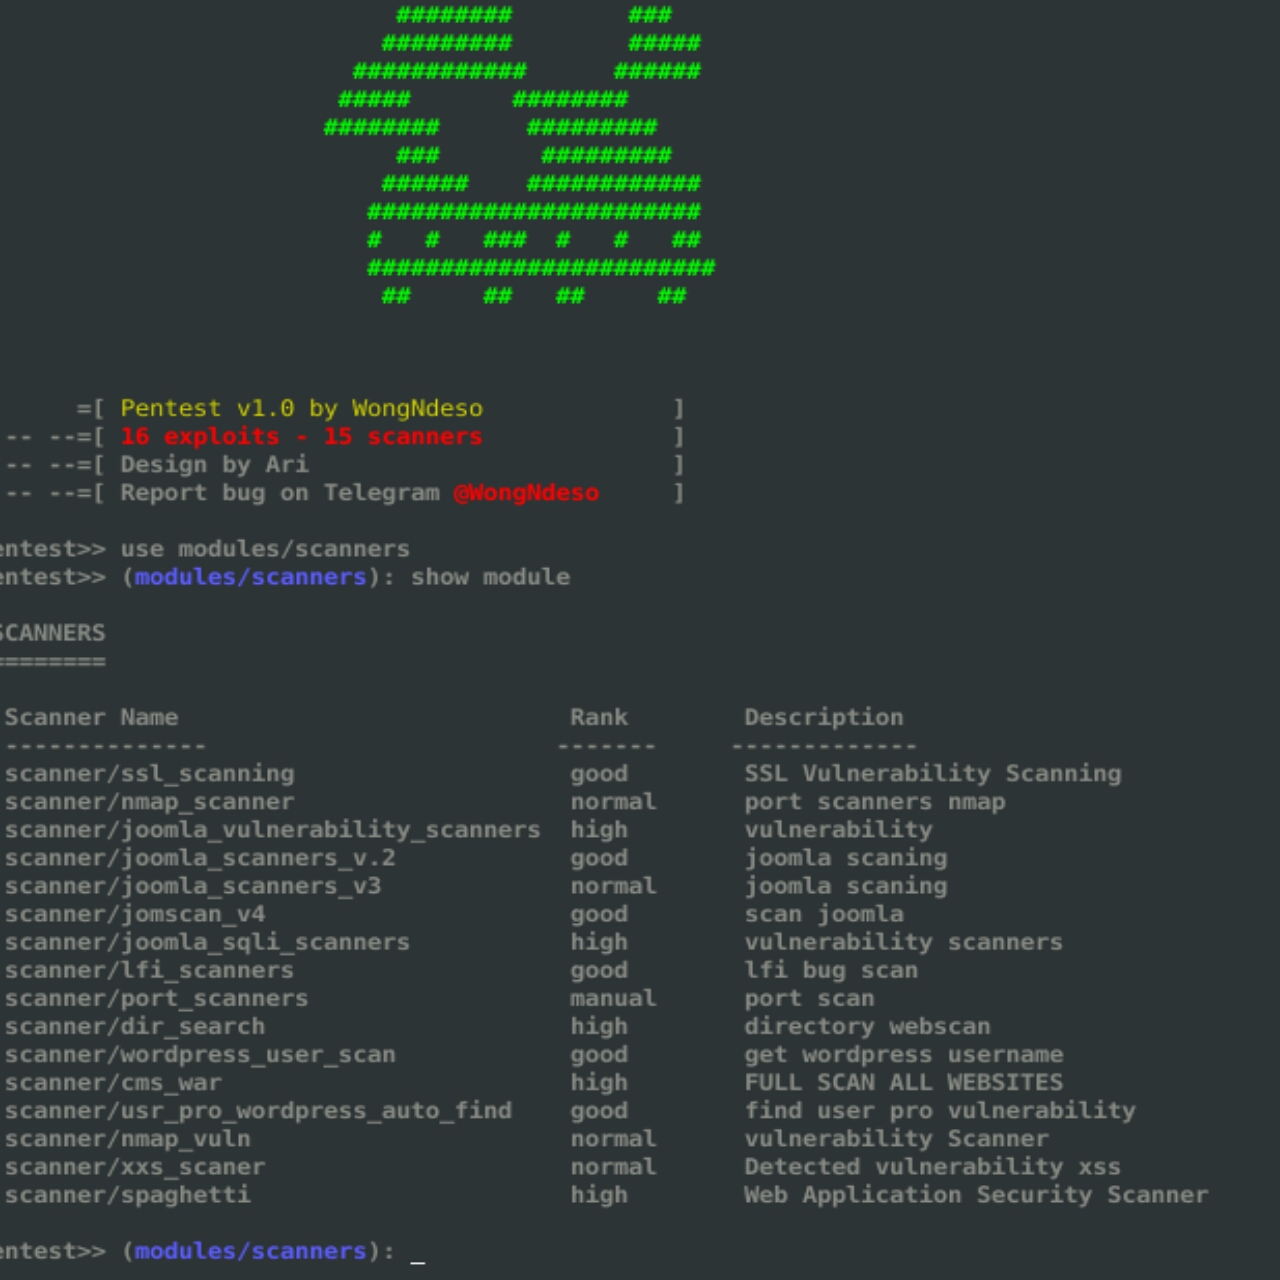 pikpikcu/pentest-tools-framework
Pentest Tools Framework هي قاعدة بيانات للاستغلالات والماسحات الضوئية والأدوات الخاصة باختبار الاختراق. Pentest هو إطار عمل قوي يتضمن الكثير من…
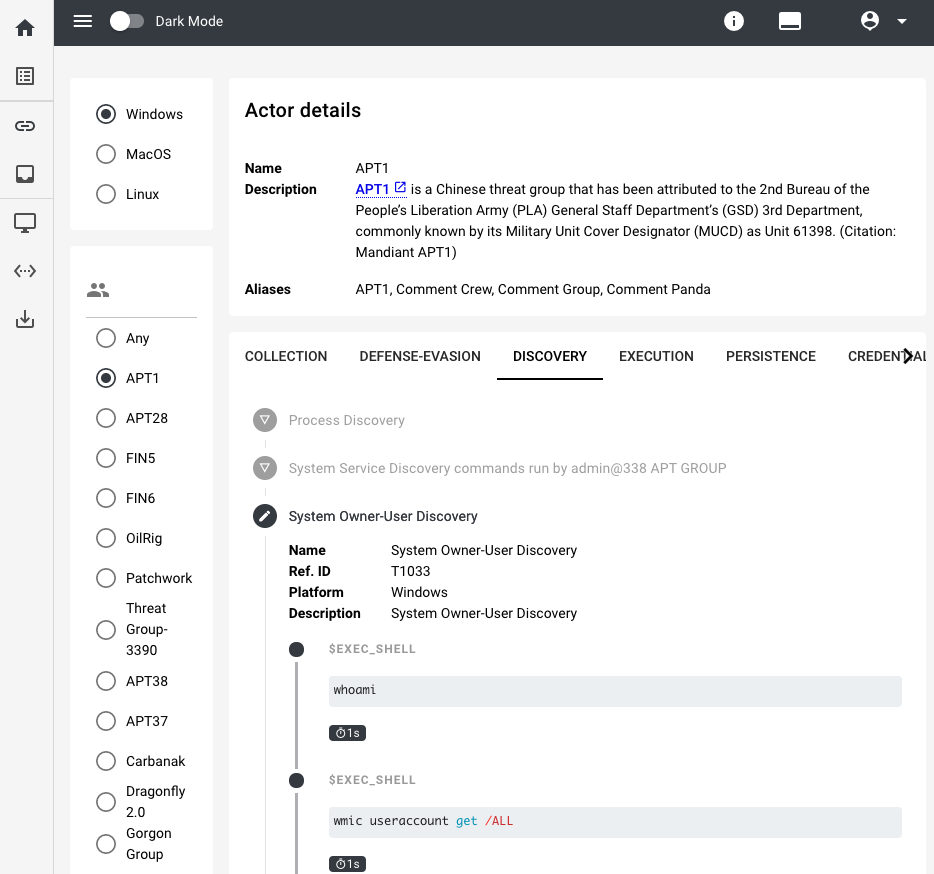 d3vzer0/reternal-quickstart
مستودع يحتوي على ملفات docker-compose ونصوص الإعداد دون الحاجة إلى استنساخ المكونات الفردية لـ reternal
 spiderlabs/msfrpc
وحدات Perl/Python للتفاعل مع Metasploit MSGRPC
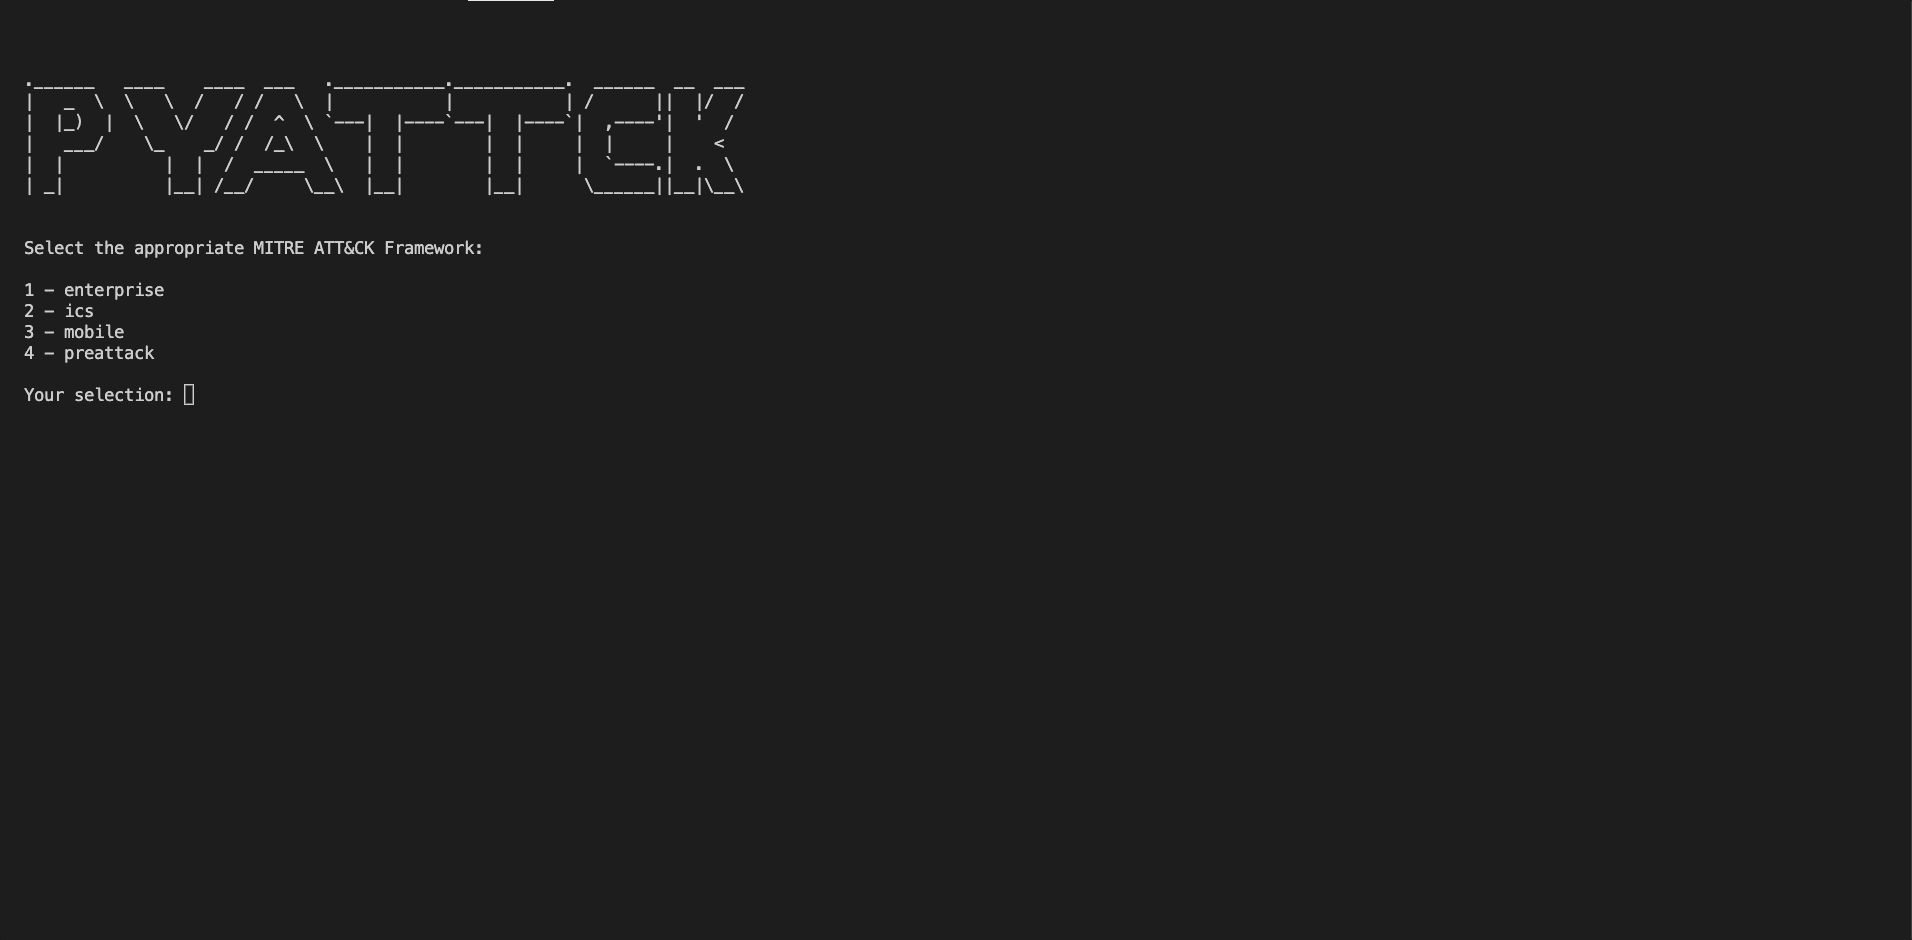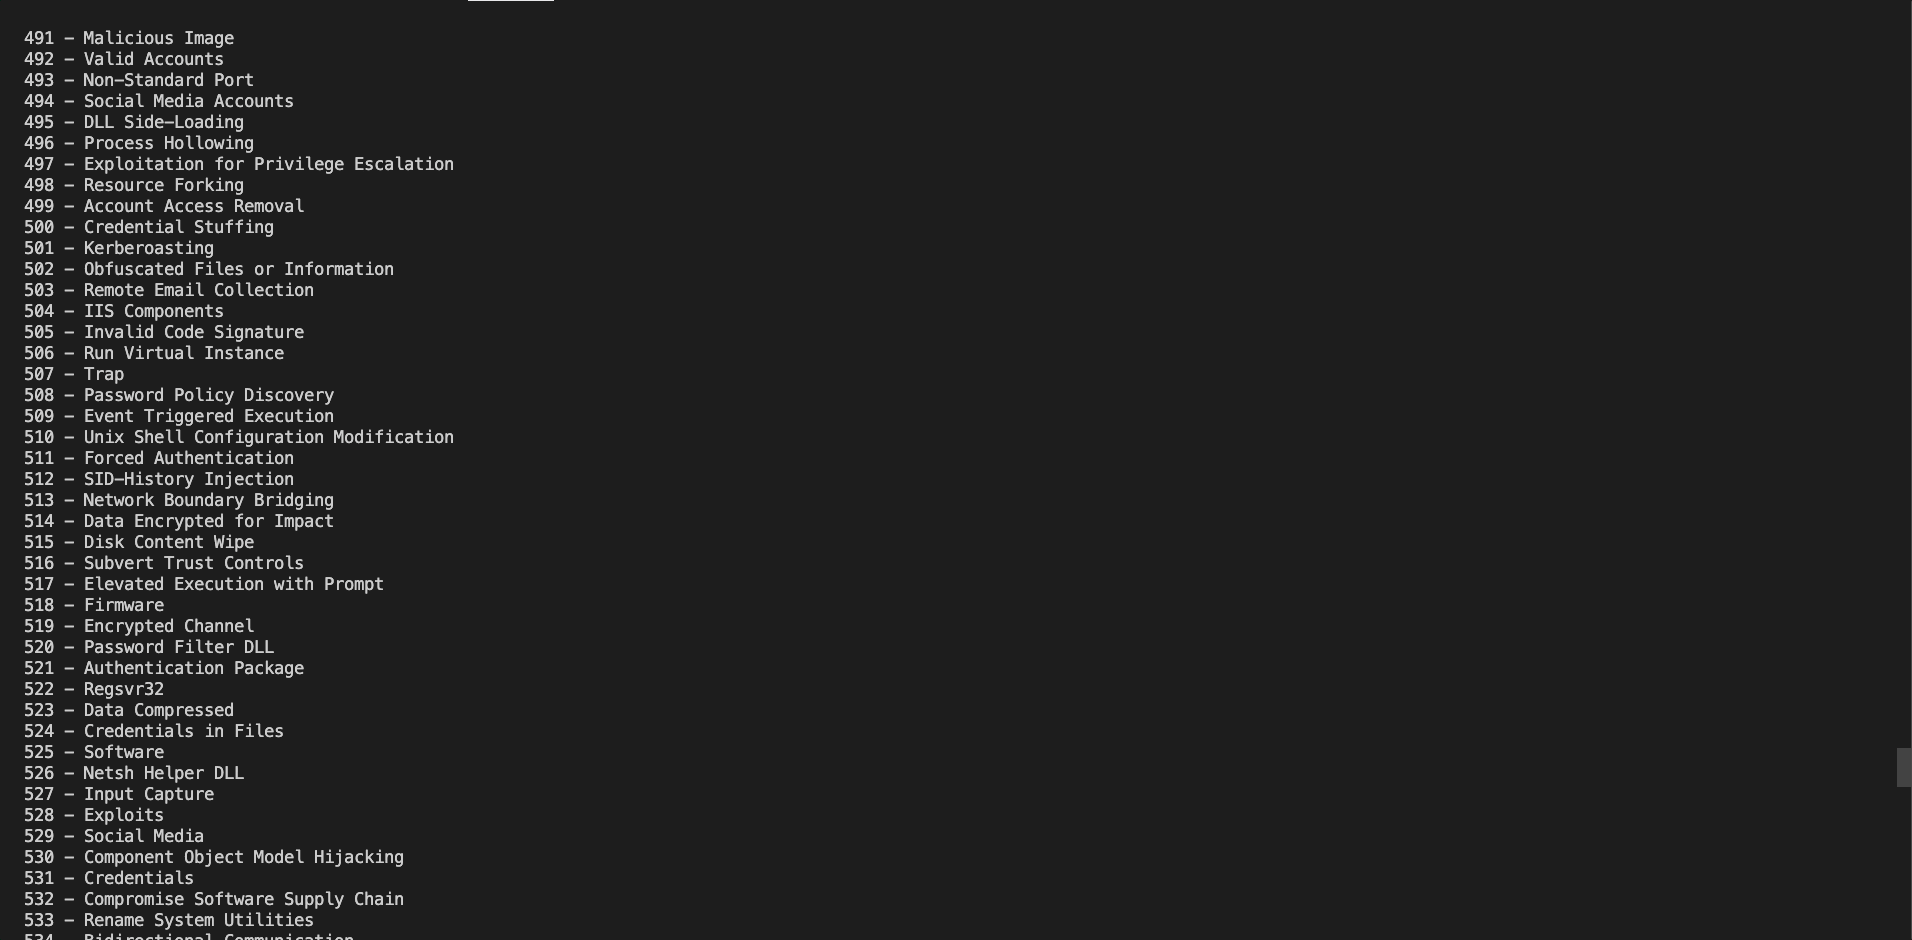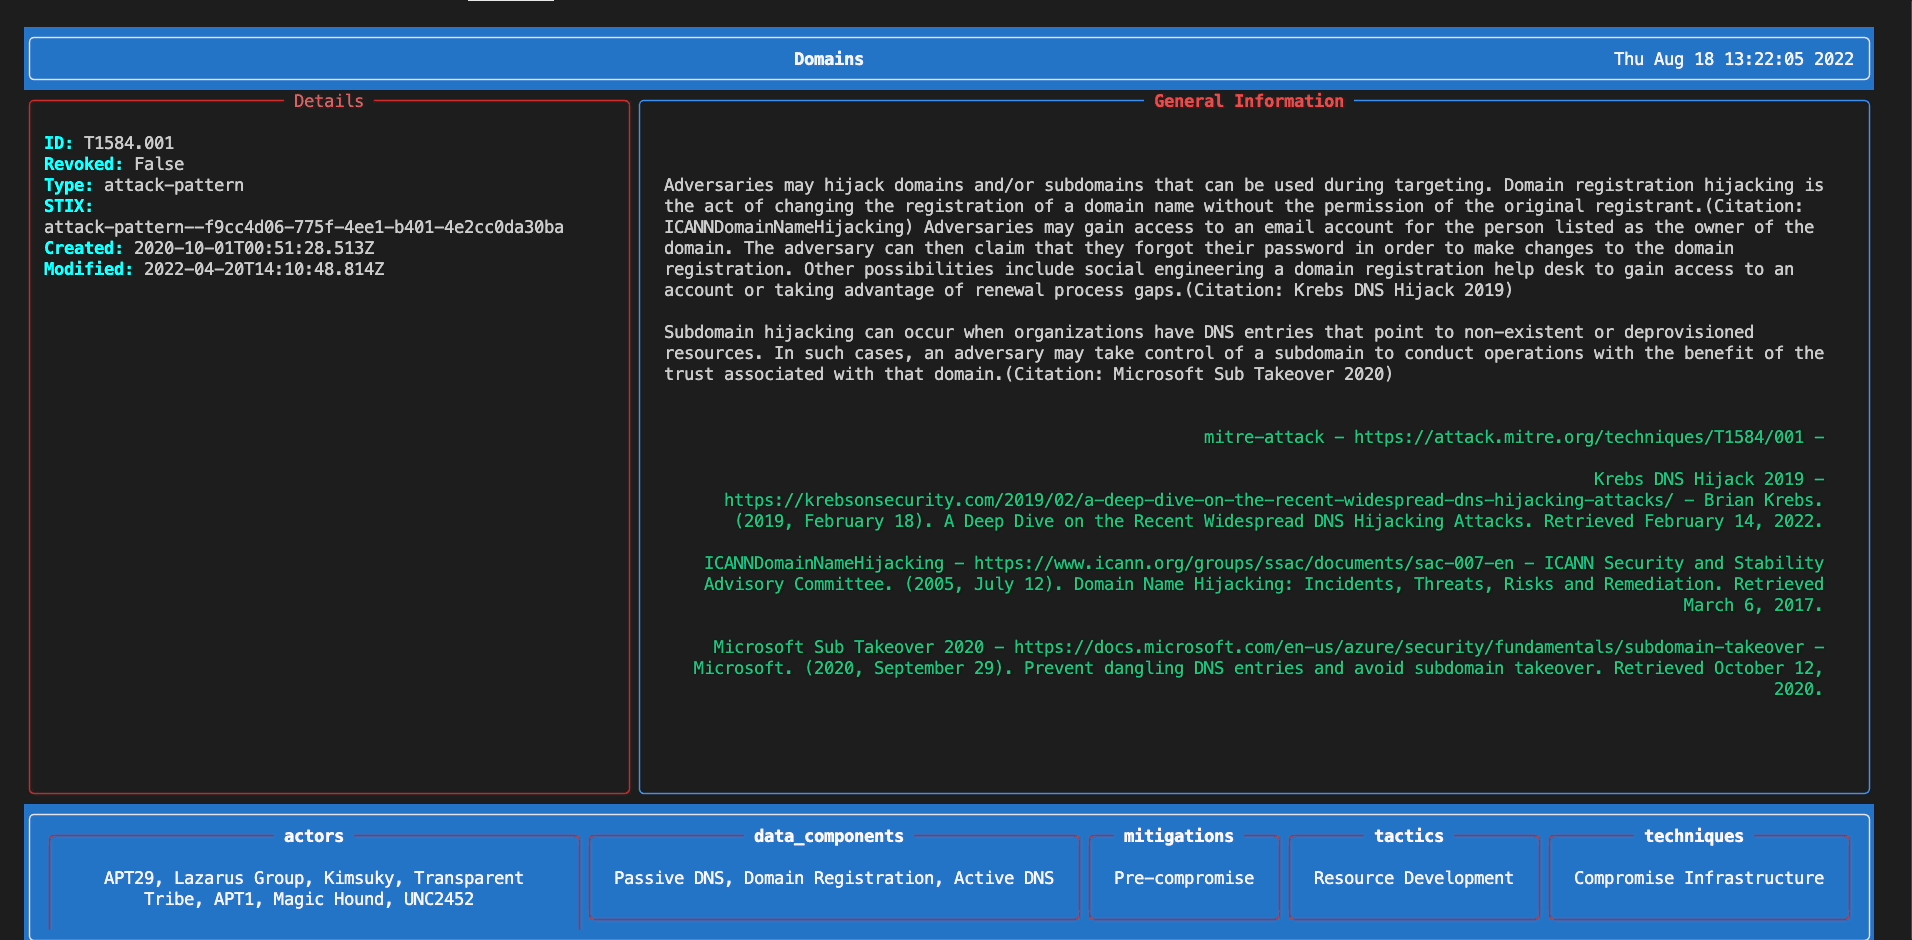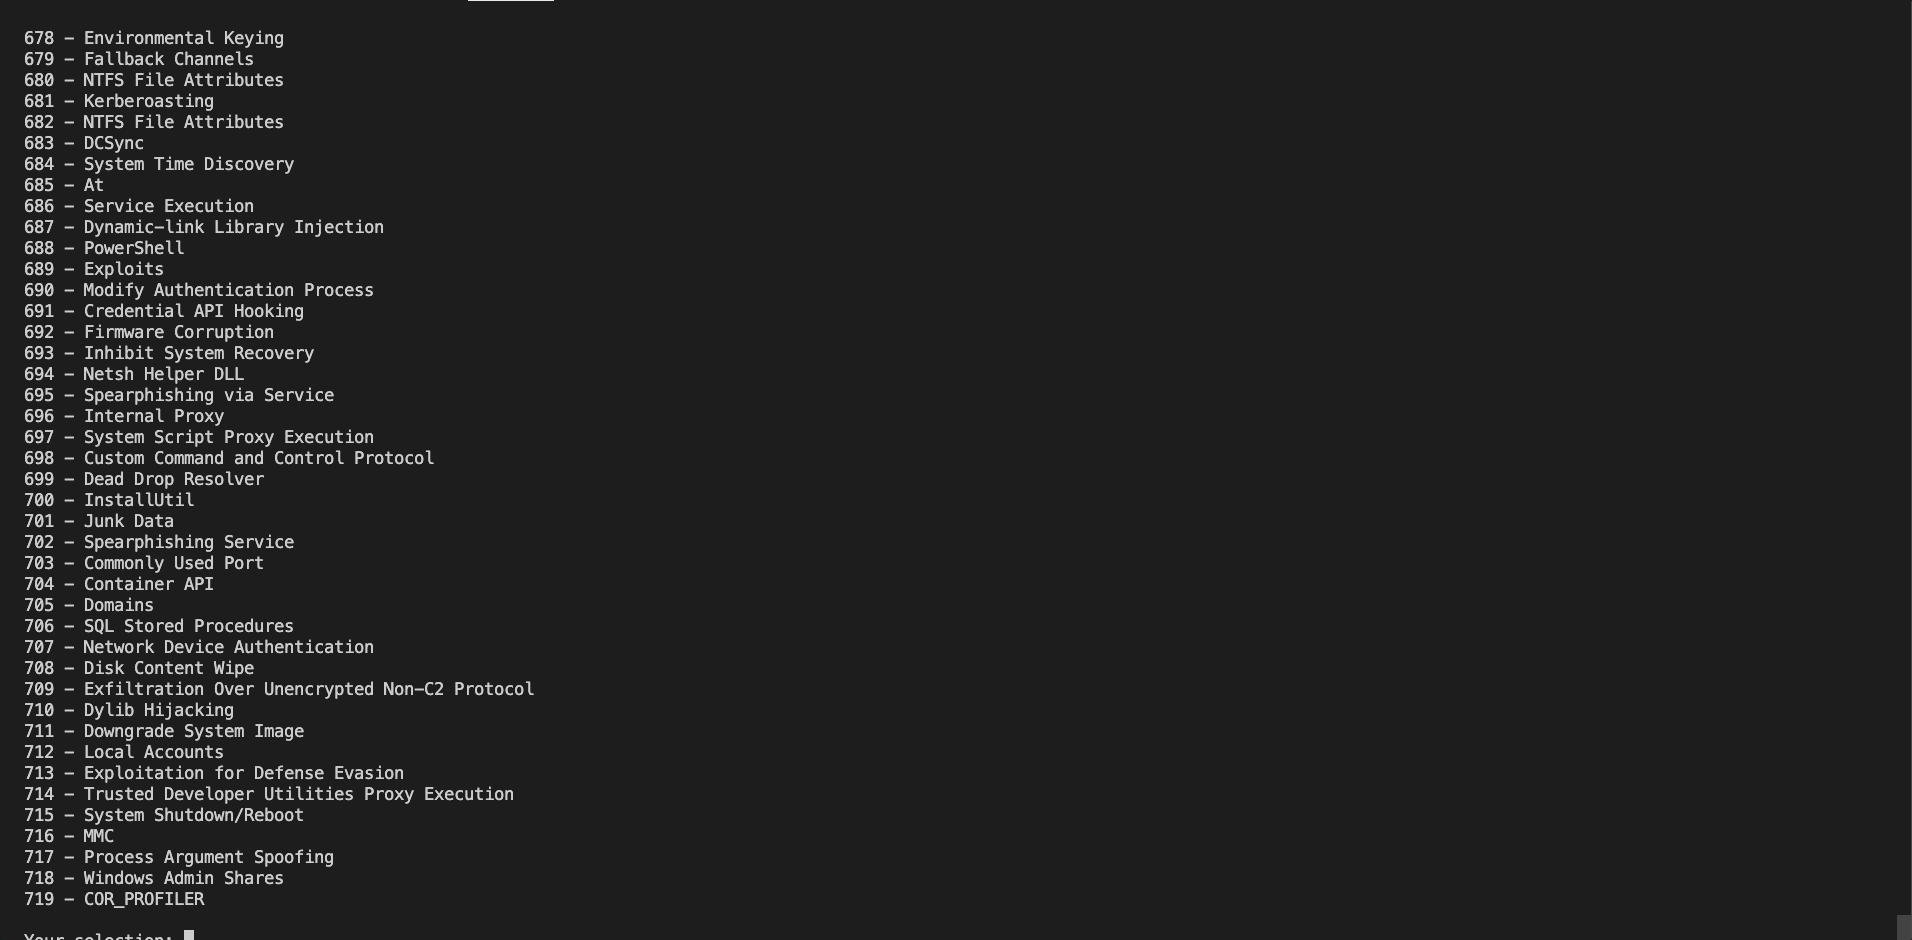 swimlane/pyattck
حزمة بايثون للتفاعل مع إطار عمل Mitre ATT&CK Framework
 dark-lbp/isf
ISF (إطار استغلال أنظمة التحكم الصناعي)، إطار استغلال قائم على Python
 qubasa/msf-remote-console
واجهة msfconsole عن بُعد مكتوبة بلغة Python 2.7 للاتصال بخادم msfrcpd الخاص بـ metasploit. تمنحك هذه الأداة القدرة على تحميل الوحدات بشكل دائم كـ…
 n1nj4sec/pupy
Pupy هو إطار عمل مفتوح المصدر، متعدد المنصات (Windows, Linux, OSX, Android)، للتحكم والسيطرة (C2) وما بعد الاستغلال، مكتوب بلغة Python وC.
 salesforce/vulnreport
منصة مفتوحة المصدر لإدارة اختبار الاختراق وأتمتته من قبل Salesforce Product Security
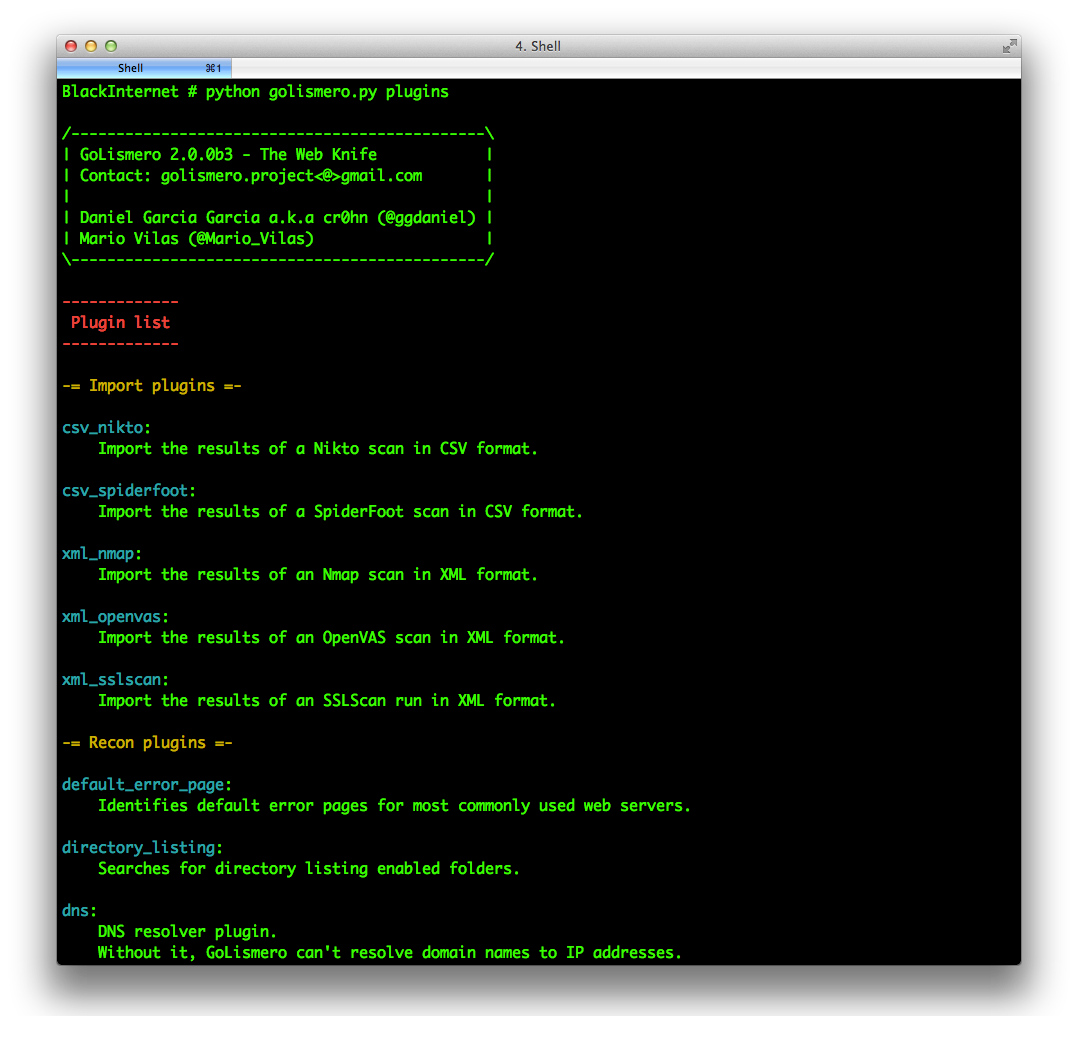 golismero/golismero
GoLismero - سكين الويب
 praetorian-inc/pentestly
إطار اختبار اختراق داخلي بلغة بايثون وباورشيل
 purpleteam-labs/purpleteam-orchestrator
مكوّن التنسيق الخاص بـ purpleteam
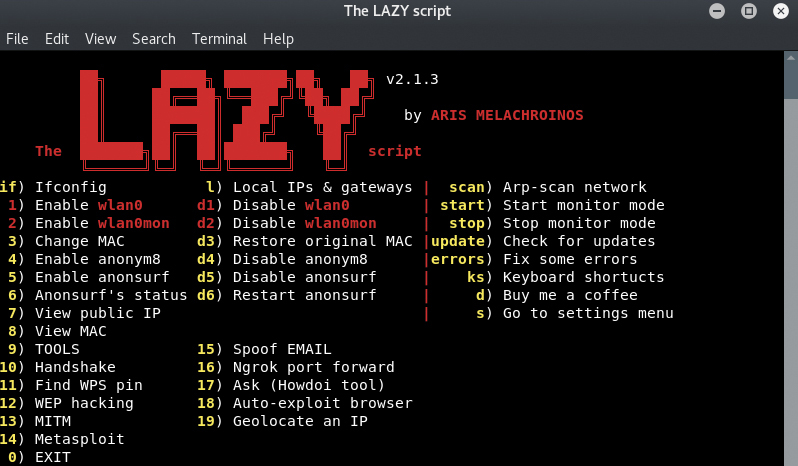 arismelachroinos/lscript
سكربت LAZY سيجعل حياتك أسهل، وبالطبع أسرع.
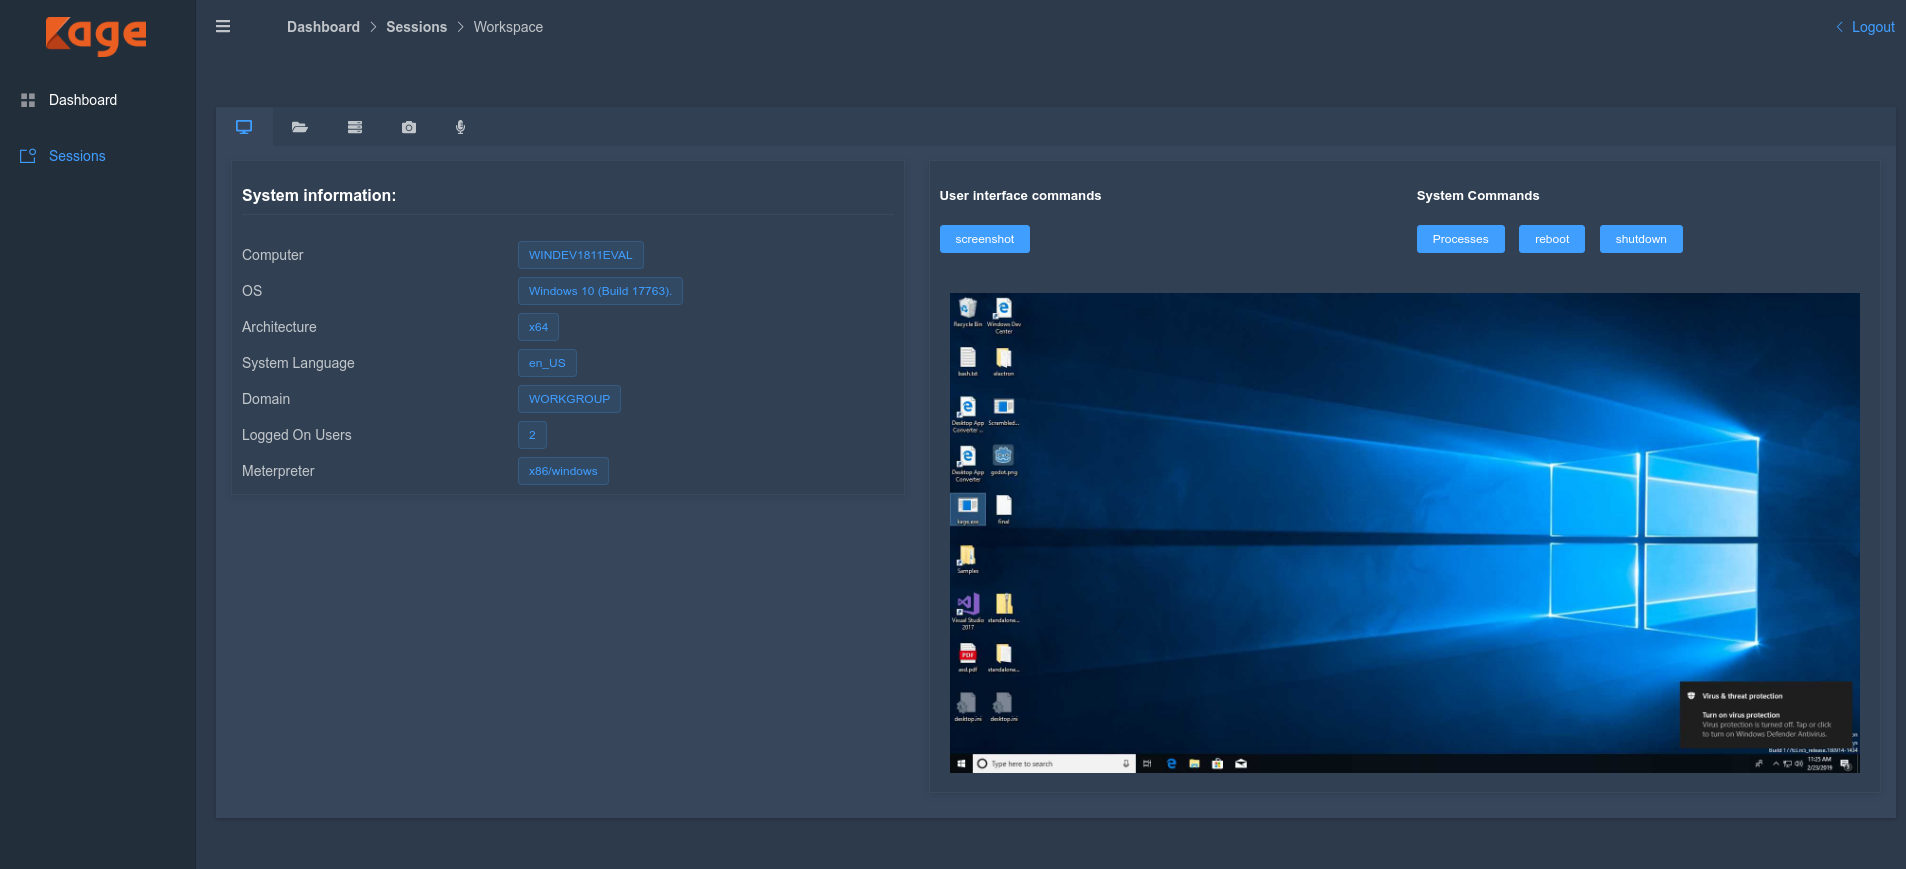 zerx0r/kage
Kage هي واجهة مستخدم رسومية لـ Metasploit و Meterpreter و Session Handler.
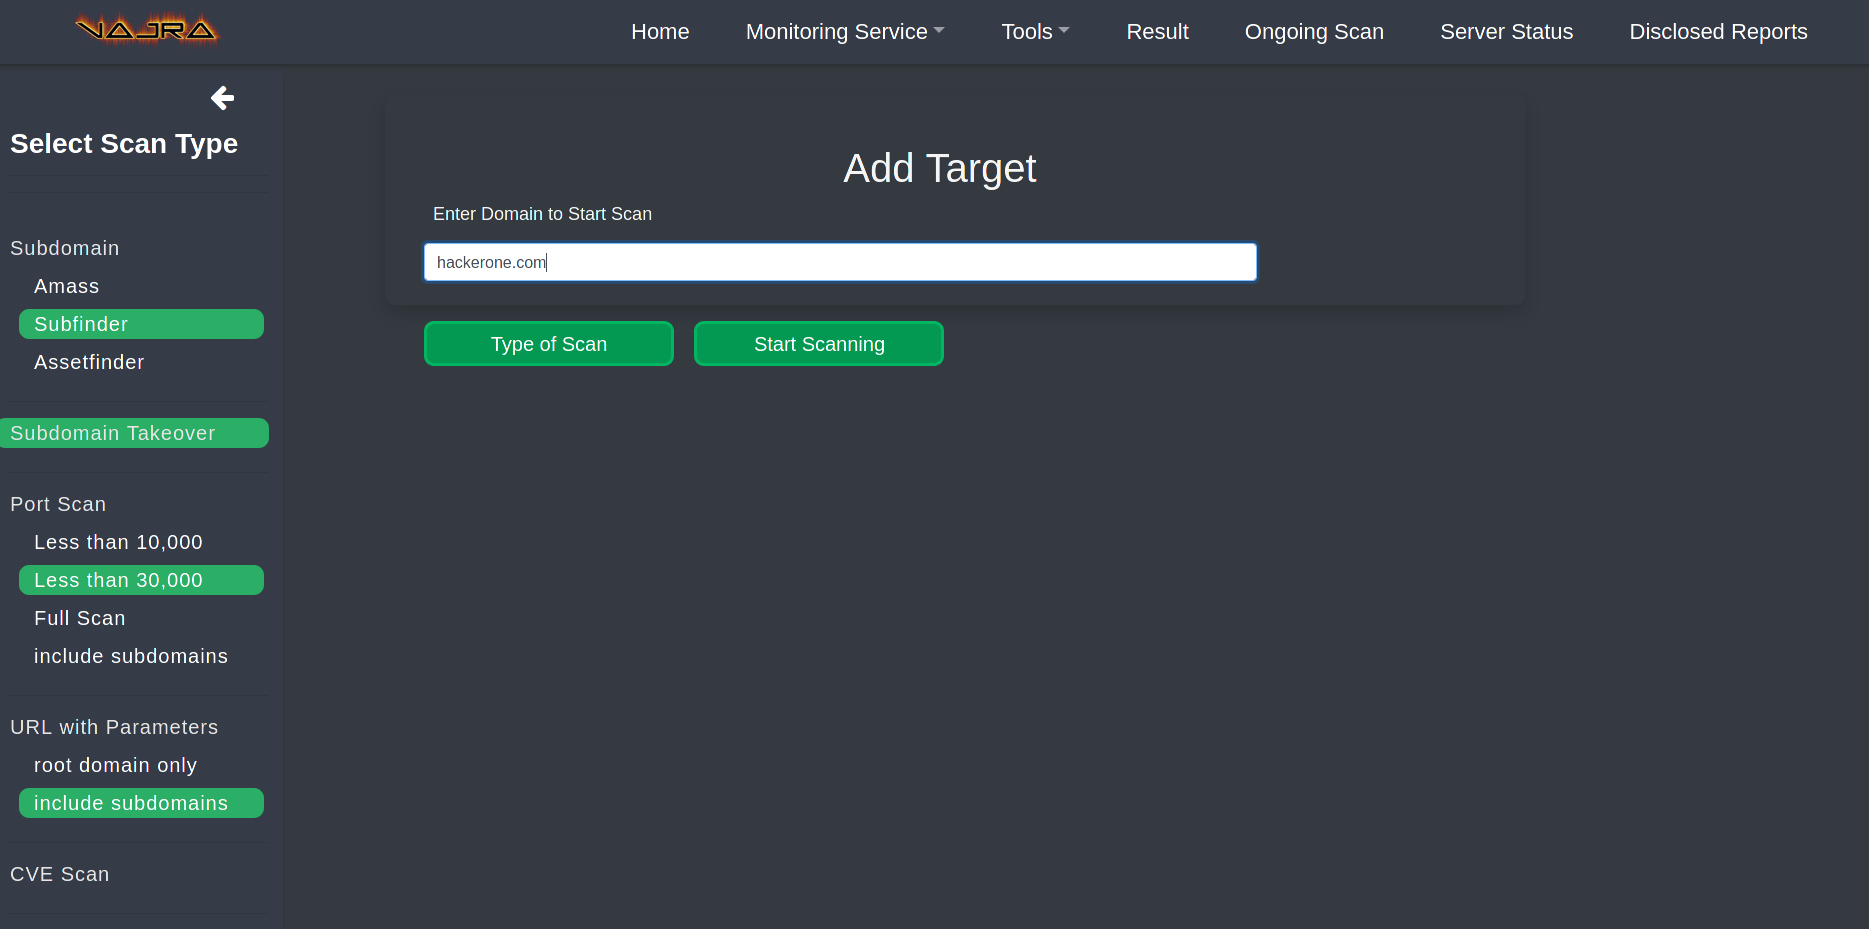 r3curs1v3-pr0xy/vajra
Vajra هو إطار عمل آلي لاختراق تطبيقات الويب، قابل للتخصيص بدرجة كبيرة ويعتمد على الأهداف والنطاقات، لأتمتة مهام الاستطلاع المملة وتنفيذ عمليات الفحص…