#1
 gl4ssesbo1/nebula
Nebula هو إطار عمل C2 قائم على السحابة، يقدم حاليًا الاستكشاف والتعداد والاستغلال والاستغلال اللاحق على AWS، ولكن لا يزال العمل جاريًا للسماح باختبار…
 pikpikcu/pentest-tools-framework
Pentest Tools Framework هي قاعدة بيانات للاستغلالات والماسحات الضوئية والأدوات الخاصة باختبار الاختراق. Pentest هو إطار عمل قوي يتضمن الكثير من…
 und3rf10w/external_c2_framework
واجهة برمجة تطبيقات بايثون للاستخدام مع مواصفات C2 الخارجية لـ Cobalt Strike
 rasta-mouse/crystal-loaders
مجموعة صغيرة من محمّلات Crystal Palace PIC المصممة للاستخدام مع Cobalt Strike
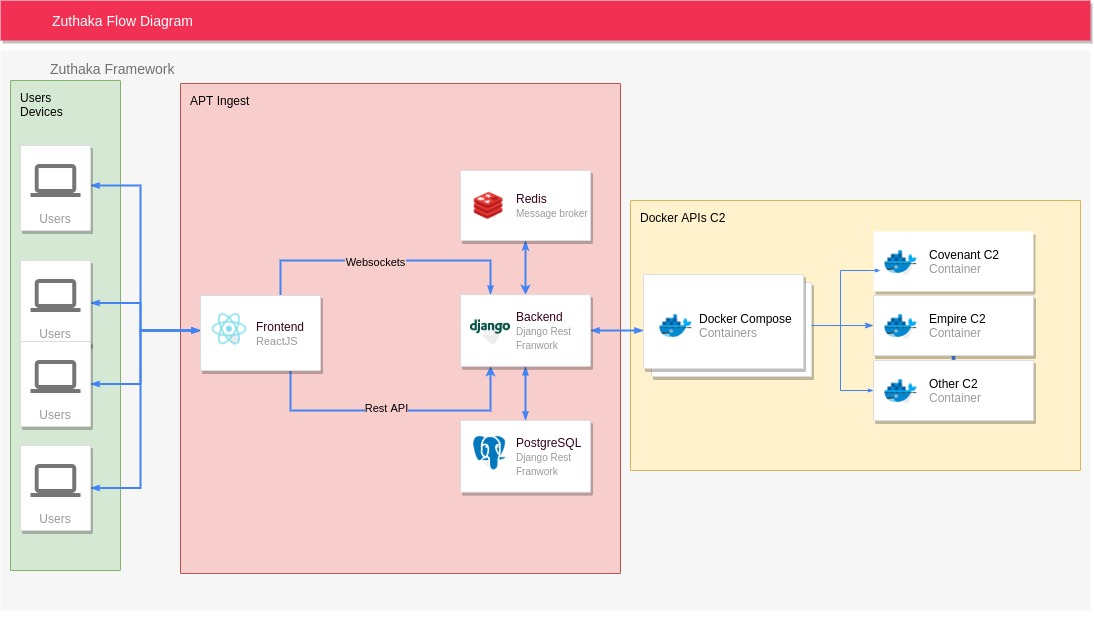 pucarasec/zuthaka
إطار عمل مفتوح المصدر لتكامل أنظمة القيادة والتحكم (C2)، يوفر واجهة ويب موحدة لإدارة مثيلات متعددة للقيادة والتحكم، والمستمعين، والعوامل، ووحدات ما…
 jack-new-project/zeebsploit
إطار عمل استغلال ثغرات معياري لاختبار الاختراق، يتميز بتوليد الحمولات تلقائيًا، ووحدات الاستطلاع، وقدرات ما بعد الاستغلال.
 mythicagents/nimplant
أداة اختراق متعددة المنصات مكتوب بـ Nim
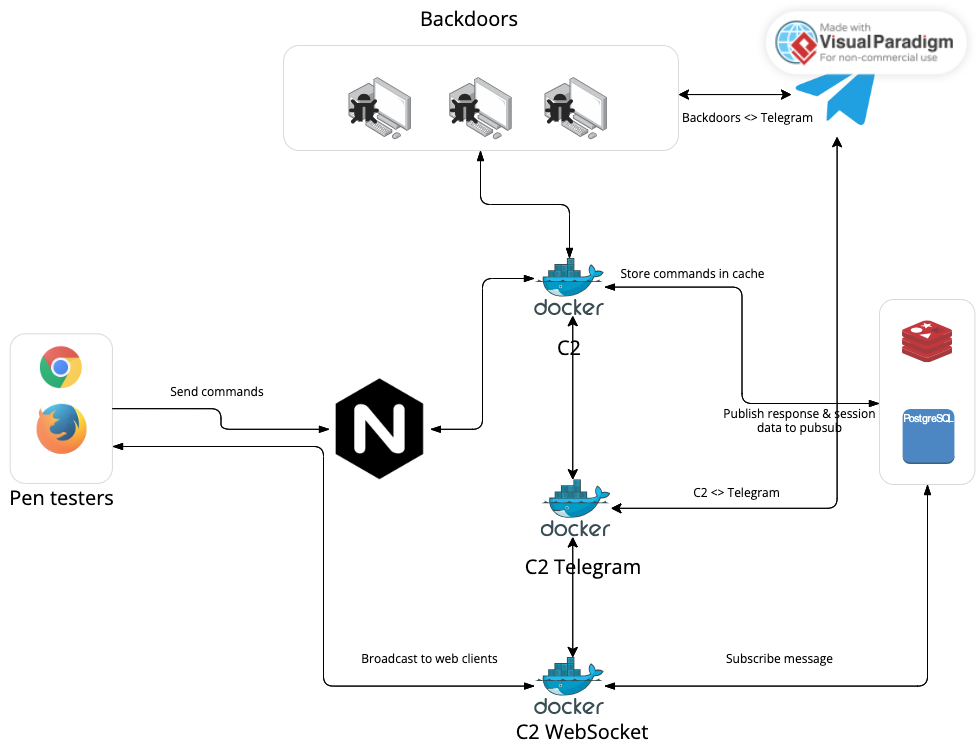 govindasamyarun/c2-cloud
The C2 Cloud هو إطار عمل C2 قوي قائم على الويب، مصمم لتبسيط حياة مختبرى الاختراق. يتيح وصولاً سهلاً إلى البوابات الخلفية المخترقة، تماماً مثل الوصول…
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
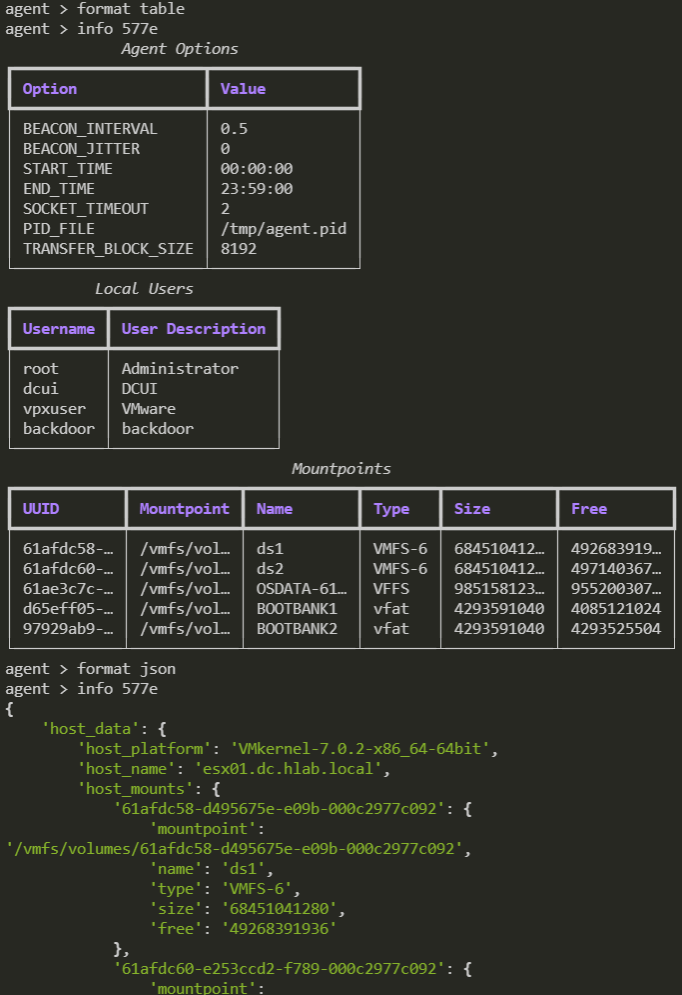 psmths/reave
إطار عمل ما بعد الاستغلال قيد التطوير مصمم خصيصًا للمشرفات الافتراضية.
 redsiege/graphstrike
Cobalt Strike HTTPS beaconing over Microsoft Graph API
 smythtech/sdnpwn
مجموعة أدوات اختبار اختراق شبكات SDN
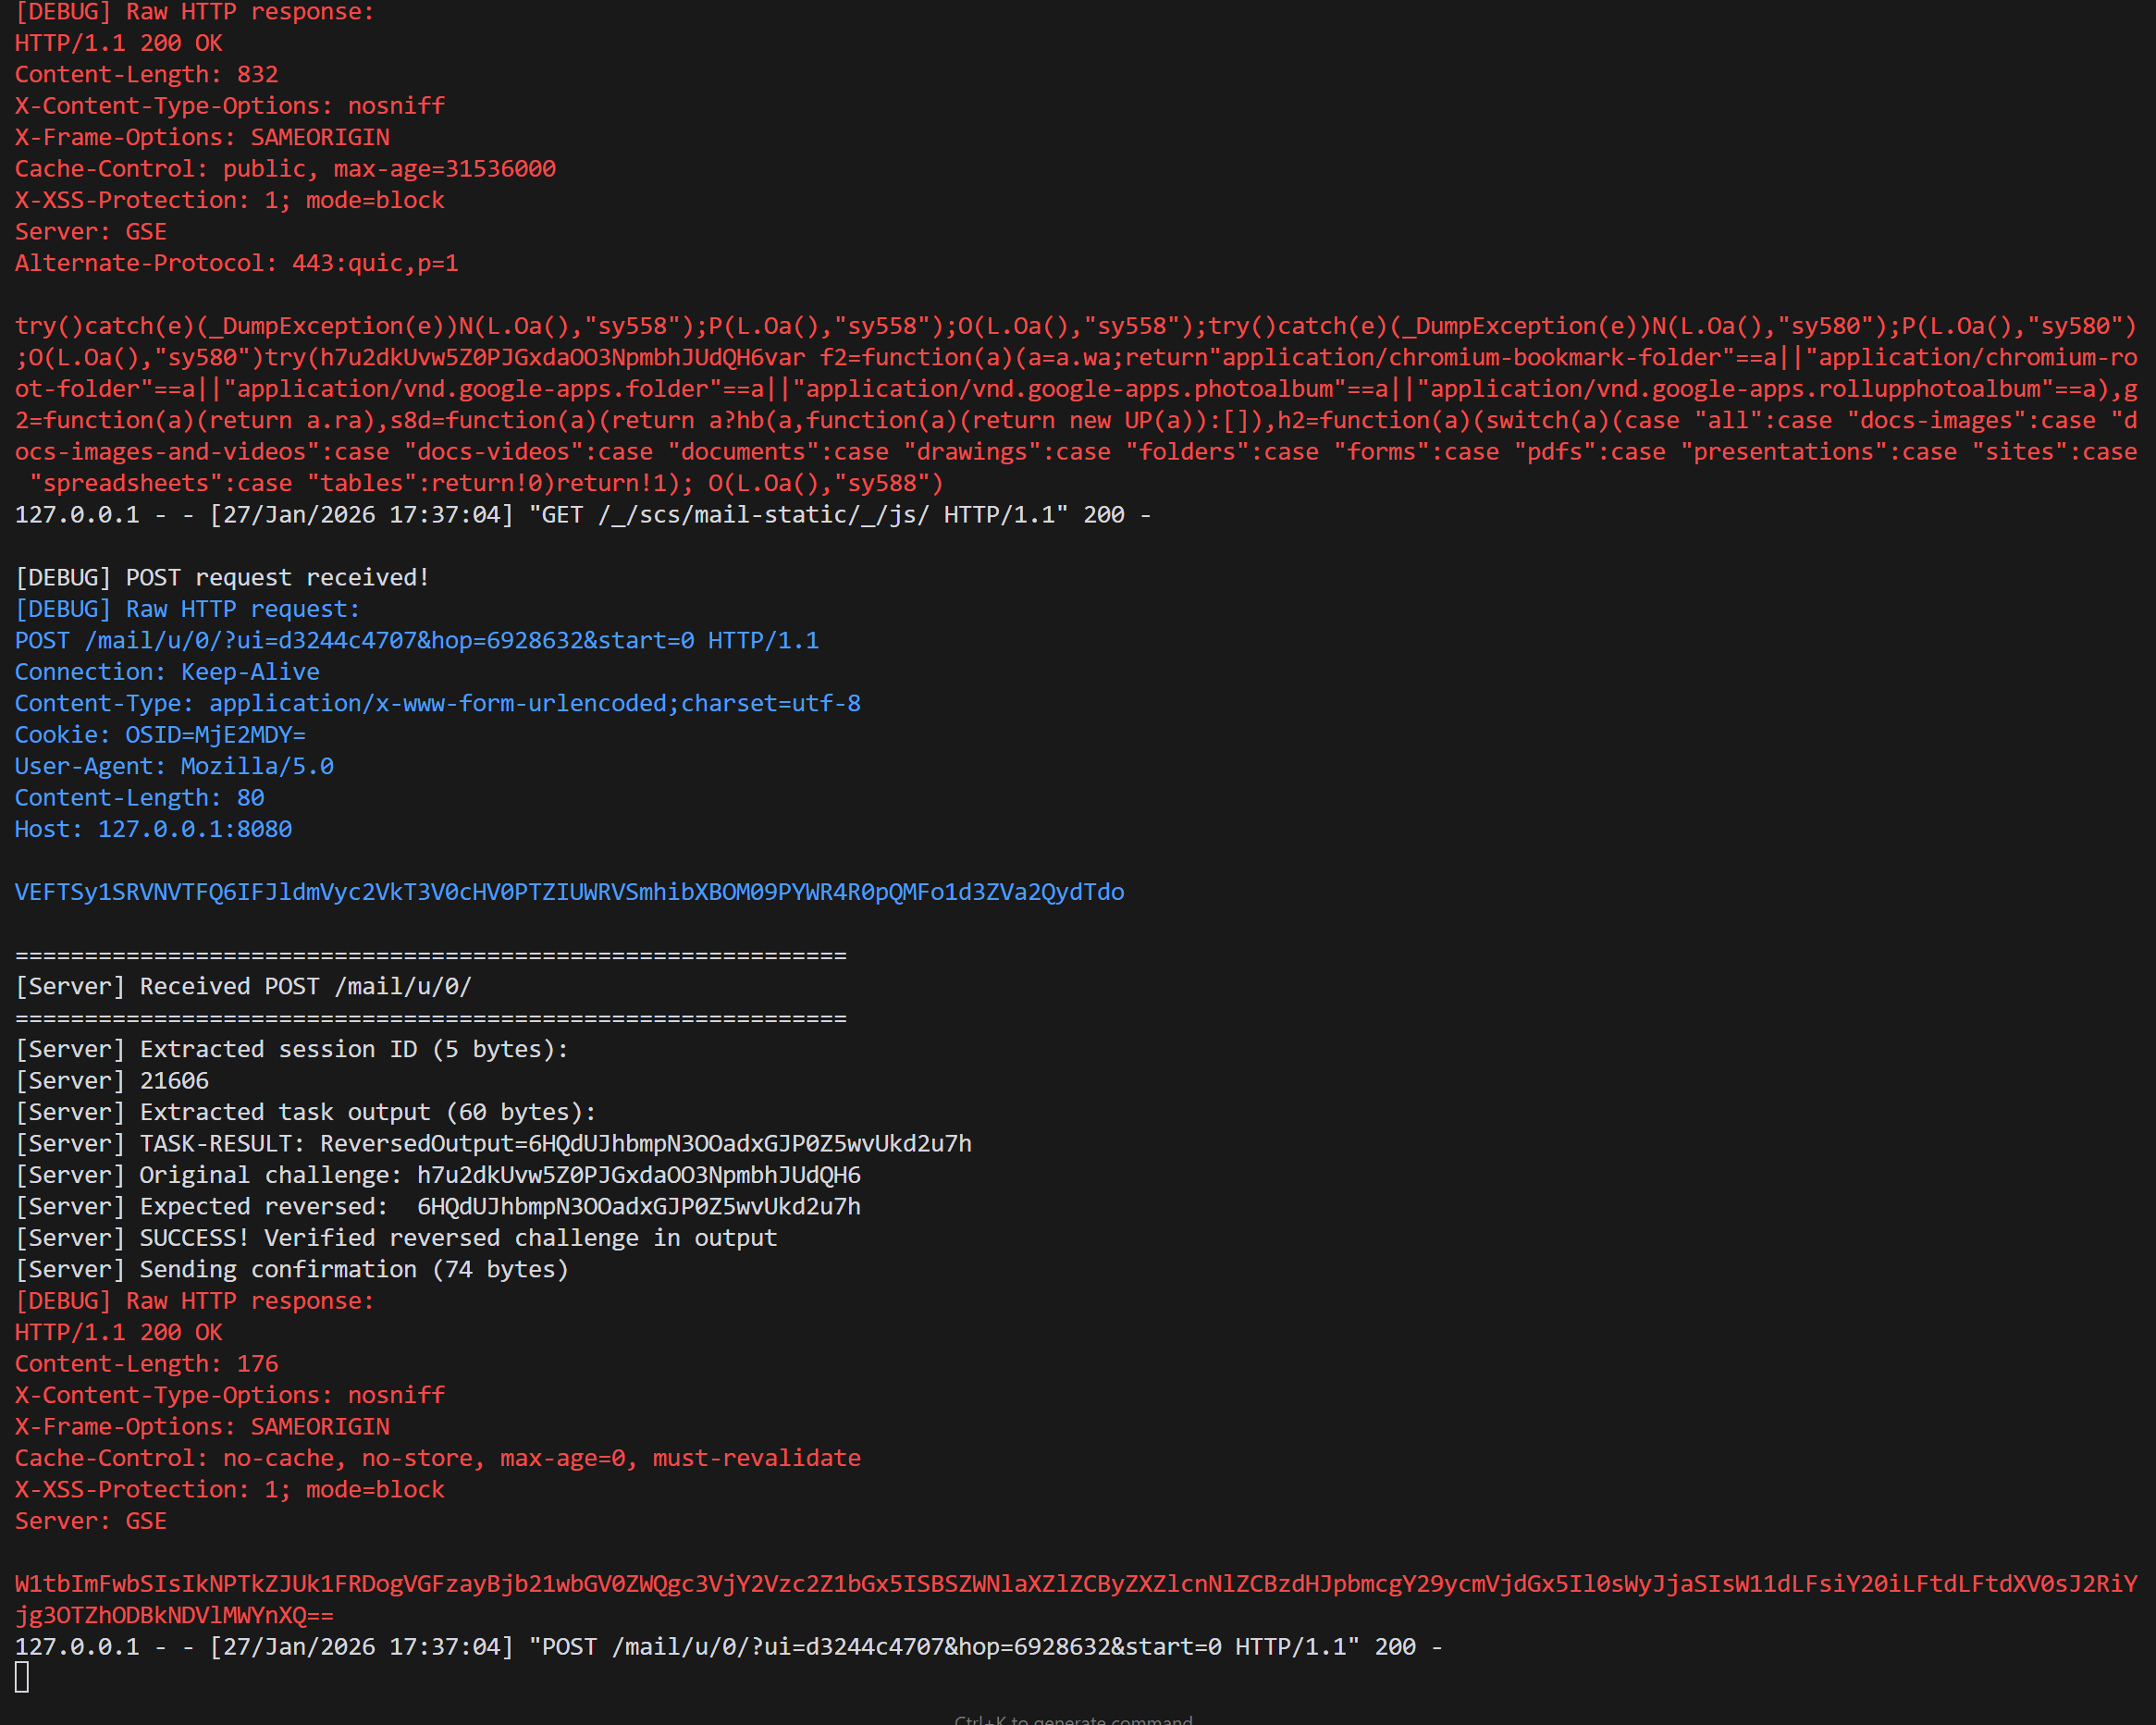 codextf2/openmalleablec2
تنفيذ مفتوح المصدر لـ Malleable C2 الخاص بـ Cobalt Strike
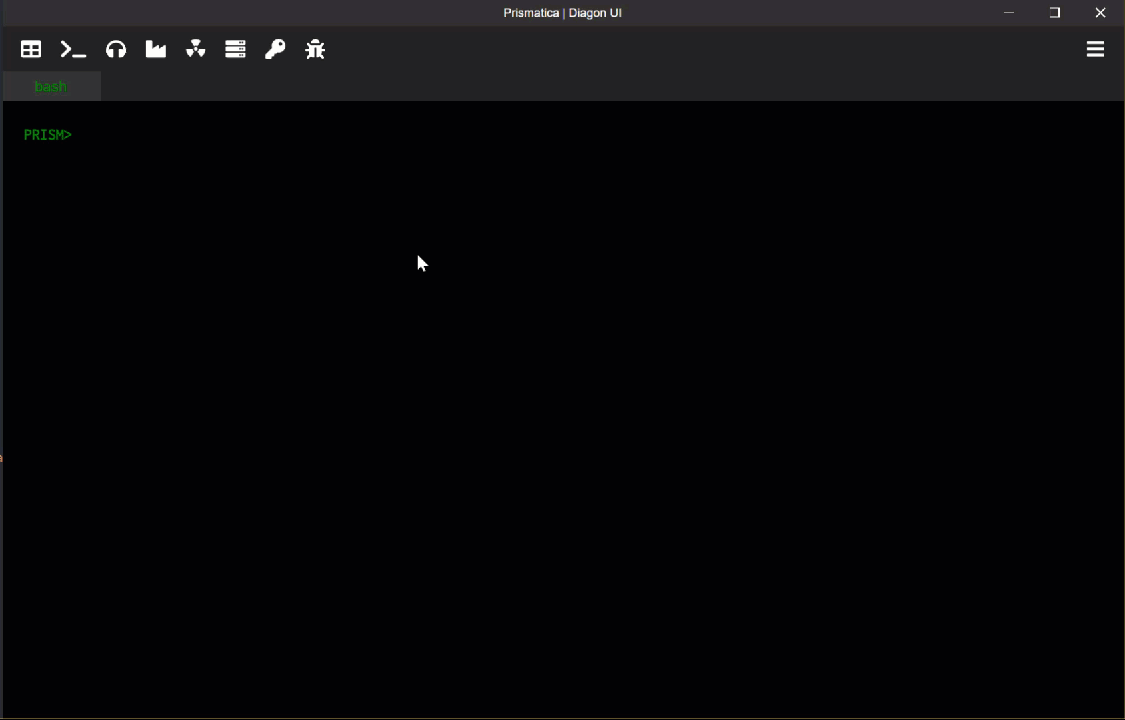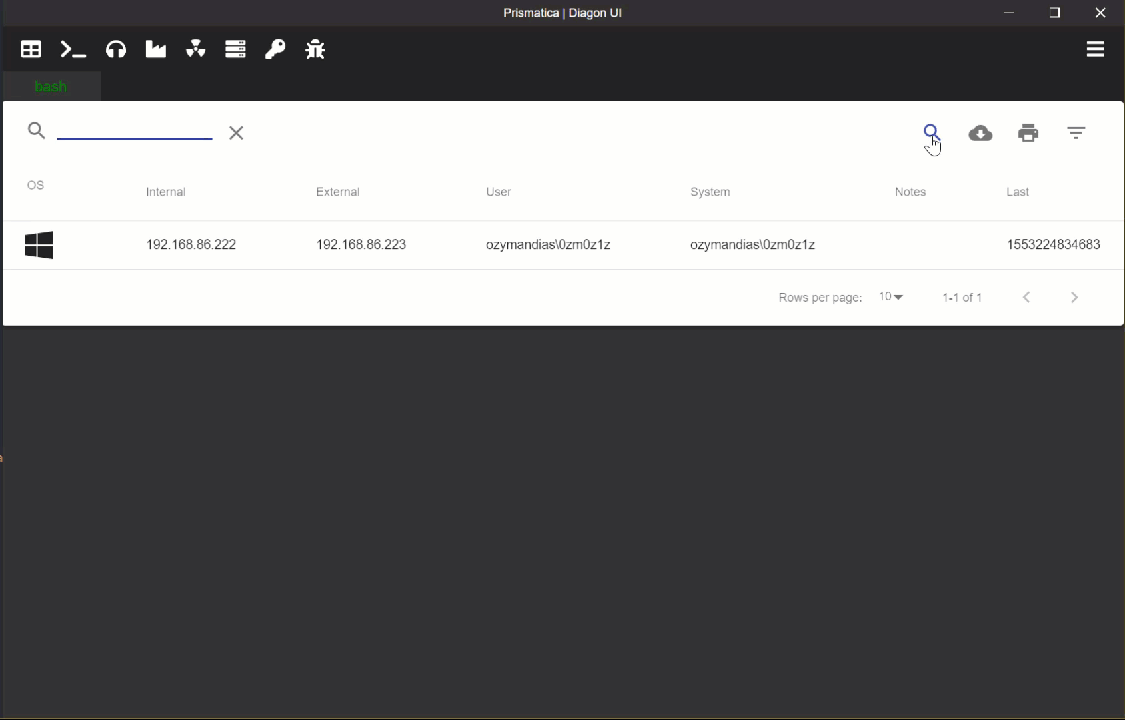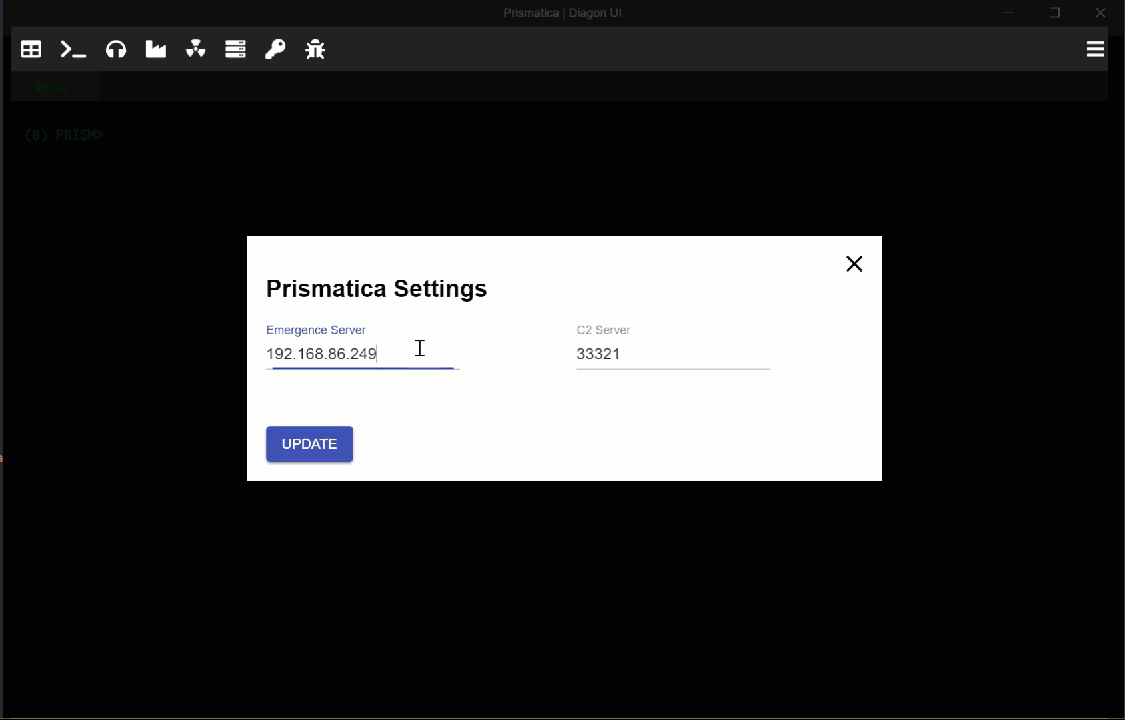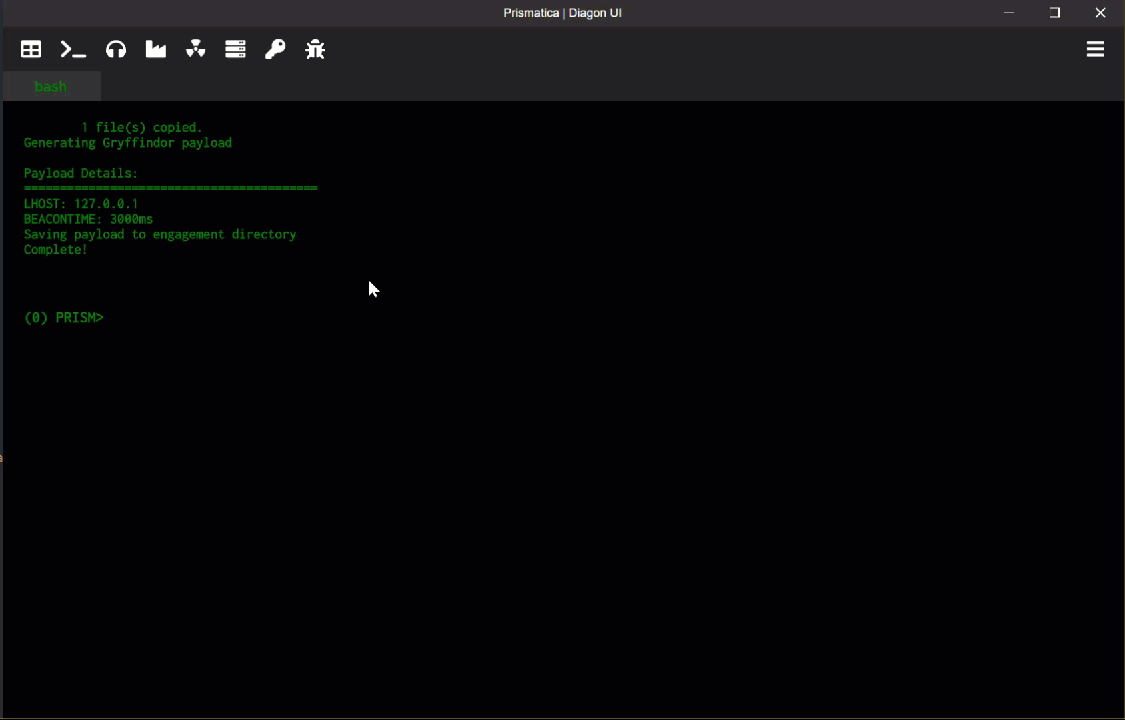 project-prismatica/prismatica
نظام قيادة وتحكم متجاوب
 chvancooten/nimplant
أداة اختراق C2 خفيفة من المرحلة الأولى مكتوبة بلغة Nim (وRust).
 empireproject/empire-gui
تطبيق عميل Empire
 shipsecai/studio
أتمتة سير العمل لفرق الأمن