
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit
 mrr0b0t19/cve-2023-41064
نص بايثون يقوم بإنشاء ملف WebP محسَّن لتفعيل CVE-2023-41064 لأغراض الاختبار التعليمي وتحليل الثغرات.
 cyber-wo0dy/cve-2023-47129
إصدارات Statamic CMS الأقل من <4.33.0 معرضة لثغرة "تنفيذ التعليمات البرمجية عن بُعد"
 calegarimindsec/exploit-cve-2019-2725
استغلال لـ CVE-2019-2725 في Oracle WebLogic Server، باستخدام طلبات SOAP مصممة لتحقيق تنفيذ التعليمات البرمجية عن بُعد عبر إلغاء تسلسل Java.
 nxenon/cve-2023-44487
أمثلة لتنفيذ مفهوم cve-2023-44487 ( HTTP/2 Rapid Reset Attack )
 aaaademo/confluence-eviljar
بالتعاون مع CVE-2023-22515 لرفع حزمة jar من الخلفية وتحقيق RCE
 olingo99/cve-2019-15107
استغلال إثبات المفهوم لـ CVE-2019-15107، يُقدم شل عكسية عبر حمولة Perl مصممة لاختبار الاختراق التعليمي.
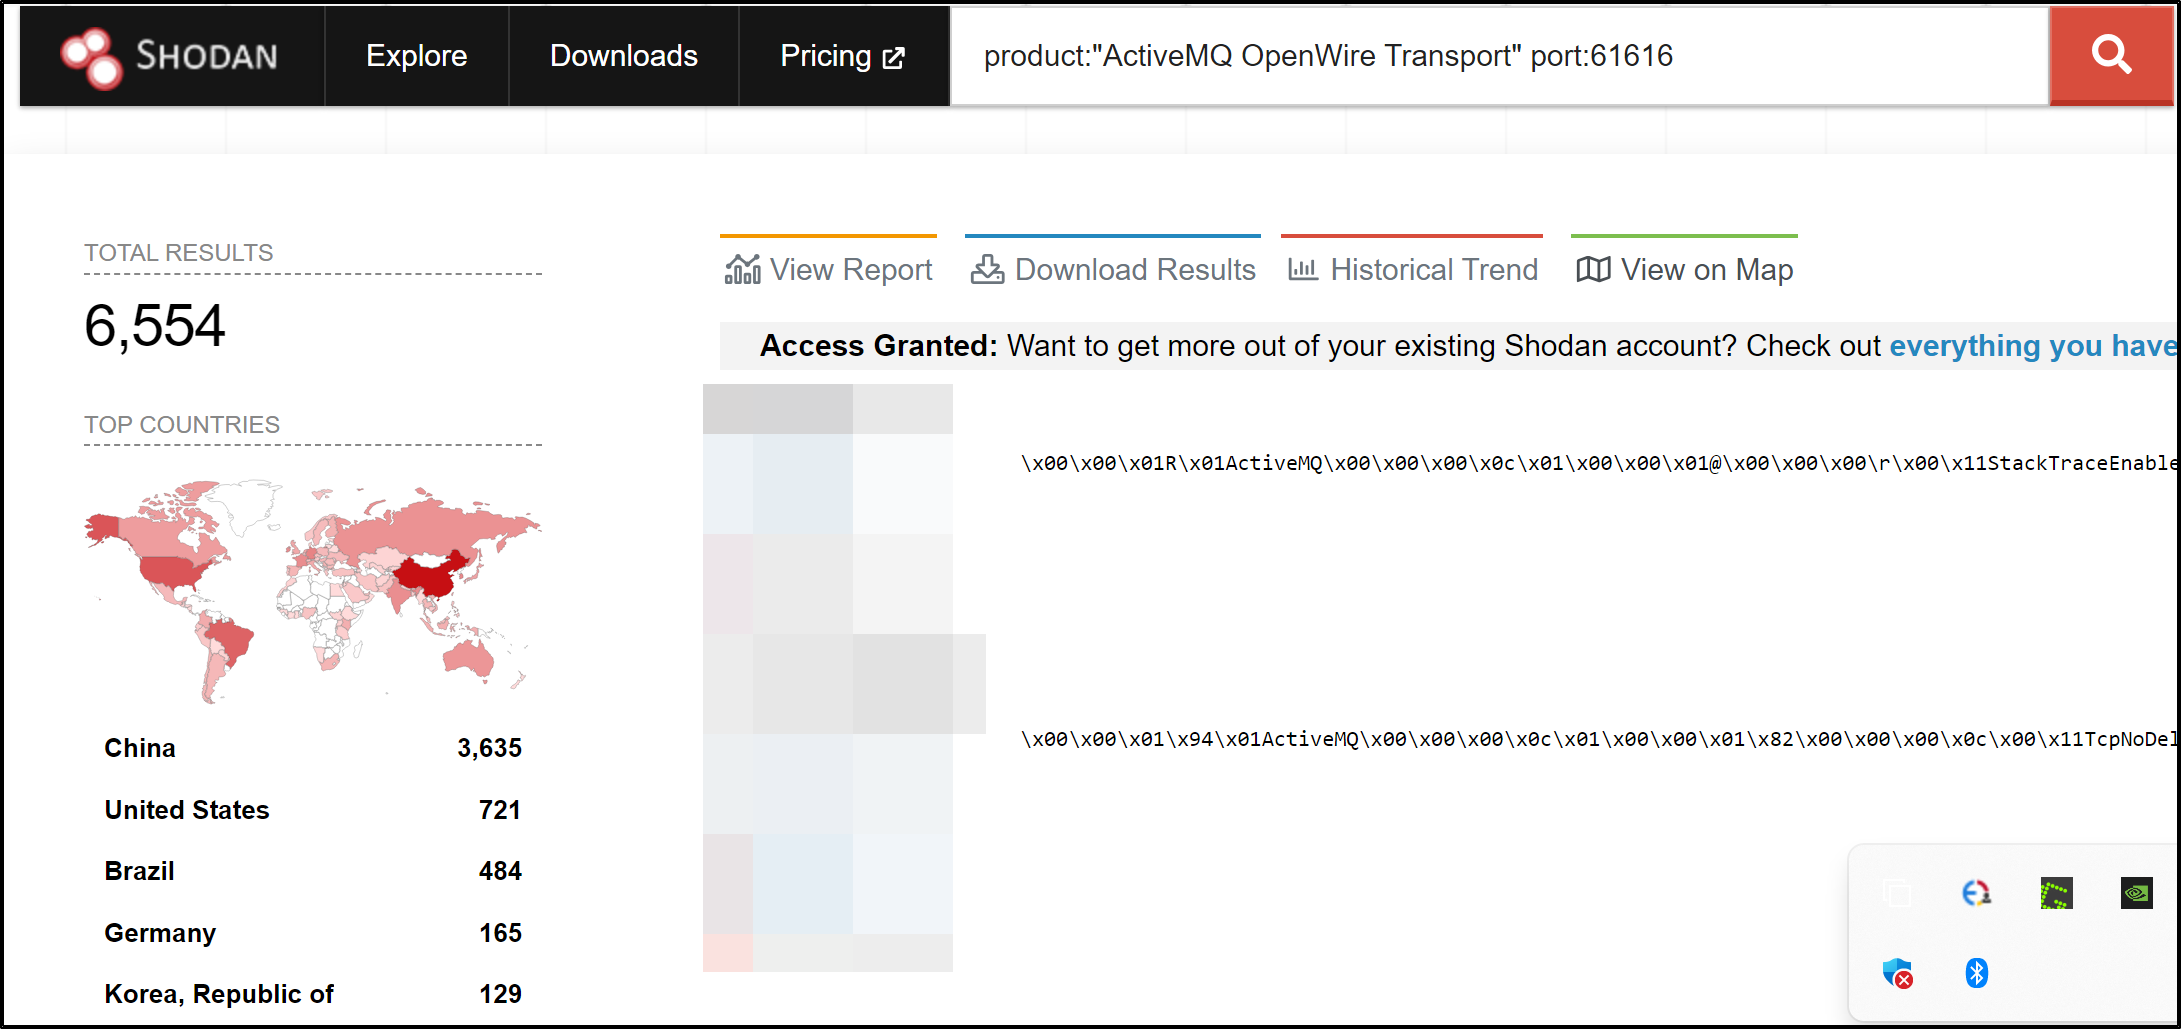
 justdoit-cai/cve-2023-46604-apache-activemq-rce-exp
استغلال تنفيذ التعليمات البرمجية عن بُعد مبني على Python لـ Apache ActiveMQ CVE-2023-46604، يستخدم بروتوكول OpenWire لتسليم حمولات XML لـ RCE غير…
 s4m98/winrar-cve-2023-38831-poc-gen
WinRAR cve-2023-38831-poc-generator
 pushkarup/cve-2023-5360
البرنامج الإضافي Royal Elementor Addons and Templates لـ WordPress قبل الإصدار 1.3.79 لا يتحقق بشكل صحيح من الملفات المرفوعة، مما قد يسمح للمستخدمين…
 7h3h4ckv157/cve-2023-37903
استغلال إثبات مفهوم مستقل لـ CVE-2023-37903 يقوم بتشغيل الثغرة المستهدفة وإنشاء قشرة عكسية.
 yifanzhg/cve-2023-45158
استغلال إثبات المفهوم لـ CVE-2023-45158، وهي ثغرة حقن أوامر في web2py. يوضح تنفيذ تعليمات برمجية عن بعد عبر طلبات HTTP مصممة، بما في ذلك إنشاء…
 saumyajeetdas/cve-2023-46604-rce-reverse-shell-apache-activemq
تحقيق استغلال شل عكسية لأباتشي أكتيف إم كيو (CVE_2023-46604)
 jakabakos/cve-2023-36884-ms-office-html-rce
ثغرة RCE في MS Office وWindows عبر HTML (CVE-2023-36884) - إثبات المفهوم والاستغلال
 byinarie/qu1ckdr0p2
قم بتقديم الملفات بسرعة عبر http أو https باستخدام flask.
 h3xecute/sidecopy-exploits-cve-2023-38831
استغلال إثبات المفهوم لـ CVE-2023-38831، وهي ثغرة RCE في WinRAR. يوضح إنشاء أرشيف ضار مع ملف غير ضار ومجلد برمجيات خبيثة لتنفيذ الحمولة عندما يفتح…
 ripp3rdoc/xamppv3.3.0-bof
كود استغلال إثبات المفهوم لـ XAMPP v3.3.0 — تجاوز سعة المخزن المؤقت في '.ini' (Unicode + SEH)
 48484848484848/jmeter-cve-2018-1297-
# بيئة Apache JMeter RMI معرضة للخطر داخل Docker لثغرة CVE-2018-1297 الخاصة بإلغاء التسلسل وتنفيذ الأوامر عن بُعد، مع أوامر استغلال ysoserial والتحقق…
 hashcat/princeprocessor
مولّد مرشحات كلمات مرور مستقل باستخدام خوارزمية PRINCE








