
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
 laburity/cve-2022-31814
استغلال محدث - pfBlockerNG <= 2.1.4_26 RCE غير مصادق عليه (CVE-2022-31814)
 kurtulusakyuz/ionstack_s21
بحث سلسلة استغلال يستهدف CVE-2026-43499 على Samsung Galaxy S21
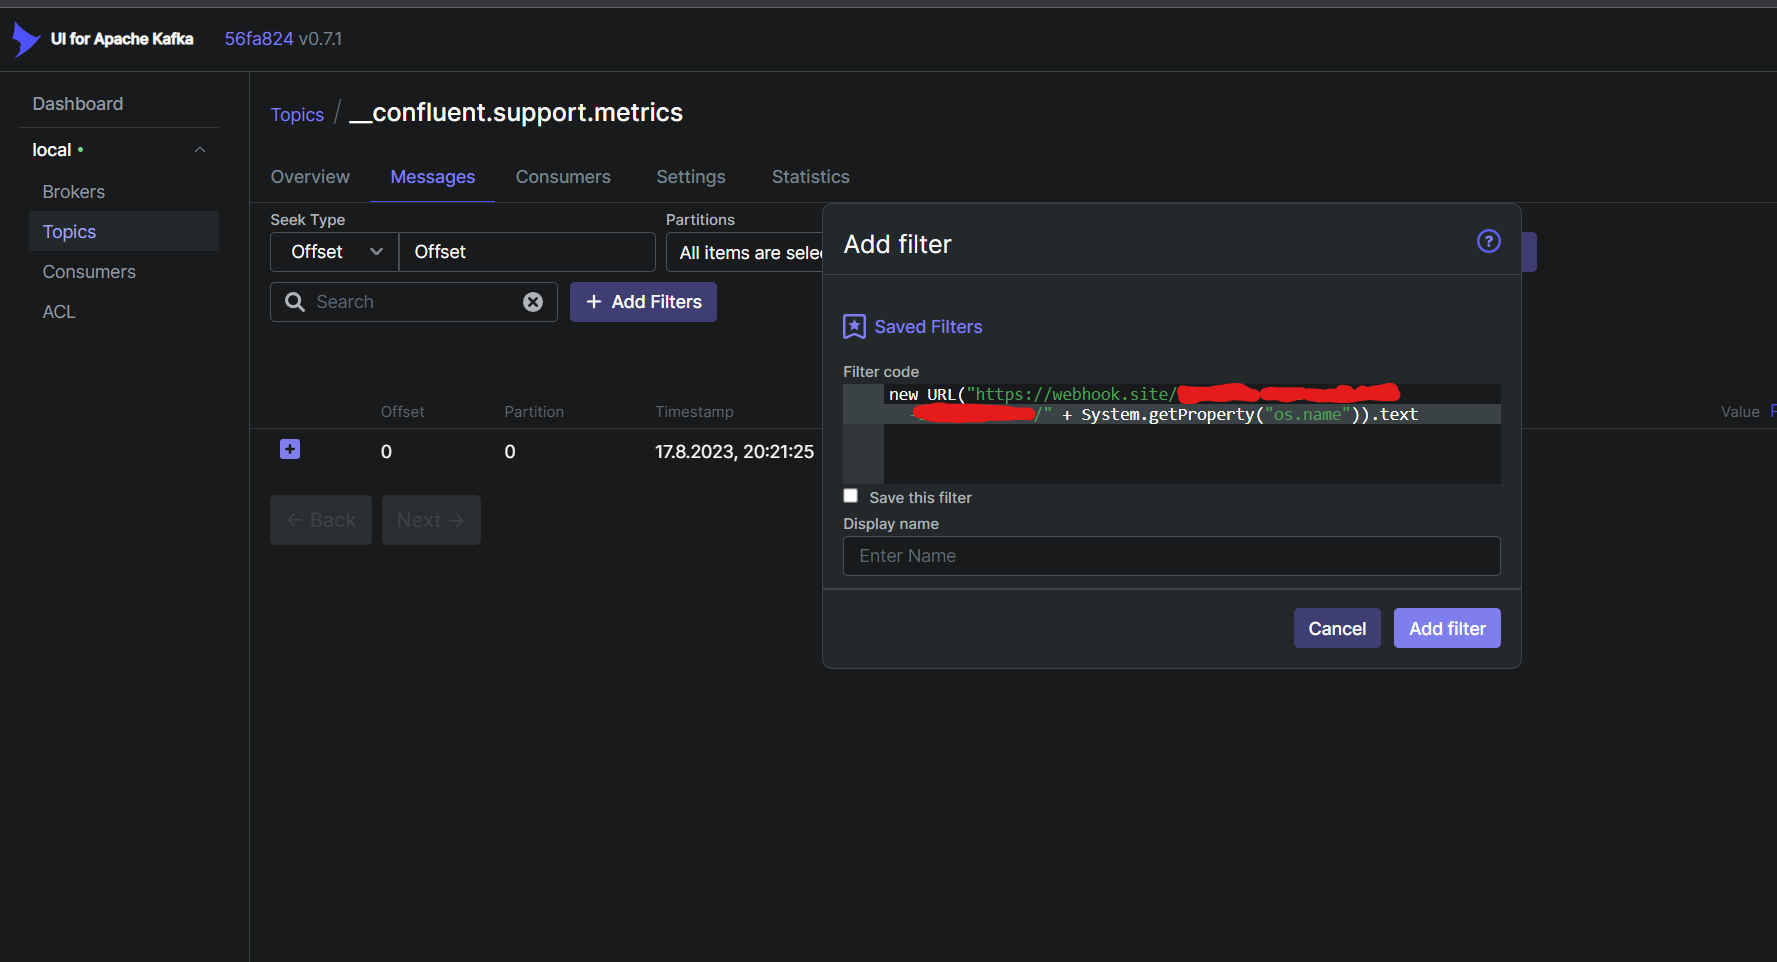 bobtheshoplifter/cve-2023-52251-poc
CVE-2023-52251 توجد ثغرة تنفيذ تعليمات برمجية عن بُعد في provectus/kafka-ui.
 llamaonsecurity/cve-2018-12533
مولّد الحمولات واستغلال إثبات المفهوم (PoC) لثغرة CVE-2018-12533 (إلغاء تسلسل/حقن EL في Richfaces) مع بيئة ضعيفة قائمة على Docker للممارسة.
 ghostsec420/shatteredftp
Shattered هي أداة وإثبات مفهوم (POC) للثغرات الجديدة في CrushedFTP، نصوص استغلال CVE: CVE-2025-2825 مقابل CVE-2025-31161
 xyplex3/redteamcoin
Red Team Coin لعمليات تعدين العملات الرقمية.
 jbaines-r7/staystaystay
إثبات المفهوم لـ CVE-2021-1585: Cisco ASA Device Manager RCE
 vvirei333/abrake27
iOS 27 kernelcache RE: خريطة إرسال SEP، فرق AMFI، سير عمل Ghidra
 dinosn/cve-2026-87902-wordpress-lfi-lab
مختبر إعادة إنتاج + ماسح قائمة عناوين URL + إثبات مفهوم لـ CVE-2026-87902 / GHSA-7hp8-65ch-5whp — ثغرة LFI غير مصادق عليها في WordPress…
 xfox64x/cve-2018-11776
إنشاء بيئة ضعيفة وPoC
 zabuqasem/gogs-cve-2025-8110
CVE-2025-8110 PoC
 n1et/cve-2026-46529
استغلال RCE لـ Evince/xreader/Atril لثغرة CVE-2026-46529
 y5neko/cve-2026-8461-exp
استغلال إثبات المفهوم لـ CVE-2026-8461، وهي كتابة خارج الحدود في الكومة في مفكك شفرة MagicYUV الخاص بـ FFmpeg، مما يحقق تنفيذ التعليمات البرمجية عن…
 momika233/cve-2020-16898-exp
استغلال لـ CVE-2020-16898، ثغرة تنفيذ برمجيات عن بعد في مكدس TCP/IP لويندوز في توجيه المصدر IPv6. يقدم كود برهان المفهوم لاختبار الأمان.
 hexx0r/cve-2015-6132
Microsoft Office / زرع DLL لكائنات COM
 momika233/cve-2024-21006
استغلال إثبات المفهوم لثغرة CVE-2024-21006 التي تستهدف خادم Oracle WebLogic Server عبر T3/IIOP، مما يتيح وصولاً عن بُعد دون مصادقة إلى بيانات حرجة.
 cxzero/cve-2022-42889-text4shell
CVE-2022-42889 المعروف بـ Text4Shell بحث و PoC
 jas502n/cve-2015-5254
ActiveMQ إلغاء التسلسل RCE








