
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit
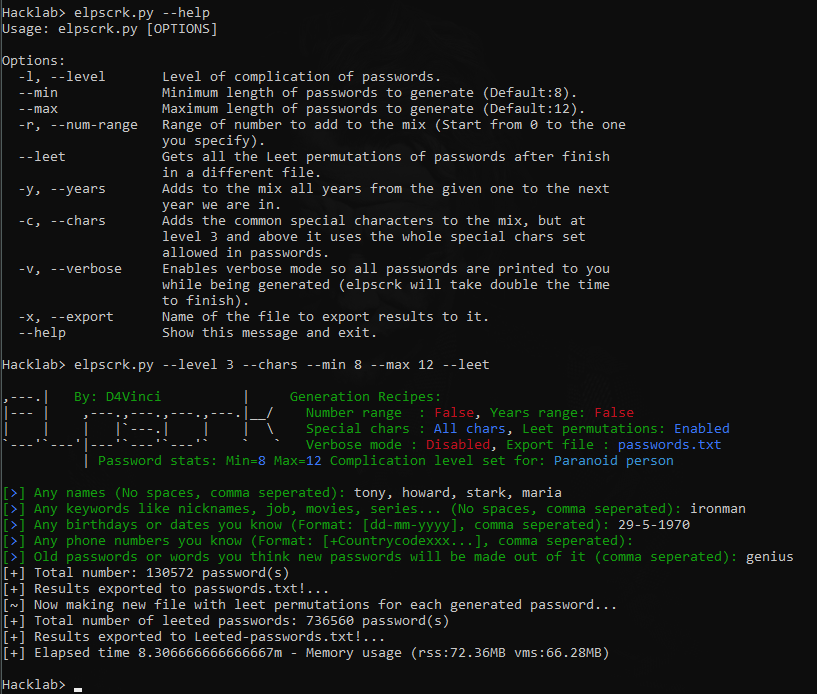
 d4vinci/elpscrk
مولد قوائم كلمات ذكي يعتمد على التوصيف الشخصي للمستخدم، التباديل، والإحصائيات. (سمي على اسم الأداة نفسها في مسلسل Mr.Robot الحلقة S01E01)
 infobyte/emploleaks
أداة OSINT تساعد في اكتشاف أعضاء شركة لديهم بيانات اعتماد مسربة.
 notmedic/netntlmtosilverticket
SpoolSample -> Responder مع تخفيض NetNTLM -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
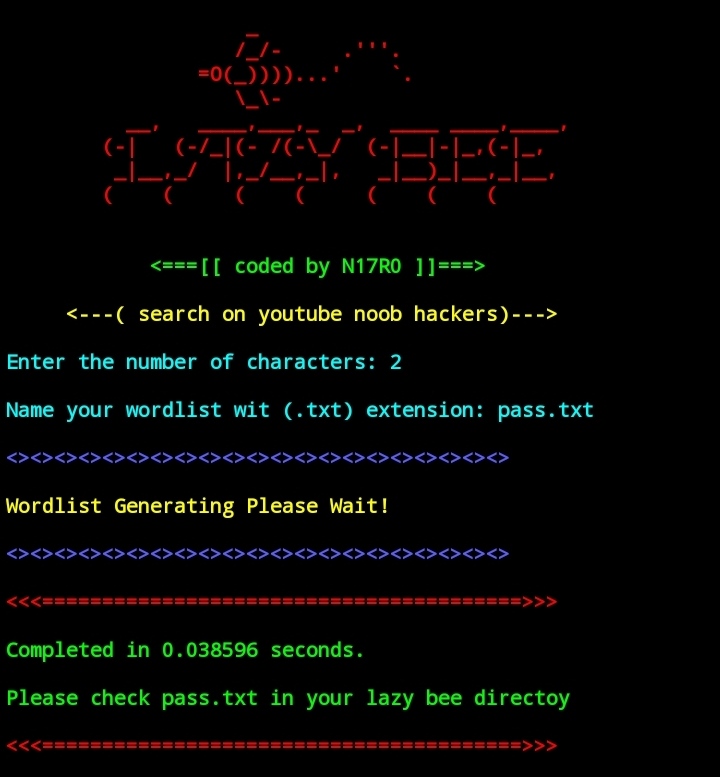 noob-hackers/lazybee
إنشاء أفضل قائمة كلمات من أداة بايثون في تيرمكس
 lachesis/scallion
مولّد هاش Onion يعمل على GPU
 meliht/mr.sip
إطار تقييم أمان SIP لمختبري اختراق VoIP. عُرض في DEFCON و BlackHat و Offzone.
 lithnet/ad-password-protection
مرشح كلمات مرور Active Directory يتضمن التحقق من كلمات المرور المخترقة وقواعد تعقيد مخصصة
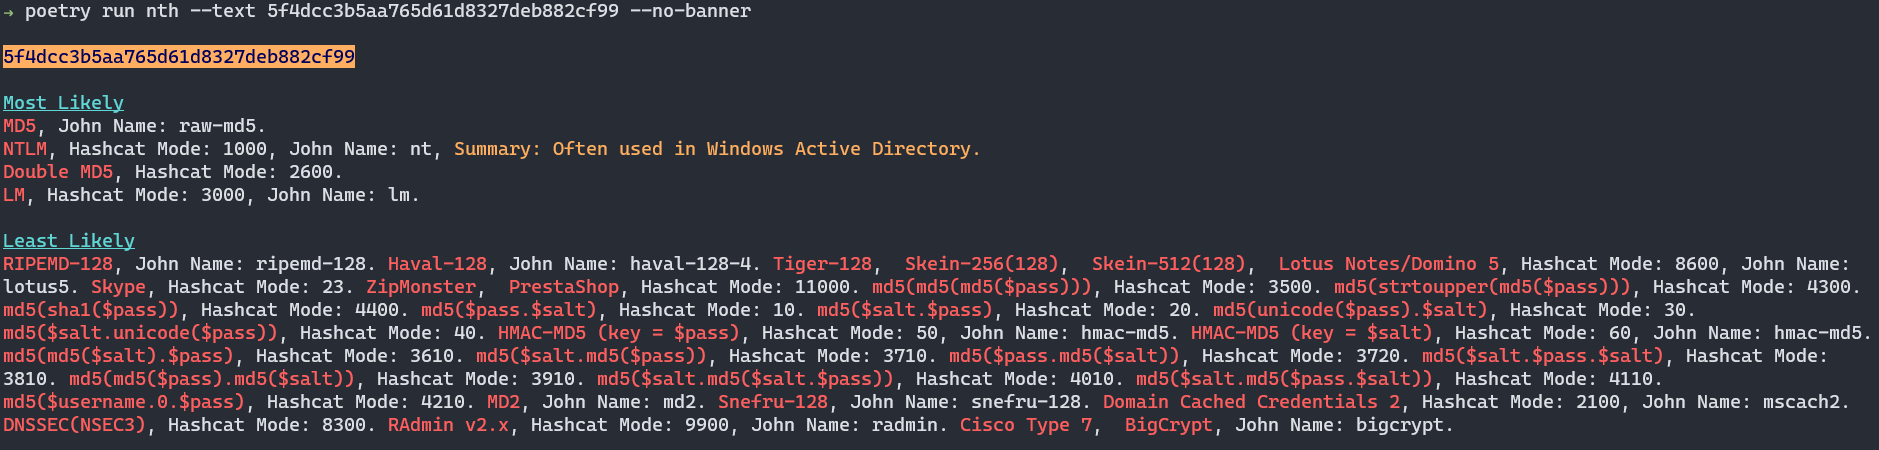 bee-san/name-that-hash
تعرف على أكثر من 300 نوع من أنواع التجزئة (hash) فورًا عبر واجهة سطر الأوامر (CLI) أو تطبيق ويب. يُعطي أولوية للتجزئة الشائعة، ويوفر ملخصات، ويتكامل…
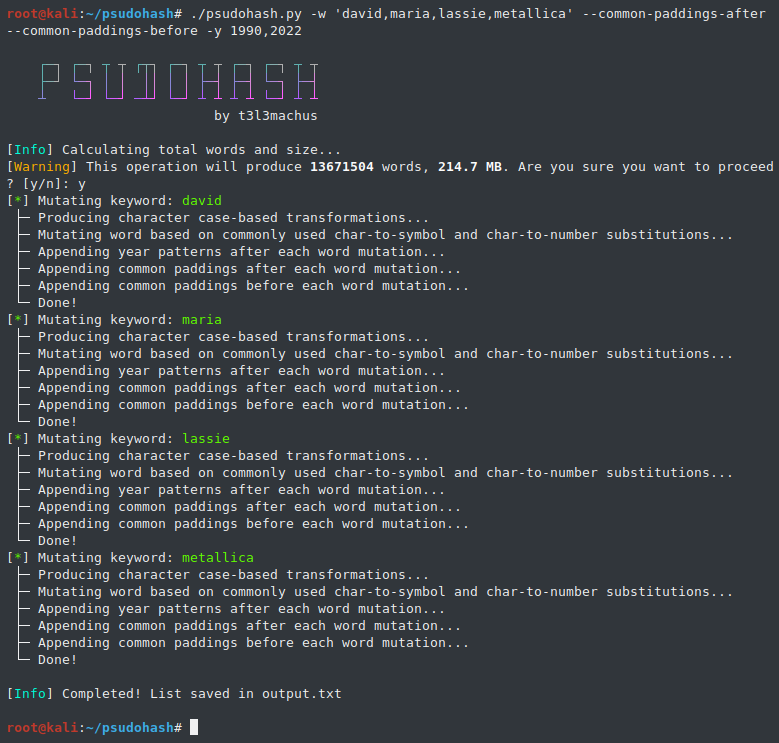 t3l3machus/psudohash
يولد ملايين من تحوّلات كلمات المرور المستندة إلى الكلمات المفتاحية في ثوانٍ.
 g0tmi1k/debian-ssh
Debian OpenSSL PRNG قابل للتنبؤ (CVE-2008-0166)
 evilmog/ntlmv1-multi
أداة متعددة الاستخدامات لـ NTLMv1
 urbanadventurer/username-anarchy
أدوات أسماء المستخدمين لاختبار الاختراق
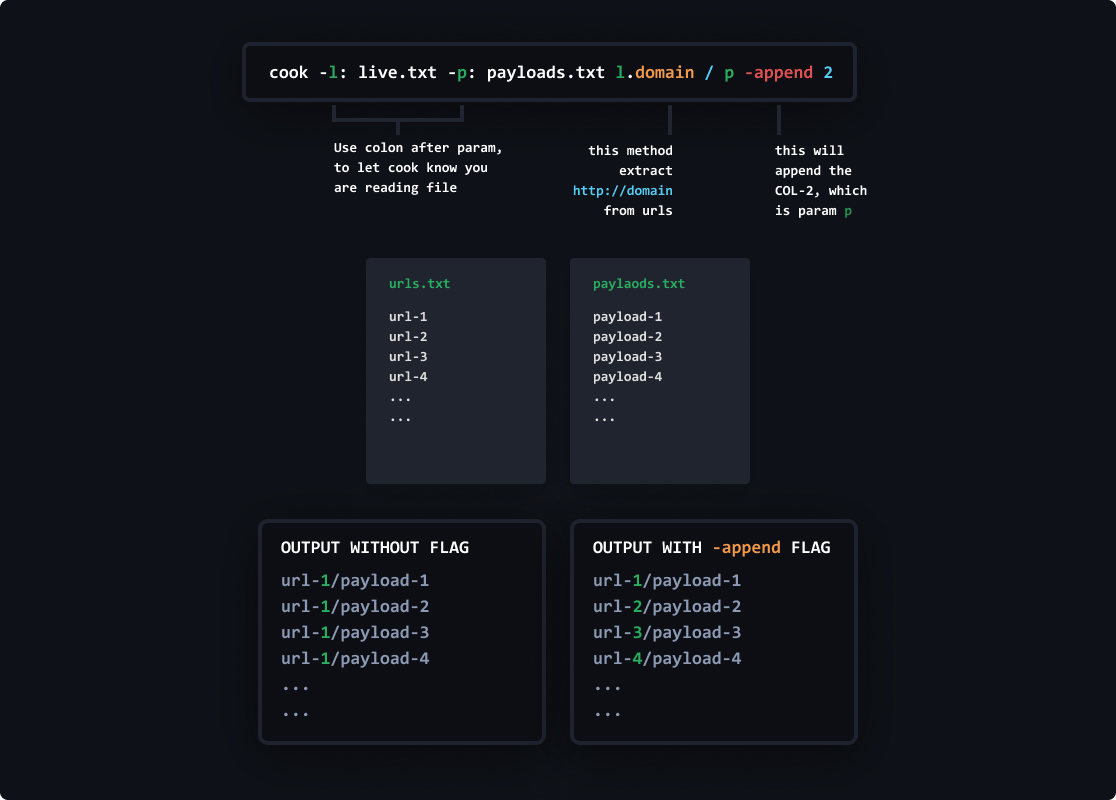 glitchedgitz/cook
إطار عمل لقوائم الكلمات لتلبية اهتماماتك مع قوائم الكلمات الخاصة بك. مخصص لباحثي الأمن، صائدي الثغرات، والقراصنة.
 hash3lizer/wifibroot
أداة اختبار اختراق/كسر للشبكات اللاسلكية (WPA/WPA2). تقوم بالتقاط وكسر المصافحة الرباعية (4-way handshake) ومفتاح PMKID. كما تدعم وضع إلغاء…
 peewpw/invoke-wcmdump
نص PowerShell لتفريغ بيانات اعتماد Windows من مدير بيانات الاعتماد
 someshkar/colabcat
:smiley_cat: تشغيل Hashcat على Google Colab مع النسخ الاحتياطي واستعادة الجلسة.
 jayy001/search-that-hash
🔎يبحث في Hash APIs لكسر الـ hash الخاص بك بسرعة🔎 إذا لم يتم العثور على الـ hash، يقوم تلقائيًا بتوجيهه إلى HashCat⚡
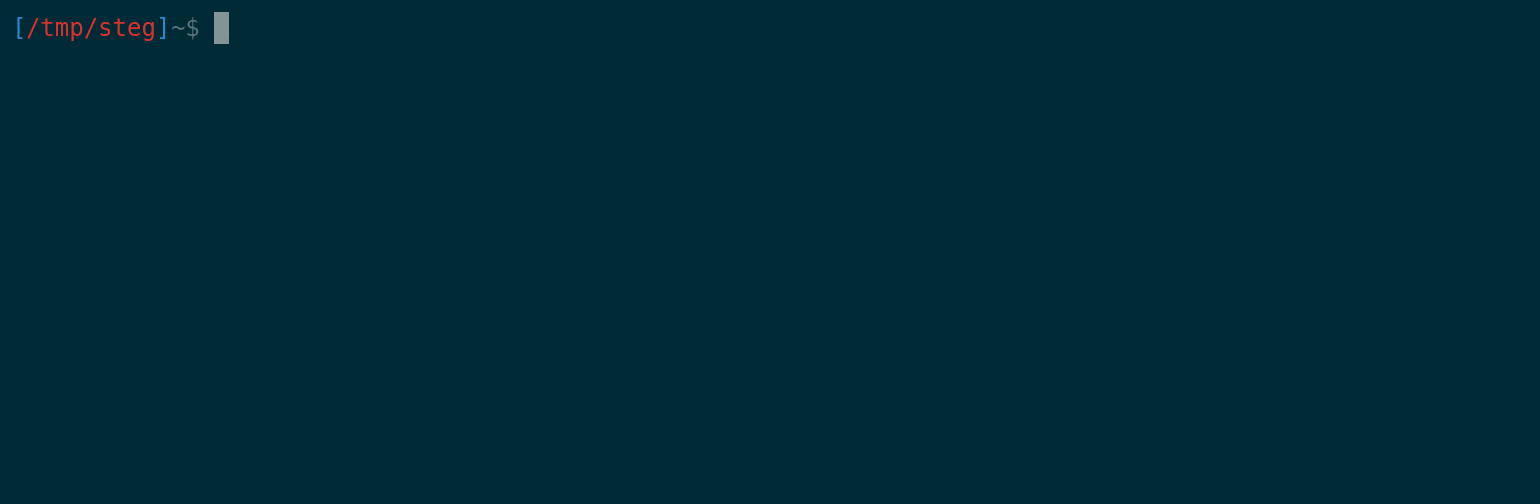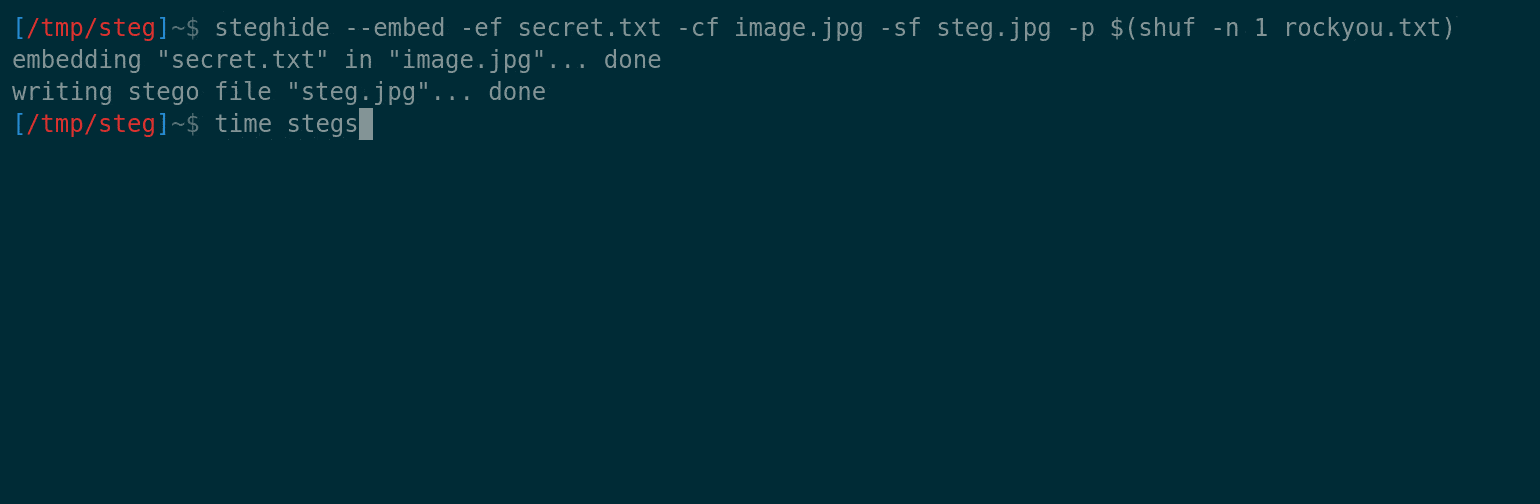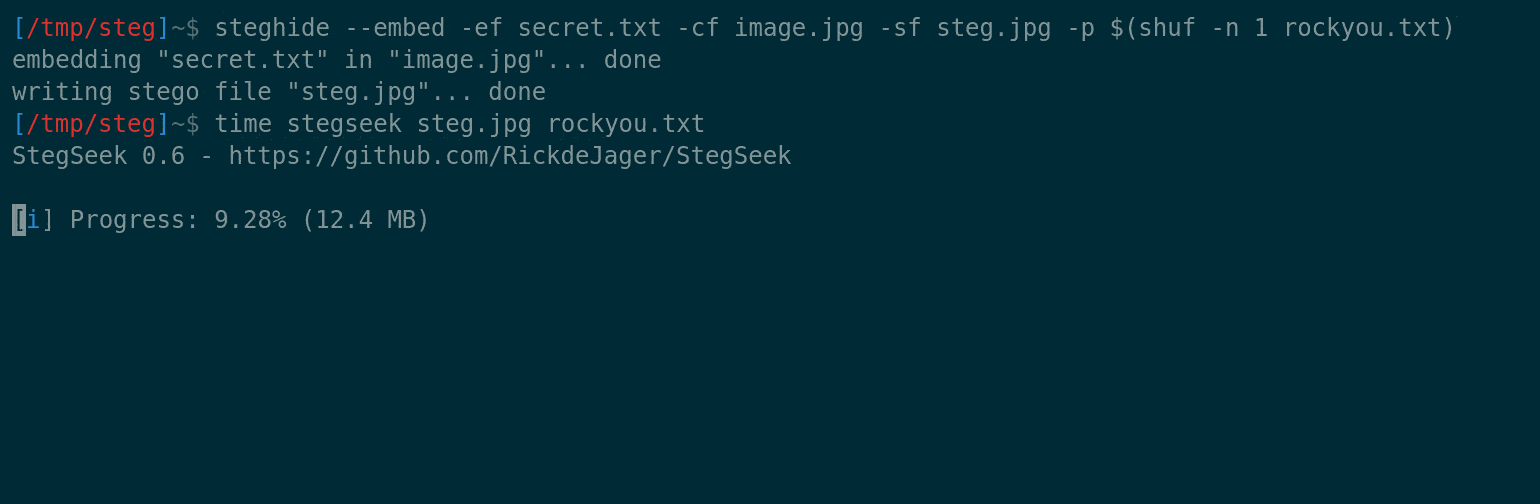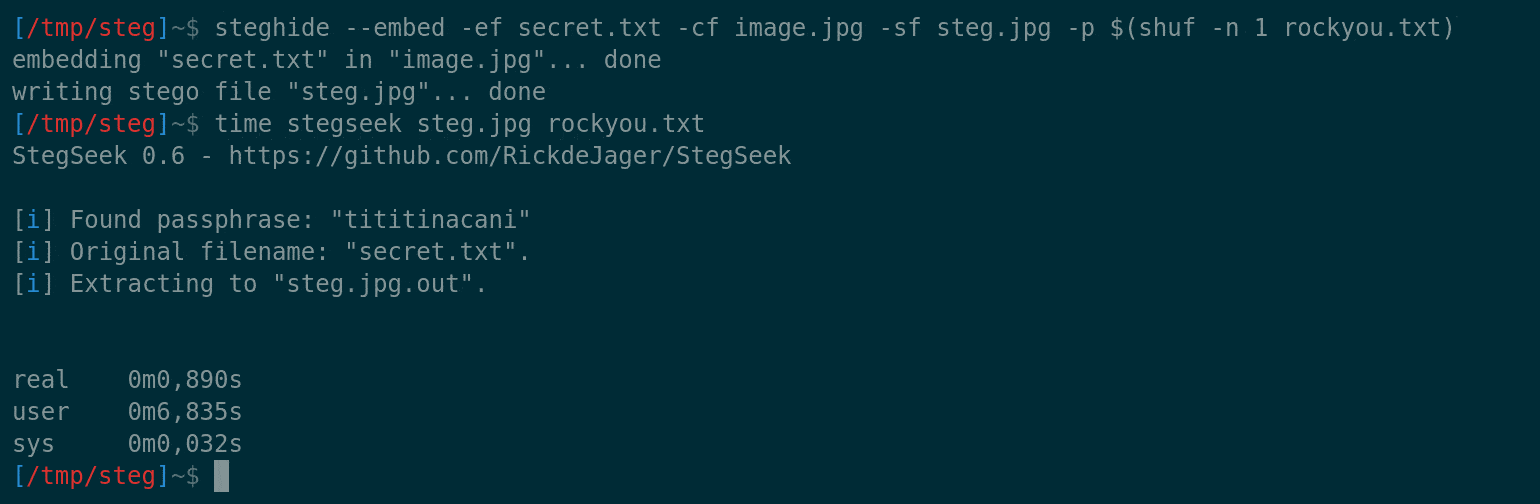 rickdejager/stegseek
:zap: أسرع أداة كسر steghide في العالم، تعالج ملايين كلمات المرور في الثانية :zap:







