
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 pushpenderindia/thorse
THorse هو مولد RAT (حصان الإدارة عن بعد) لأنظمة ويندوز/لينكس مكتوب بلغة Python 3.
 utkusen/turkce-wordlist
دراسة أجريت لتحليل اختيارات كلمات المرور للمستخدمين الأتراك.
 xiangsi-howard/ctf---cve-2011-2523
شرح خطوة بخطوة لـ CTF يستغل الباب الخلفي vsftpd 2.3.4 (CVE-2011-2523) لالتقاط وكسر /etc/shadow و /etc/passwd من Metasploitable 2.
 tenable/routeros
أدوات البحث الأمني لـ RouterOS وإثباتات المفاهيم
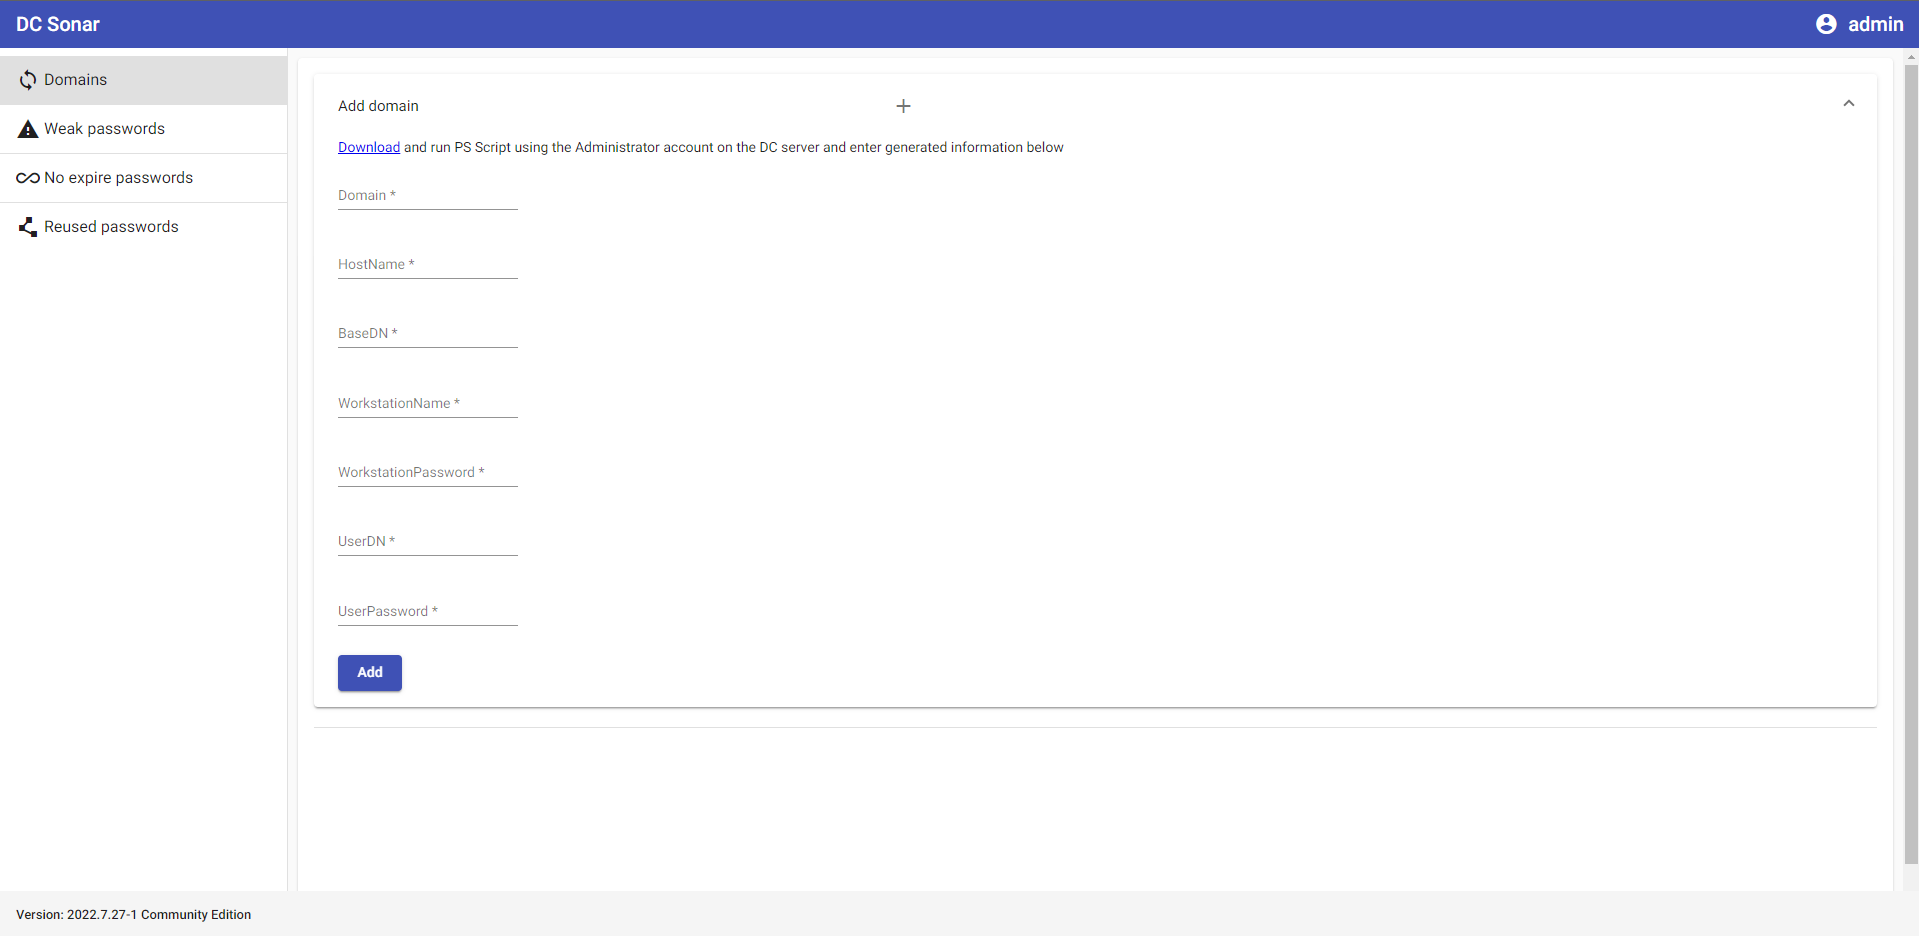 st1lly/dc-sonar
تحليل نطاقات AD للمخاطر الأمنية المتعلقة بحسابات المستخدمين
 00xglitch/bella
Bella هي أداة تنقيب عن البيانات بعد الاستغلال وأداة إدارة عن بُعد لنظام macOS، مكتوبة بلغة Python خالصة. 🍎💻
 ffffffff0x/digital-privacy
مصادر حماية المعلومات والاستخبارات مفتوحة المصدر (OSINT) | حل متكامل لجمع وحماية وتنظيف الخصوصية الرقمية، بالإضافة إلى مواجهة الاستخبارات مفتوحة…
 x-c3ll/sharpntlmrawunhide
نسخة C# من NTLMRawUnHide

 secuproject/adenum
AD Enum هي أداة اختبار اختراق تسمح باكتشاف الأخطاء في التهيئة عبر بروتوكول LDAP واستغلال بعض هذه الثغرات باستخدام Kerberos.
 ritvikb99/dark-fantasy-hack-tool
أداة DDOS: لإسقاط المواقع الصغيرة باستخدام فيضان HTTP. ماسح المنافذ: لمعرفة المنافذ المفتوحة لموقع ما. متصدع كلمة مرور FTP: لاختراق نظام الملفات…
 orange-cyberdefense/haiti
🔑 A CLI tool to identify the hash type of a given hash.
 p1ckzi/cve-2022-35513
CVE-2022-35513 | blink1-pass-decrypt
 0xsyr0/vx-underground-wordlist
قائمة كلمات لكسر كلمة مرور ملف .zip
 hellgatecorp/docxnginxfx
Deep File Forensic. إنشاء أو التلاعب بقوائم الكلمات من المستندات النصية (مثل: لاستخدامها في القوة العمياء). احفظها سطرًا سطرًا كملف ثنائي .BIN أو…
 robertguetzkow/ets5-password-recovery
ETS5 Password Recovery Tool هي إثبات مفهوم لـ CVE-2021-36799
 assurancemaladiesec/ad-description-password-finder
استرجاع وصف حسابات AD والبحث عن كلمة مرور فيها
 ilk-toolkit/ilk-toolkit
أداة تقوم تلقائيًا بتثبيت وتكوين جميع الأدوات اللازمة لتحويل توزيعة لينكس اليومية الخاصة بك إلى آلة اختبار اختراق.








