
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 blackarch/wordlistctl
جلب، تثبيت والبحث في أرشيفات قوائم الكلمات من المواقع ونظائر التورنت.
 aaaguirrep/offensive-docker
Offensive Docker هي صورة تحتوي على الأدوات الهجومية الأكثر استخدامًا لإنشاء بيئة بسهولة وسرعة لتنفيذ التقييمات على الأهداف.
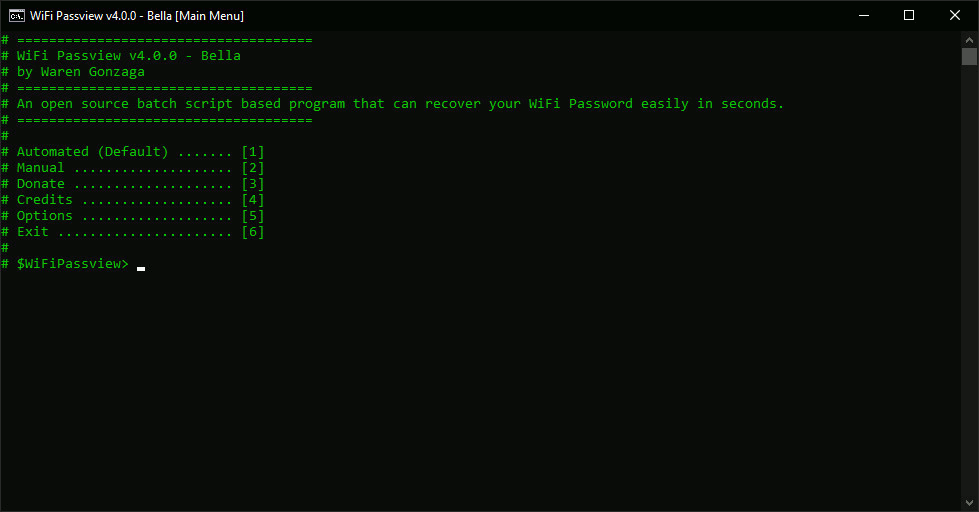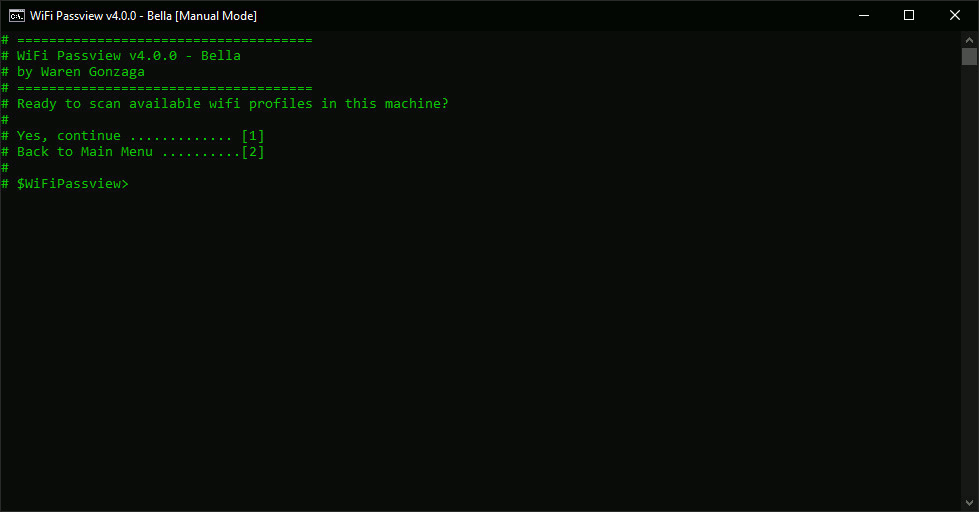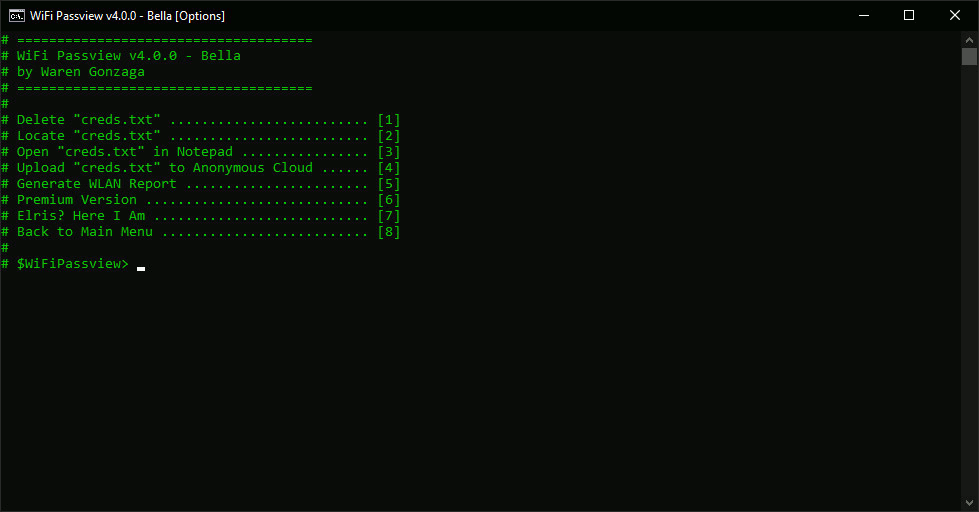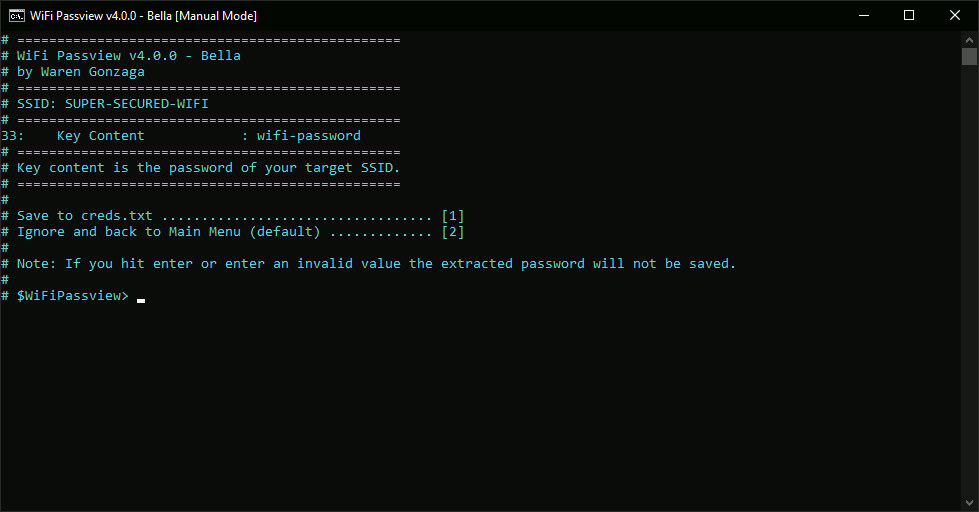 warengonzaga/wifi-passview
WiFi Passview مبني على سكربت دفعي مفتوح المصدر لنظام ويندوز!
 gentilkiwi/mimikatz
أداة صغيرة للعب مع أمان Windows
 qsecure-labs/deadmatter
أداة استخراج بيانات الاعتماد المستقلة عن الإزاحة
 nu11secur1ty/kousei
إطار عمل Python/Go يُنشئ طلبات إثبات مفهوم لحقن SQL، ويؤتمت هجمات sqlmap، ويدير نصوص استغلال معيارية مع اكتشاف المعاملات والتنظيف.
 garagehq/nightcrawler
هاتف يعمل كأداة اختبار اختراق للفريق الأحمر مدعومة بالذكاء الاصطناعي المحلي
 nu11secur1ty/complete-google-dorks
مجموعة منسقة من استعلامات Google dork للاستطلاع المتقدم عبر محركات البحث، لكشف قواعد البيانات المكشوفة، وملفات الإعدادات، ولوحات الإدارة، والثغرات…
 pennyw0rth/netexec
إطار عمل ما بعد الاستغلال لاختبار المصادقة الشبكية الآلي، وجمع بيانات الاعتماد، والحركة الجانبية عبر بيئات Windows/AD مع دعم بروتوكولات معيارية.
 p3ng0s/archlive
ISO حي لفريق الاختراق الميداني للوصول المادي مبني على Arch Linux
 abraxas/gatex
تطبيق كسر الحماية الثنائي FortinetHunter (@YogSoth0). جزء من CTF الخاص بـ FortinetHunter. باب ELF: ملف Nuitka onefile مجرّد، مدقّق Argon2id مشوّش بـ…
 expert21/hermes-osint
هيرميس — إطار عمل مؤقت من OSINT يعمل بواسطة Docker للاختبار والتعديل وأتمتة التحقيقات الآمنة.
 matrix07ksa/brute_force
هجوم القوة الغاشمة Gmail Hotmail Twitter Facebook Netflix
 joelgmsec/evilnovnc
منصة تصيد احتيالي فورية تتجاوز المصادقة الثنائية (2FA) عبر جلسة متصفح noVNC حية، وتلتقط الكوكيز وكلمات المرور المحفوظة وسجل التصفح والملفات التي تم…
 ghcohu/decrypt-passwords-for-huawei-routers-and-switches-cve-2012-4960
يفك تشفير كلمات مرور أجهزة التوجيه والمحولات من Huawei باستخدام وضع DES ECB، مستغلًا التشفير الضعيف CVE-2012-4960. نص Python لاستعادة كلمات المرور من…
 zerbea/hcxdumptool
أداة صغيرة لالتقاط الحزم من أجهزة wlan.
 zerbea/hcxtools
مجموعة صغيرة من الأدوات لتحويل الحزم من ملفات الالتقاط إلى ملفات الهاش لاستخدامها مع Hashcat أو John the Ripper.
 0rcruxe/pass-ta-key
PoC that extracts the Google Password Manager Security Domain Secret from Chrome process memory and decrypts synced GPM passkey ECDSA P-256 private…






