#1
أدوات كسر كلمات المرور والقوة الغاشمة وقوائم الكلمات واختبار بيانات الاعتماد.
موصى به من Kitploit
 mbadanoiu/artemis2hashcat
تنفيذ بلغة بايثون 3 لتحويل هاشات Artemis PBKDF2WithHmacSHA1 إلى صيغة hashcat
 tieulong21prosper/detect_bruteforce
كشف هجوم القوة الغاشمة باستخدام CVE-2021-34527
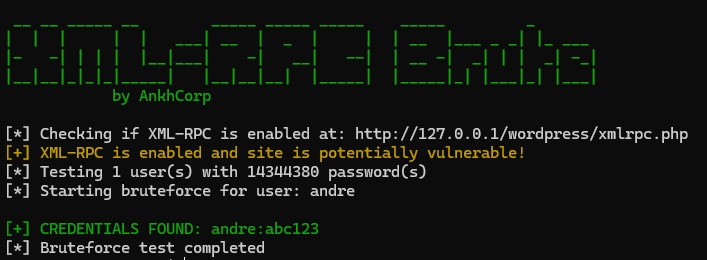 ankhcorp/xmlrpc-brute
تختبر هذه الأداة تثبيتات ووردبريس لثغرات المصادقة في XML-RPC.
 h3x0v3rl0rd/gmsa_dumper
أداة Python تقرأ كتل كلمات مرور gMSA القابلة للوصول من Active Directory وتستخرج كلمات المرور كنص صريح لاستخدامها في عمليات تدقيق الأمان وعمليات…
 cmadhushanka/cve-2023-32784-exploitation
السنة 2 الفصل الدراسي 1 مهمة برمجة النظم والشبكات
 moon1705/easy_security
مشروع مع sublist3r, massan, CVE-2018-15473, ssh bruteforce, ftp bruteforce و nikto.
 aramosf/cve-2026-61500
Python PoC ومختبر Docker لـ CVE-2026-61500: يستعيد حالة PRNG الخاصة بـ Rejetto HFS V8 لتزوير ملف تعريف جلسة المسؤول وتحقيق RCE عبر server_code.
 mrhenrike/embedxpl-forge
إطار تقييم أمن الأجهزة المدمجة — 700 وحدة، 350 ثغرة CVE، 55 مورّدًا، محرك مجموعات APT. يغطي أجهزة التوجيه، وكاميرات IP، ووحدات GPON ONT، وأجهزة CPE…
 hac01/azure-pentesting-suite
مجموعة أدوات Go لتقييمات أمان Azure المصرح بها: تُعدّد الاشتراكات والموارد، وتدقّق في حالات الضبط الخاطئ، وتهاجم تخزين Blob العام بشكل مجهول.
 rix4uni/wordlist
مجموعة منسقة من قوائم الكلمات المخصصة للـ fuzzing، وتعداد DNS، واكتشاف المعاملات، وبيانات الاعتماد الافتراضية، بالإضافة إلى مُولِّد بلغة Go لقوائم…
 fl0ydsec/cve-2026-63030
مستغل جماعي بلغة Python وكاشف لسلسلة RCE قبل المصادقة في نواة WordPress CVE-2026-63030 وCVE-2026-60137، تربط حقن SQL بالتنفيذ عن بُعد للتعليمات…
 g0tmi1k/kippo-g0tmi1k
خادم SSH وهمي متوسط التفاعل يسجّل هجمات القوة الغاشمة وتفاعلات الصدفة الكاملة للمهاجم، مع خيارات تخصيص لتقليل البصمة.
 polosss/by-poloss..-..cve-2026-19125
إثبات مفهوم موثّق يستغل تجاوز المصادقة غير الموثّق في EthPress <= 2.3.5، مما يمنح جلسة مسؤول WordPress عبر عنوان محفظة.
 mandiant/gopacket
منفذ Go كامل لـ Impacket - 63 أداة CLI و24 مكتبة لهجمات بروتوكولات Windows وActive Directory، مُجمَّعة في ملف ثنائي واحد بدون تبعيات.
 byt3bl33d3r/sprayingtoolkit
نصوص برمجية لجعل هجمات رش كلمات المرور ضد Lync/S4B وOWA وO365 أسرع بكثير، وأقل عناءً، وأكثر كفاءة.
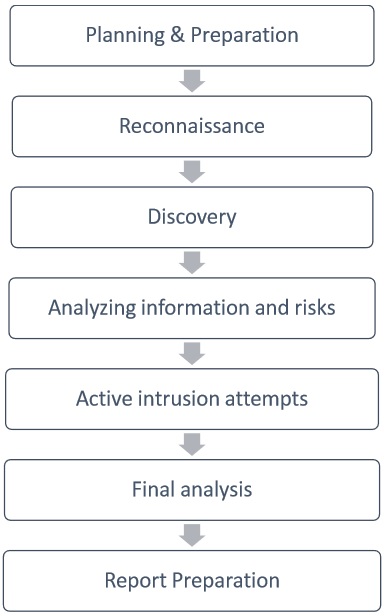 sundowndev/hacker-roadmap
مجموعة من أدوات الاختراق والموارد والمراجع لممارسة الاختراق الأخلاقي.
 byt3bl33d3r/crackmapexec
سكين الجيش السويسري لاختبار اختراق الشبكات