
 #1
أدوات كسر كلمات المرور والقوة الغاشمة وقوائم الكلمات واختبار بيانات الاعتماد.
موصى به من Kitploit
 langz337/cve-2026-14281
ماسح ضخم واستغلال لهدف واحد لـ CVE-2026-14281، وهو تصعيد صلاحيات غير مُصادَق عليه في إضافة WordPress Automation Web Platform عبر تسجيل REST.
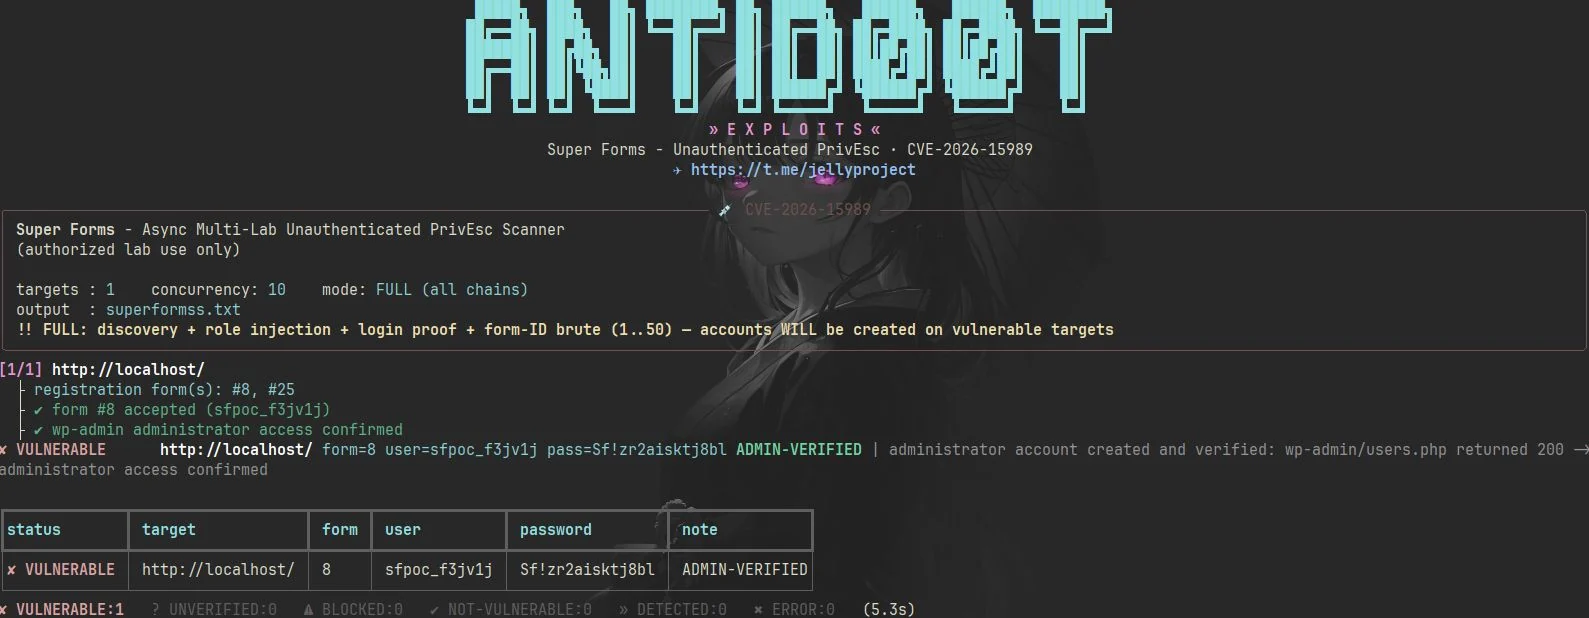 antid00t/cve-2026-15989
ماسح PoC بلغة Python للثغرة CVE-2026-15989، يستغل حقن الأدوار غير المصادق عليه في WordPress Super Forms لإنشاء حسابات مسؤول والتحقق من الوصول.
 mythicagents/xenon
وكيل Mythic لنظام Windows مكتوب بلغة C
 bandrel/hashcatrosetta
محلل ومفسر قواعد Hashcat - حجر رشيد لفك رموز صيغة قواعد hashcat
 aramosf/cve-2026-61500
Python PoC ومختبر Docker لـ CVE-2026-61500: يستعيد حالة PRNG الخاصة بـ Rejetto HFS V8 لتزوير ملف تعريف جلسة المسؤول وتحقيق RCE عبر server_code.
 mrhenrike/embedxpl-forge
إطار تقييم أمن الأجهزة المدمجة — 700 وحدة، 350 ثغرة CVE، 55 مورّدًا، محرك مجموعات APT. يغطي أجهزة التوجيه، وكاميرات IP، ووحدات GPON ONT، وأجهزة CPE…
 rix4uni/wordlist
مجموعة منسقة من قوائم الكلمات المخصصة للـ fuzzing، وتعداد DNS، واكتشاف المعاملات، وبيانات الاعتماد الافتراضية، بالإضافة إلى مُولِّد بلغة Go لقوائم…
 hac01/azure-pentesting-suite
مجموعة أدوات Go لتقييمات أمان Azure المصرح بها: تُعدّد الاشتراكات والموارد، وتدقّق في حالات الضبط الخاطئ، وتهاجم تخزين Blob العام بشكل مجهول.
 polosss/by-poloss..-..cve-2026-19125
إثبات مفهوم موثّق يستغل تجاوز المصادقة غير الموثّق في EthPress <= 2.3.5، مما يمنح جلسة مسؤول WordPress عبر عنوان محفظة.
 fl0ydsec/cve-2026-63030
مستغل جماعي بلغة Python وكاشف لسلسلة RCE قبل المصادقة في نواة WordPress CVE-2026-63030 وCVE-2026-60137، تربط حقن SQL بالتنفيذ عن بُعد للتعليمات…
 mandiant/gopacket
منفذ Go كامل لـ Impacket - 63 أداة CLI و24 مكتبة لهجمات بروتوكولات Windows وActive Directory، مُجمَّعة في ملف ثنائي واحد بدون تبعيات.
 boydhacks/ntlmscout
أداة استطلاع لنقاط نهاية NTLM غير المصادق عليها تقوم بفك تشفير تحديات Type-2 عبر HTTP وSMB وMSSQL وSMTP وIMAP وPOP3 وNNTP وLDAP وRDP لاستخراج تفاصيل…
 faceless0x7/cve-2026-93453
أداة Python لإثبات المفهوم للثغرة CVE-2026-93453، وهي ثغرة تسميم رابط إعادة تعيين كلمة المرور في SOGo عبر ترويسة Origin التي يتحكم بها المهاجم، مما…
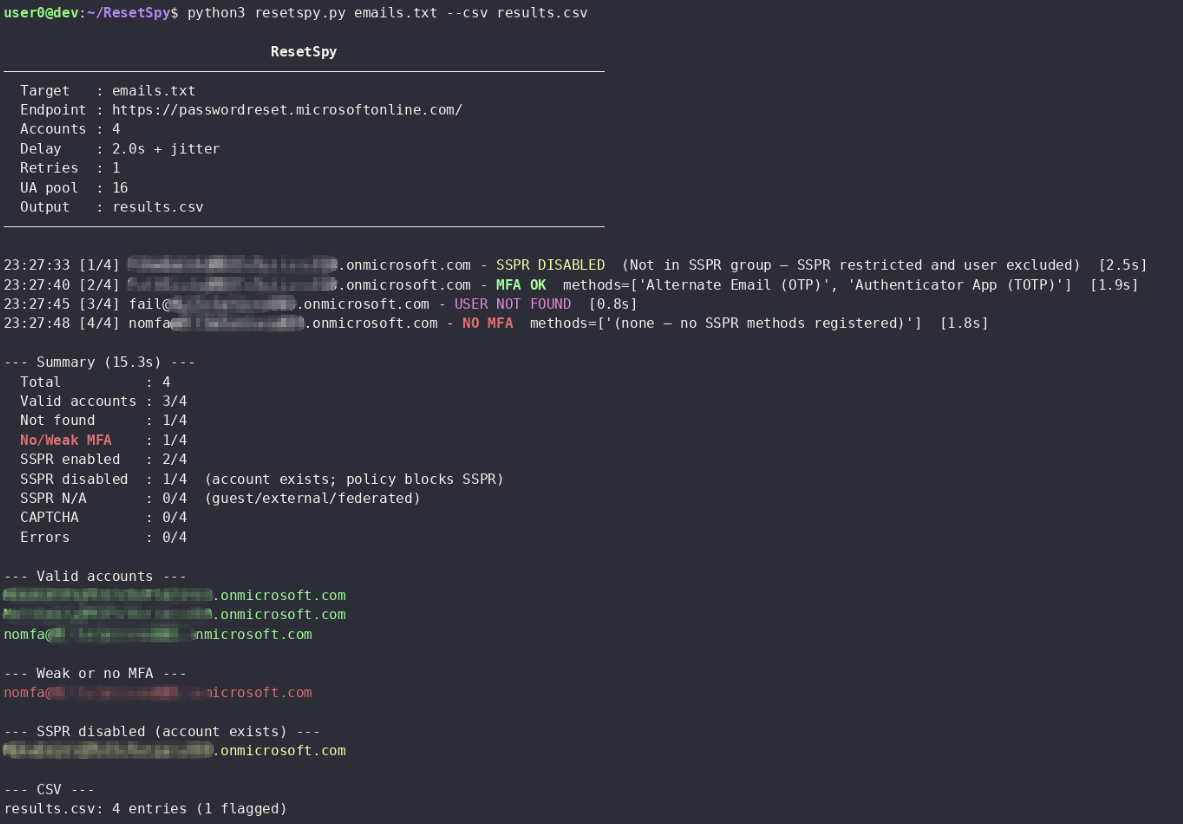 mlcsec/resetspy
عدّ حسابات المستخدمين وطرق المصادقة المسجَّلة عبر بوابة إعادة تعيين كلمة المرور الذاتية من Microsoft (SSPR)
 bardlaudian/cve-2025-24071
مولّد PoC بلغة Python بدون اعتماديات لـ CVE-2025-24071 يقوم بإنشاء ملف .library-ms خبيث داخل ZIP لتحفيز كشف تجزئة NTLM في Windows Explorer.
 runzeroinc/sshamble
أداة بحثية تفحص خدمات SSH بحثًا عن تجاوزات المصادقة، والتسريبات الزمنية، والمفاتيح الضعيفة، والتعرضات بعد الجلسة، مع إخراج JSON وتحليل.
 adfortunato/metasploitable3-pentest-writeup
تقرير اختبار اختراق مختبري منزلي لـ Metasploitable3 يغطي استطلاع Nmap، وDrupalgeddon RCE، وحقن SQL، وإعادة استخدام بيانات اعتماد SSH، وتصعيد صلاحيات…
 ivancabrera02/hashsiphon
يستخرج تجزئة NetNTLMv2 للمستخدم الحالي عبر تمرير مصادقة HTTP، متجنبًا استدعاءات SSPI المباشرة؛ بينما يفوّض الإصدار v2 المصادقة إلى خدمة BITS لكسر…








