
 #1
أوراق أمنية ومشاريع بحثية ومراجع تقنية ومواد قابلة للتكرار للتحليل الدفاعي أو المصرح.
موصى به من Kitploit
 nu11secur1ty/rtfm
كتاب شامل حول اختبار الاختراق وعمليات الفريق الأحمر، يغطي تقنيات الاستغلال وما بعد الاستغلال ومحاكاة الخصم لمحترفي الأمن.
 nanopathi/linux-4.19.72_cve-2021-3347
نواة لينكس 4.19.72 مع عرض توضيحي لاستغلال الثغرة CVE-2021-3347 لأغراض تعليمية في تحليل ثغرات النواة وأبحاث استغلال الثغرات الثنائية.
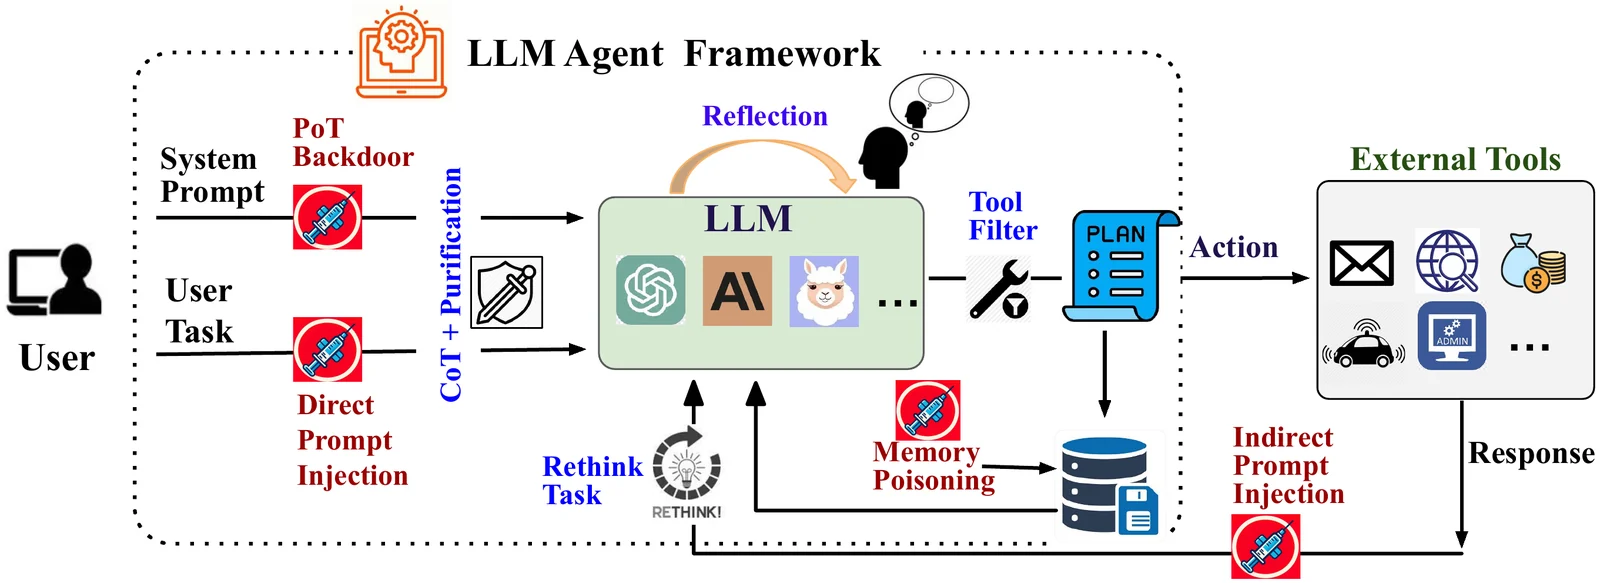 xiaoyan-lisa/defenses-for-tool-integrated-llm
أبحاث برمجية وتجارب للدفاع عن وكلاء LLM المدمجين بالأدوات ضد الهجمات العدائية، مع توسيع Agent Security Bench باستراتيجيات دفاع جديدة وسيناريوهات…
 trinadh465/linux-4.1.15_cve-2023-4128
الكود المصدري لنواة لينكس 4.1.15 مع التركيز على CVE-2023-4128، مخصص لتحليل الثغرات والدراسة التعليمية لأمن النواة.
 esistferry/cve-2022-24992
إثبات المفهوم لثغرة CVE-2022-24992، وهي ثغرة اجتياز المسار في سكربت مولد رمز الاستجابة السريعة QR-Code الخاص بـ QRCDR، مع تقرير تقني مفصل وتفاصيل…
 trinadh465/linux-4.1.15_cve-2022-3564
# لقطة من الكود المصدري لنواة لينكس 4.1.15 لتحليل ودراسة CVE-2022-3564، وهي ثغرة أمنية في النظام الفرعي للشبكات في النواة.
 mauricioportela/cve-2026-31431-analysis
تقرير التحليل الفني: استغلال ثغرة العزل في نواة لينكس (CVE-2026-31431)
 jodonnel/copyfail-briefing
CVE-2026-31431 (Copy Fail) — إحاطات أمنية ومقارنة المعالجة
 ohexa/py_trustwallet_wasm
(CVE-2023-31290) Trust Wallet Core قبل الإصدار 3.1.1، المستخدم في ملحق متصفح Trust Wallet قبل الإصدار 0.0.183، يسمح بسرقة الأموال لأن الإنتروبيا هي…
 zpxlz/cve-2024-3094
ملاحظات Obsidian حول CVE-2024-3094
 bunbuncodes/cpsc253_cybersecurityfinalprojectreports
تقرير مكتوب حول CVE-2024-38112
 get-xor/coreweave-demo-2026-05
رحلة ثغرة أمنية موثقة لـ CVE-2025-8110 (Gogs) و CVE-2025-3248 (Langflow) — تقييم المخاطر، التحقق من قابلية الاستغلال، التصحيحات الموثقة.
 walidriouah/cve-2026-30691
CVE-2026-30691: البرمجة النصية عبر المواقع المخزنة (XSS) في @cyntler/react-doc-viewer
 henryvhuang/cve-2015-3864
مجرد بعض الملاحظات البحثية
 yafiah-darwesh/cs50-cyber-paloalto-oauth
المشروع النهائي لـ CS50 في الأمن السيبراني — اختراق رمز OAuth في بالو ألتو (CVE-2024-3400)
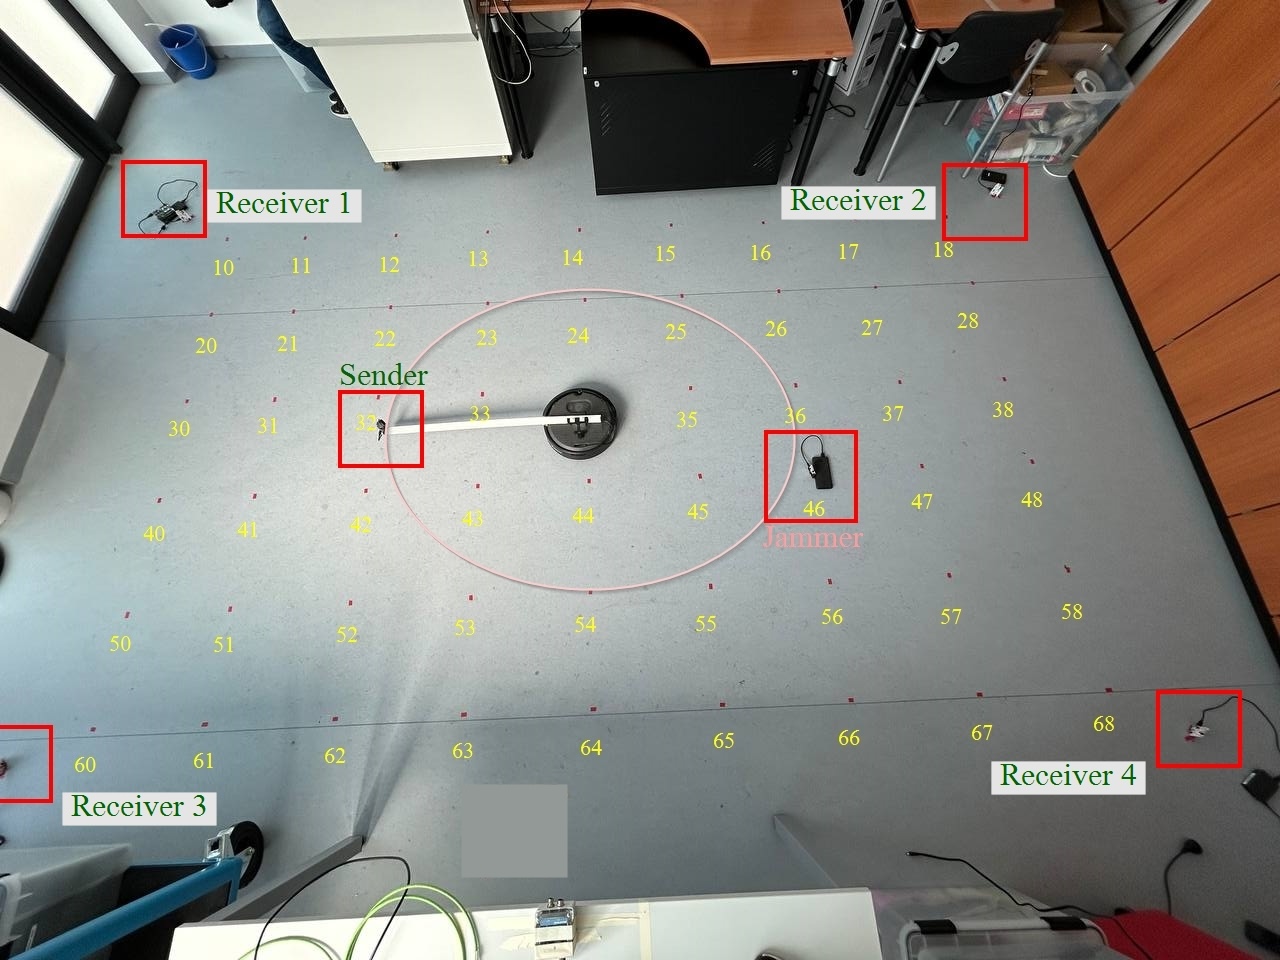 afbf4c8996f/jammer-loc
ينفّذ أساليب التعلّم الآلي والتعلّم العميق لتحديد مواقع مشوّشات UWB في الأماكن المغلقة، بما في ذلك تحسين المعاملات الفائقة (hyperparameters)،…
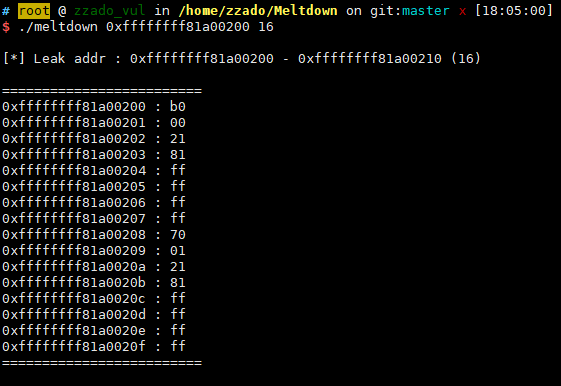 zzado/meltdown
PoC لثغرة Meltdown في لينكس (CVE-2017-5754)
 r3db34rdh4x/cve-2025-11391
WordPress PPOM for WooCommerce Plugin <= 33.0.15 عرضة لحقن SQL








