
 #1
أوراق أمنية ومشاريع بحثية ومراجع تقنية ومواد قابلة للتكرار للتحليل الدفاعي أو المصرح.
موصى به من Kitploit
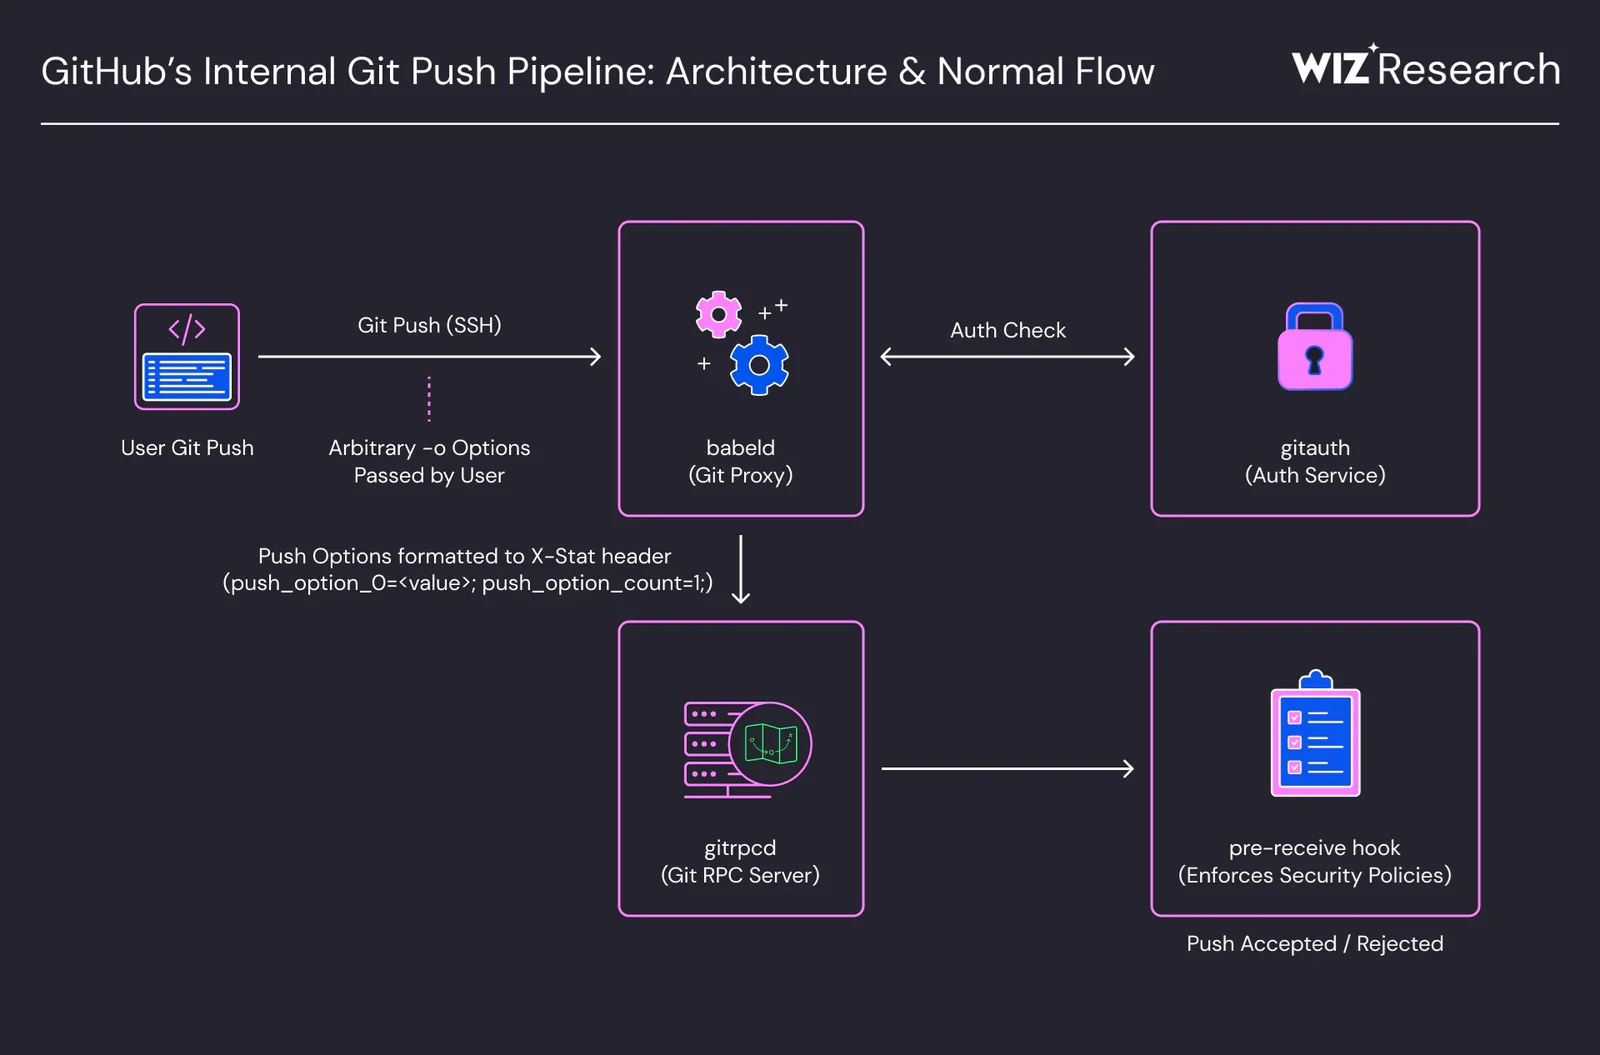
 5kr1pt/cve-2026-3854
# تحليل تقني لـ CVE-2026-3854، ثغرة تنفيذ أوامر عن بُعد (RCE) في GitHub عبر حقن الترويسات في git push، مع شرح الثغرة وتقنية الاستغلال وطرق التخفيف.
 rivaedoardo62-boop/cve-2024-23897-jenkins-poc
إعادة إنتاج وتحليل مستقلان باستخدام Docker لـ CVE-2024-23897، وهو قراءة ملفات عشوائية عبر واجهة Jenkins CLI باستخدام توسعة الوسيطات @-syntax في…
 kaleth4/cve-2026-55200
تحليل تقني وإثبات مفهوم لـ CVE-2026-55200، وهو تجاوز سعة مخزن مؤقت في الكومة حرج في libssh2 يسمح بتنفيذ التعليمات البرمجية عن بُعد قبل المصادقة.…
 0xmrma/cve-2026-45806
ميزة استيراد الصور عن بُعد في Penpot تسمح لمحرر ملفات موثوق بتحويل ميزة وسائط عادية إلى ثغرة SSRF منشؤها الخادم الخلفي (backend-origin SSRF)، وذلك…
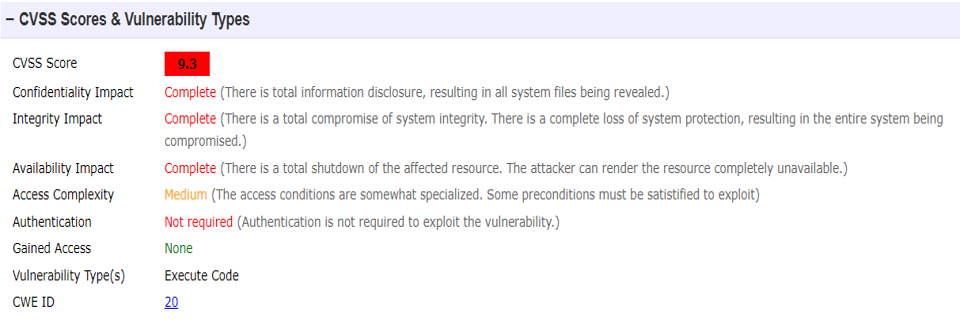 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
تحليل مفصل لـ CVE-2022-21668، ثغرة RCE حرجة في تحليل Pipenv لملف requirements.txt، بما في ذلك كود الثغرة، آليات الاستغلال، والتحقق من التصحيح.
 muslimbek-0x/cve-2026-48030
استغلال لإثبات المفهوم لـ CVE-2026-48030، وهو حقن أوامر نظام تشغيل حرج في Pheditor 2.0.1-2.0.3. يتضمن تحليل الكود الضعيف، نص PoC، وإرشادات التصحيح…
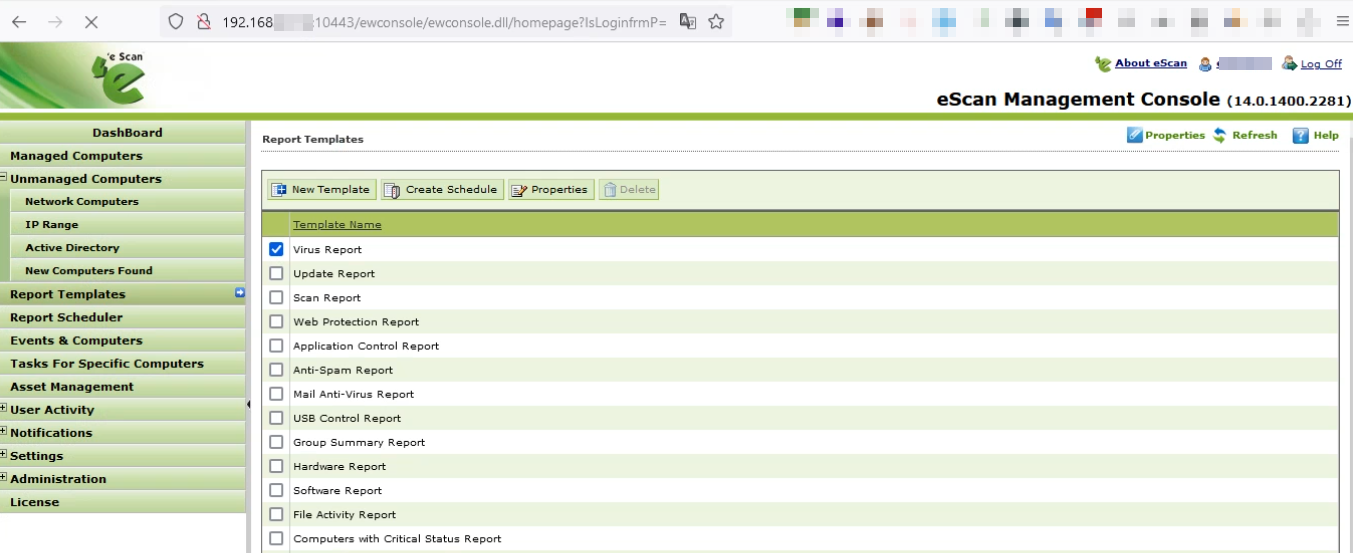 sahiloj/cve-2023-34835
تم اكتشاف ثغرة أمنية من نوع XSS المنعكس (Reflected Cross-Site Scripting) في وحدة تحكم إدارة eScan من شركة Microworld Technologies، الإصدار…
 mmionf/copy-fail-cve-2026-31431
إثبات مفهوم لاستغلال CVE-2026-31431، وهي ثغرة أمنية في نواة لينكس تؤثر على توزيعات متعددة، مع شرح تقني وإصدارات تم اختبارها.
 mohabars/cve-2026-21986-virtualbox-dos
CVE-2026-21986: استنزاف ذاكرة النواة في المجلدات المشتركة لـ VirtualBox يؤدي إلى رفض الخدمة (DoS)
 0xmrma/cve-2026-34212
Docmost قبلت رابط javascript: داخل عقدة مرفق، وحافظت عليه خلال التخزين والعرض، وأعادته كرابط قابل للنقر في نطاق Docmost.
 xrseccd/202605_dirty_frag
CVE-2026-43284 وCVE-2026-43500 اكتشفها Hyunwoo Kim
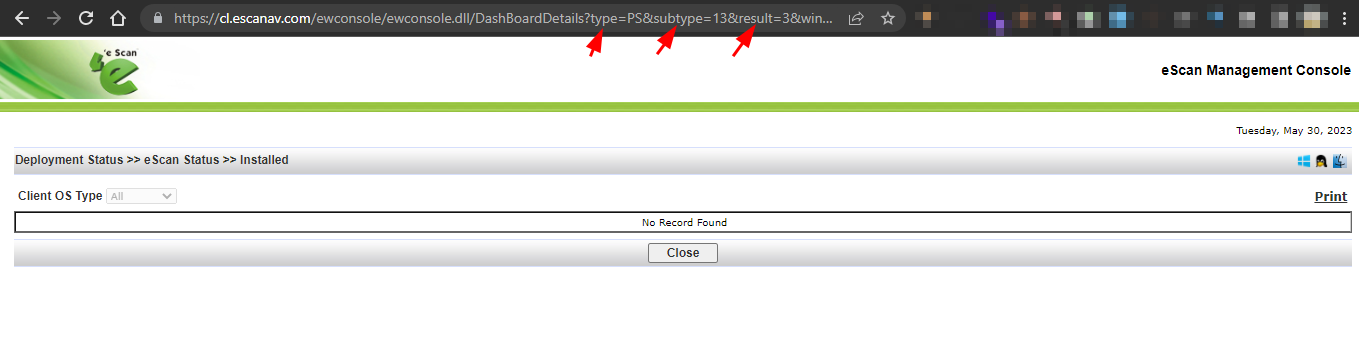 sahiloj/cve-2023-33731
تم اكتشاف ثغرة من نوع Reflected Cross-Site Scripting (XSS) في وحدة التحكم الإدارية eScan (الإصدار 14.0.1400.2281) التي طورتها Microworld Technologies.
 weidongl74/cve-2015-2315-report
كود المحاكاة والتقرير لـ CVE-2015-2315، يوضح سيناريو استغلال الثغرة للتحليل التعليمي.
 jneuhauser/copy-fail-cve-2026-31431
تحليل فني وإثبات مفهوم لثغرة CVE-2026-31431، وهي ثغرة أمنية في نواة لينكس تؤثر على توزيعات متعددة، مع إصدارات تم اختبارها وتحليل شامل.
 oscerd/cve-2026-40859
أداة إعادة إنتاج لثغرة CVE-2026-40859 — إلغاء تسلسل غير آمن لأجسام استجابات HTTP من جانب المُنتِج في Apache Camel camel-netty-http / camel-vertx-http…
 daehyuh/cve-2026-40987
CVE-2026-40987 PoC
 mda1r/cve-2026-31278
تقرير CVE حول ثغرة كشف بيانات اعتماد Active Directory في Suprema BioStar 2
 mrillicit/cve-2026-41044
# شرح تعليمي وإثبات مفهوم لثغرة CVE-2026-41044، وهي ثغرة تنفيذ كود عن بُعد (RCE) في Apache ActiveMQ، مع تحليل السبب الجذري وسكربت كشف.








