
 #1
أوراق أمنية ومشاريع بحثية ومراجع تقنية ومواد قابلة للتكرار للتحليل الدفاعي أو المصرح.
موصى به من Kitploit
 alphaseclab/awesome-rat
موارد RAT و C&C. أكثر من 250 مشروعًا مفتوح المصدر، وأكثر من 1200 مدونة/فيديو حول RAT/C&C.
 ye-ze-yu/epireal-bench
معيار للفريق الأحمر وإطار هجوم الصندوق الأسود لتقييم مخاطر التضليل البصري في مولّدات الصور التجارية، مع 10 آلاف مطالبة بادعاءات كاذبة ونصوص برمجية…
 joseluispino/hardstop
التنفيذ المرجعي لـ "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". حبل Andon المعرفي خارج النطاق، واستباق مجموعة…
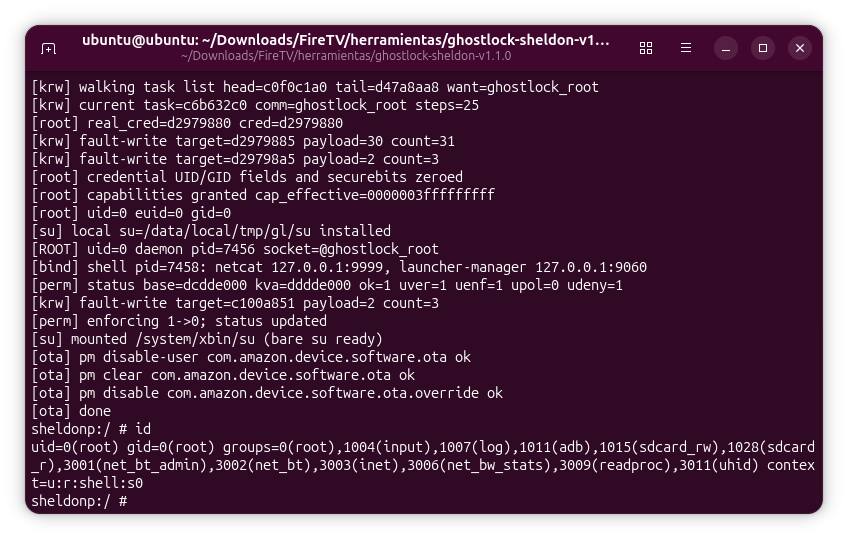 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
بحث أمني حول استغلال CVE-2026-43499 على Amazon Fire TV Stick 3rd Gen (sheldonp)، من الصلاحيات الجذرية المؤقتة إلى فتح الـ bootloader.
 zhubaohe123/ghostlock-kit
مجموعة أدوات الحصول على صلاحيات الجذر بنقرة واحدة لجهاز vivo iQOO Neo9S Pro (MT6989) تستغل CVE-2026-43499 futex PI UAF عبر ناقل MCAST، مع نصوص برمجية…
 syssec-kaist/ltesniffer
أداة تنصت مفتوحة المصدر على الوصلة الهابطة/الصاعدة لشبكات LTE
 ramenfast/zenfone9-root
حساب جذر مؤقت (uid 0) على ASUS Zenfone 9 المقفل بواسطة أداة تحميل الإقلاع عبر CVE-2025-21479 + تسريب العنوان الفيزيائي المعتمد على perf. GPLv3.
 google/bughunters
مراجع وموارد لبرامج مكافآت الثغرات الأمنية من Google، بما في ذلك مستويات النطاقات، وقوائم مستويات مستودعات OSS، وأمثلة على التصحيحات المُكافأة…
 karaaslanlabs/kl-security-key
مصادقة RP2040 FIDO2/WebAuthn تجريبية مع إثبات معبأ وتوافق موثق مع Windows/Entra
 carlosalbertotuma/advisory
تنبيهات أمنية عامة وإثباتات مفهوم (PoCs) للثغرات المكتشفة في برمجيات الويب مفتوحة المصدر، مع تحليل السبب الجذري، ومراجع CVE، وخطوات إعادة الإنتاج،…
 albert-y1n/piforge
إطار عمل مفتوح لاختبار الاختراق الأحمر القائم على التعلم المعزز لحقن الأوامر، مع مدرب مشترك، وتعلم منهجي، ومعايير مثل AgentDojo وInjecAgent وPIArena.
 meirwah/awesome-incident-response
فهرس منسق لأدوات الاستجابة للحوادث والتحقيق الرقمي الجنائي (DFIR)، يشمل تحليل الأدلة الجنائية للذاكرة والقرص، جمع الأدلة، تحليل السجلات، أدلة…
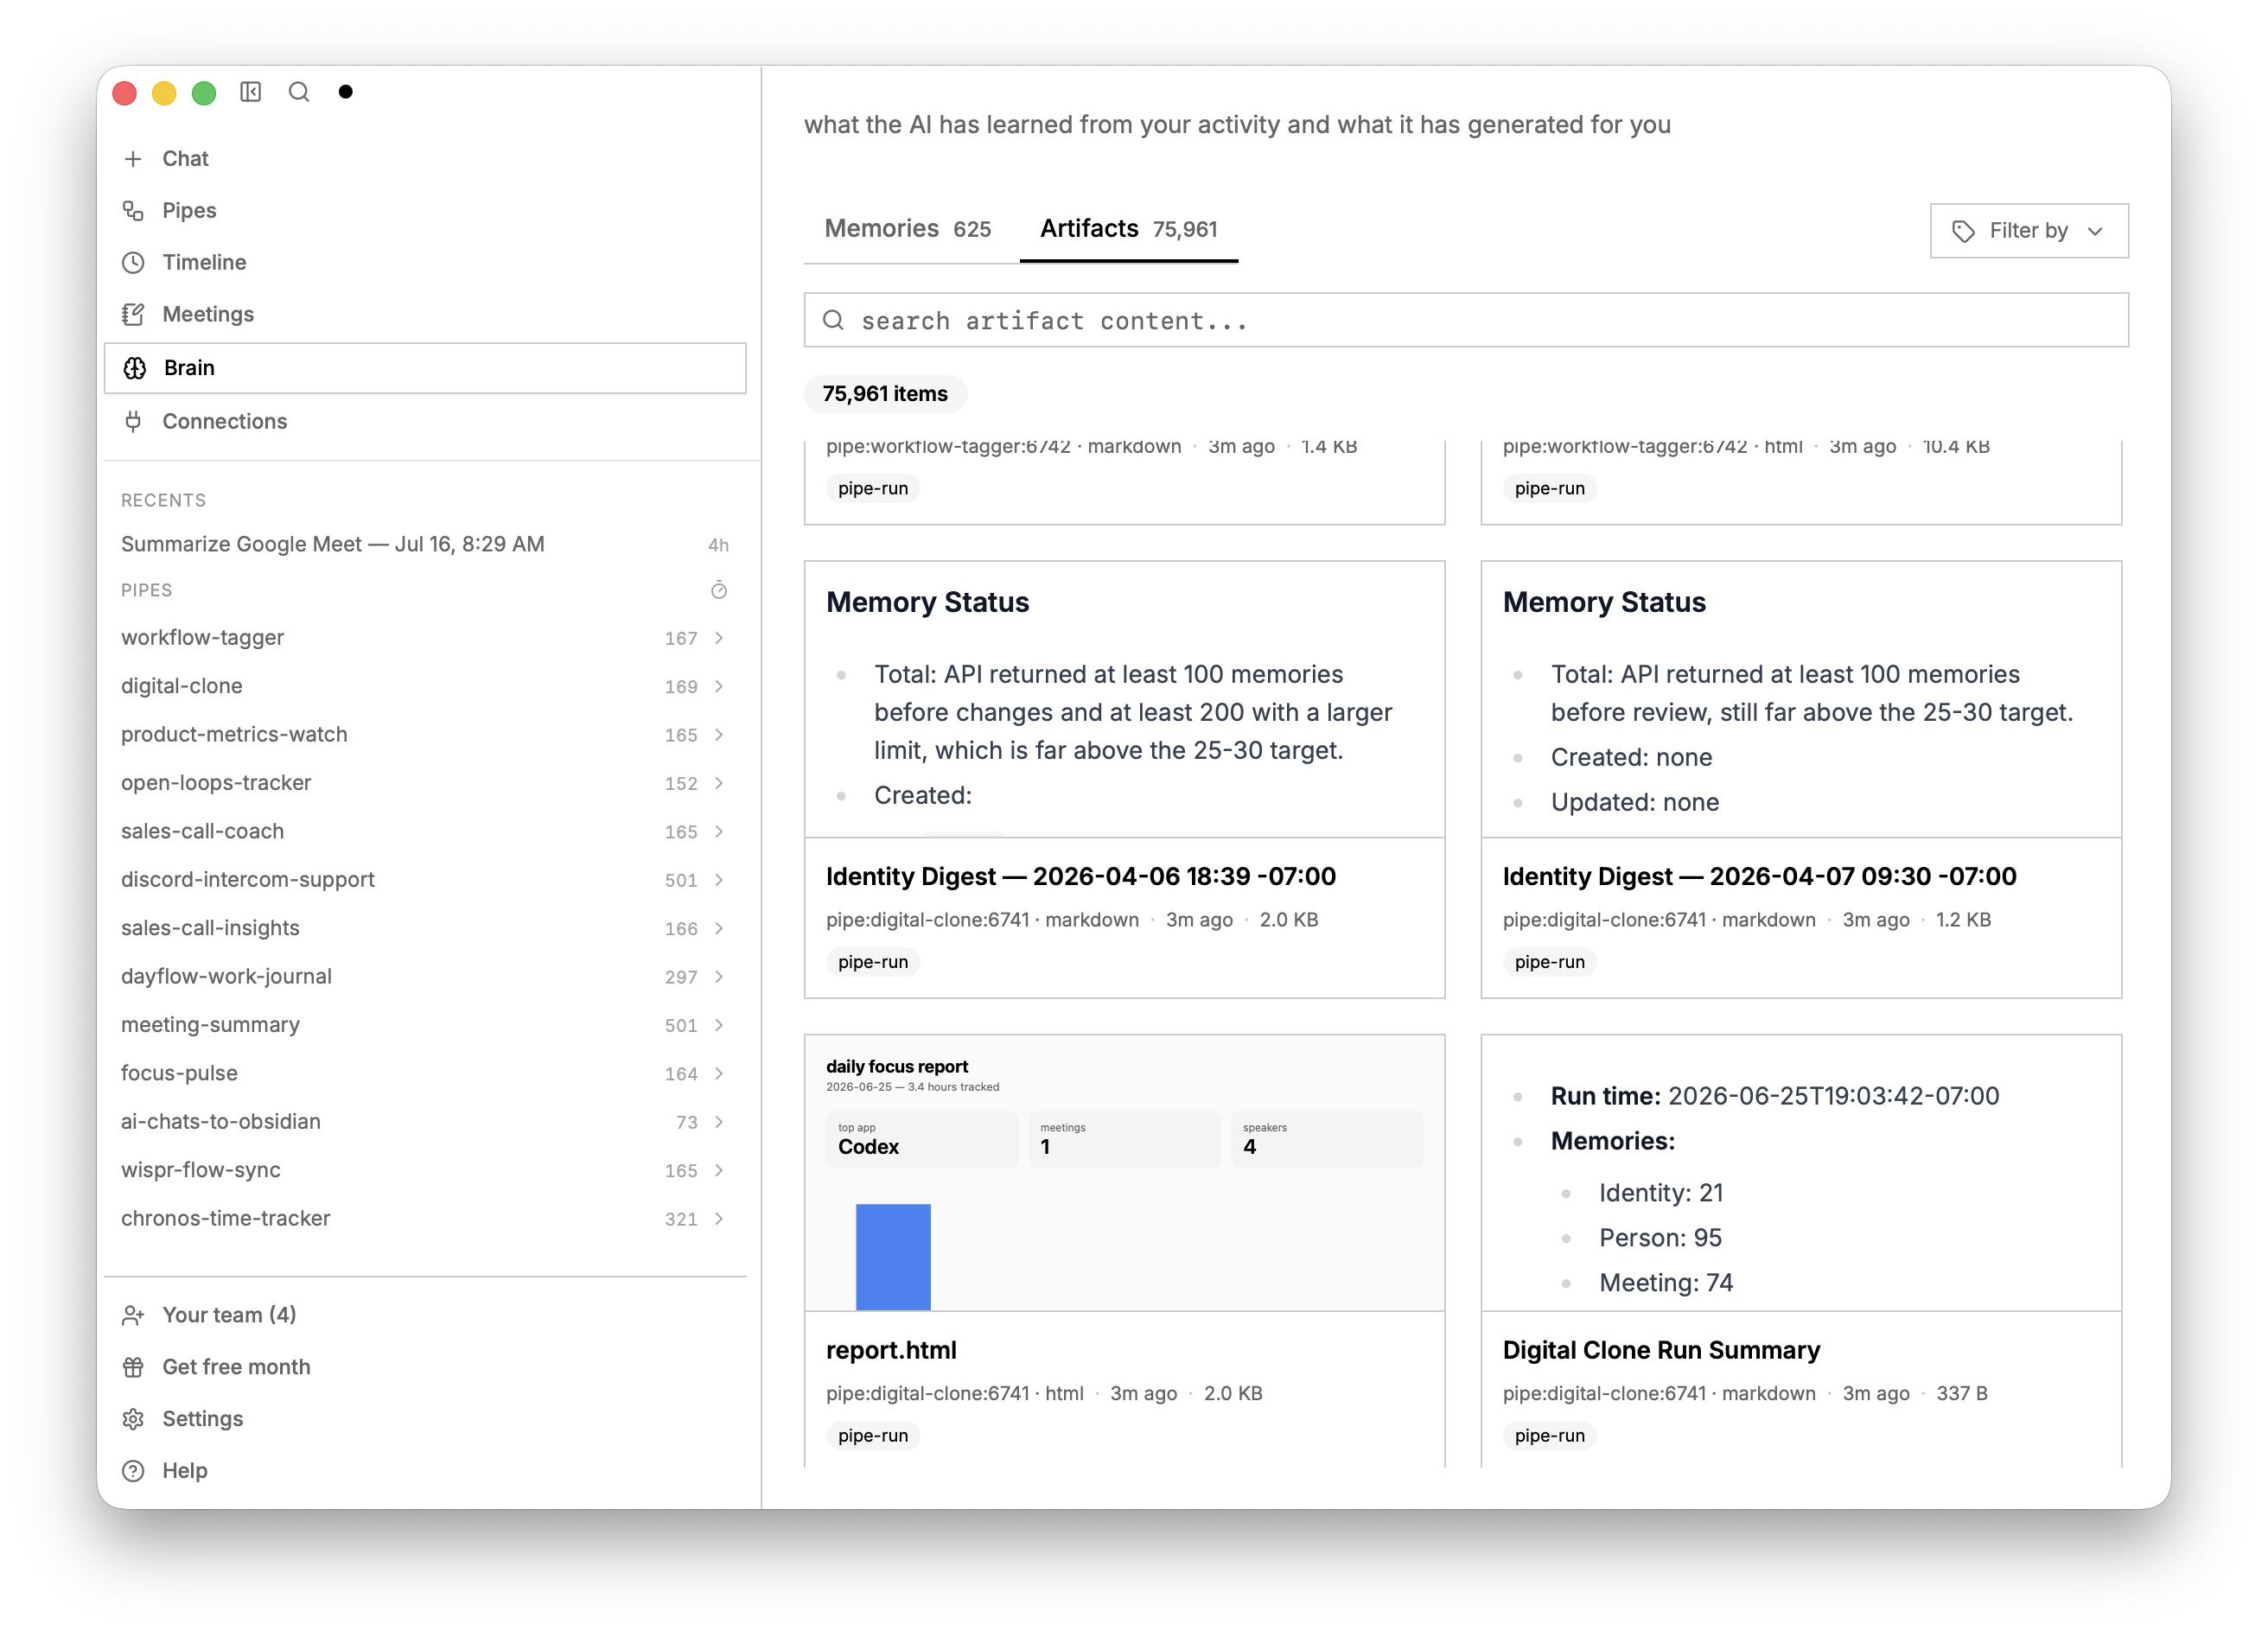 screenpipe/screenpipe
YC (S26) | Open Computer History | سجّل عمل حاسوب شركتك باستمرار، وارسم خرائط سير عملك، وساعدك في العثور على العمل الجدير بالأتمتة، ووفّر السياق…
 aeromodes/8cryptdo
وثائق وأدوات مُستخرجة هندسيًا عكسيًا لطرق تشفير البرامج الثابتة الخاصة بـ 8BitDo
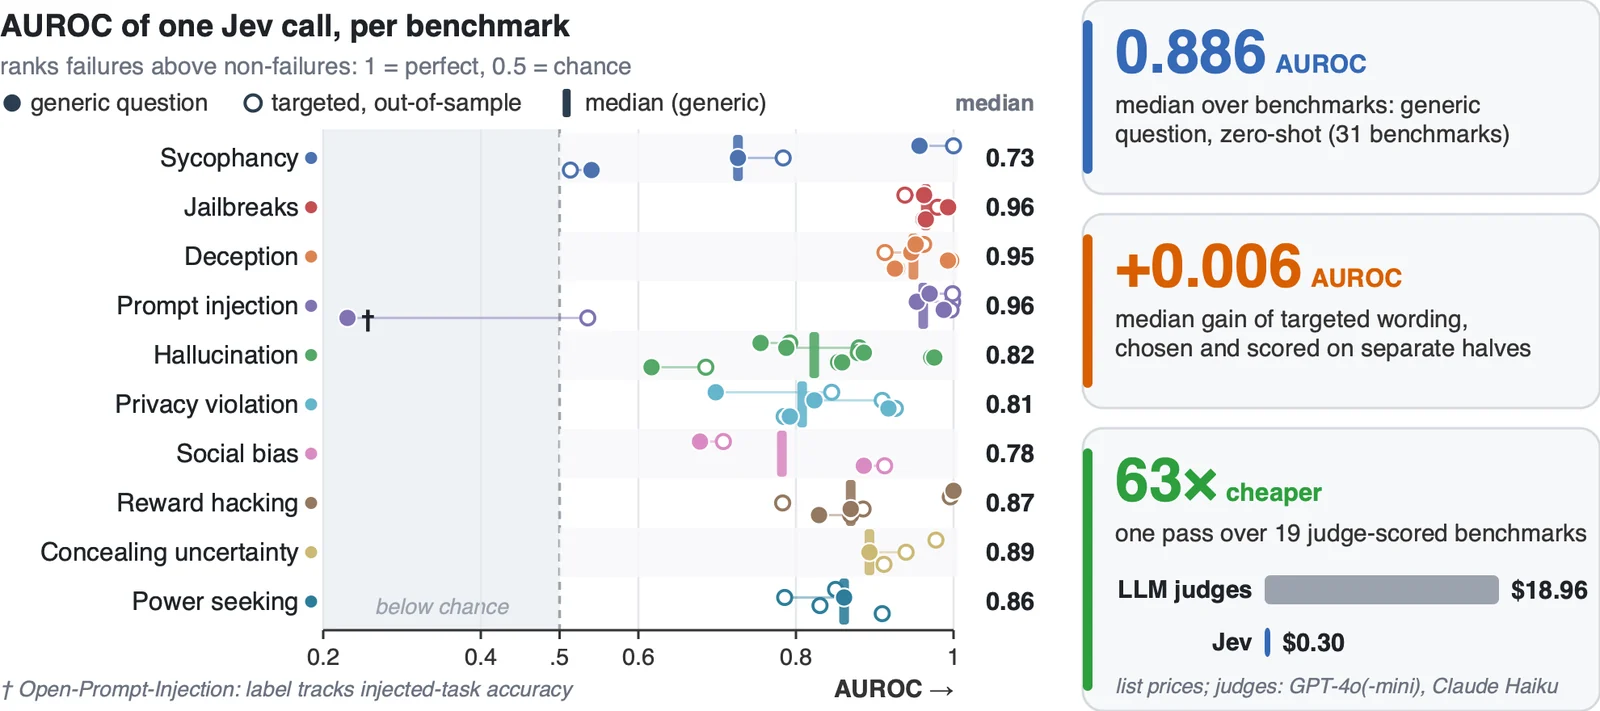 sumleo/rlcdalignbench
مجموعة معايير وشفرة برمجية لاكتشاف إخفاقات التوافق في الذكاء الاصطناعي، مع 44 معيارًا عبر عشرة أنواع من الإخفاقات وكاشف RLCD بدون أمثلة (zero-shot)…
 tdonaworth/firefox-cve-2024-9680
تحليل تعليمي لـ CVE-2024-9680، وهو ثغرة من نوع use-after-free في خط زمني لرسوم متحركة CSS في فايرفوكس، مع شرح مفصل لآليات الاستغلال وأمثلة رمزية…
 0xblackash/cve-2026-74469
مستودع بحثي لـ CVE-2026-74469 (DiagSpill)، وهو تجاوز في عدّاد نقل نظير SCTP في نواة Linux يؤدي إلى كتابة خارج الحدود، مع PoC وتحليل السبب الجذري…
 euph00/zoneclaw-code
كود القياس والدفاع لهجمات الذاكرة الدائمة على وكلاء استخدام الحاسوب بأسلوب OpenClaw، مع تخفيف تقسيم الذاكرة، وسيناريوهات الهجوم، ونصوص التقييم.








