
 #1
أدوات لالتقاط وفحص وتحليل حركة مرور الشبكة في الوقت الفعلي أو من ملفات الالتقاط.
موصى به من Kitploit

 dlee35/curveball_lua
مستودع يحتوي على نصوص لوا وملفات PCAP لاكتشاف محاولات استغلال ثغرة CVE-2020-0601 عبر حركة مرور الشبكة
 trinadh465/external_tcpdump_cve-2018-14880
محلل حزم سطر أوامر لمراقبة الشبكة وجمع البيانات، يلتقط ويعرض حركة مرور الشبكة لاستكشاف الأخطاء وتحليل الأمان.
 trinadh465/external_tcpdump_cve-2018-14469
محلل حزم سطر أوامر لمراقبة الشبكة وجمع البيانات، يلتقط ويعرض حركة مرور الشبكة لاستكشاف الأخطاء وإصلاحها وتحليل الأمان.
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
أداة تحليل حزم سطر الأوامر لمراقبة الشبكة وجمع البيانات، حيث تلتقط وتعرض حركة مرور الشبكة لاستكشاف الأخطاء وإصلاحها، والتحليل، وتدقيق الأمان.
 trinadh465/external_tcpdump_cve-2018-14879
محلل حزم سطر أوامر لمراقبة الشبكة وجمع البيانات، يلتقط ويعرض حركة مرور الشبكة لاستكشاف الأخطاء وإصلاحها وتحليل الأمان.
 prprhyt/poc_tls1_3_cve-2020-13777
إثبات المفهوم لـ CVE-2020-13777 (ثغرة إعادة الاتصال في GnuTLS TLS 1.3). يحلل ملفات pcap لإظهار الخلل لأغراض تعليمية والتحقق التقني.
 diegovargasj/cve-2025-32407
استغلال إثبات المفهوم لـ CVE-2025-32407: تجاوز التحقق من شهادة TLS في Samsung Internet لساعة Galaxy، مما يتيح هجمات الوسيط على حركة مرور HTTPS.
 martinvks/cve-2022-45059-demo
عرض توضيحي تفاعلي لثغرة تهريب الطلبات CVE-2022-45059 في Varnish Cache. يتضمن تطبيق ويب Spring Boot، ووكيلًا معرضًا للخطر، وروبوت ضحية آليًا، والتقاط…
 quynhold/detect-cve-2017-0144-attack
برنامج مراقبة ومراقبة حركة المرور على الشبكة مكتوب بلغة Python، ويصدر تحذيرًا عند اكتشاف هجوم CVE-2017-0144
 bl4ck5un/cve-2013-4348
هجوم DOS (حلقة لا نهائية) عبر قيمة صغيرة في حقل IHL لحزمة مع تغليف IPIP
 darkrx1/rx-100
100 مشروع للأمن السيبراني — بناء واحد في كل مرة. حاليًا 10/100.

 onotelli/justniffer
مُلتقط حزم TCP قائم على libpcap يفكّ ترميز حركة مرور HTTP، ويعيد تجميع التدفقات، ويُخرج مخرجات بأسلوب سجلات الوصول قابلة للتخصيص مع مقاييس توقيت…
 nestho/impacket-rs
إعادة تصميم عالية الأداء وآمنة للذاكرة بلغة Rust خالصة لبروتوكولات Impacket الشبكية الأساسية وأدوات Active Directory (من Win2000 إلى Win2025)
 hdp1972be-svg/cve_2026_98432_guard
تخفيف مؤقت باستخدام eBPF/XDP لثغرة CVE-2026-98432 في خيارات ترويسة IPv4 لبروتوكول TCP في Linux. يساعد على حماية الأنظمة غير المصحّحة والنوى المخصصة…
 perongh/cve-2026-99999
أداة استقصاء مكتوبة بلغة Go تعيد إنتاج ثغرة PwnEscape الخاصة بإزاحة حساب المجموع الاختباري (checksum-offload) في IPv4 على Linux عبر واجهة TAP مُهيأة،…
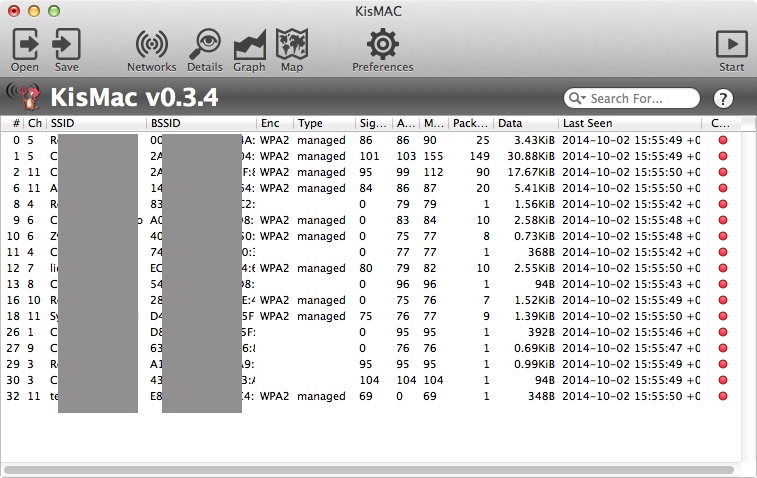 agnidia/kismac2
KisMAC هي أداة مجانية مفتوحة المصدر للاستكشاف اللاسلكي والأمني لنظام Mac OS X.










