#1
أدوات لالتقاط وفحص وتحليل حركة مرور الشبكة في الوقت الفعلي أو من ملفات الالتقاط.
موصى به من Kitploit
 owasp/intrusion-alert-educational-network-ids
أداة IDS خفيفة الوزن مبنية على Python تراقب حركة مرور الشبكة في الوقت الفعلي باستخدام Scapy، وتكتشف هجمات DoS/DDoS عبر تحليل معدل الطلبات لكل عنوان…
 fevar54/cve-2025-4679-secureoauth-demo---enfoque-educativo
مختبر تعليمي معزول يحاكي كشف بيانات اعتماد OAuth CVE-2025-4679. تعلم الأمن الهجومي والدفاعي من خلال تمارين عملية وتحليل حركة المرور وتحديات CTF في…
 aseemjakhar/kcmd
مختطف ومتنصت المقبس الذكي Kankun. يستخدم المقبس الذكي Kankun وتطبيقه للهاتف المحمول مفتاح AES 256 بت مضمّنًا (hardcoded) لتشفير وفك تشفير…
 wrong-commit/cve-2010-4669
استغلال يستند إلى Python لـ CVE-2010-4669 باستخدام Scapy لإرسال حزم مهيأة لاختبار ثغرات الشبكة. يتطلب صلاحية root و Python 2.
 klairmanraj/multi-vlan-enterprise-network-vulnerability-assessment
تقييم ثغرات شبكة مؤسسية متعددة شبكات VLAN باستخدام Nessus وOWASP ZAP وWireshark. يؤكد وجود XSS مخزّن على WebGoat وEternalBlue (CVE-2017-0144) على…
 freddierice/cve-2020-35498-flag
أداة استغلال مبنية بلغة C لاكتشاف واستغلال CVE-2020-35498 عبر حقن المقابس الخام (raw socket) مع مرشح BPF، تستهدف الواجهات اللاسلكية للتحقق من الثغرة.
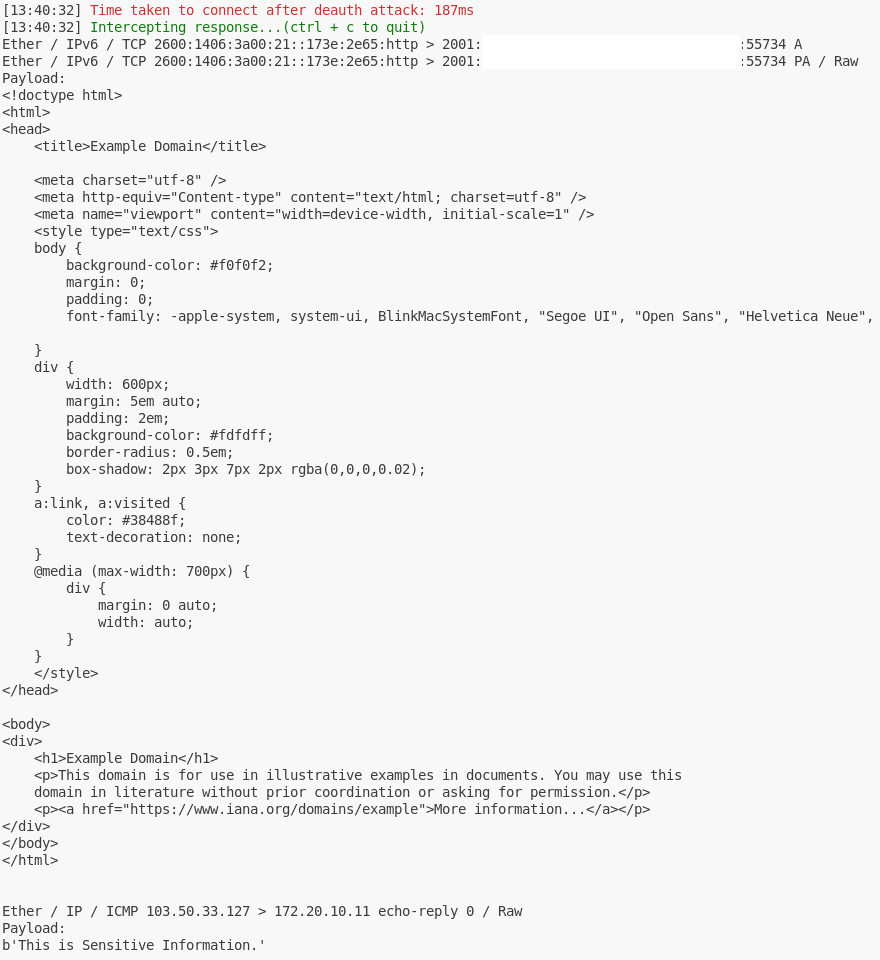 toffeenutt/cve-2022-47522-poc
استغلال إثبات المفهوم لـ CVE-2022-47522 يوضح اعتراض إطارات Wi-Fi عبر هجوم إلغاء المصادقة وانتحال عنوان MAC لالتقاط استجابات HTTP وICMP.
 jminis/cve-2023-50257
هذا المستودع لأغراض بحثية (2025 جامعة سيجونج - مشروع التخرج)
 gozn/detect-cve-2019-15107-by-pyshark
مشروع مدرسي
 dlee35/curveball_lua
مستودع يحتوي على نصوص لوا وملفات PCAP لاكتشاف محاولات استغلال ثغرة CVE-2020-0601 عبر حركة مرور الشبكة
 trinadh465/external_tcpdump_cve-2018-14880
محلل حزم سطر أوامر لمراقبة الشبكة وجمع البيانات، يلتقط ويعرض حركة مرور الشبكة لاستكشاف الأخطاء وتحليل الأمان.
 trinadh465/external_tcpdump_cve-2018-14469
محلل حزم سطر أوامر لمراقبة الشبكة وجمع البيانات، يلتقط ويعرض حركة مرور الشبكة لاستكشاف الأخطاء وإصلاحها وتحليل الأمان.
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
أداة تحليل حزم سطر الأوامر لمراقبة الشبكة وجمع البيانات، حيث تلتقط وتعرض حركة مرور الشبكة لاستكشاف الأخطاء وإصلاحها، والتحليل، وتدقيق الأمان.
 trinadh465/external_tcpdump_cve-2018-14879
محلل حزم سطر أوامر لمراقبة الشبكة وجمع البيانات، يلتقط ويعرض حركة مرور الشبكة لاستكشاف الأخطاء وإصلاحها وتحليل الأمان.
 prprhyt/poc_tls1_3_cve-2020-13777
إثبات المفهوم لـ CVE-2020-13777 (ثغرة إعادة الاتصال في GnuTLS TLS 1.3). يحلل ملفات pcap لإظهار الخلل لأغراض تعليمية والتحقق التقني.
 diegovargasj/cve-2025-32407
استغلال إثبات المفهوم لـ CVE-2025-32407: تجاوز التحقق من شهادة TLS في Samsung Internet لساعة Galaxy، مما يتيح هجمات الوسيط على حركة مرور HTTPS.
 martinvks/cve-2022-45059-demo
عرض توضيحي تفاعلي لثغرة تهريب الطلبات CVE-2022-45059 في Varnish Cache. يتضمن تطبيق ويب Spring Boot، ووكيلًا معرضًا للخطر، وروبوت ضحية آليًا، والتقاط…
 quynhold/detect-cve-2017-0144-attack
برنامج مراقبة ومراقبة حركة المرور على الشبكة مكتوب بلغة Python، ويصدر تحذيرًا عند اكتشاف هجوم CVE-2017-0144