
 #1
أدوات لالتقاط وفحص وتحليل حركة مرور الشبكة في الوقت الفعلي أو من ملفات الالتقاط.
موصى به من Kitploit

 seladb/pcapplusplus
مكتبة C++ متعددة المنصات لالتقاط حزم الشبكة عالية الأداء، وتحليلها، وتشكيلها، وفحصها. تدعم libpcap، DPDK، AF_XDP، PF_RING، وتتضمن إعادة تجميع TCP،…
 seemoo-lab/nexmon
إطار عمل تصحيح البرامج الثابتة المبني على لغة C لرقائق Broadcom/Cypress WiFi، يتيح وضع المراقبة (Monitor Mode) وحقن الإطارات (Frame Injection)…
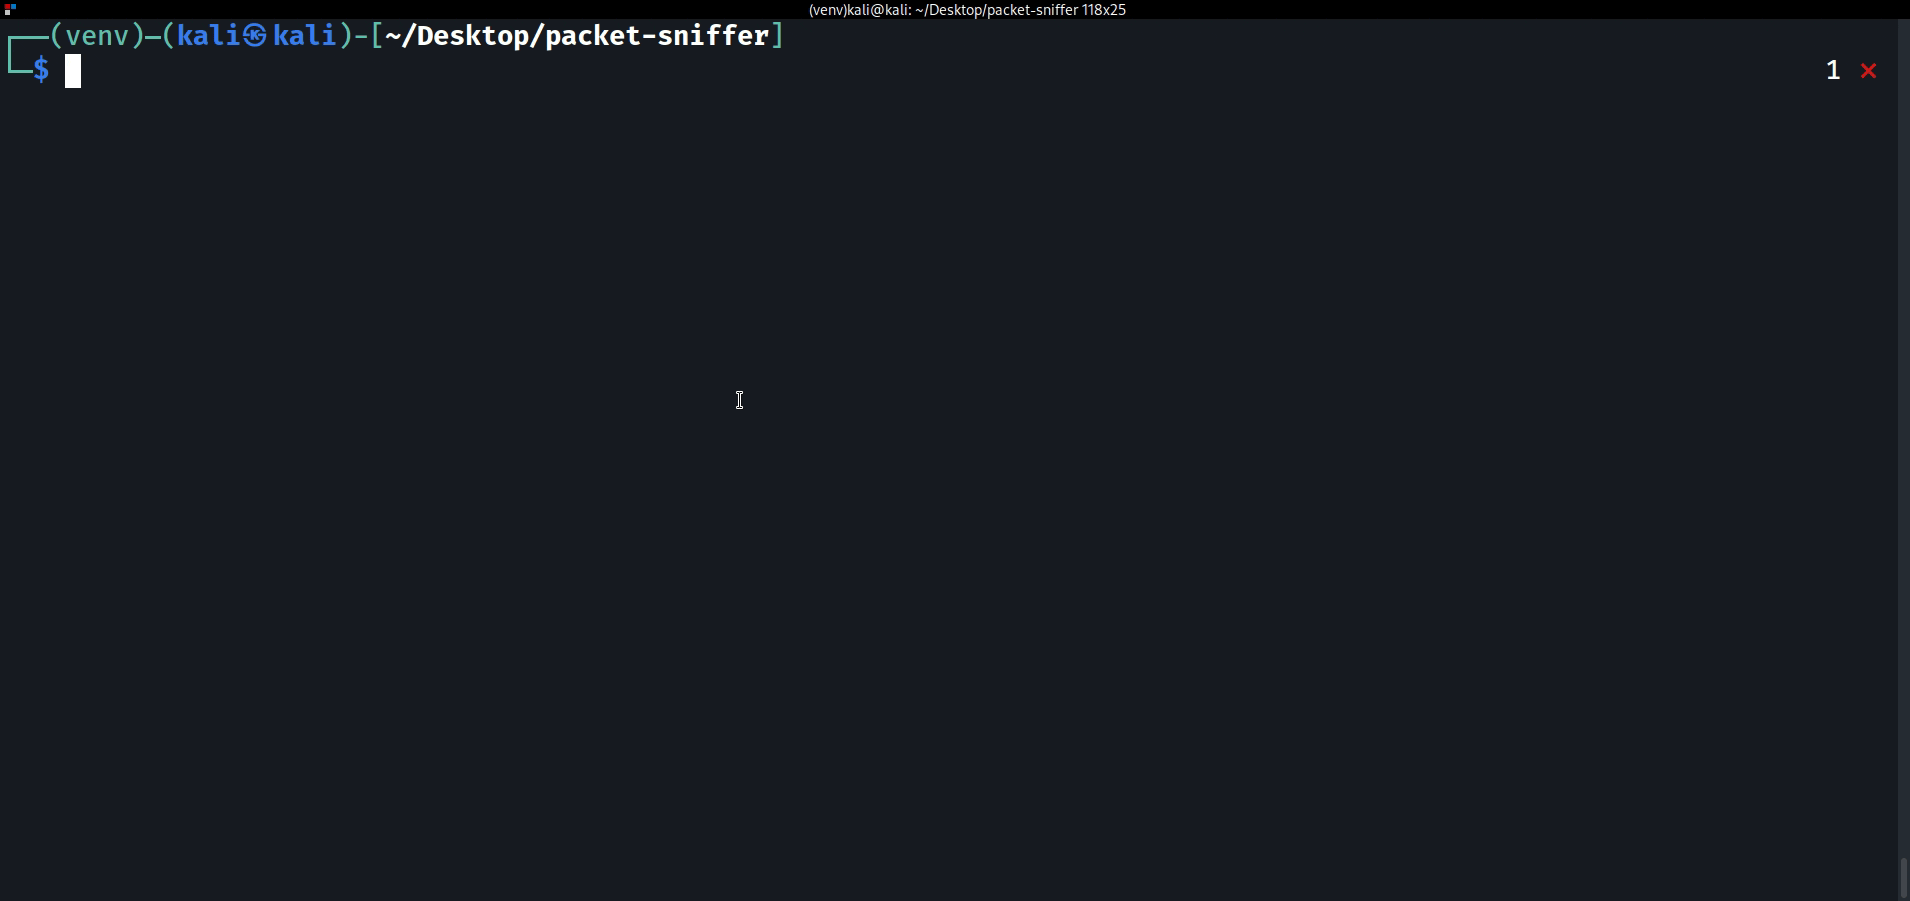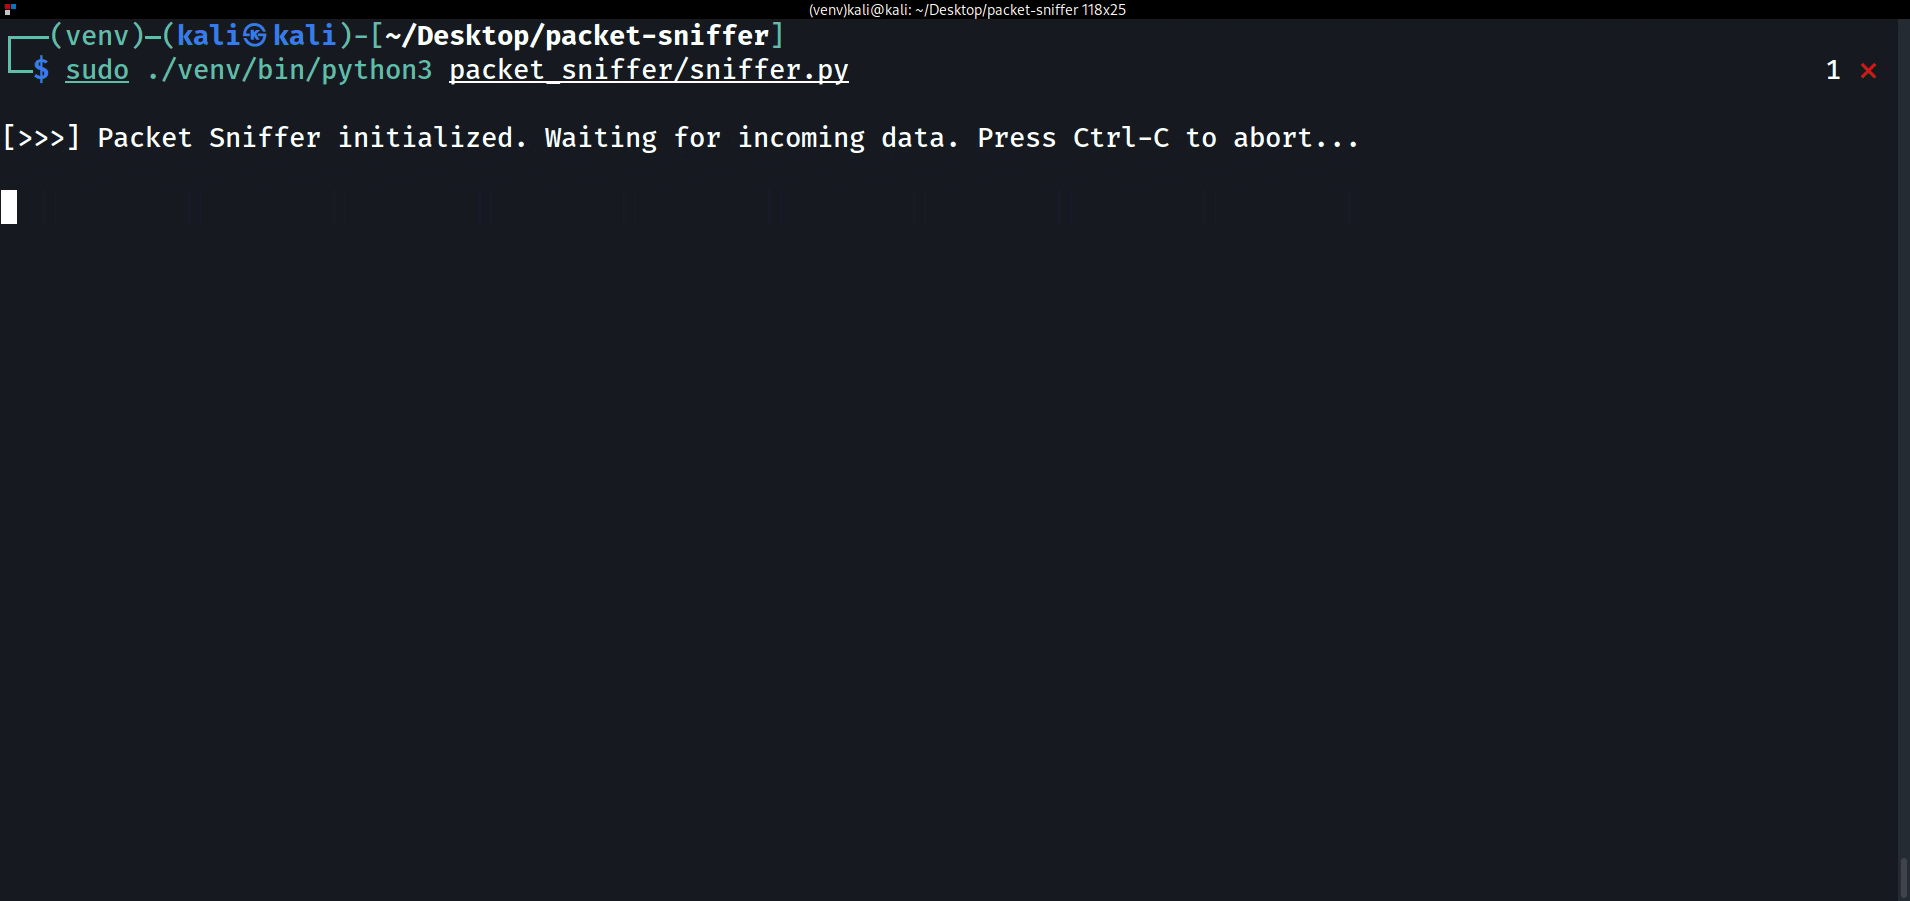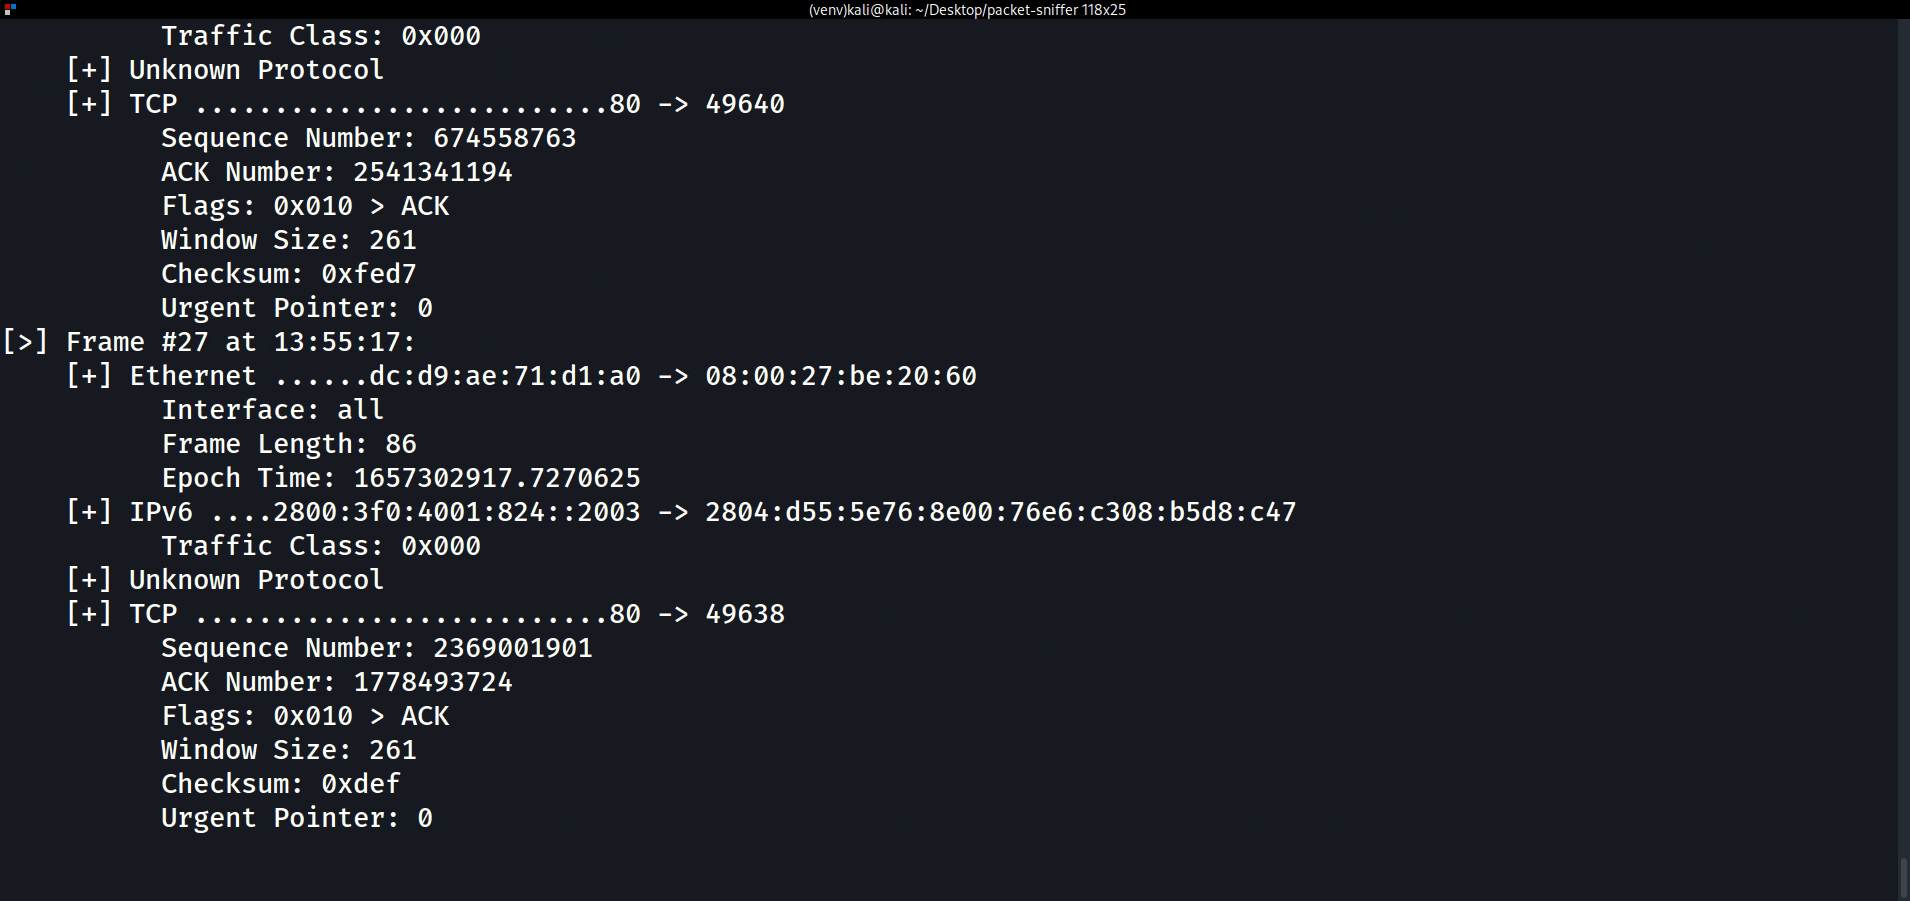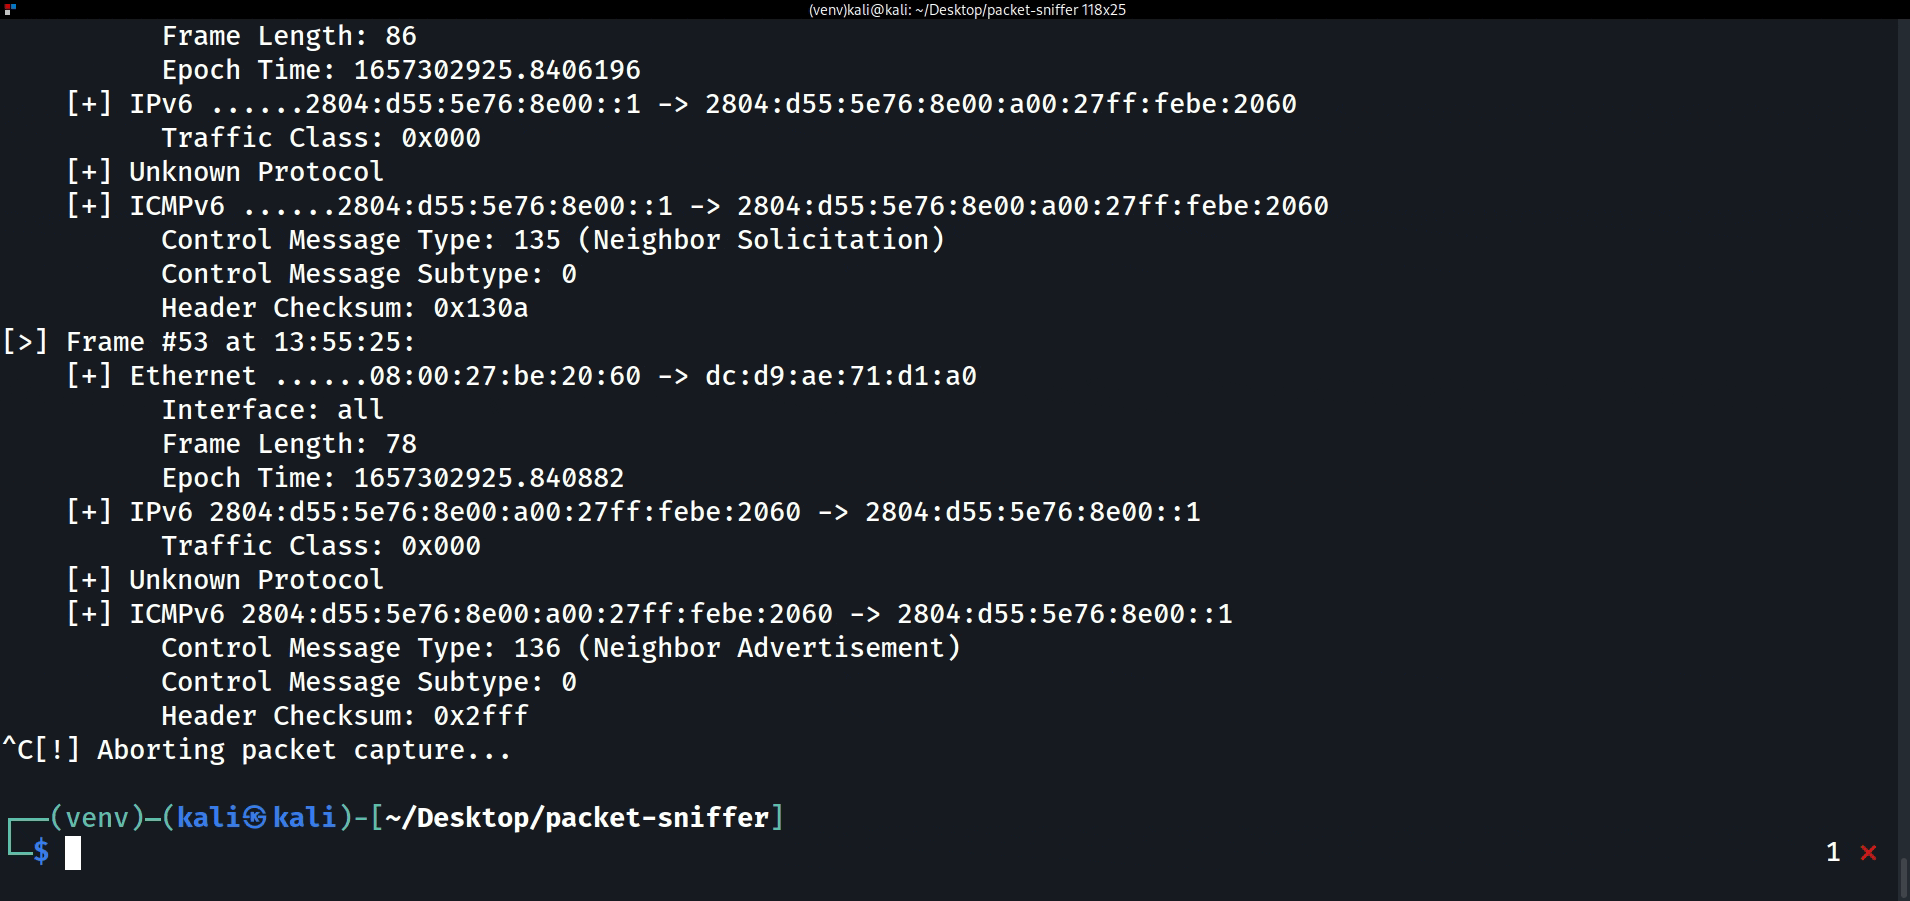 eonraider/packet-sniffer
مُلتقط حزم شبكة يعتمد على المقابس الخام، يلتقط ويفكك حزم TCP/IP من واجهات الشبكة لأغراض التحليل الأمني والاستخدام التعليمي.
 greatscottgadgets/ubertooth
أداة التقاط حزم BLE ومنصة تجارب لتقنية البلوتوث مع عتاد مفتوح وبرامج ثابتة مفتوحة، وإمكانية محدودة لالتقاط حزم Bluetooth Classic BR لأعمال أمن…
 syssec-kaist/ltesniffer
أداة تنصت مفتوحة المصدر على الوصلة الهابطة/الصاعدة لشبكات LTE
 secdev/scapy
مكتبة تفاعلية مبنية على بايثون للتلاعب بحزم الشبكة، تُستخدم لتزويرها وفك ترميزها وإرسالها والتقاطها وتحليلها عبر مجموعة واسعة من البروتوكولات، مع دعم…
 pavel-odintsov/fastnetmon
مستشعر DDoS سريع جداً مع دعم sFlow/Netflow/IPFIX/SPAN
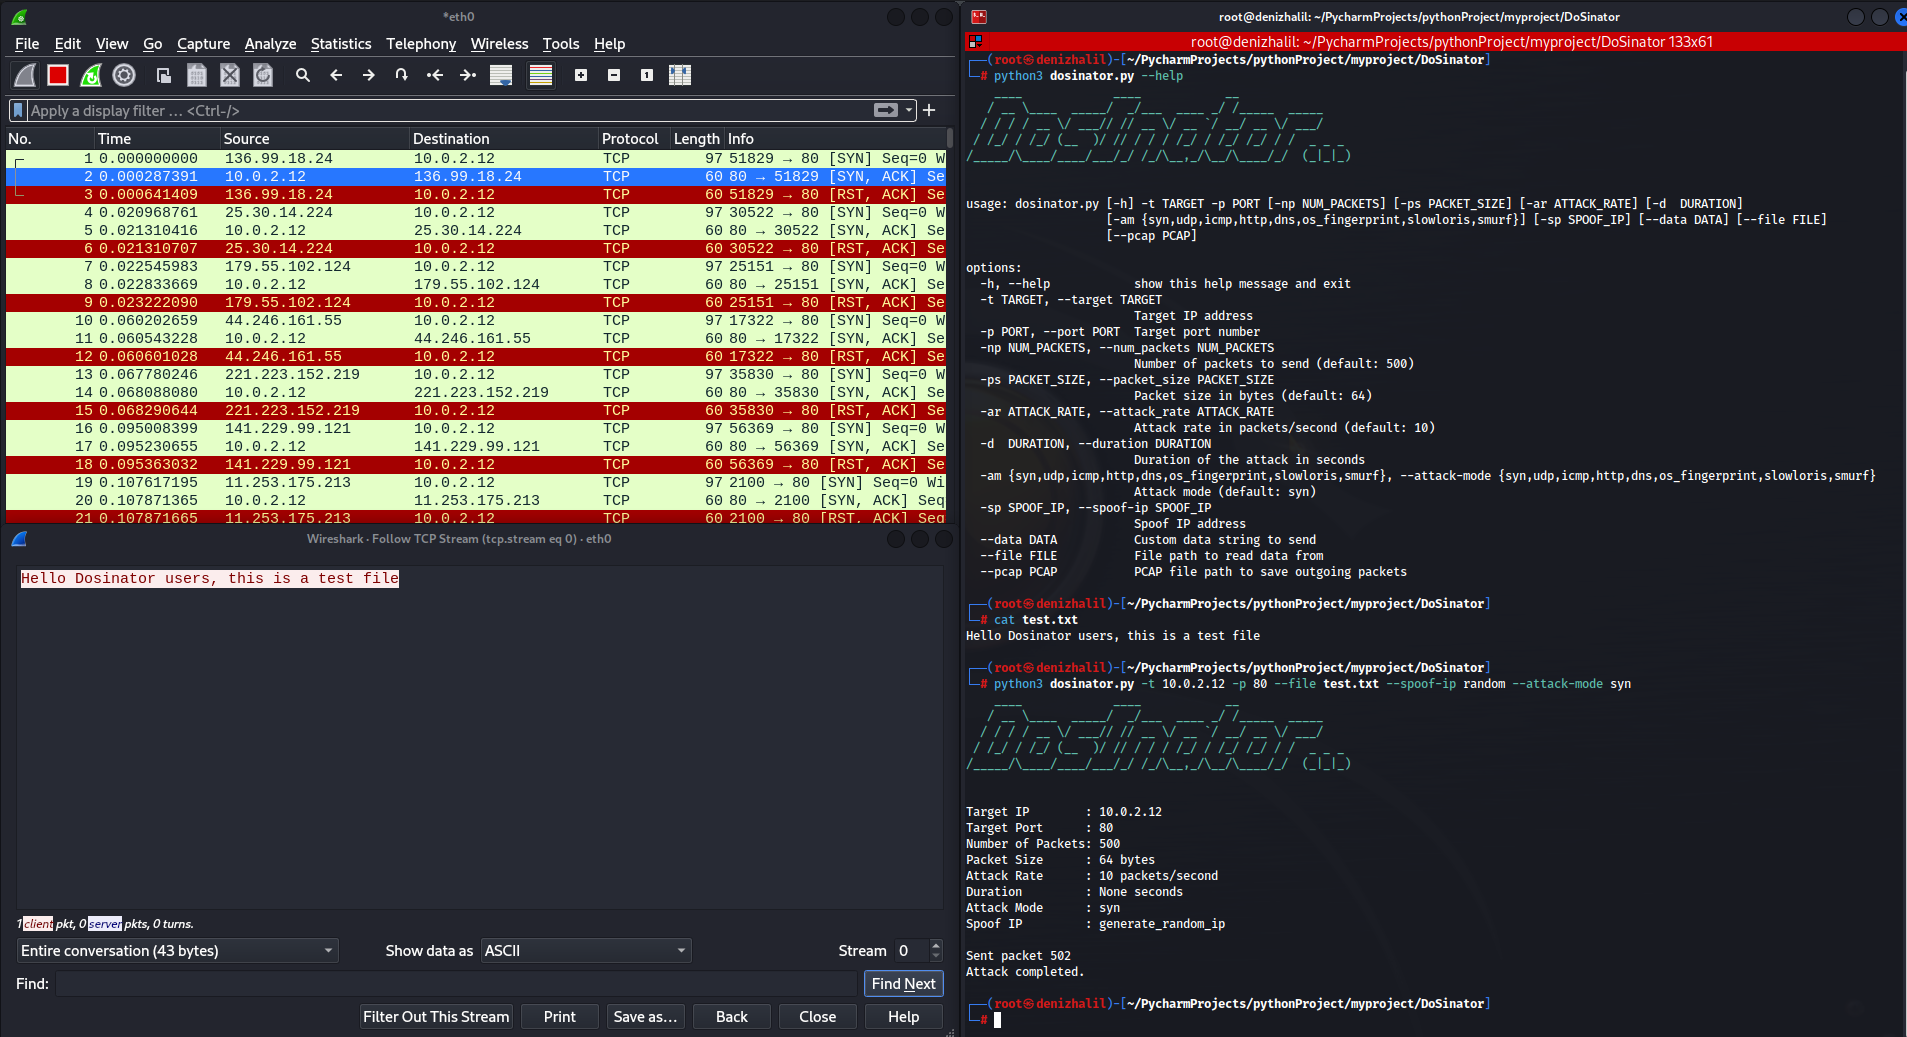 halildeniz/dosinator
DoSinator هي أداة اختبار قوية لحرمان الخدمة (DoS) تم تطويرها بلغة Python.
 nxenon/h2spacex
مكتبة/أداة منخفضة المستوى لمزامنة الإطار الأخير في HTTP/2 (المعروفة أيضًا باسم هجوم الحزمة الواحدة) مبنية على Scapy + استغلال هجمات التوقيت
 7etsuo/tetsuo-pulse
Tetsuo Socket Library
 the-tcpdump-group/tcpdump
محلل شبكة TCPdump
 elderlypirate/bus_pirate
برنامج ثابت متعدد البروتوكولات لأداة اختراق عتادية تدعم SPI وI2C وJTAG وUART و1-Wire، والتنصت على الناقل، وتحليل المنطق، وبرمجة المتحكمات الدقيقة.
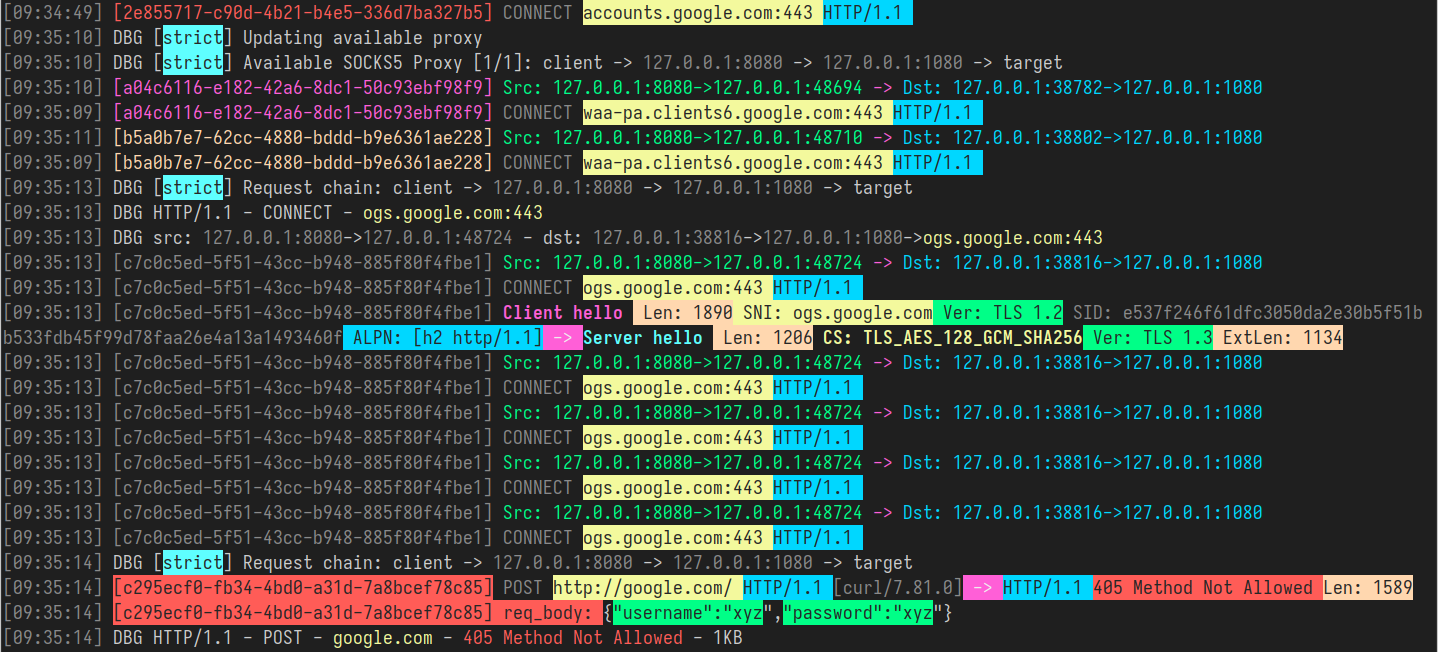 shadowy-pycoder/go-http-proxy-to-socks
وكيل MITM لواجهة الأوامر يقوم بتحويل SOCKS4/SOCKS5 إلى وكيل HTTP/HTTPS/HTTP2/HTTP3 مع إعادة توجيه TCP/UDP شفافة، وتزوير ARP/NDP/DNS، واعتراض حركة…
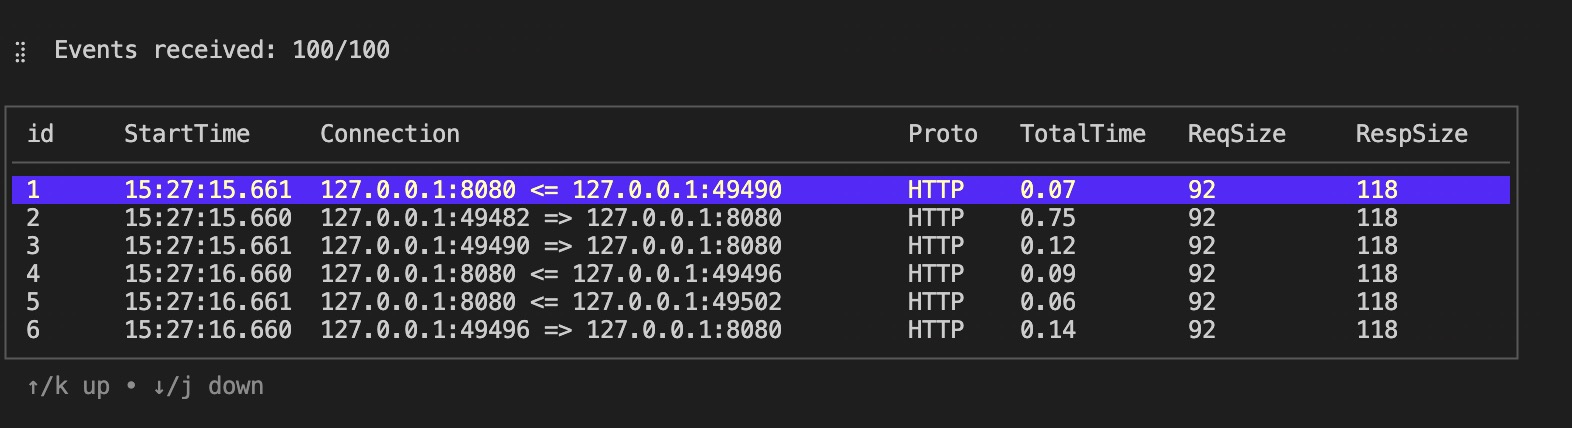 hengyoush/kyanos
كيانوس هي أداة تحليل شبكات تستخدم eBPF. يمكنها تصور الوقت الذي تقضيه الحزم في النواة، والتقاط الطلبات/الاستجابات، مما يجعل استكشاف الأخطاء وإصلاحها…
 dougburks/so-crates
SO-CRATES: تحليل سريع للتهديدات والشر والمشبوه في حاويات Security Onion!
 nu11secur1ty/pastokrapacefleciks
يحلل ملفات `.pcapng` لإنشاء تقارير HTML لفحص حركة مرور الشبكة والمراجعة الجنائية الرقمية.
 gcla/termshark
واجهة مستخدم طرفية لـ tshark، مستوحاة من Wireshark
 netsniff-ng/netsniff-ng
سكين سويسري متعدد الاستخدامات لاحتياجات شبكات لينكس اليومية.






