
 #1
أدوات لتحليل ومراقبة وتأمين البنية التحتية والبروتوكولات الشبكية.
موصى به من Kitploit

 jkornev/hidden
برنامج تشغيل Windows مع واجهة وضع المستخدم يمكنه إخفاء العمليات وكائنات نظام الملفات والسجل وحماية العمليات وما إلى ذلك
 zmap/zdns
مكتبة وأداة CLI سريعة للبحث في DNS
 elvanderb/tcp-32764
بعض الأكواد والملاحظات حول الباب الخلفي الذي يستمع على TCP-32764 في Linksys WAG200G.
 thakur2309/pagasus-pro
مجموعة أدوات إدارة أجهزة Android وتدقيق أمني مبنية على Python ADB مع قائمة تفاعلية للكشف عن الروت، وتفريغ الأذونات، وفحص التطبيقات القابلة للتنقيح،…
 citronneur/rdpy
بروتوكول سطح المكتب البعيد في Twisted Python

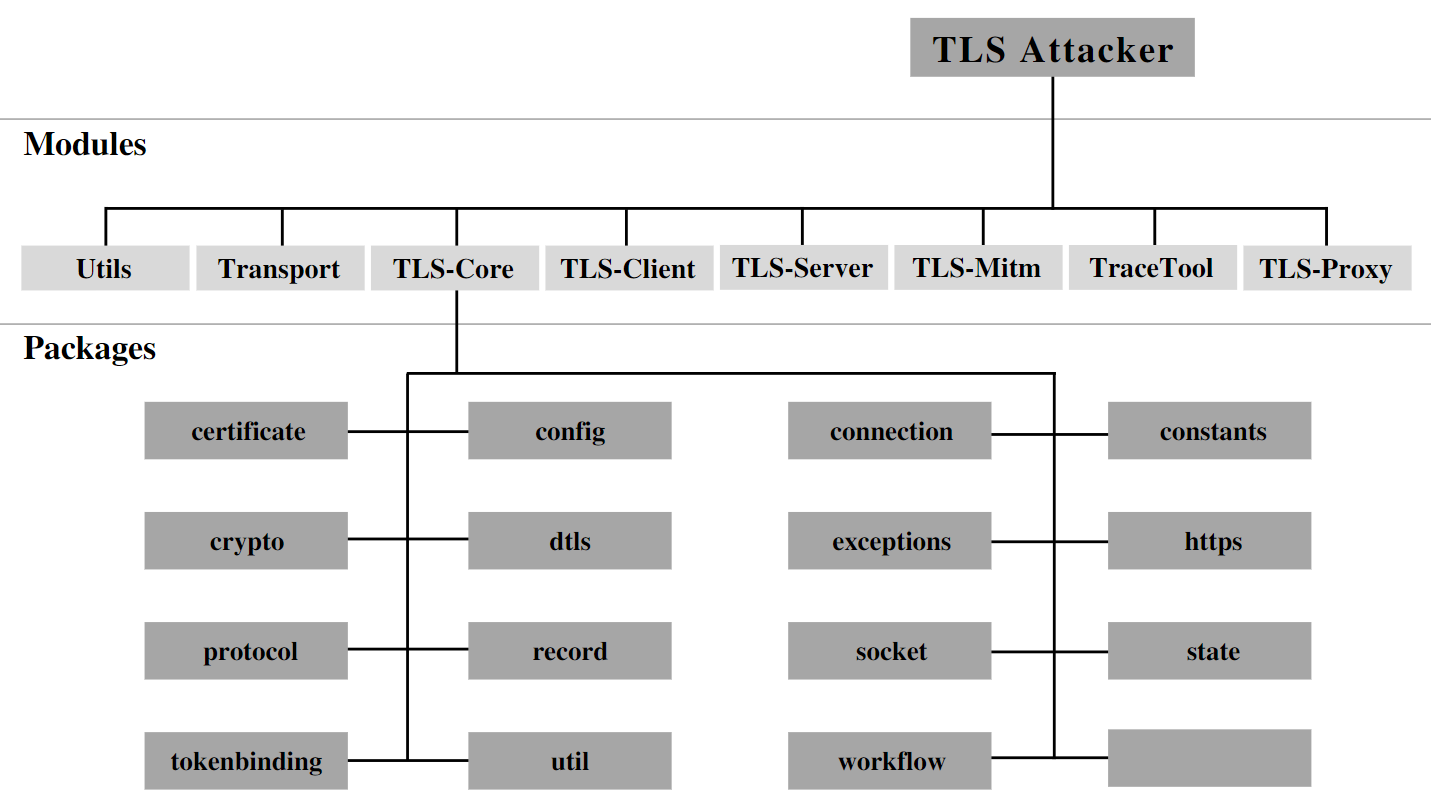 tls-attacker/tls-attacker
إطار عمل قائم على جافا للتشويش المنهجي وتحليل مكتبات TLS. يتيح صياغة رسائل البروتوكول بشكل تعسفي، وتعديلها، واختبار عملاء/خوادم TLS لاكتشاف الثغرات…
 resiprocate/resiprocate
تنفيذ بلغة C++ لبروتوكولات SIP وICE وTURN والبروتوكولات ذات الصلة.
 samyk/keysweeper
KeySweeper هو جهاز خفي قائم على Arduino، متنكر في هيئة شاحن حائط USB يعمل، يلتقط ويفك تشفير ويسجل ويبلغ (عبر GSM) جميع ضغطات المفاتيح من أي لوحة…
 droe/sslsplit
وكيل شفاف من نوع man-in-the-middle يقوم بإنهاء اتصالات SSL/TLS، ويُزوّر الشهادات بشكل فوري، ويسجل حركة المرور المفكوكة لأغراض التحليل الجنائي للشبكات…
 openwisp/openwisp-controller
وحدة تحكم الشبكة وWiFi: التزويد وإدارة التكوين والتحديثات، (سحب عبر openwisp-config أو دفع عبر SSH)، إدارة x509 PKI والمزيد. موجهة بشكل أساسي إلى…
 0xinfection/tidos-framework
إطار اختبار الاختراق اليدوي الهجومي لتطبيقات الويب.
 anouarbensaad/vulnx
vulnx 🕷️ روبوت ذكي، يمكن لـ Shell تحقيق الحقن التلقائي، ومساعدة الباحثين في اكتشاف ثغرات الأمان في نظام CMS. يمكنه إجراء فحص أمان سريع لنظام CMS،…
 gamehunterkaan/autopwn-suite
AutoPWN Suite هو مشروع لفحص الثغرات واستغلال الأنظمة تلقائياً.
 mullvad/gotatun
تنفيذ WireGuard® في مساحة المستخدم بلغة Rust
 redteampentesting/pretender
رفيق MitM الخاص بك لتوصيل الهجمات التي تتضمن استيلاء على DNS عبر DHCPv6 بالإضافة إلى انتحال mDNS و LLMNR و NetBIOS-NS.
 mrash/fwknop
تفويض الحزمة الواحدة > طرق المنافذ








