
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/s0md3v/recondog
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعمسح المنافذجمع المعلوماتتعداد النطاقات الفرعيةتحليل DNS
GitHubs0md3v/recondog

ReconDog

سكين الجيش السويسري للاستطلاع

عرض المستودع
2.1k35985منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة


Photon
ReconDog

سكين الجيش السويسري للاستطلاع

الميزات الرئيسية

  • واجهة معالج (Wizard) + واجهة سطر أوامر (CLA)
  • يمكنه استخراج الأهداف من STDIN (الإدخال المُحوّل) والتعامل معها
  • جميع المعلومات تُستخرج عبر واجهات برمجة التطبيقات (APIs)، ولا يتم الاتصال المباشر بالهدف

الأدوات

  • Censys: يستخدم censys.io لجمع كمية هائلة من المعلومات حول عنوان IP.
  • NS Lookup: يقوم بالاستعلام عن خادم الأسماء (DNS lookup)
  • Port Scan: يفحص أشهر منافذ TCP
  • Detect CMS: يستطيع اكتشاف أكثر من 400 نظام إدارة محتوى
  • Whois lookup: يقوم بإجراء استعلام whois
  • Detect honeypot: يستخدم shodan.io لفحص ما إذا كان الهدف وعاء عسل (honeypot)
  • Find subdomains: يستخدم findsubdomains.com للعثور على النطاقات الفرعية
  • Reverse IP lookup: يقوم بإجراء استعلام IP عكسي للعثور على النطاقات المرتبطة بعنوان IP
  • Detect technologies: يستخدم wappalyzer.com لكشف أكثر من 1000 تقنية
  • All: يشغّل جميع الأدوات ضد الهدف

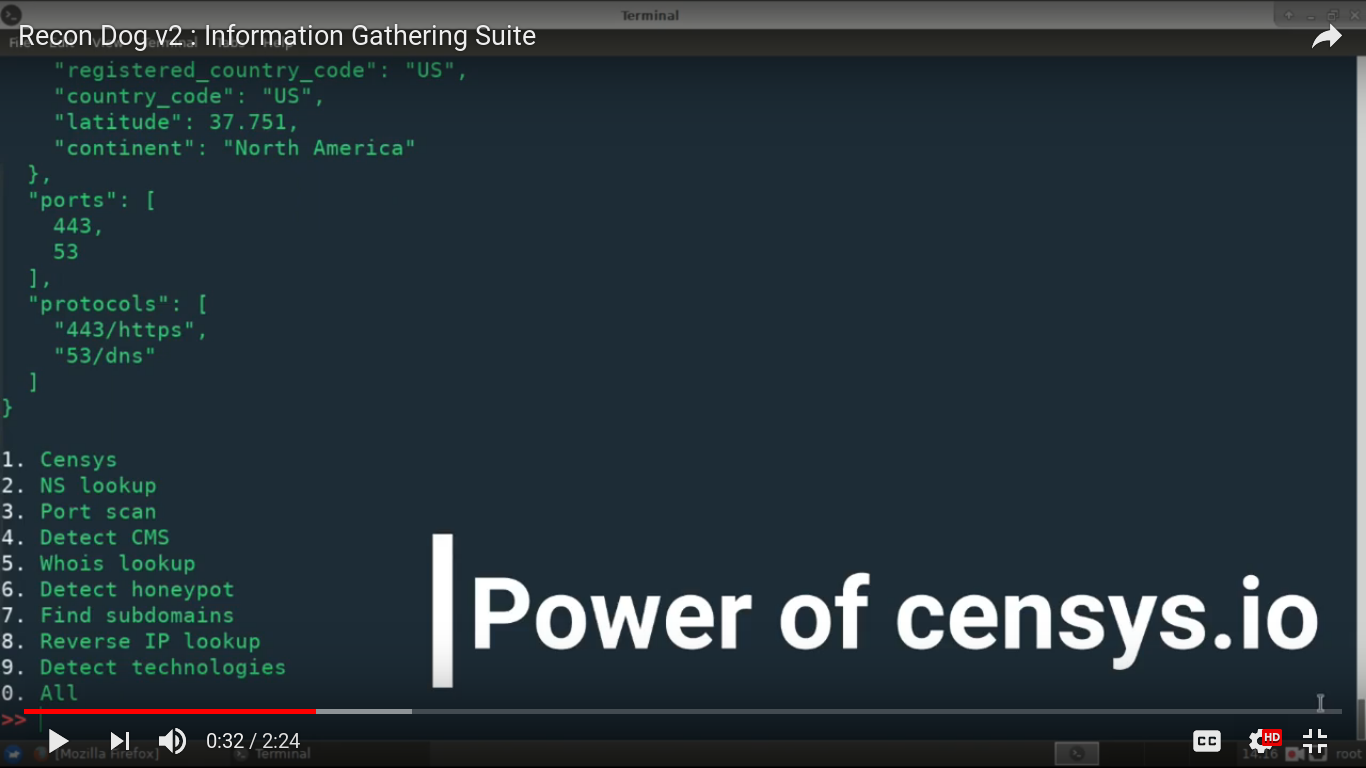
عرض توضيحي

عرض توضيحي

التوافق

سيعمل Recon Dog على أي نظام مثبت عليه مفسّر بايثون. ومع ذلك، فقد تم اختباره على التكوينات التالية:

أنظمة التشغيل: ويندوز، لينكس، ماك
إصدارات بايثون: Python2.7, Python 3.6

التثبيت

لا يحتاج Recon Dog إلى أي إعداد يدوي ويمكن تشغيله ببساطة كنص بايثون عادي.
ومع ذلك، يمكن تنزيل حزمة دبيان من هنا إذا كنت ترغب في تثبيته.

الاستخدام

واجهة المعالج

واجهة المعالج هي الطريقة الأكثر مباشرة لاستخدام Recon Dog. فقط قم بتشغيل البرنامج، واختر ما تريد فعله وأدخل الهدف، الأمر بهذه البساطة.

واجهة سطر الأوامر

يحتوي Recon Dog أيضًا على واجهة سطر أوامر (CLA). إليك كيفية العثور على النطاقات الفرعية:

python dog -t marvel.com -c 7

هناك المزيد! هل لديك برنامج يمكنه تعداد النطاقات الفرعية وتريد فحص منافذ جميع النطاقات الفرعية التي يجدها؟ لا تقلق، تم تصميم Recon Dog للتعامل مع مثل هذه الحالات. يمكنك ببساطة القيام بذلك:

subdomainfinder -t example.com | python dog --domains -c 3

إذا كنت ترغب فقط في طباعة الأهداف، فلا تستخدم الخيار -c.
أيضًا، لا يهم نوع المخرجات التي يولدها البرنامج الآخر، يستخدم Recon Dog التعبيرات العادية للعثور على الأهداف مما يجعله سهل التكامل مع كل أداة تقريبًا. يتوفر مفتاحان:

--domains    استخراج النطاقات من STDIN
--ips        استخراج عناوين IP من STDIN

المساهمة والترخيص

يمكنك المساهمة بالطرق التالية:

  • الإبلاغ عن الأخطاء
  • تطوير الإضافات
  • تقديم اقتراحات لتحسين الأداة
  • إصلاح المشكلات وإرسال طلب سحب (pull request)

هل ترغب في محادثة خاصة؟ تواصل معي على تويتر، صندوق الوارد مفتوح :)
مرخص Recon Dog تحت رخصة Apache 2.0.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →