
 #1

 phra/pezor
قم بتجميع شيل كود وملفات PE القابلة للتنفيذ في حمولات مراوغة باستخدام تقنيات مضادة للتصحيح، وإزالة الخطاف، واستدعاء النظام، وتقلب الذاكرة لعمليات…
 m14r41/pentestingeverything
الحل الكامل لـ VAPT/AppSec ودليل اختبار الاختراق: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network Pentesting…
 mozilla/cipherscan
طريقة بسيطة جدًا لمعرفة مجموعات التشفير SSL التي يدعمها الهدف.
 cldrn/nmap-nse-scripts
مجموعتي من نصوص NSE لـ nmap
 devploit/nomore403
أداة تجاوز 403/401: تكتشف تجاوزات التحكم في الوصول عبر HTTP من خلال تحويرات المسار والطريقة والترويسة والطلب الخام. مقارنة مع خط الأساس، معايرة…
 jthuraisamy/syswhispers
تجاوز برامج مكافحة الفيروسات/كشف الاستجابة الطرفية عبر استدعاءات النظام المباشرة.

 trickest/resolvers
القائمة الأكثر شمولاً لخوادم DNS الموثوقة.
 miroslavpejic85/p2p
🖥️ سطح مكتب بعيد P2P - سطح مكتب بعيد من نظير إلى نظير محمول بدون الحاجة إلى تثبيت.
 mandiant/flare-fakenet-ng
FakeNet-NG - أداة تحليل الشبكة الديناميكية من الجيل التالي
 40t/go-sniffer
🔎التقاط وتحليل بروتوكولات mysql وredis وhttp وmongodb وغيرها. التقاط طلبات قاعدة البيانات في المشروع وتحليلها إلى العبارات المقابلة.
 iamj0ker/bypass-403
نص برمجي بسيط تم إنشاؤه للاستخدام الشخصي لتجاوز خطأ 403
 bert-janp/open-source-threat-intel-feeds
يحتوي هذا المستودع على خلاصات Threat Intel مفتوحة المصدر وقابلة للاستخدام بحرية ويمكن استخدامها دون متطلبات إضافية. يتضمن أنواعًا متعددة مثل IP وURL…
 odedshimon/bruteshark
أداة تحليل الشبكات
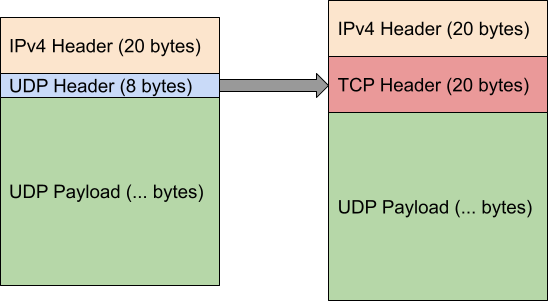 dndx/phantun
يحوِّل تدفق UDP إلى تدفقات TCP (مزيفة) يمكنها المرور عبر جدران الحماية/NAPT من الطبقة 3 والطبقة 4 (NATs).
 ph4ntonn/stowaway
أداة وكيل متعدد القفزات لاختبار الاختراق تتيح توجيه الحركة عبر عقد متعددة، نفق SOCKS5/SSH، إعادة توجيه المنافذ، شل عن بُعد، وتواصل مُشفر بين العقد.
 appneta/tcpreplay
حرّر وأعد تشغيل حركة مرور الشبكة الملتقطة بسرعات اعتباطية — مجموعة من أدوات pcap لأنظمة *NIX وWindows.









