
 #1
أدوات لتقييم واختبار واستغلال تطبيقات الجوال والأجهزة (Android، iOS).
موصى به من Kitploit

 nanopathi/framework_base_aosp10_r33_cve-2021-0315
استغلال إثبات المفهوم لـ CVE-2021-0315 يستهدف قاعدة إطار عمل Android 10 (AOSP)؛ يوفر كودًا لإظهار ثغرة تصعيد الامتيازات.
 nanopathi/external_aac_aosp10_r33_cve-2020-0451
استغلال لـ CVE-2020-0451 يستهدف مكتبة AAC الخارجية لنظام Android AOSP 10، ويوفر كود استغلال ثنائي لتحليل الثغرات والبحث الأمني.
 shaikusaf/packages_apps_packageinstaller_aosp10_r33_cve-2021-0302
# كود مصدر Android PackageInstaller لإصدار AOSP 10 r33، مُصحح لثغرة CVE-2021-0302، لتحليل الثغرات الأمنية والبحث الأمني.
 uthrasri/system_bt_cve-2024-0030
استغلال لـ CVE-2024-0030 يستهدف ثغرة في مكدس Bluetooth في Android، مما يتيح تنفيذ كود عن بعد عبر حزم Bluetooth مصممة بعناية.
 uthrasri/frameworks_av_cve-2024-0040
استغلال لـ CVE-2024-0040، ثغرة أمنية خطيرة في خادم الوسائط في أندرويد (frameworks/av) تتيح تنفيذ التعليمات البرمجية عن بُعد عبر ملفات وسائط معدّة.
 raymontag/cve-2019-2215
إثبات مفهوم لاستغلال ثغرة CVE-2019-2215، وهي ثغرة من نوع use-after-free في مشغل Binder لنظام Android kernel تسمح بتصعيد الامتيازات المحلية.
 nanopathi/framework_base_aosp10_r33_cve-2020-0137
إثبات مفهوم لاستغلال الثغرة CVE-2020-0137 التي تستهدف إطار عمل Android 10 (AOSP R33) الأساسي، لتوضيح ثغرة تصعيد الامتيازات في بيئة تشغيل Android.
 realrodri/exploiteameesta
تطبيق iOS للتحقق من توافق الجهاز مع ثغرة CVE-2021-30937، مع عرض التنبيهات والنوافذ المنبثقة أثناء العملية.
 nanopathi/framework_base_aosp10_r33_cve-2021-0954
وحدة استغلال لـ CVE-2021-0954 تستهدف قاعدة إطار عمل AOSP لنظام Android 10 (r33). تنفّذ استغلالًا مبنيًا على Java لتصعيد الامتيازات.
 forse01/cve-2020-11990-cordova
استغلال إثبات المفهوم لـ CVE-2020-11990 يستهدف تطبيقات Apache Cordova، ويوضح ثغرة تنفيذ برمجيات عن بُعد في إطار تطبيقات الهاتف المحمول.
 trinadh465/packages_apps_settings_cve-2020-0201
حزمة إعدادات أندرويد مع تصحيح لـ CVE-2020-0201، تعالج ثغرة أمنية في تطبيق الإعدادات.
 trinadh465/packages_apps_keychain_aosp10_r33_cve-2021-0963
حزمة Android KeyChain مع تصحيح لـ CVE-2021-0963، لمعالجة ثغرة أمنية في AOSP 10.
 nanopathi/framework_base_aosp10_r33_cve-2021-0513
استغلال إثبات المفهوم لثغرة CVE-2021-0513 في Android AOSP 10 (R33) يستهدف مكوّن framework base لتحقيق تصعيد الامتيازات المحلية.
 761669642/mahesh-970-cve-2023-21125_bluedriod_repo
مرجع موجّه لثغرة CVE-2023-21125، وهي ثغرة أمنية في بلوتوث BlueDroid على نظام أندرويد، مع كود ووثائق تركّز على المكوّن المتأثر.
 nanopathi/framework_base_aosp10_r33_cve-2021-0391
استغلال إثبات المفهوم لثغرة CVE-2021-0391 يستهدف قاعدة إطار عمل Android AOSP، ويوضح ثغرة تصعيد امتيازات في نظام Android 10.
 diegovargasj/cve-2025-32407
استغلال إثبات المفهوم لـ CVE-2025-32407: تجاوز التحقق من شهادة TLS في Samsung Internet لساعة Galaxy، مما يتيح هجمات الوسيط على حركة مرور HTTPS.
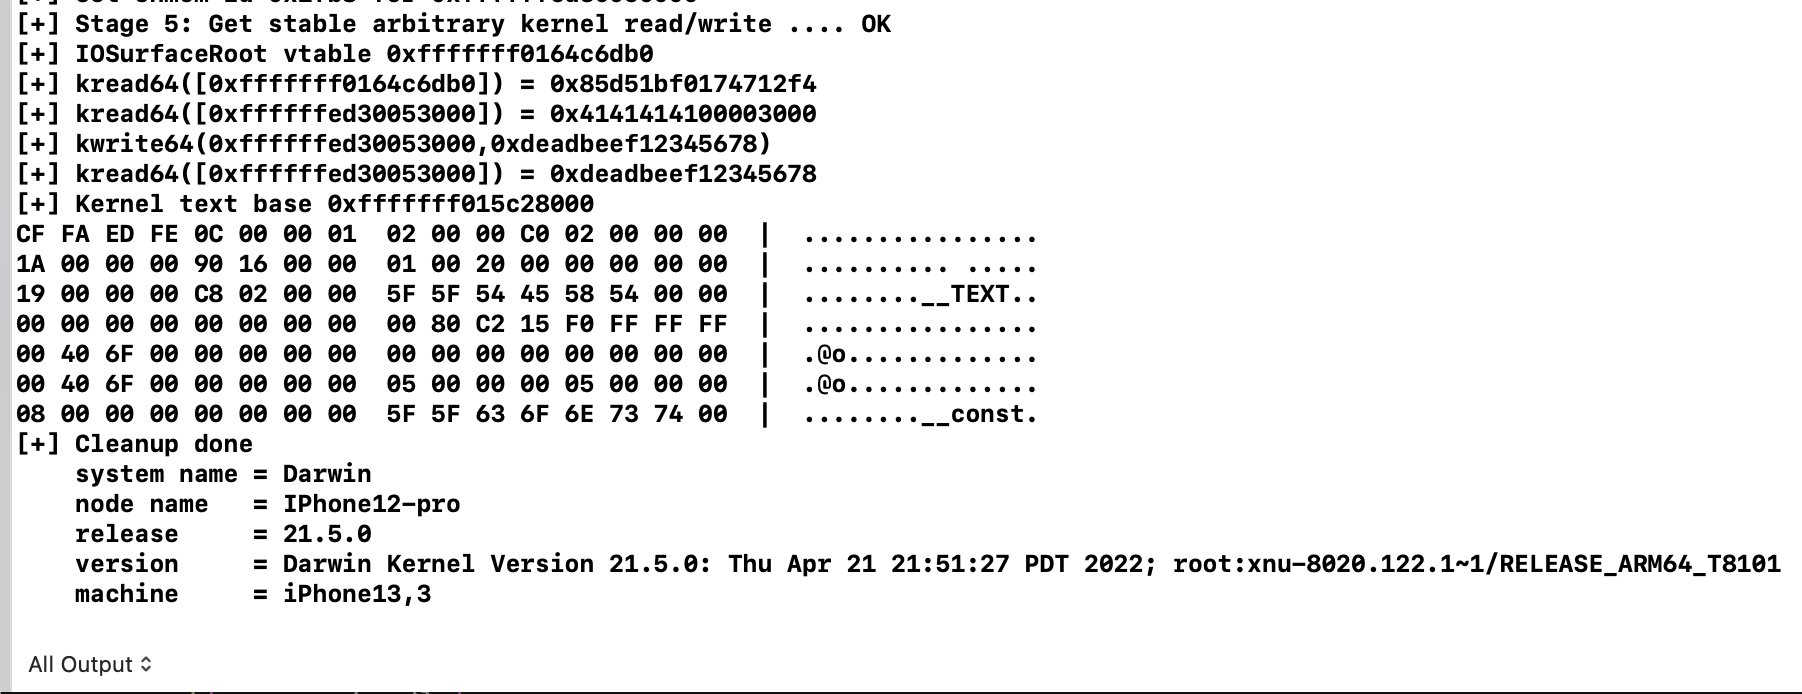 ox1111/cve-2022-32898
تحليل تقني وعرض استغلال لـ CVE-2022-32898، وهي ثغرة تلف ذاكرة في برنامج تشغيل Apple Neural Engine، مع هندسة عكسية مفصلة وتقنيات استغلال لنواة iOS.
 starling021/cve-2019-11932-supportapp
مساعد استغلال لـ CVE-2019-11932 (WhatsApp GIF RCE) يحسب عناوين دالة system() وROP gadget لأجهزة مختلفة لتمكين الاستغلال الناجح.








