#1
 androidhooker/hooker
Hooker هو مشروع مفتوح المصدر للتحليلات الديناميكية لتطبيقات أندرويد. يوفر هذا المشروع أدوات وتطبيقات متنوعة يمكن استخدامها لاعتراض وتعديل أي…
 novoda/gradle-static-analysis-plugin
إعداد سهل لأدوات التحليل الثابت لمشاريع Android وJava.
 nowsecure/android-forensics
تطبيق وإطار عمل مفتوح المصدر للتحليل الجنائي الرقمي على Android
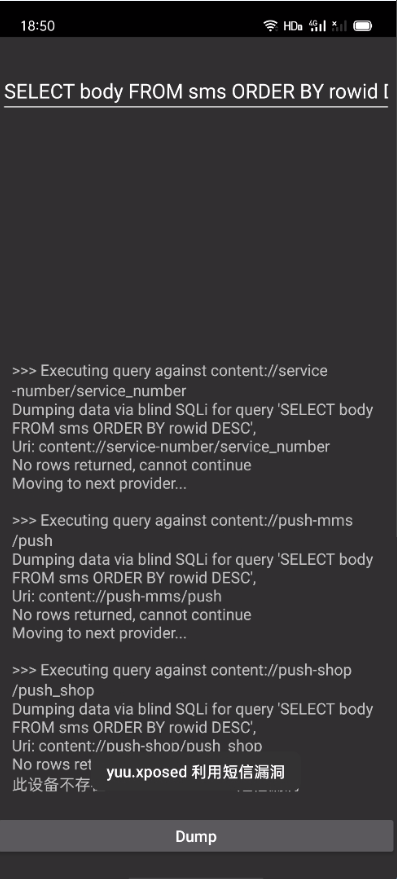 yuuouu/coloros-cve-2025-10184
ثغرة SMS في نظام ColorOS، وخطة إنقاذ المستخدم الذاتية
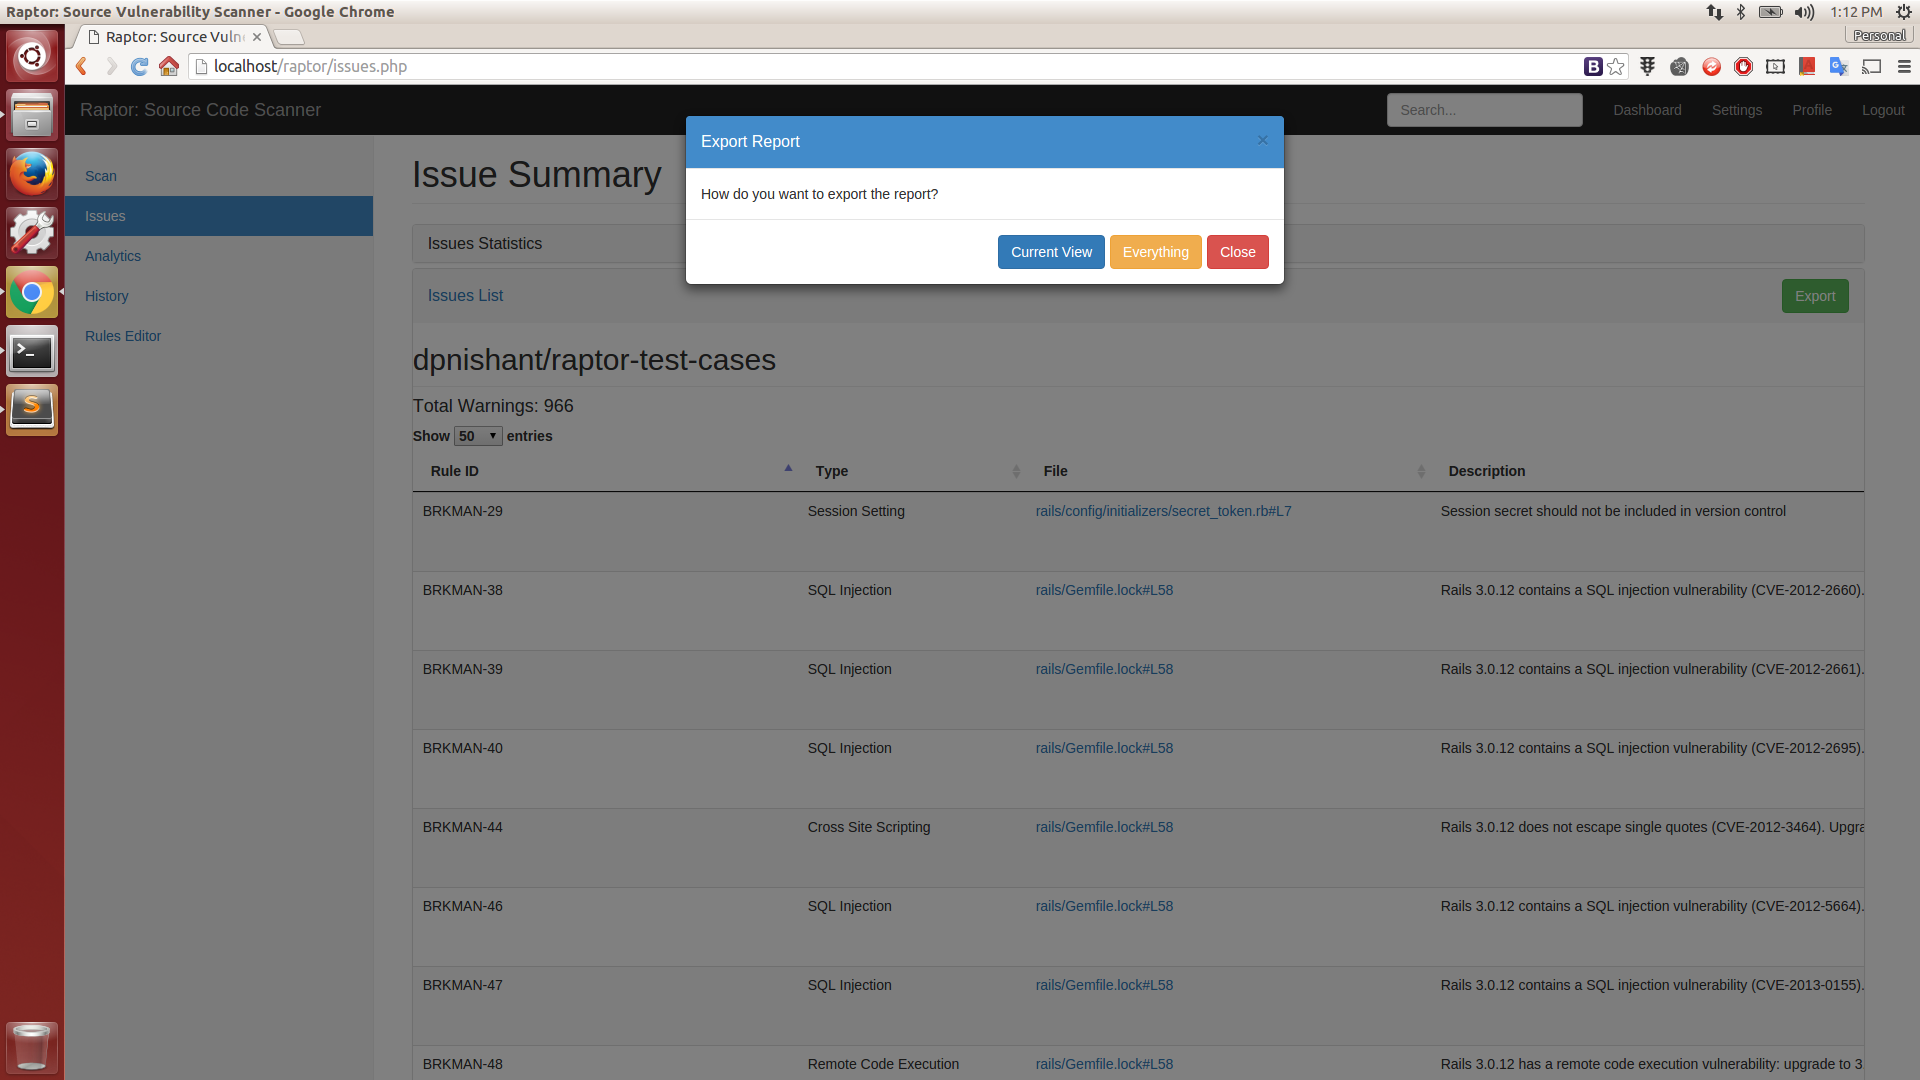 dpnishant/raptor
ماسح ثغرات شفرة المصدر القائم على الويب
 1ultimat3/badintent
اعترض، عدّل، كرّر وهاجم معاملات Binder في أندرويد باستخدام Burp Suite
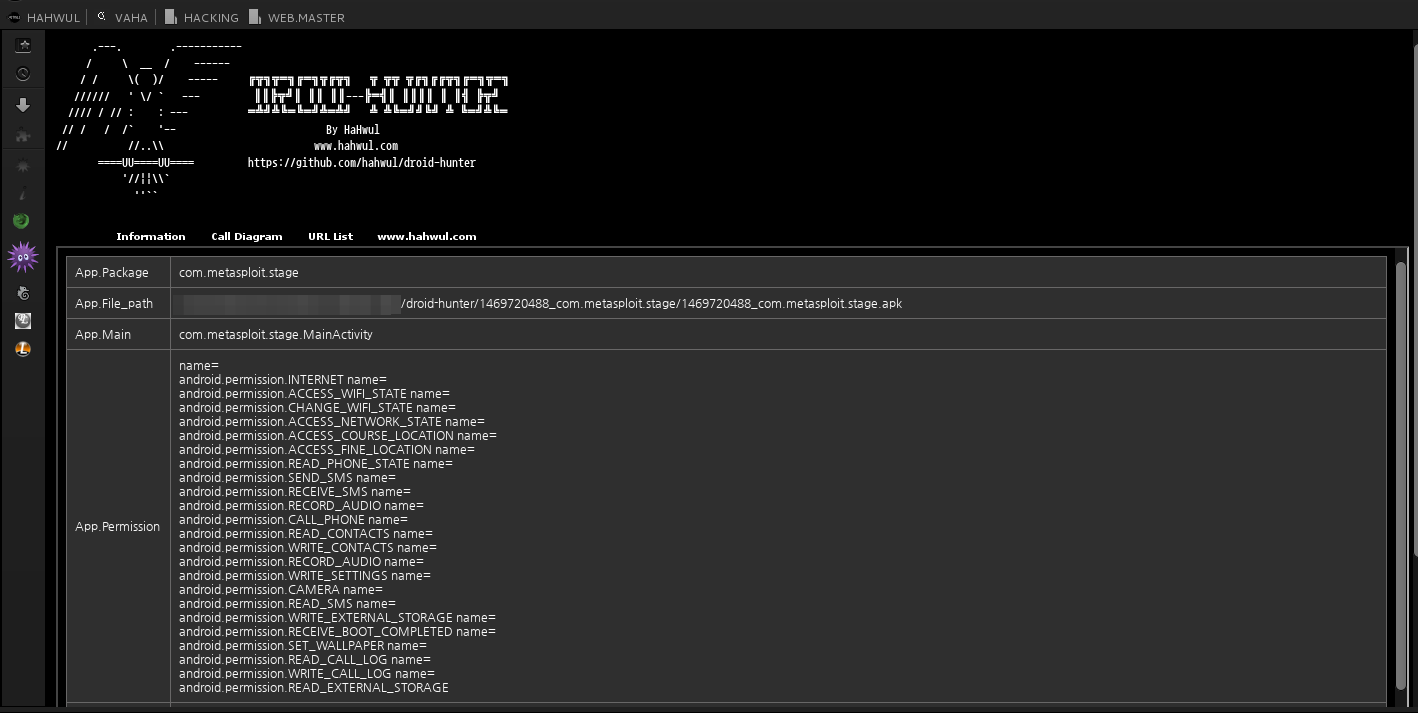 hahwul/droid-hunter
(مهمل) أداة تحليل ثغرات تطبيقات أندرويد واختبار الاختراق لأندرويد
 certcc/keyfinder
أداة للعثور على وتحليل ملفات المفاتيح الخاصة (والعامة)، بما في ذلك دعم ملفات Android APK.
 hyln9/vikiroot
CVE-2016-5195 (Dirty COW) PoC لنظام Android 6.0.1 Marshmallow
 nvisium-jack-mannino/owasp-goatdroid-project
*هذا المشروع لم يعد مدعومًا* OWASP GoatDroid هي بيئة تدريب كاملة الوظائف ومكتفية ذاتيًا لتثقيف المطورين والمختبرين حول أمن أندرويد. يتطلب GoatDroid…
 asdfugil/haxx
اختراقات لتنفيذ كود غير مقيّدة وغير معزولة بصلاحية الجذر على iOS 14 - iOS 14.8.1.
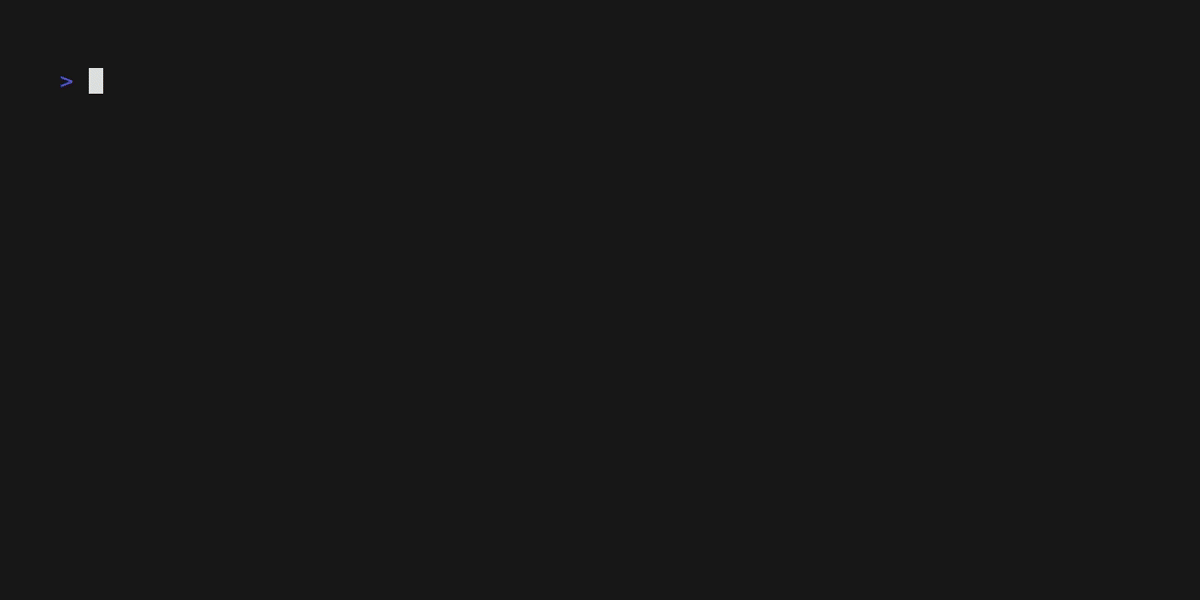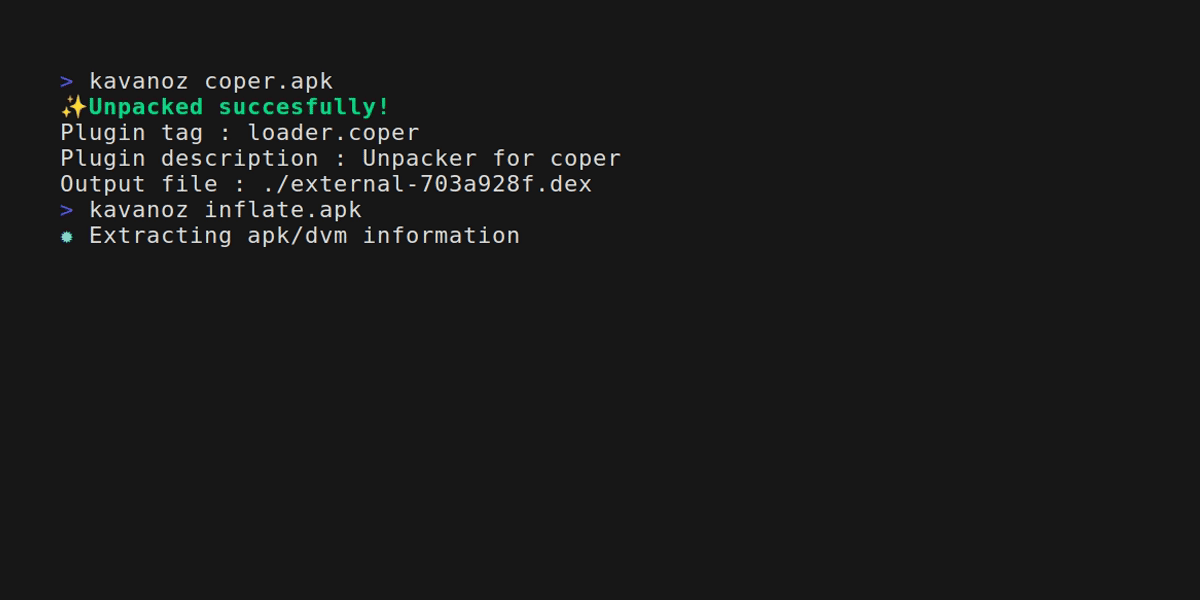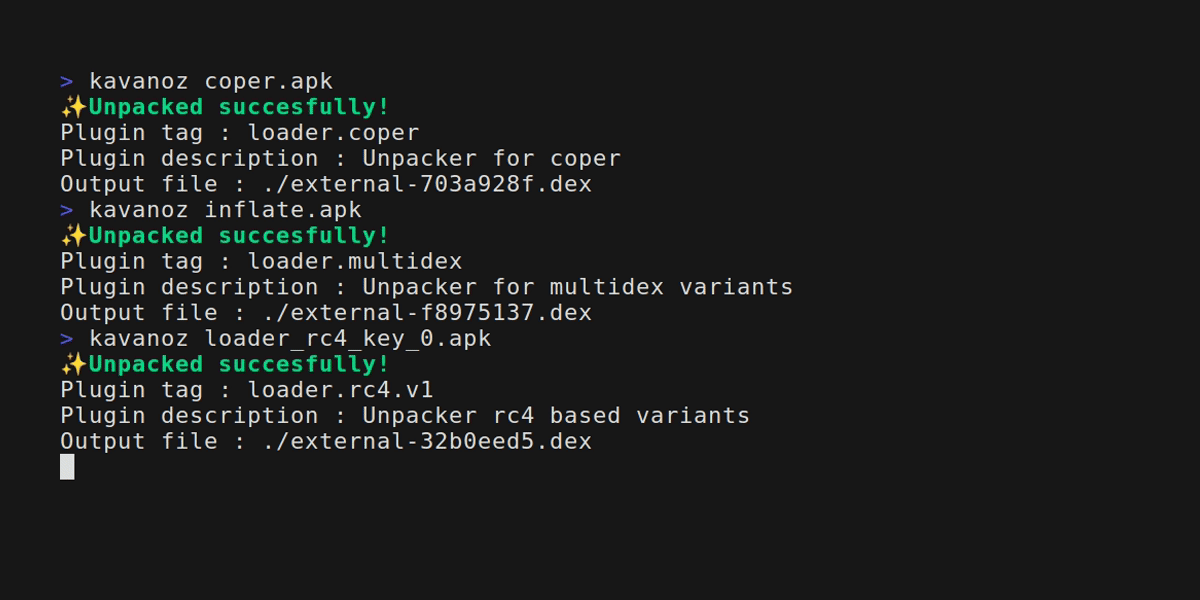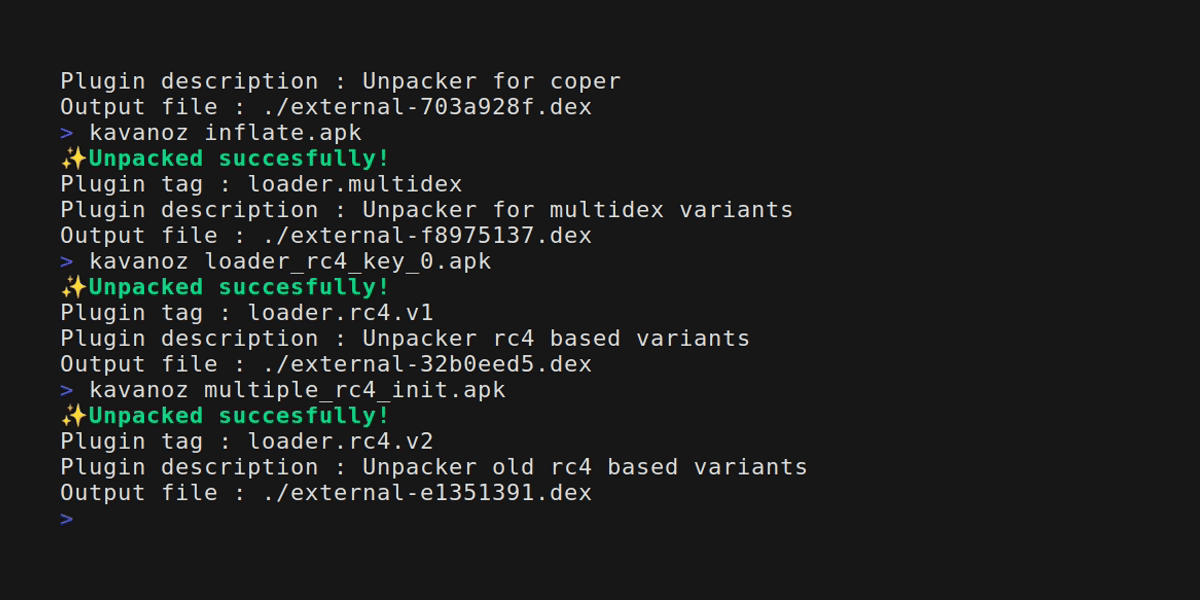 eybisi/kavanoz
فك التعبئة الساكنة للبرمجيات الخبيثة المصرفية الشائعة لنظام أندرويد.
 labcif/fama
التحليل الجنائي لتطبيقات الجوال (FAMA) -- وحدة لمتصفح الأدلة الجنائية Autopsy
 linuxoid-cn/mi8e5-unlocker-by-cve-2026-43499
أداة مساعدة لفتح القفل التلقائي لطراز 8E5 استنادًا إلى CVE-2026-43499، مخصصة فقط للبحث الأمني المصرح به واستخدام الأجهزة الخاصة.
 k0mraid3/k0mraid3s-system-shell-prebuilt
استغلال اكتشفته في أكتوبر 2022 في ثنائي مدير الحزم (pm) في أندرويد وطريقة تعامله مع أعلام التصحيح، تم تصحيحه بحلول مارس 2023. يستخدم CVE-2019-16253…
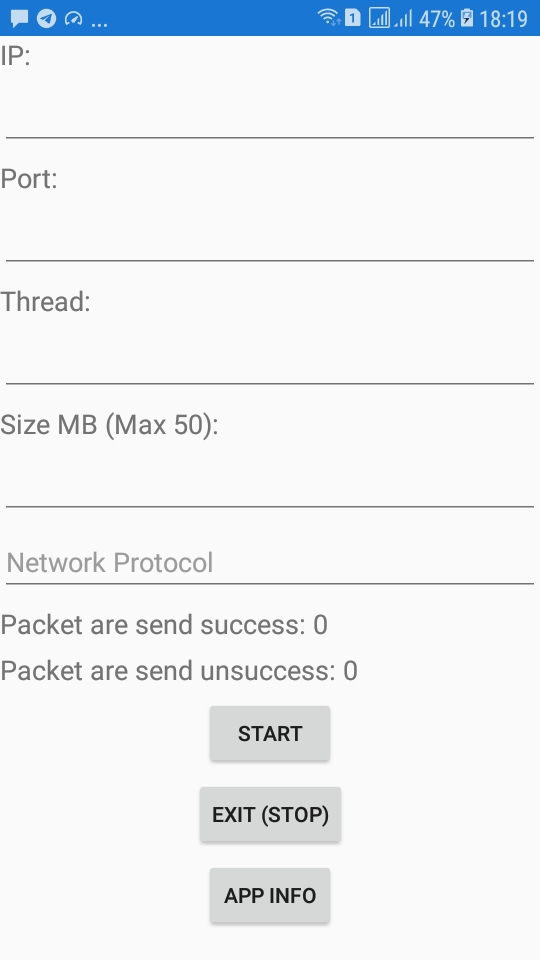 blueskychan-dev/ddospacket
استخدم هاتفك الخاص لشن هجوم DoS بدون Termux! (أندرويد 5.1+)