
 #1
أدوات لتقييم واختبار واستغلال تطبيقات الجوال والأجهزة (Android، iOS).
موصى به من Kitploit

 tinopreter/docviewerexploitapp
هذا تطبيق استغلال (Exploit App) صنعته عند حل تحدي DocumentViewer (CVE-2021-40724) من MobileHackingLab. سيقوم بتنزيل مكتبة libdocviewe_pro.so من جهازك…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
ثغرة CVE-2014-7911 وثغرة CVE-2014-4322 للحصول على صلاحية الجذر!
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) root + KernelSU LKM لجهاز Lenovo TB365FC (ZUXOS / Android 16، kernel 5.15.170)
 bizdak/silverboxcc
برمجية خبيثة لأندرويد تمت هندستها عكسيًا، وهذا هو خادم C&C الخاص بها.
 serundengsapi/cve-2025-31200-ios-audioconverter-rce
الكشف العام عن CVE-2025-31200 – ثغرة RCE بدون نقر في iOS 18.X عبر AudioConverterService وملف صوتي ضار.
 crackercat/rootsmart-v2.0
تطوير برمجية فدية لأندرويد - تشفير AES256 + CVE-2019-2215 (صدفة جذر عكسية) + استخراج البيانات
 thebl4ckph4nt0m/cve-2024-0044
CVE-2024-0044: ثغرة أمنية عالية الخطورة من نوع "run-as any app" تؤثر على إصدارات أندرويد 12 و13. يوضح هذا المستودع كيفية استغلال CVE-2024-0044.…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
سلسلة استغلال كاملة لمتصفح Chromium على أندرويد تجمع بين تسريب معلومات CVE-2026-11057 واستخدام بعد التحرير CVE-2026-5281 لتحقيق اختطاف جدول الدوال…
 xianwan1314/cve-2025-21479-iqoo11pro
ملاحظات إعادة إنتاج CVE-2025-21479 (Qualcomm Adreno GPU) لجهاز vivo iQOO 11 Pro (PD2254) - بحث مُصرَّح به
 vighnesh91/ipaforge
أداة Python CLI بدون تبعيات لفك حزم أرشيفات .ipa الخاصة بـ iOS وفحصها وتحريرها وإعادة بنائها، مع تحويل ملفات plist والسلاسل النصية إلى XML مع الحفاظ…
 saaedimam/sony-bravia-root-toolkit
استغلال CVE-2019-2215 و DirtyCOW الآلي + إزالة الحشو بعد الحصول على صلاحيات الجذر + وحدات Magisk لجهاز Sony BRAVIA KDL-43W800C
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
إثبات مفهوم لثغرة CVE-2026-22010 الخاصة بإعادة توجيه Intent في أندرويد: يوضح نشاطًا مُصدَّرًا يعيد توجيه الـ Intents إلى مكونات داخلية يتحكم فيها…
 0xblackash/cve-2026-86950
توثيق بحثي دفاعي لـ CVE-2026-86950، وهو ثغرة كتابة خارج الحدود في Apple CoreGraphics، يغطي فرز الثغرات، والإصدارات المتأثرة، والكشف، وإرشادات الترقيع.
 isciurus/hexacon2022_appleavd
أدوات بحثية من Hexacon 2022 تغطي تحليل سطح الهجوم لـ AppleAVD وتقنيات الاستغلال لأمان منصة Apple.

 aa22396584/ghostmap-research
إعادة إنتاج مستقلة على Android 15-17 لانهيار محلل بيانات ZIP الوصفية GhostMap، مع تحليل الانهيار الأصلي، وأدلة محجوبة، وأدوات فحص استباقي غير متصلة…
 fengguan/arpcut
تطبيق أندرويد يتطلب صلاحيات الروت (Root) يقوم بفحص أجهزة الشبكة المحلية (LAN) ويقطع أو يستعيد وصولها إلى الشبكة عبر انتحال ARP (ARP spoofing)، مع…
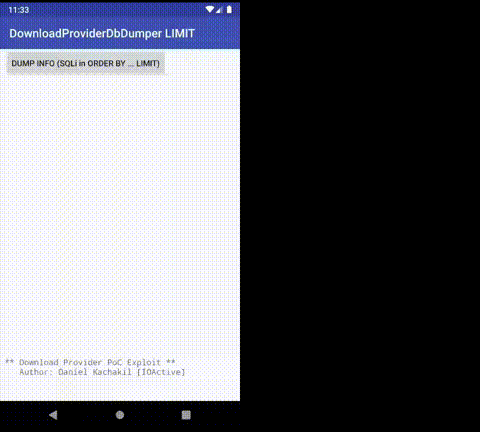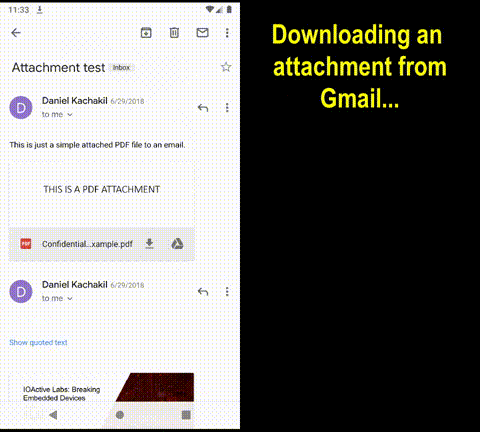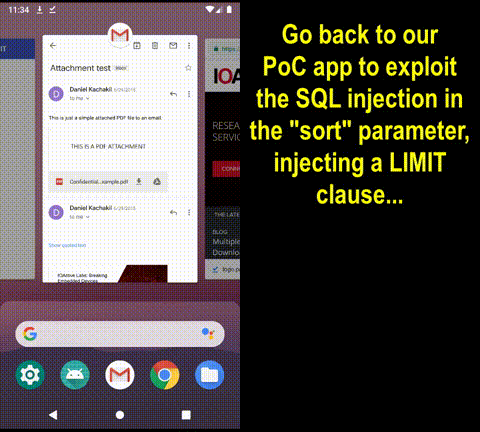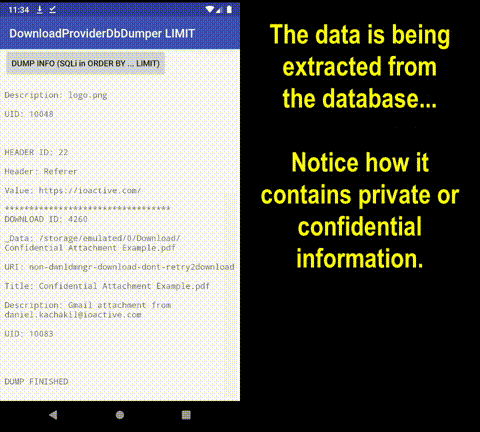 ioactive/aosp-downloadproviderdbdumpersqlilimit
PoC لاستغلال حقن SQL في مزود التنزيل في أندرويد عبر معلمة الفرز (CVE-2019-2196)
 seqred-s-a/cve-2019-14514
تنفيذ أكواد عن بُعد في Microvirt MEmu








